En bref: pour vérifier votre certificat SSL en ligne, saisissez l’adresse de votre domaine ou de votre site web dans l’outil de vérification de certificats SSL de PromoPilot et cliquez sur « Vérifier». En quelques secondes, vous verrez l’émetteur du certificat, sa période de validité, le nombre de jours restants avant son expiration, la chaîne de confiance et les versions TLS prises en charge. Aucune inscription n’est requise. Vous trouverez ci-dessous des informations sur l’interprétation des résultats, les erreurs les plus fréquentes et les mesures à prendre pour éviter l’expiration soudaine de votre certificat.
Au cours des 12 dernières années, j'ai vu des dizaines de magasins perdre des commandes le week-end à cause d'un certificat expiré: la fonction de renouvellement automatique ne fonctionnait plus depuis un mois, et ils ne s'en sont aperçus que lorsque les clients ont commencé à écrire: « Votre site a été piraté.»
Que vérifie un vérificateur de certificats SSL en ligne?
Un certificat est le « passeport» d'un site web: il indique qui l'a émis, les domaines qu'il couvre et sa date de validité. L'outil se connecte au site web comme un navigateur et analyse ce passeport.
| Paramètre | Que permet d'analyser cet outil? | Pourquoi est-ce important? |
|---|---|---|
| Éditeur | Autorité de certification: Let's Encrypt, Sectigo, DigiCert, etc. | Vous pouvez voir qui a délivré le certificat et où le renouveler. |
| Période de validité | Date de début, date de fin, nombre de jours restants | Certificat expiré = avertissement du navigateur en plein écran |
| Chaîne de confiance | Certificat du site → Intermédiaire → Racine | Sans couche intermédiaire, certains appareils et intégrations ne font pas confiance au site. |
| versions TLS | Quelles versions de protocole le serveur prend-il en charge? | Les versions obsolètes de TLS 1.0 et 1.1 ne sont plus utilisées par les navigateurs modernes. |
La description de l'outil inclut également les détails techniques du certificat: la liste des noms de domaine (SAN), la clé et la signature. La SAN est particulièrement utile: elle indique immédiatement si le certificat couvre www, les sous-domaines et l'API de la boutique, ou seulement le domaine principal. C'est généralement à ce niveau que l'erreur « certificat émis pour un autre site» se produit.
Bon résultat: certificat d’une autorité reconnue, plus de 30 jours avant l’expiration, chaîne complète, serveur prenant en charge TLS 1.2 et 1.3.
Comment vérifier en ligne le certificat SSL d'un site web?
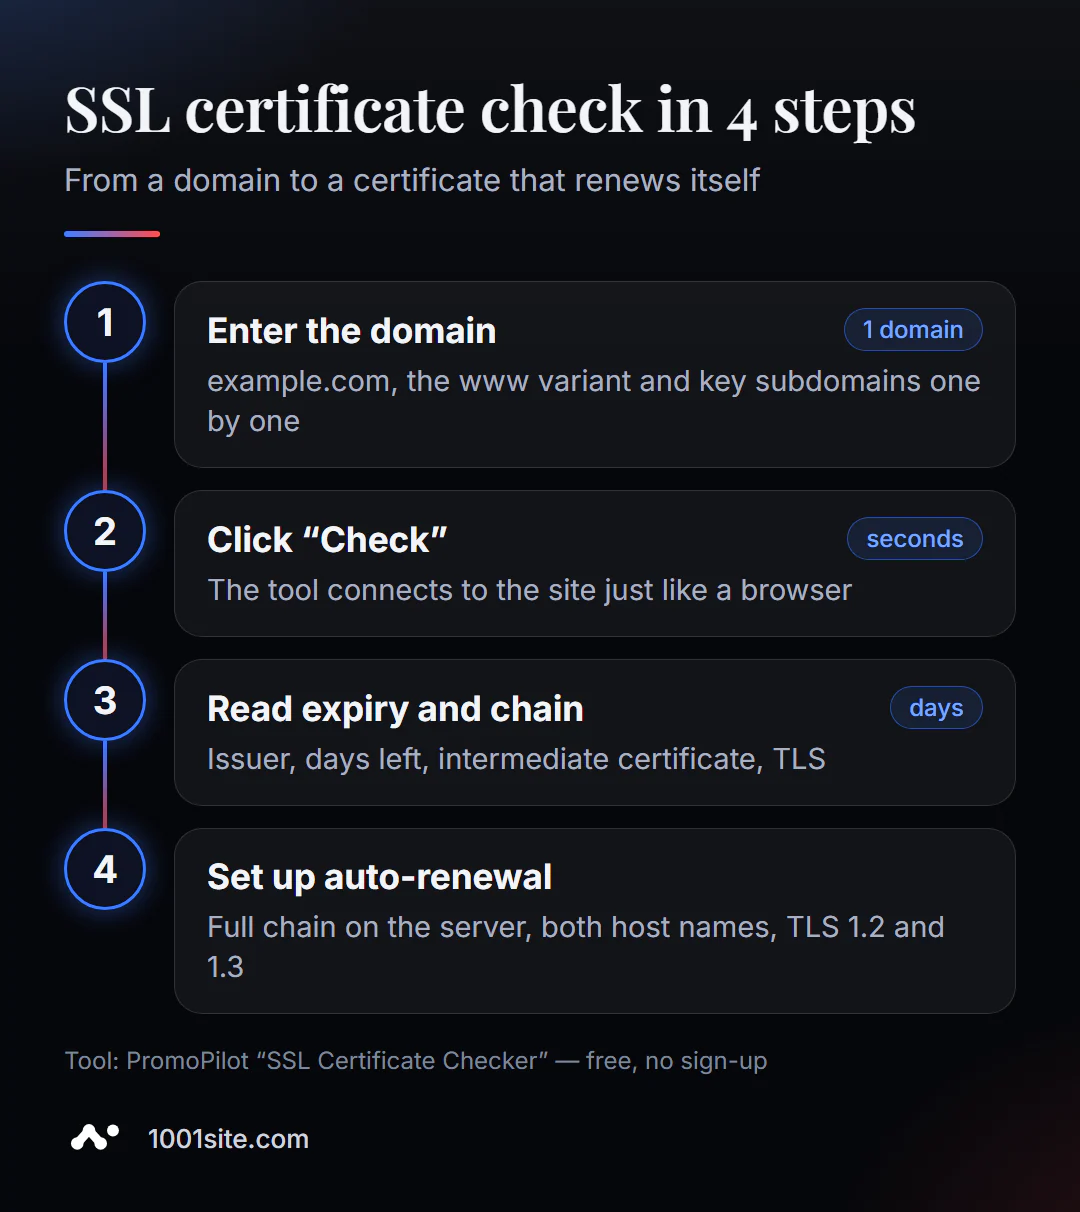
- Ouvrez l'outil. La vérification du certificat SSL s'effectue dans votre navigateur.
- Saisissez le domaine (
example.com) ou l'adresse complète; le protocole est facultatif. - Cliquez sur « Vérifier» et patientez quelques secondes.
- Consultez la date d'expiration et le nombre de jours restants.
- Vérifiez la chaîne de confiance et l'éditeur.
- Vérifiez les versions TLS prises en charge par le serveur.
La page de l'outil contient un champ pour le domaine, un bouton de vérification et une description de ce qui est analysé précisément et pourquoi le certificat est nécessaire.
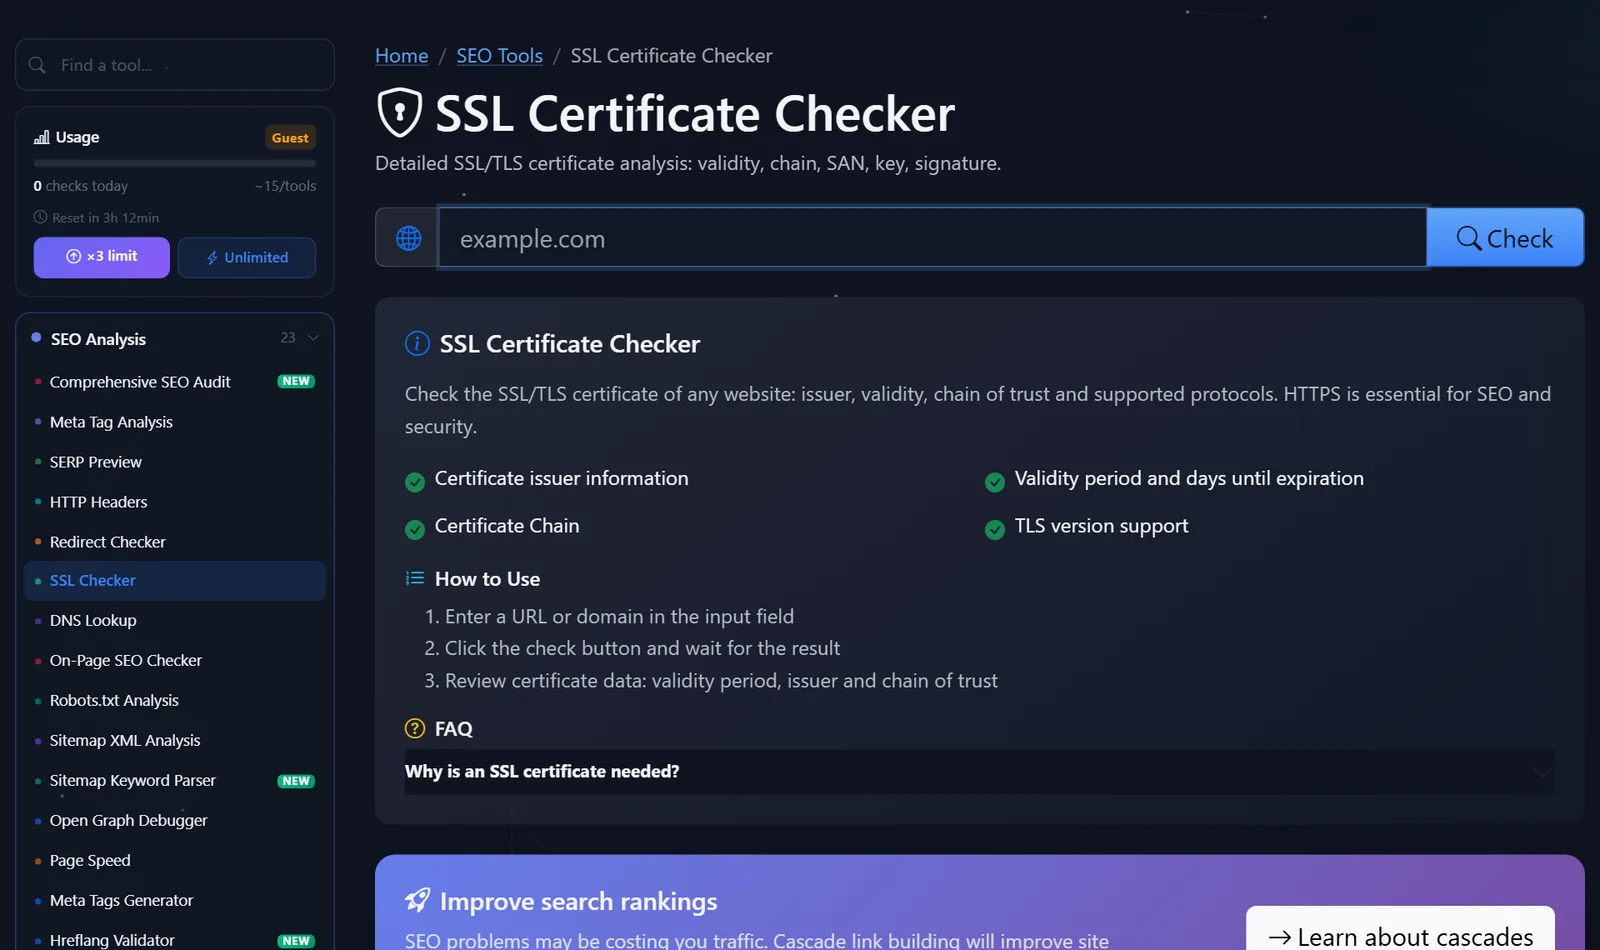
Vérifiez le domaine principal, sa variante www, ainsi que les sous-domaines importants: shop., api. et mail. Un certificat peut couvrir l’un d’eux et pas un autre.
Comment interpréter le résultat et que corriger en premier?
Passez de ce qui pose déjà problème aux visiteurs du site à ce qui le posera demain.
- Votre certificat a expiré ou est sur le point d'expirer. S'il a moins de 14 jours, renouvelez-le immédiatement et vérifiez pourquoi le renouvellement automatique n'a pas fonctionné. Les certificats Let's Encrypt sont valides pendant 90 jours et devraient se renouveler automatiquement.
- Chaîne de certificats incomplète. Si le certificat intermédiaire est manquant, le site web fonctionnera sur un ordinateur, mais pas sur certains téléphones, webhooks de paiement ou bots. Installez le fichier de chaîne complet (
fullchain) sur le serveur, et non seulement le certificat du site web. - Le certificat concerne un domaine incorrect. Il a été émis pour
example.com, mais le site s'ouvre à l'www.example.com; le navigateur affichera donc une erreur de nom de domaine. Veuillez réémettre le certificat en incluant les deux noms. - Versions TLS obsolètes. Si le serveur propose encore TLS 1.0 et 1.1, désactivez-les dans les paramètres: les visiteurs modernes n’en ont pas besoin et les logiciels d’analyse de sécurité leur attribuent un score plus bas.
- Certificat auto-signé. Convient au développement interne, mais pas à un site web public: les navigateurs ne lui font pas confiance.
Note importante concernant les délais: le secteur réduit progressivement la durée de vie maximale des certificats publics: à compter de mars 2026, elle ne dépassera plus 200 jours et continuera de diminuer. Le renouvellement manuel annuel sur rappel n’est plus possible; le renouvellement automatique est désormais obligatoire.
Une bonne habitude à prendre: après vérification, programmez un rappel 21 jours avant la date d’expiration. Si le renouvellement automatique est activé, l’échéance sera automatiquement reconduite à cette date; sinon, vous disposerez de trois semaines pour régler le problème.
Si vous avez accès au serveur, vous pouvez facilement vérifier les résultats de l'outil depuis le terminal. La commande ci-dessous affichera l'émetteur du certificat et les dates d'expiration telles que rapportées par le serveur:
openssl s_client -connect example.com:443 -servername example.com </dev/null 2>/dev/null | openssl x509 -noout -issuer -dates
La réponse contiendra les lignes issuer=, notBefore= et notAfter=. Si la date dans notAfter ne correspond pas à celle que vous voyez dans le panneau d'hébergement, cela signifie qu'un nouveau certificat a été émis, mais que le serveur utilise toujours l'ancien: soit il a été oublié de le redémarrer, soit un autre serveur (par exemple, un équilibreur de charge ou un CDN) traite les requêtes.
Valeurs typiques trouvées dans les rapports et leur signification:
- "Jours avant expiration: 89" — un certificat Let's Encrypt récent, renouvellement automatique activé.
- "Jours avant expiration: 3" - le renouvellement automatique est très probablement défaillant: il se déclenche généralement environ 30 jours avant l'expiration.
- Émetteur — le nom de votre fournisseur d'hébergement ou de CDN — le certificat a été émis par le fournisseur; vous devez le renouveler auprès de lui, et non sur votre serveur.
Comparaison: PromoPilot, SSL Labs et autres méthodes
| Outil | Qu'est-ce qui est gratuit? | Restrictions | À qui convient-il? |
|---|---|---|---|
| PromoPilot - Vérification des certificats SSL | Émetteur, date d'expiration et nombre de jours restants, chaîne de chiffrement, versions TLS | Sans une analyse approfondie des chiffrements et des vulnérabilités | Vérifiez rapidement votre propre site web ou celui de quelqu'un d'autre. |
| Laboratoires SSL Qualys | Un test serveur détaillé avec une note. | La vérification prend plusieurs minutes, le rapport est complexe pour un débutant. | Pour les administrateurs qui ont besoin d'un compte rendu complet |
| Verrouiller la barre d'adresse du navigateur | Données actuelles du certificat du site | Ne présente pas les problèmes que d'autres appareils détectent. | Vérifiez l'éditeur et la date dans une seconde |
| crt.sh | Tous les certificats de domaine émis à partir des journaux CT | Affiche l'historique des versions, pas la configuration du serveur. | Retrouver les sous-domaines oubliés et les publications d'autres personnes |
Conclusion: Pour des vérifications rapides et régulières, un outil en ligne est pratique; pour une configuration serveur approfondie, SSL Labs; et pour l’audit de tous les certificats de domaine, crt.sh.
SSL Check fait partie des 87 outils SEO gratuits de PromoPilot. Les articles connexes de cette section traitent notamment de la vérification des en-têtes HTTP (pour s'assurer que le protocole HTTPS est sécurisé par HSTS) et de la vérification des enregistrements DNS en cas d'absence de certificat due à une configuration de domaine incorrecte.
Limites: Que ne révélera pas la vérification SSL?
L'outil affiche le statut du certificat au moment de la vérification. Il ne surveille pas en permanence la date d'expiration et ne vous enverra pas d'e-mail une semaine avant l'expiration; c'est à vous de le faire ou de consulter votre calendrier.
Il n'analyse pas la suite de chiffrement ni ne recherche les vulnérabilités de configuration; ces tâches relèvent de SSL Labs. De plus, il ne vérifie pas le contenu mixte: si une page est ouverte via HTTPS mais charge des images ou des scripts via HTTP, le verrouillage du navigateur peut disparaître. Recherchez ces ressources dans la console du navigateur ou effectuez un audit complet du site.
Quand un outil gratuit ne suffit-il pas?
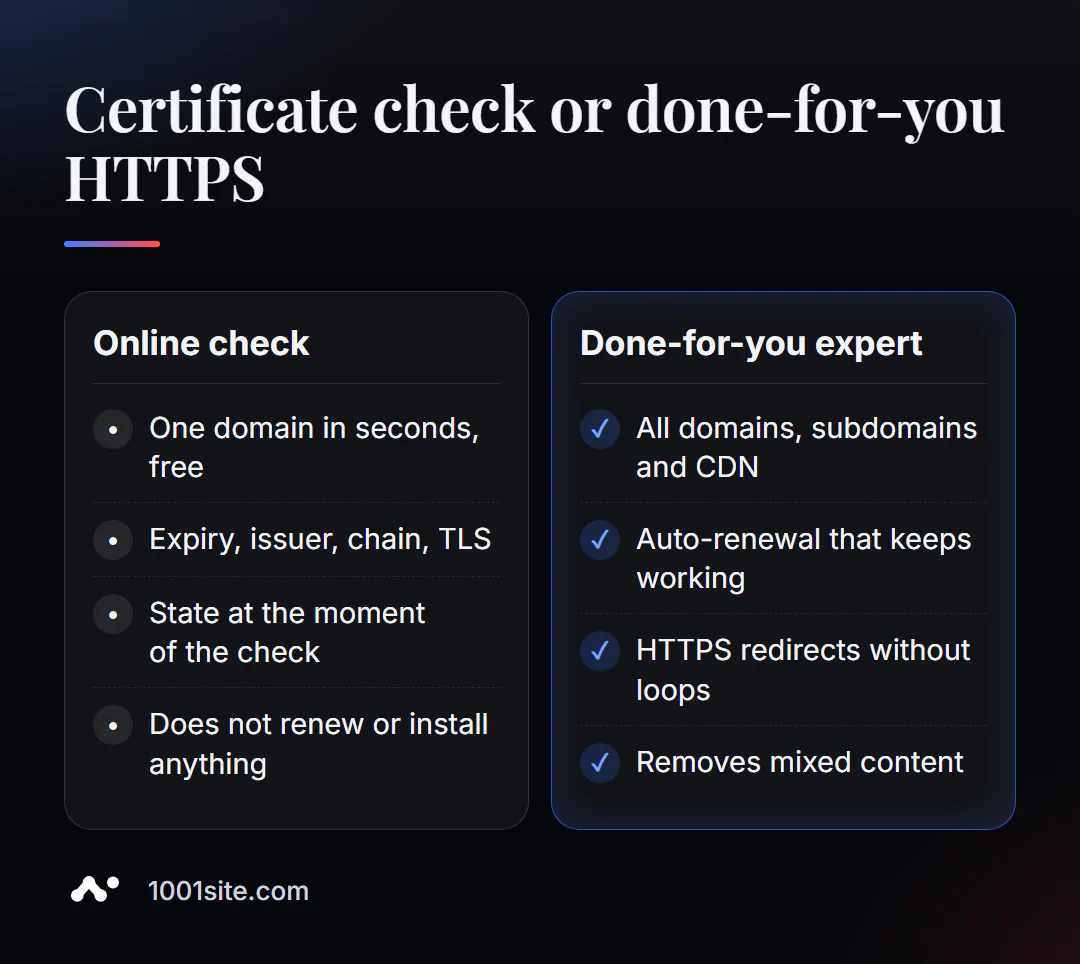
L'outil vous indiquera le problème avec le certificat. Pour le résoudre, vous aurez besoin d'un accès au serveur, au panneau d'hébergement ou au CDN. Vous devrez faire appel à un spécialiste si:
- Le renouvellement automatique s'interrompt sans cesse, et l'hébergeur vous rejette la faute;
- Le site se trouve derrière un CDN, et on ne sait pas quel certificat se trouve sur quelle partie du chemin;
- Après le passage au HTTPS, des problèmes de contenu mixte et de redirections circulaires persistaient;
- Vous possédez une douzaine de sous-domaines et de services, et vous ne savez pas lesquels expireront bientôt.
Que puis-je faire pour votre site web?
Je m'appelle Valeriy Danyuk et je suis développeur et spécialiste SEO avec 12 ans d'expérience et plus de 200 clients. Pour moi, le HTTPS n'est pas une simple option, mais une exigence fondamentale pour tout projet.
Référencement et promotion
- Audit SEO clé en main: certificats, redirections HTTPS, contenu mixte, en-têtes de sécurité — et corrections, pas seulement un rapport.
Sites Web et boutiques en ligne
- Un site web hébergé sur 1001site: le certificat de votre domaine est émis et renouvelé automatiquement, gratuitement — plus besoin de vous soucier des délais.
- Un site web de clinique de chirurgie plastique alimenté par l'IA — où la confiance des visiteurs est essentielle et où les demandes sont envoyées à Telegram.
- Une page de destination pour un nouveau produit en une soirée – du concept à une page HTTPS fonctionnelle.
- Une boutique en ligne propulsée par WooCommerce avec sécurité des paiements configurée.
CRM, comptabilité et automatisation
- Bot Telegram IA pour une boutique de sauces en ligne – les intégrations qui dysfonctionnent en premier en cas de problèmes de certificat.
- CRM avec une base de données clients et les décideurs d'un fabricant slovaque.
Le portfolio complet est disponible sur le blog. Envoyez-moi votre domaine via Telegram; je vérifierai le certificat, la chaîne et les redirections HTTPS.
Résultat
- Vérifiez votre certificat SSL en ligne en quelques secondes: il affiche l’émetteur, la date d’expiration, la chaîne et les versions TLS.
- Corrigez-le dans cet ordre: expiré → chaîne incomplète → incompatibilité de domaine → TLS obsolète.
- La durée de validité des certificats se raccourcit, rendant le renouvellement automatique inévitable.
- Si vous ne voulez pas vous soucier des certificats, créez votre site web sur 1001site, où le SSL est renouvelé automatiquement.
Vérifiez votre domaine dès maintenant: effectuez une vérification SSL gratuite et, en cas de rupture de la chaîne, contactez-moi sur Telegram.
Sources
- Page de vérification des certificats SSL de PromoPilot: éléments vérifiés et questions fréquemment posées.
- Qualys SSL Labs - Description du test du serveur SSL.
- crt.sh — recherche de certificats dans les journaux de transparence des certificats.