En bref: pour vérifier les en-têtes HTTP en ligne, collez l’adresse de la page dans l’outil de vérification d’en-têtes HTTP de PromoPilot et cliquez sur « Vérifier». L’outil affichera tous les en-têtes de réponse du serveur, le pourcentage de sécurité, les paramètres de cache, de compression et CORS, ainsi que la chaîne de redirection jusqu’à l’URL finale. Aucune inscription n’est requise. Vous trouverez ci-dessous des informations sur les en-têtes importants, comment interpréter les résultats et les corrections à apporter en priorité.
Je vérifie les en-têtes de chaque projet avant de le rendre: c’est comme ça que je repère la moitié des problèmes « mystérieux» — un site qui ne met pas en cache, qui sert des pages sans compression ou qui a oublié de sécuriser le protocole HTTPS.
Que révèle la vérification des en-têtes HTTP?
Lorsqu'un navigateur ou un robot de moteur de recherche demande une page, le serveur répond d'abord par des lignes de service (en-têtes) avant de renvoyer le code HTML. Ces en-têtes précisent comment la page doit être mise en cache, si elle est compressée, si elle peut être intégrée à un autre site web et vers quelle page rediriger le visiteur.
| Groupe | Que permet d'analyser cet outil? | Pourquoi le site a-t-il besoin de cela? |
|---|---|---|
| Sécurité | Politique de sécurité du contenu, sécurité stricte du transport (HSTS), options X-Frame | Protection des visiteurs contre les scripts intégrés et l'usurpation d'identité, sécurisation du protocole HTTPS |
| Grade | Pourcentage d'en-têtes de sécurité configurés | Pour rappel: est-ce que ça s'est amélioré ou détérioré après les modifications? |
| Mise en cache | Cache-Control, Expires, ETag, Last-Modified | Les visites répétées chargent plus rapidement, le serveur est déchargé |
| Compression | Encodage du contenu (gzip, br) | HTML, CSS et JS sont nettement plus légers et donc plus rapides sur mobile. |
| CORS | Access-Control-Allow-Origin et les éléments associés | Qui peut accéder à votre API et à vos polices depuis d'autres domaines? |
| Redirections | Fil d'Ariane menant à l'URL finale | Les étapes supplémentaires ralentissent le chargement et gaspillent le budget alloué aux déplacements à vide. |
Un score de sécurité n'est pas un « score SEO». Il indique le pourcentage d'en-têtes de sécurité importants présents. Un site non configuré présente généralement l'absence des en-têtes CSP et X-Frame-Options.
Il est judicieux de vérifier les en-têtes dans trois situations: après une migration vers un nouvel hébergement ou CDN, après l’installation de plugins de mise en cache et de sécurité, et avant le lancement de publicités, car chaque seconde de chargement a un coût. Cet outil fonctionne aussi bien pour les environnements de développement, de test et de production d’un site web, à condition que l’adresse soit accessible depuis Internet.
Comment vérifier en ligne les en-têtes HTTP d'un site web?
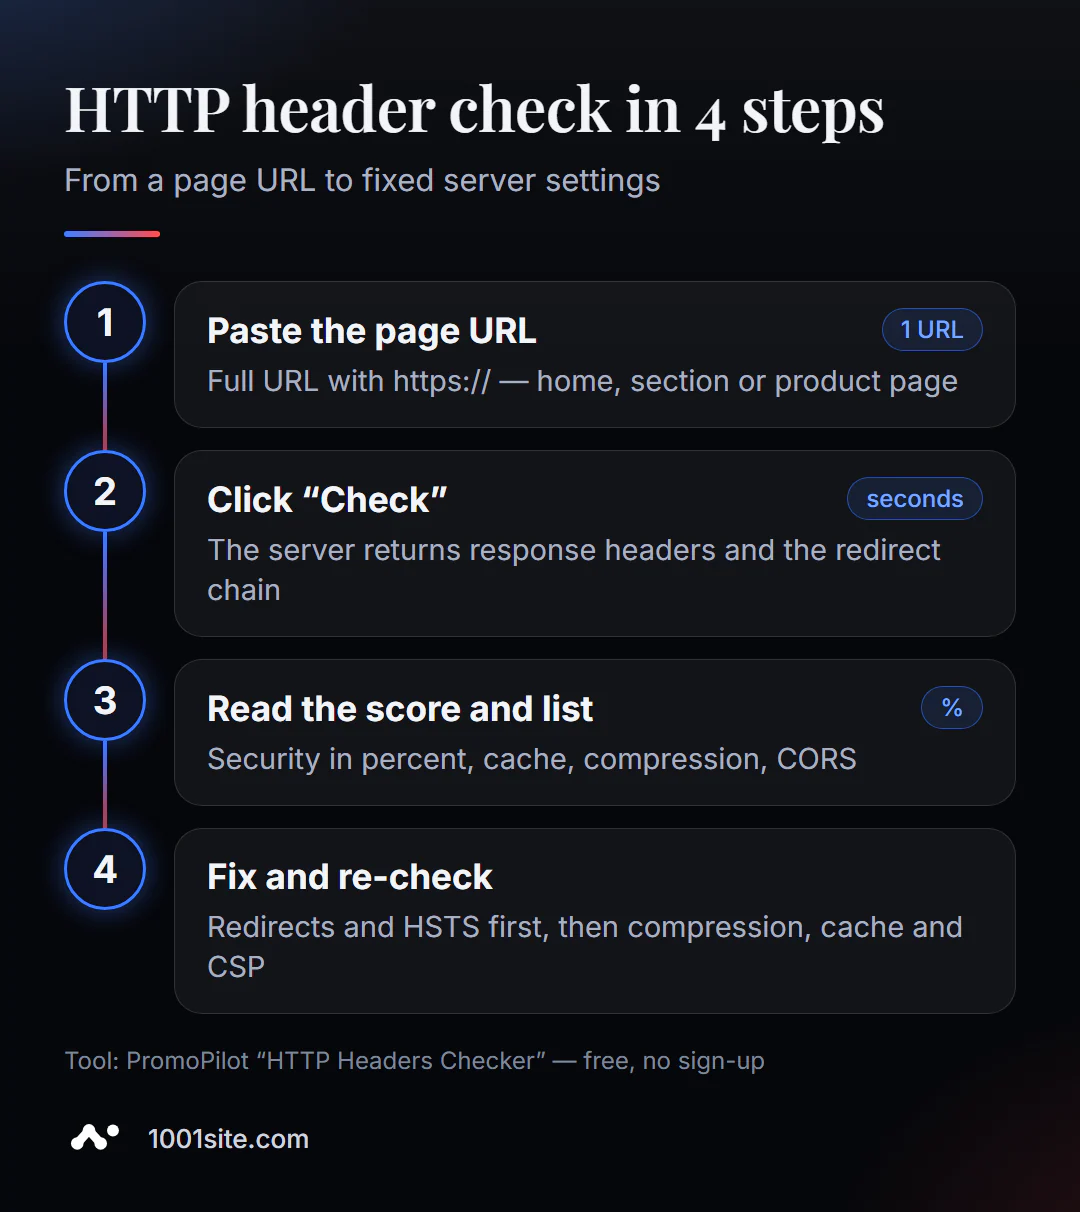
- Ouvrez l'outil. La vérification des en-têtes HTTP s'effectue directement dans votre navigateur; aucune installation n'est requise.
- Saisissez l'adresse complète avec le protocole:
https://example.com/catalog/. Une case à cocher = une URL. - Cliquez sur « Vérifier». La réponse arrive en quelques secondes.
- Consultez le niveau de sécurité et la liste des en-têtes manquants.
- Passez par le cache, la compression et CORS, puis par la chaîne de redirection.
- Veuillez corriger les paramètres de votre serveur, CDN ou plugin et vérifier à nouveau.
La page de l'outil contient un champ d'adresse, un bouton de vérification et une brève description: ce qui est analysé, comment l'utiliser et ses limitations.
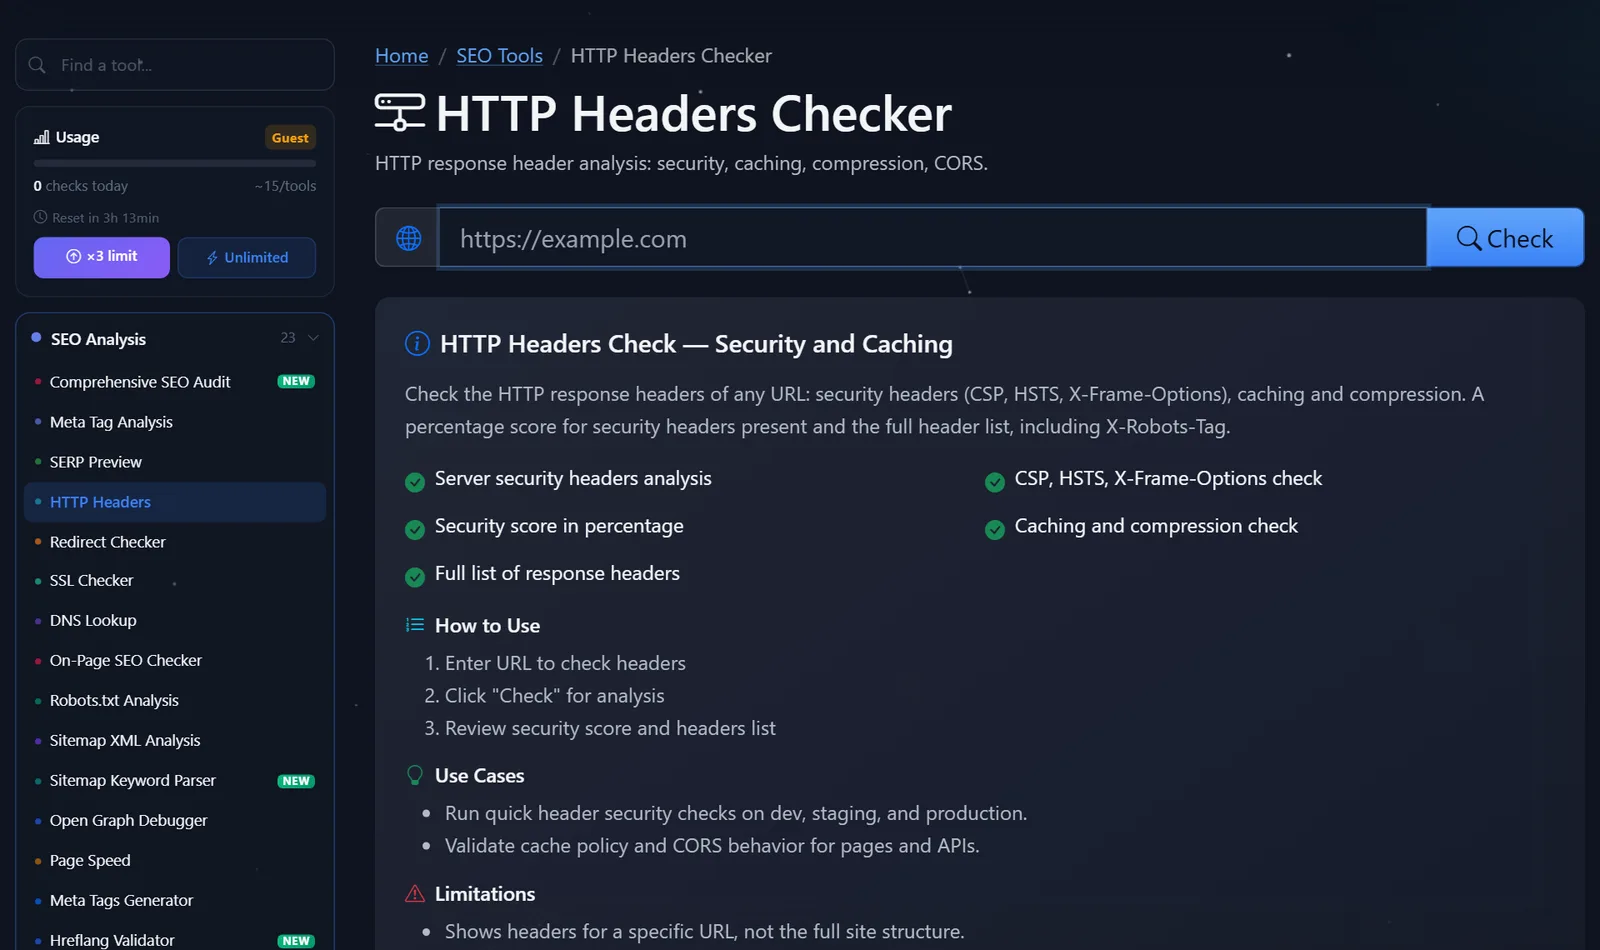
La barre latérale affiche le nombre de vérifications en cours. Les clients peuvent effectuer quelques vérifications par jour; après une inscription gratuite, cette limite est triplée, et l’abonnement Pro payant offre des vérifications illimitées.
Comment interpréter la réponse du serveur et que corriger en premier?
N'essayez pas de tout régler en même temps. Commencez par identifier les problèmes d'accessibilité et de sécurité HTTPS, puis progressez vers les solutions qui améliorent la sécurité.
- Redirections. La chaîne
http → https → www → /index.phpgénère trois requêtes inutiles. En règle générale, une seule redirection 301 vers l'URL finale est nécessaire, quelle que soit la variante d'adresse. - HSTS. Si votre site utilise uniquement HTTPS, ajoutez
Strict-Transport-Security: max-age=31536000. Commencez par une petitemax-agesi vous n'êtes pas certain que tous les sous-domaines soient compatibles HTTPS. - Compression. Si votre code HTML ne contient pas l'en-tête
Content-Encoding: brougzip, activez la compression dans les paramètres de votre serveur ou de votre CDN. Cette simple modification peut améliorer considérablement la vitesse de chargement. - Mise en cache. Pour les images, les fichiers CSS et JS dont le nom de fichier contient la version, configurez un cache long (
Cache-Control: public, max-age=31536000, immutable); pour le HTML, configurez un cache court ouno-cache. - X-Frame-Options et CSP.
X-Frame-Options: SAMEORIGINempêche l’intégration de la page dans une autre frame. Configurez la CSP avec précaution: une politique trop stricte peut facilement perturber les analyses et les widgets; activez donc d’abord le modeContent-Security-Policy-Report-Only. - CORS.
Access-Control-Allow-Origin: *pour les API traitant des données personnelles est une erreur. Veuillez spécifier des domaines précis.
Une erreur fréquente consiste Cache-Control: no-store sur l'ensemble du site après l'installation d'un plugin de sécurité. Le site fonctionne, mais chaque visite se charge comme s'il s'agissait de la première.
Voici à quoi ressemble la réponse d'une page bien optimisée — un point de référence pour comparer vos résultats:
HTTP/2 200
content-type: text/html; charset=utf-8
content-encoding: br
cache-control: no-cache
strict-transport-security: max-age=31536000; includeSubDomains
x-frame-options: SAMEORIGIN
x-content-type-options: nosniff
content-security-policy: default-src 'self'; img-src 'self' data: https:
Le code de réponse est 200, la page est compressée avec Brotli, le HTML n'est pas mis en cache durablement, le HTTPS est verrouillé pendant un an et l'intégration dans d'autres cadres ainsi que la substitution de type de fichier sont interdites. Si votre code de réponse est 301 ou 302 au lieu de 200, vous n'avez pas vérifié l'URL finale; vérifiez la chaîne de redirection et collez l'URL finale.
Comparaison: PromoPilot et alternatives pour la vérification des titres
Il existe plusieurs façons d'interpréter les titres, chacune étant adaptée à une situation particulière.
| Outil | Qu'est-ce qui est gratuit? | Restrictions | À qui convient-il? |
|---|---|---|---|
| PromoPilot — Vérificateur d'en-têtes HTTP | En-têtes, niveau de sécurité, cache, compression, CORS, chaîne de redirection | Une URL par vérification, limite quotidienne d'invités | Vérifiez rapidement votre site web ou celui de quelqu'un d'autre sans installation. |
| securityheaders.com | Évaluation par lettre des en-têtes de sécurité | Sécurité uniquement, sans cache ni compression | Pour ceux qui mettent en place une protection |
| Outils de développement Chrome, onglet Réseau | En-têtes de chaque requête de page | Vous devez savoir où chercher; sans jugement ni allusions. | Pour les développeurs lors du débogage |
| curl -I dans le terminal | En-têtes de réponse brute | Ligne de commande, aucune interprétation | Pour les administrateurs de serveurs |
Conclusion: Pour une vérification ponctuelle avec une évaluation claire et des instructions précises, un outil en ligne est plus pratique, tandis que DevTools et curl conviennent lorsque vous savez déjà ce que vous recherchez. Securityheaders.com complète la vérification si votre objectif est uniquement la protection.
Il ne s'agit là que d'un des 87 outils SEO gratuits de PromoPilot: il existe également un vérificateur de certificats SSL, des redirections et des enregistrements DNS; ces éléments sont traités dans les articles de cette section.
Limitations du vérificateur d'en-tête: ce que l'outil ne montre pas
La vérification porte sur les en-têtes d'une seule URL, et non sur l'ensemble du site. Le fait que la page d'accueil soit correctement configurée ne garantit pas que la page produit ou le fichier du dossier /uploads/ réagiront de la même manière.
Certains en-têtes sont ajoutés au niveau du CDN ou du proxy et peuvent dépendre du chemin et même de la région d'origine de la requête. Par conséquent, le résultat peut différer de ce que vous voyez dans votre navigateur. Si une règle du CDN est configurée uniquement pour /blog/*, les autres sections ne la recevront pas.
Et surtout: les titres sont des paramètres, pas du contenu. L’outil ne vérifie ni le titre, ni le texte, ni le balisage; des vérifications distinctes sont effectuées pour cela.
Attention: après avoir modifié la configuration du serveur, le résultat peut ne pas s’afficher immédiatement, car le CDN conserve l’ancienne réponse en cache. Videz le cache du CDN ou patientez quelques minutes, puis relancez la vérification.
Quand un outil gratuit ne suffit-il pas?
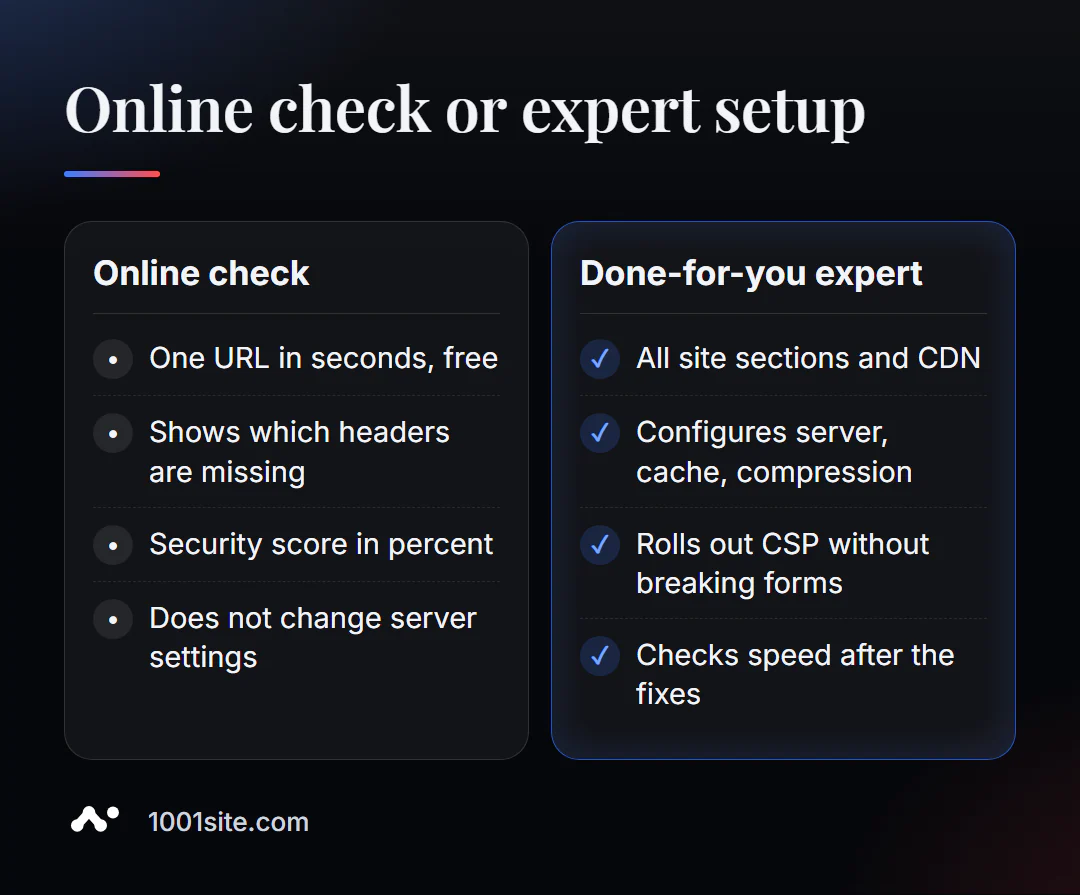
L'outil vous indiquera précisément les en-têtes manquants. Toutefois, leur ajout nécessite une intervention au niveau du serveur, du CDN ou du moteur de site web. Vous aurez besoin d'un spécialiste si:
- Après l'activation de CSP, les formulaires, les paiements ou les analyses ne fonctionnaient plus;
- Les différentes sections ont des titres différents, et on ne sait pas clairement qui les définit: le serveur, le plugin ou le CDN;
- Le site est lent, même si le cache et la compression sont activés;
- Vous n'avez pas accès au serveur, et la société d'hébergement répond par des courriels types.
Que puis-je faire pour votre site web?
Je m'appelle Valeriy Danyuk, je suis développeur et spécialiste SEO: ces 12 dernières années, j'ai créé des sites web et des systèmes pour plus de 200 clients. Les titres sont la partie du SEO que les clients ne voient généralement pas, mais je m'en occupe en premier.
Référencement et promotion
- Audit SEO clé en main: Je vérifie le serveur, les en-têtes, les redirections, la vitesse et l'indexation, puis je corrige les causes, et non les symptômes.
- Du contenu qui attire des clients grâce à la recherche: un blog SEO alimenté par l’IA qui rédige et publie des articles.
Sites Web et boutiques en ligne
- Un site web WordPress avec un assistant IA pour 299 € et 3 jours — avec cache, compression et HTTPS configurés dès le premier jour.
- Un site web hébergé sur 1001site: le certificat SSL de votre domaine est émis et renouvelé automatiquement, le rendu côté serveur et les aperçus sur les réseaux sociaux sont configurés automatiquement. Si vous appréciez le design d’un autre créateur, vous pouvez créer un site web en utilisant l’un des plus de 1 000 styles de référence.
CRM, comptabilité et automatisation
- Des agents de commerce électronique plutôt que des chatbots – lorsqu’un magasin a besoin non seulement d’un site web, mais aussi d’un assistant de vente.
- Système comptable mensuel pour une boutique en ligne d'une entreprise tchèque.
Vous trouverez d'autres projets dans mon portfolio. Envoyez-moi l'adresse de votre site web sur Telegram; je consulterai les titres et vous indiquerai ce qui me permettra d'obtenir des résultats immédiats.
Résultat
- La vérification des en-têtes HTTP en ligne permet de voir en quelques secondes comment le serveur répond au navigateur et au robot d'exploration.
- Corrigez-le dans l'ordre suivant: redirections → HSTS → compression → cache → X-Frame-Options et CSP → CORS.
- Vérifiez plus que la simple page d'accueil: les CDN et les plugins peuvent attribuer des en-têtes différents à différentes sections.
- Si les paramètres du serveur sont indisponibles ou conflictuels, il est plus facile de déléguer la tâche à un spécialiste ou de créer le site sur 1001site, où le HTTPS et le rendu sont déjà configurés.
Vérifiez votre page d'accueil dès maintenant: effectuez une vérification gratuite des en-têtes HTTP et, si vous avez des questions, écrivez-moi sur Telegram.
Sources
- Page de l'outil PromoPilot HTTP Header Checker - liste des vérifications et limitations.
- securityheaders.com - Description de l'évaluation des en-têtes de sécurité.
- Documentation des outils de développement Chrome - Panneau Réseau et affichage des en-têtes.