Коротка відповідь: щоб перевірити SSL-сертифікат онлайн, введіть домен або адресу сайту в Перевірку SSL-сертифіката PromoPilot та натисніть «Перевірити». Через кілька секунд ви побачите видавця сертифіката, термін дії та кількість днів до закінчення, ланцюжок довіри та підтримувані версії TLS. Реєстрація не потрібна. Нижче — як читати результат, які найчастіші помилки і що зробити, щоб сертифікат більше ніколи не «протухав» раптово.
За 12 років я бачив десятки магазинів, які втрачали замовлення у вихідні через сертифікат, що минув: автопродовження зламалося місяць тому, а помітили, тільки коли клієнти почали писати «у вас сайт зламаний».
Що перевіряє онлайн-перевірка SSL-сертифіката?
Сертифікат - це "паспорт" сайту: хто його видав, на які домени і до якої дати він дійсний. Інструмент підключається до сайту так само, як браузер, та розбирає цей паспорт.
| Параметр | Що дивиться інструмент | Чому це важливо |
|---|---|---|
| Видавець | Центр сертифікації: Let's Encrypt, Sectigo, DigiCert і т.д. | Видно, хто випустив сертифікат та де його продовжувати |
| Термін дії | Дата початку, дата закінчення, днів до закінчення | Сертифікат, що минув, = повноекранне попередження в браузері |
| Ланцюжок довіри | Сертифікат сайту → проміжний → кореневий | Без проміжної частини пристроїв та інтеграцій не довіряє сайту |
| Версії TLS | Які версії протоколу підтримує сервер | Застарілі TLS 1.0 та 1.1 сучасні браузери вже не використовують |
В описі інструмента згадані технічні деталі сертифіката - список доменних імен (SAN), ключ та підпис. SAN особливо корисний: по ньому відразу видно, чи покриває сертифікат www, піддомени магазину та API або лише основний домен. Саме тут найчастіше є причина помилки «сертифікат виданий іншому сайту».
Хороший результат: сертифікат від відомого центру до закінчення більше 30 днів, ланцюжок повний, сервер підтримує TLS 1.2 і 1.3.
Як перевірити SSL-сертифікат сайту онлайн?
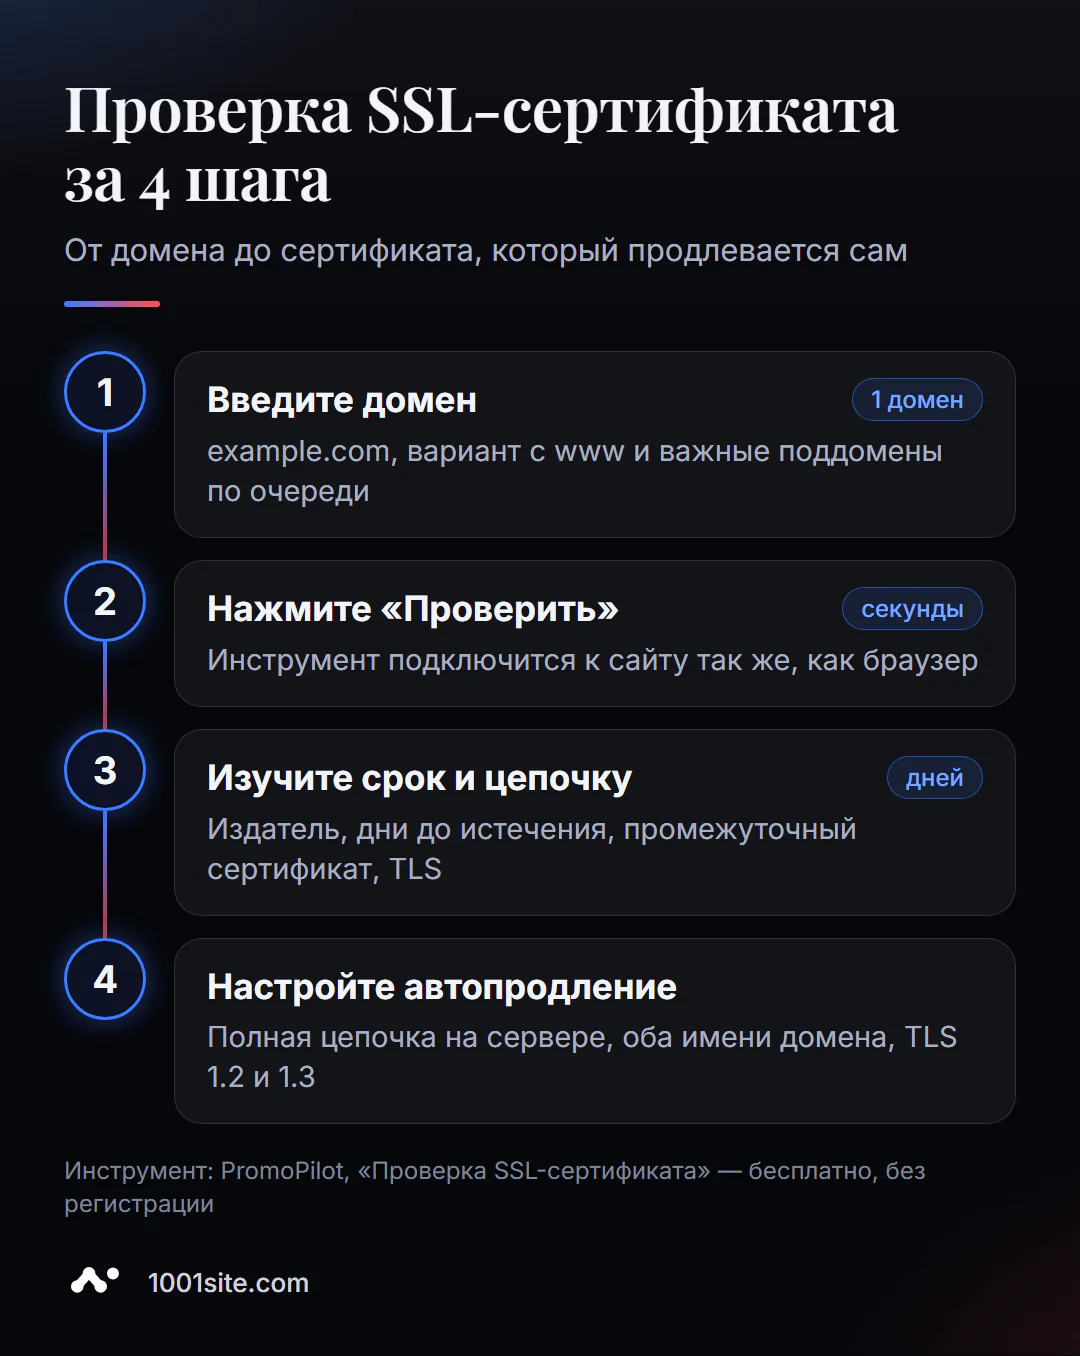
- Відкрийте інструмент. Перевірка SSL-сертифіката працює у браузері.
- Введіть домен (
example.com) або повну адресу - протокол не потрібно вказувати. - Натисніть кнопку «Перевірити» та зачекайте кілька секунд.
- Подивіться термін дії та кількість днів до закінчення.
- Перевірте ланцюжок довіри та видавця.
- Вивчіть версії TLS, які підтримує сервер.
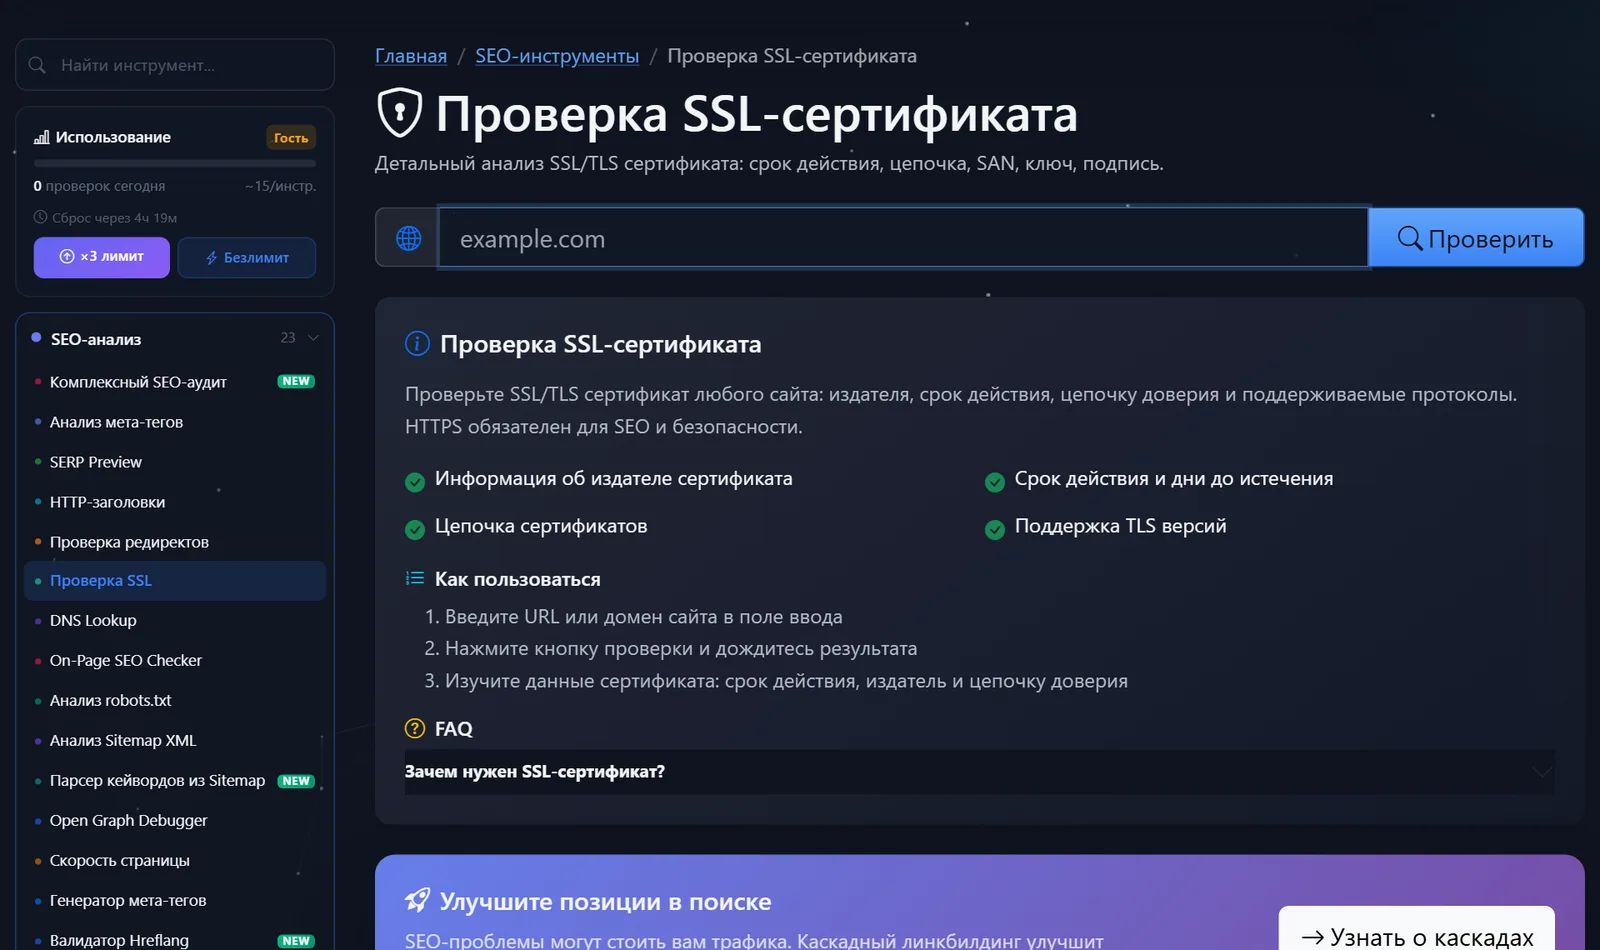
Сторінка інструменту – одне поле для домену, кнопка перевірки та опис: що саме аналізується і навіщо потрібний сертифікат.
Перевіряйте і основний домен, і варіант з www, і важливі піддомени – shop., api., mail.. Сертифікат може покривати один із них і не покривати інший.
Як читати результат та що виправити першим?
Ідіть від того, що вже ламає сайт для відвідувачів, до того що зламає його завтра.
- Сертифікат закінчився або закінчується. Менше 14 днів — терміново продовжуйте та з'ясовуйте, чому не спрацювало автопродовження. Сертифікати Let's Encrypt живуть 90 днів, і продовження має йти автоматично.
- Неповний ланцюжок. Якщо проміжного сертифіката немає, на комп'ютері сайт відкриється, а на частині телефонів, у платіжних веб-хуках і ботах — ні. Встановіть на сервер повний файл ланцюжка (
fullchain), а не лише сертифікат сайту. - Сертифікат не є на той домен. Випущено на
example.com, а сайт відкривається за адресоюwww.example.com— браузер покаже помилку розбіжності імені. Перевипустіть сертифікат із обома іменами. - Застарілі версії TLS. Якщо сервер все ще пропонує TLS 1.0 та 1.1, відключіть їх у налаштуваннях: сучасним відвідувачам вони не потрібні, а сканери безпеки знижують за них оцінку.
- Самопідписаний сертифікат. Підходить для внутрішньої розробки, але не для публічного сайту: браузери йому не довіряють.
Окремо терміни. Галузь поетапно скорочує максимальний термін життя публічних сертифікатів: з березня 2026 року він не перевищує 200 днів і надалі зменшуватиметься. Ручне продовження «раз на рік за нагадуванням» більше не працює — потрібне автоподовження.
Корисна звичка: після перевірки поставте нагадування за 21 день до дати закінчення. Якщо автопродовження працює, цього дня термін оновиться сам; якщо ні, у вас буде три тижні, щоб розібратися спокійно.
Якщо ви маєте доступ до сервера, результат інструмента легко звірити з терміналу. Команда нижче покаже видавця та дати дії сертифіката так, як їх віддає сервер:
openssl s_client -connect example.com:443 -servername example.com </dev/null 2>/dev/null | openssl x509 -noout -issuer -dates
У відповіді будуть рядки issuer=, notBefore= і notAfter=. Якщо дата в notAfter не збігається з тією, що ви бачите в панелі хостингу, виходить, новий сертифікат випущений, але сервер все ще віддає старий: його забули перезавантажити, або запити обслуговує інший сервер - наприклад, балансувальник або CDN.
Типові значення, що зустрічаються у звітах, і що вони означають:
- «Днів до закінчення: 89» - новий сертифікат Let's Encrypt, автопродовження працює.
- "Днів до закінчення: 3" - автопродовження, швидше за все, зламано: зазвичай воно спрацьовує приблизно за 30 днів до кінця.
- Видавець – назва вашого хостингу або CDN – сертифікат випущено на стороні провайдера; продовжувати його потрібно там, а не на своєму сервері.
Порівняння: PromoPilot, SSL Labs та інші способи
| Інструмент | Що безкоштовно | Обмеження | Кому підходить |
|---|---|---|---|
| PromoPilot — Перевірка SSL-сертифіката | Видавець, термін та дні до закінчення, ланцюжок, версії TLS | Без глибокого розбору шифрів та вразливостей | Швидка перевірка свого чи чужого сайту |
| Qualys SSL Labs | Детальний тест сервера з літерною оцінкою | Перевірка триває кілька хвилин, звіт складний для новачка | Адміністраторам, яким потрібен повний розбір |
| Замок в адресному рядку браузера | Дані сертифіката поточного сайту | Не показує проблем, які бачать інші пристрої | Дивитися видавця та дату за секунду |
| crt.sh | Усі випущені сертифікати домену з журналів CT | Показує історію випуску, а не налаштування сервера | Знайти забуті піддомени та чужі випуски |
Висновок: для регулярної швидкої перевірки зручний онлайн-інструмент, для глибокого налаштування сервера SSL Labs, аудиту всіх сертифікатів домену crt.sh.
Перевірка SSL - один із 87 безкоштовних SEO-інструментів PromoPilot. У сусідніх статтях розділу – перевірка HTTP-заголовків (там видно, чи закріплений HTTPS через HSTS) та перевірка DNS-записів, якщо сертифікат не випускається через неправильно налаштований домен.
Обмеження: що SSL не покаже?
Інструмент показує стан сертифіката під час перевірки. Він не стежить за терміном постійно і не надішле листа за тиждень до закінчення - це завдання моніторингу або вашого календаря.
Він не розбирає список шифрів і не шукає вразливості конфігурації – це рівень SSL Labs. І він не перевіряє «змішаний вміст»: якщо сторінку відкрито по HTTPS, але вантажить картинки або скрипти по HTTP, замок у браузері все одно може зникнути. Такі ресурси шукайте в консолі браузера чи повним аудитом сайту.
Коли безкоштовний інструмент мало?
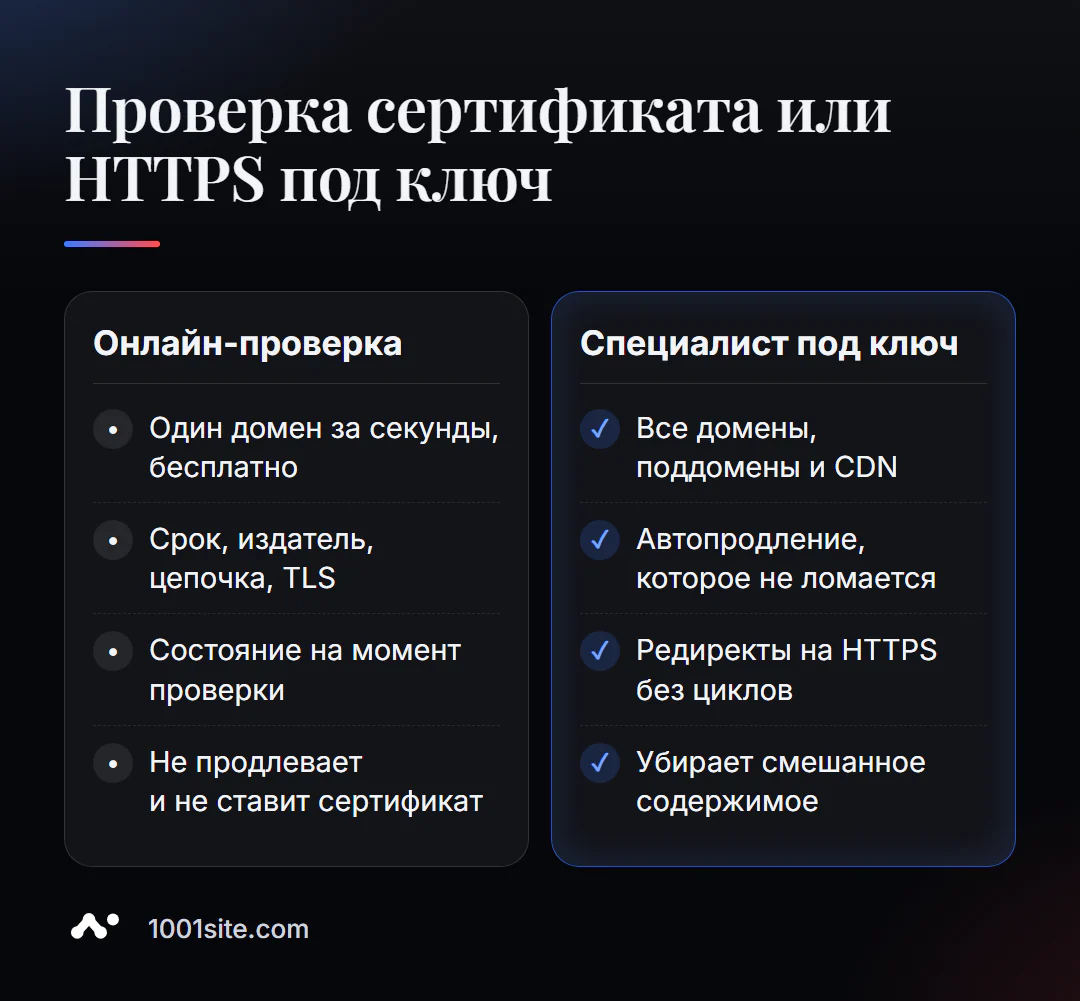
Інструмент скаже, що не так із сертифікатом. Виправлення – це доступ до сервера, панелі хостингу або CDN. Фахівець потрібен, якщо:
- автоподовження ламається знову і знову, а хостинг киває на вас;
- сайт за CDN і незрозуміло, який сертифікат на якій ділянці шляху;
- після переходу на HTTPS залишилися змішаний вміст та редиректи по колу;
- у вас десяток піддоменів та сервісів, і ви не знаєте, які з них скоро закінчаться.
Що я можу зробити для вашого сайту?
Мене звуть Валерій Данюк, я розробник та SEO-фахівець: 12 років, 200+ клієнтів. HTTPS для мене не галочка, а базова гігієна кожного проекту.
SEO та просування
- SEO-аудит під ключ: сертифікати, редиректи на HTTPS, змішаний вміст, заголовки безпеки - і виправлення, а не лише звіт.
Сайти та інтернет-магазини
- Сайт на 1001site: сертифікат на вашому домені випускається і продовжується сам, безкоштовно - про терміни думати не потрібно.
- Сайт клініки пластичної хірургії з ІІ – де довіра відвідувача критична, а заявки йдуть у Telegram.
- Лендінг для нового товару за вечір - від ідеї до працюючої сторінки на HTTPS.
- Інтернет-магазин на WooCommerce із налаштованою безпекою оплати.
CRM, облік та автоматизація
- Telegram -бот з ІІ для інтернет-магазину соусів - інтеграції, які ламаються першими при проблемах із сертифікатом.
- CRM з базою клієнтів та ЛПР для виробника зі Словаччини.
Портфоліо цілком - у блозі. Надішліть домен в Telegram - перевірю сертифікат, ланцюжок і HTTPS-редиректи.
Підсумок
- Перевірка SSL-сертифіката онлайн за секунди показує видавця, термін, ланцюжок та версії TLS.
- Чиніть по порядку: термін, що минув, → неповний ланцюжок → розбіжність домену → застарілий TLS.
- Терміни сертифікатів скорочуються без автопродовження не обійтися.
- Не хочете думати про сертифікати взагалі - зберіть сайт на 1001site, де SSL продовжується сам.
Перевірте свій домен прямо зараз: запустіть безкоштовну перевірку SSL, а якщо в ланцюжку розрив - напишіть мені Telegram.
Джерела
- Сторінка інструменту «Перевірка SSL-сертифіката» PromoPilot — що перевіряється питання сторінки.
- Qualys SSL Labs – опис SSL Server Test.
- crt.sh – пошук сертифікатів у журналах Certificate Transparency.