Det korta svaret: för att kontrollera ditt SSL-certifikat online, ange din domän- eller webbplatsadress i PromoPilots SSL-certifikatkontroll och klicka på "Kontrollera". Om några sekunder ser du certifikatutfärdaren, giltighetstiden, antalet dagar som återstår till utgångsdatumet, förtroendekedjan och vilka TLS-versioner som stöds. Ingen registrering krävs. Nedan hittar du information om hur du läser resultaten, de vanligaste felen och vad du ska göra för att förhindra att ditt certifikat plötsligt löper ut.
Under de senaste 12 åren har jag sett dussintals butiker förlora beställningar på helger på grund av ett utgånget certifikat: funktionen för automatisk förnyelse gick sönder för en månad sedan, och de märkte det bara när kunderna började skriva: "Din webbplats har blivit hackad".
Vad kontrollerar en SSL-certifikatkontrollant online?
Ett certifikat är en webbplats "pass": vem som utfärdade det, vilka domäner det täcker och fram till vilket datum det är giltigt. Verktyget ansluter till webbplatsen precis som en webbläsare och analyserar detta pass.
| Parameter | Vad tittar verktyget på? | Varför är detta viktigt? |
|---|---|---|
| Utgivare | Certifikatutfärdare: Let's Encrypt, Sectigo, DigiCert, etc. | Du kan se vem som utfärdat certifikatet och var du kan förnya det. |
| Giltighetsperiod | Startdatum, slutdatum, dagar till utgångsdatum | Utgånget certifikat = varning för helskärmswebbläsare |
| Kedja av förtroende | Webbplatscertifikat → Mellanliggande → Rot | Utan ett mellanlager litar inte vissa enheter och integrationer på webbplatsen. |
| TLS-versioner | Vilka protokollversioner stöder servern? | De föråldrade TLS 1.0 och 1.1 används inte längre av moderna webbläsare. |
Verktygsbeskrivningen innehåller även tekniska detaljer om certifikatet – listan över domännamn (SAN), nyckeln och signaturen. SAN är särskilt användbart: det visar omedelbart om certifikatet täcker www, butikens underdomäner och API, eller bara den primära domänen. Det är här felet "certifikat utfärdat till en annan webbplats" oftast uppstår.
Bra resultat: certifikat från en välkänd auktoritet, mer än 30 dagar kvar till utgångsdatum, komplett kedja, servern stöder TLS 1.2 och 1.3.
Hur kontrollerar man en webbplats SSL-certifikat online?
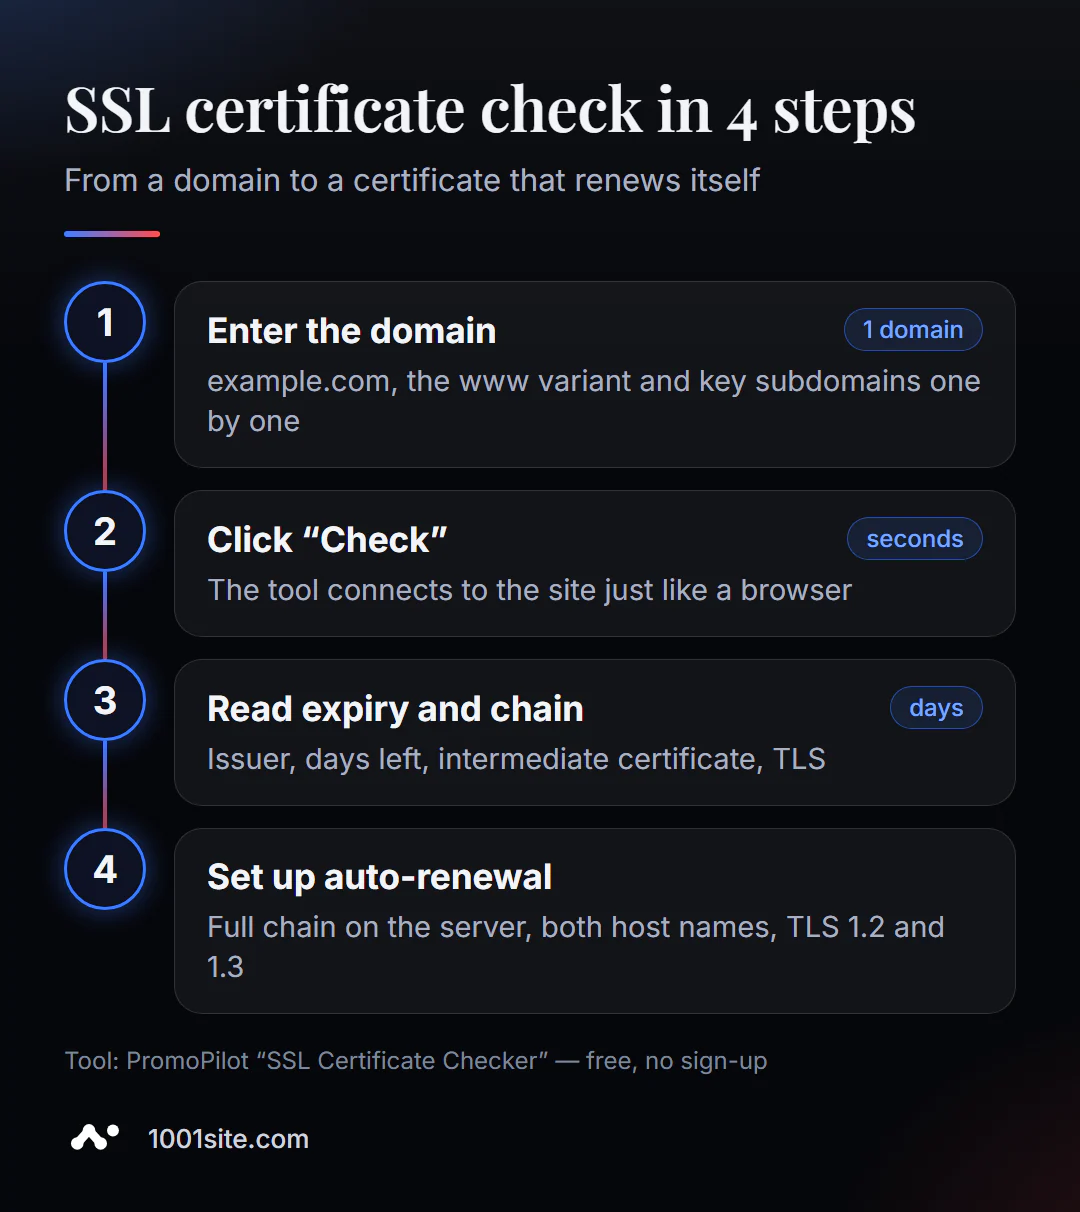
- Öppna verktyget. Verifiering av SSL-certifikat fungerar i din webbläsare.
- Ange domänen (
example.com) eller den fullständiga adressen – protokollet är valfritt. - Klicka på "Kontrollera" och vänta några sekunder.
- Visa utgångsdatum och antal dagar till utgångsdatum.
- Kontrollera förtroendekedjan och utgivaren.
- Undersök vilka TLS-versioner som servern stöder.
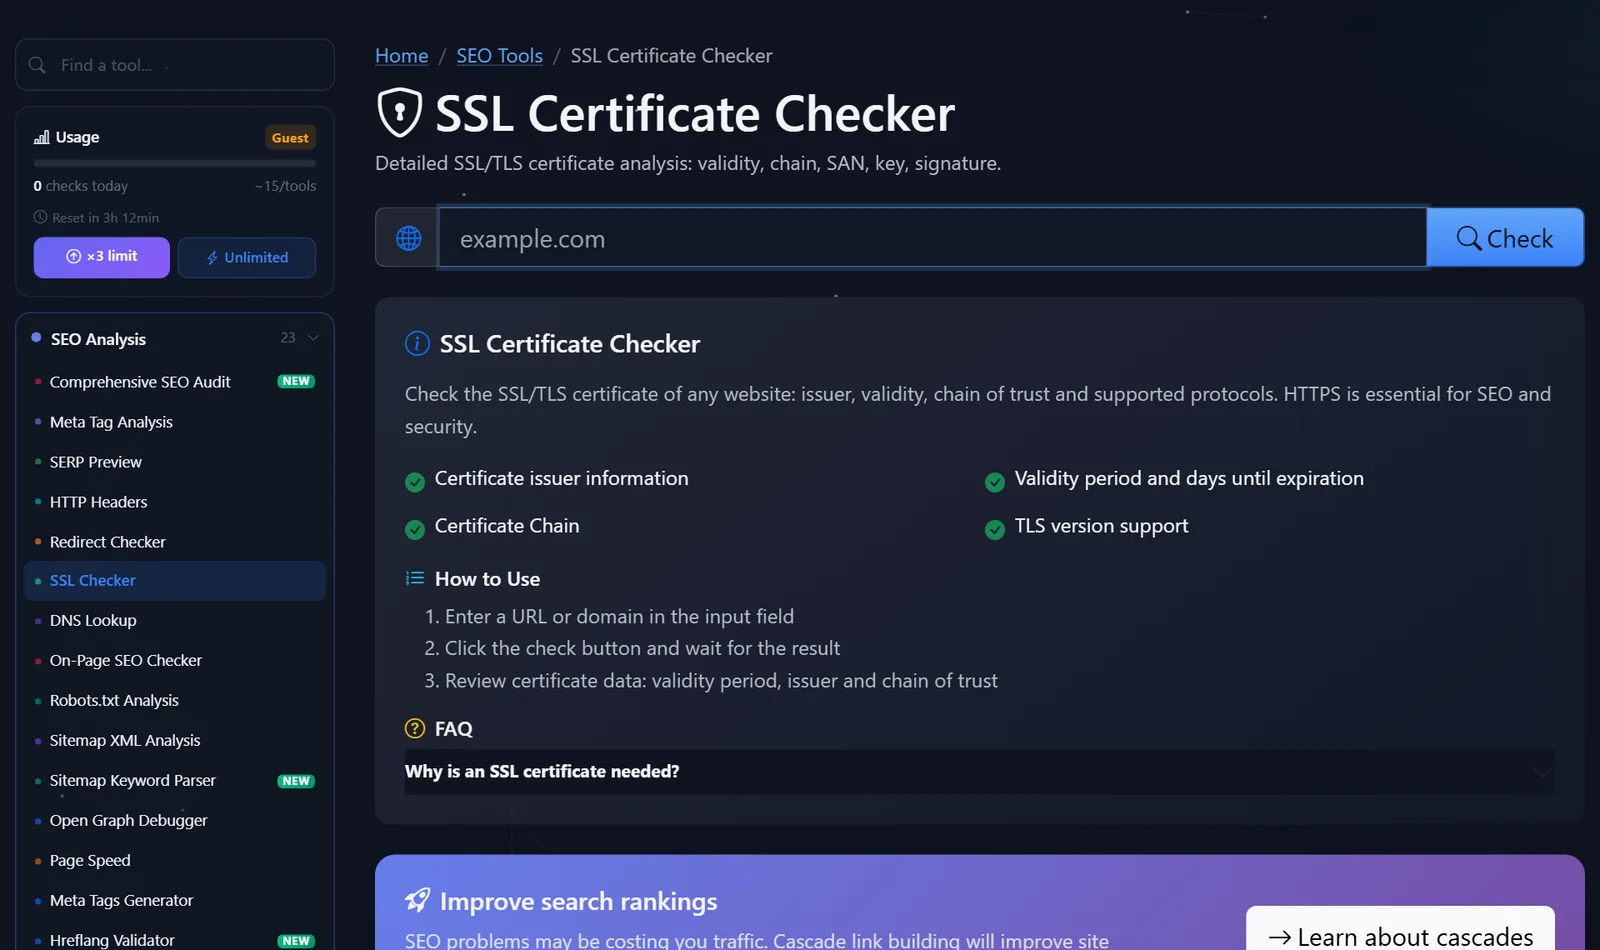
Verktygssidan innehåller ett fält för domänen, en verifieringsknapp och en beskrivning av exakt vad som analyseras och varför certifikatet behövs.
Kontrollera både huvuddomänen, www varianten och viktiga underdomäner – shop., api., mail. Ett certifikat kan täcka en av dem men inte en annan.
Hur läser man av resultatet och vad ska man korrigera först?
Gå från det som redan är sönderfallande för webbplatsen för besökarna till det som kommer att vara sönderfallande imorgon.
- Ditt certifikat har gått ut eller är på väg att gå ut. Om det är mindre än 14 dagar gammalt, förnya det omedelbart och ta reda på varför automatisk förnyelse inte fungerade. Let's Encrypt-certifikat är giltiga i 90 dagar och bör förnyas automatiskt.
- Ofullständig kedja. Om det mellanliggande certifikatet saknas fungerar webbplatsen på en dator, men inte på vissa telefoner, betalningswebhooks eller bottar. Installera hela kedjefilen (
fullchain) på servern, inte bara webbplatscertifikatet. - Certifikatet är för fel domän. Det utfärdades för
example.com, men webbplatsen öppnas påwww.example.com— webbläsaren visar ett felmeddelande om namnmatchning. Utfärda certifikatet igen med båda namnen. - Föråldrade TLS-versioner. Om servern fortfarande erbjuder TLS 1.0 och 1.1, inaktivera dem i inställningarna: moderna besökare behöver dem inte, och säkerhetsskannrar sänker sina poäng för dem.
- Självsignerat certifikat. Lämpligt för intern utveckling, men inte för en offentlig webbplats: webbläsare litar inte på det.
En särskild anmärkning om tidsramar. Branschen minskar gradvis den maximala livslängden för offentliga certifikat: från och med mars 2026 kommer den inte längre att överstiga 200 dagar och kommer att fortsätta minska. Manuell förnyelse "en gång om året vid påminnelse" är inte längre tillgänglig – automatisk förnyelse krävs.
En bra vana: efter att ha kontrollerat, ställ in en påminnelse 21 dagar före utgångsdatumet. Om automatisk förnyelse är aktiverad förnyas tidsfristen automatiskt den dagen; annars har du tre veckor på dig att ordna det.
Om du har tillgång till servern kan du enkelt verifiera verktygets resultat från terminalen. Kommandot nedan visar certifikatutfärdaren och utgångsdatumen som rapporterats av servern:
openssl s_client -connect example.com:443 -servername example.com </dev/null 2>/dev/null | openssl x509 -noout -issuer -dates
Svaret kommer att innehålla raderna issuer=, notBefore= och notAfter=. Om datumet i notAfter inte matchar det du ser i värdpanelen betyder det att ett nytt certifikat har utfärdats, men servern hanterar fortfarande det gamla: antingen glömdes det att startas om, eller så hanterar en annan server – till exempel en lastbalanserare eller ett CDN – förfrågningar.
Typiska värden som finns i rapporter och vad de betyder:
- "Dagar till utgångsdatum: 89" — ett nytt Let's Encrypt-certifikat, automatisk förnyelse aktiverad.
- "Dagar till utgångsdatum: 3" - automatisk förnyelse är troligtvis trasig: den aktiveras vanligtvis cirka 30 dagar före utgångsdatumet.
- Utgivare – namnet på din webbhotellsleverantör eller CDN – certifikatet utfärdades av leverantören; du måste förnya det där, inte på din server.
Jämförelse: PromoPilot, SSL Labs och andra metoder
| Verktyg | Vad är gratis? | Begränsningar | Vem är det lämpligt för? |
|---|---|---|---|
| PromoPilot - Verifiering av SSL-certifikat | Utgivare, utgångsdatum och dagar till utgång, kedja, TLS-versioner | Utan en djupgående analys av chiffer och sårbarheter | Kolla snabbt din egen eller någon annans webbplats |
| Qualys SSL Labs | Ett detaljerat servertest med bokstavsbetyg | Kontrollen tar flera minuter, rapporten är komplicerad för en nybörjare | För administratörer som behöver en fullständig uppdelning |
| Lås i webbläsarens adressfält | Aktuell webbplatscertifikatdata | Visar inte problem som andra enheter ser | Kontrollera utgivare och datum på en sekund |
| crt.sh | Alla utfärdade domäncertifikat från CT-loggar | Visar utgivningshistorik, inte serverkonfiguration | Hitta bortglömda underdomäner och andra personers utgåvor |
Slutsats: För regelbundna snabba kontroller är ett onlineverktyg praktiskt; för djupgående serverkonfiguration, SSL Labs; och för granskning av alla domäncertifikat, crt.sh.
SSL Check är ett av PromoPilots 87 gratis SEO-verktyg. Relaterade artiklar i det här avsnittet inkluderar kontroll av HTTP-rubriker (för att se om HTTPS är säkrat via HSTS) och kontroll av DNS-poster om ett certifikat inte utfärdas på grund av en felaktigt konfigurerad domän.
Begränsningar: Vad kommer inte att avslöjas av SSL-kontrollen?
Verktyget visar certifikatets status vid verifieringstillfället. Det övervakar inte ständigt utgångsdatumet och skickar inte ett e-postmeddelande en vecka före utgångsdatumet – det är en uppgift för att övervaka din kalender.
Den analyserar inte krypteringssviten eller söker efter konfigurationssårbarheter – det är SSL Labs-nivån. Och den kontrollerar inte efter "blandat innehåll": om en sida öppnas via HTTPS men laddar bilder eller skript via HTTP, kan webbläsarlåset fortfarande försvinna. Leta efter sådana resurser i webbläsarkonsolen eller genom en fullständig webbplatsgranskning.
När räcker inte ett gratisverktyg?
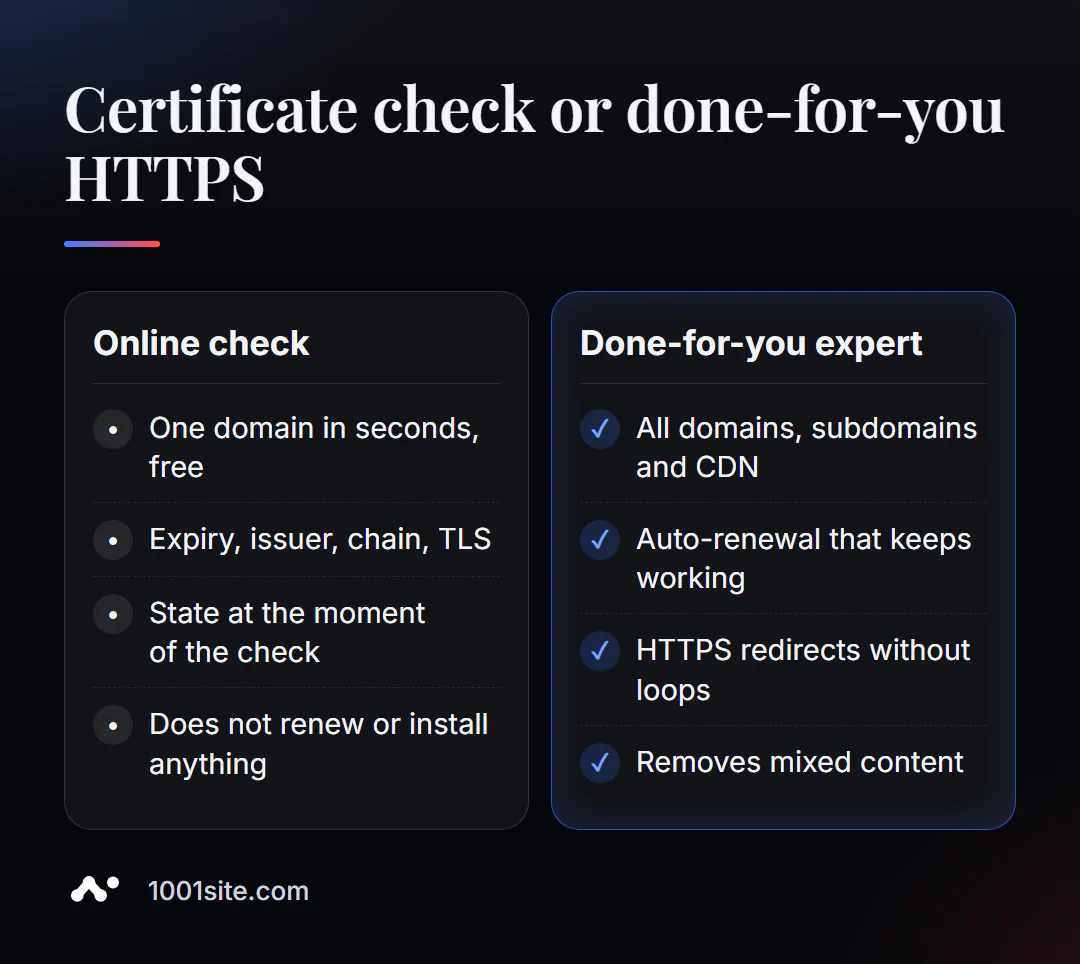
Verktyget kommer att berätta vad som är fel med certifikatet. För att åtgärda det krävs åtkomst till servern, webbhotellspanelen eller CDN. Du behöver en specialist om:
- automatisk förnyelse går sönder om och om igen, och webbhotellet pekar finger åt dig;
- webbplatsen ligger bakom ett CDN, och det är oklart vilket certifikat som finns på vilken del av sökvägen;
- Efter att ha bytt till HTTPS kvarstod blandat innehåll och cirkulära omdirigeringar;
- Du har ett dussin underdomäner och tjänster, och du vet inte vilken av dem som snart kommer att löpa ut.
Vad kan jag göra för er webbplats?
Mitt namn är Valeriy Danyuk och jag är utvecklare och SEO-specialist med 12 års erfarenhet och över 200 kunder. För mig är HTTPS inte en kryssruta, utan ett grundläggande krav för varje projekt.
SEO och marknadsföring
- Nyckelfärdig SEO-revision: certifikat, HTTPS-omdirigeringar, blandat innehåll, säkerhetsrubriker – och korrigeringar, inte bara en rapport.
Webbplatser och onlinebutiker
- En webbplats på 1001site: certifikatet för din domän utfärdas och förnyas automatiskt, kostnadsfritt – du behöver inte oroa dig för deadlines.
- En webbplats för plastikkirurgikliniker driven av AI – där besökarnas förtroende är avgörande och förfrågningar skickas till Telegram.
- En landningssida för en ny produkt på en kväll – från koncept till en fungerande HTTPS-sida.
- En webbutik som drivs av WooCommerce med konfigurerad betalningssäkerhet.
CRM, redovisning och automatisering
- Telegram AI-bot för en online-såsbutik – integrationer som går sönder först vid certifikatproblem.
- CRM med kunddatabas och beslutsfattare för en slovakisk tillverkare.
Hela portföljen finns på bloggen. Skicka mig din domän via Telegram – jag kontrollerar certifikatet, kedjan och HTTPS-omdirigeringar.
Resultat
- Kontrollera ditt SSL-certifikat online på några sekunder och visa utfärdare, utgångsdatum, kedja och TLS-versioner.
- Åtgärda det i denna ordning: utgången → ofullständig kedja → domänmatchning → föråldrad TLS.
- Certifikatens giltighetstid förkortas, vilket gör automatisk förnyelse oundviklig.
- Om du inte vill oroa dig för certifikat alls, bygg din webbplats på 1001site, där SSL förnyas automatiskt.
Kontrollera din domän just nu: kör en gratis SSL-kontroll, och om det finns ett avbrott i kedjan, skicka ett meddelande till mig på Telegram.
Källor
- PromoPilots sida för SSL-certifikatkontroll - vad den kontrollerar och frågor om sidan.
- Qualys SSL Labs - Beskrivning av SSL-servertest.
- crt.sh — sök efter certifikat i loggarna för certifikattransparens.