Ang maikling sagot: para masuri ang iyong SSL certificate online, ilagay ang address ng iyong domain o website sa SSL Certificate Checker ng PromoPilot at i-click ang "Check." Sa loob ng ilang segundo, makikita mo ang nag-isyu ng certificate, panahon ng bisa, bilang ng mga araw na natitira hanggang sa mag-expire, chain of trust, at mga sinusuportahang bersyon ng TLS. Hindi kinakailangan ang pagpaparehistro. Sa ibaba, makikita mo ang impormasyon kung paano basahin ang mga resulta, ang mga pinakakaraniwang error, at kung ano ang gagawin upang maiwasan ang biglaang pag-expire ng iyong certificate.
Sa nakalipas na 12 taon, nakakita ako ng dose-dosenang mga tindahan na nawalan ng mga order tuwing Sabado at Linggo dahil sa isang nag-expire na sertipiko: ang tampok na auto-renewal ay nasira isang buwan na ang nakalipas, at napansin lamang nila nang magsimulang magsulat ang mga customer, "Na-hack ang iyong site."
Ano ang sinusuri ng isang online SSL certificate checker?
Ang sertipiko ay ang "pasaporte" ng isang website: kung sino ang nag-isyu nito, kung aling mga domain ang sakop nito, at hanggang kailan ito balido. Kumokonekta ang tool sa website tulad ng isang browser at sinusuri ang pasaporte na ito.
| Parametro | Ano ang tinitingnan ng kagamitan? | Bakit ito mahalaga? |
|---|---|---|
| Tagapaglathala | Awtoridad ng Sertipiko: Let's Encrypt, Sectigo, DigiCert, atbp. | Makikita mo kung sino ang nag-isyu ng sertipiko at kung saan ito ire-renew. |
| Panahon ng bisa | Petsa ng pagsisimula, petsa ng pagtatapos, mga araw hanggang sa pagtatapos | Nag-expire na ang sertipiko = babala sa full-screen na browser |
| Kadena ng tiwala | Sertipiko ng Lugar → Intermediate → Root | Kung walang intermediate layer, ang ilang device at integration ay hindi nagtitiwala sa site. |
| Mga bersyon ng TLS | Anong mga bersyon ng protocol ang sinusuportahan ng server? | Hindi na ginagamit ng mga modernong browser ang luma nang TLS 1.0 at 1.1. |
Kasama rin sa deskripsyon ng tool ang mga teknikal na detalye ng sertipiko—ang listahan ng mga pangalan ng domain (SAN), ang susi, at ang lagda. Ang SAN ay partikular na kapaki-pakinabang: agad nitong ipinapakita kung sakop ng sertipiko www, ang mga subdomain at API ng tindahan, o ang pangunahing domain lamang. Dito kadalasang nangyayari ang error na "sertipiko na inisyu sa ibang site".
Magandang resulta: sertipiko mula sa isang kilalang awtoridad, mahigit 30 araw na lang ang natitira bago mag-expire, kumpletong chain, sinusuportahan ng server ang TLS 1.2 at 1.3.
Paano suriin ang SSL certificate ng isang website online?
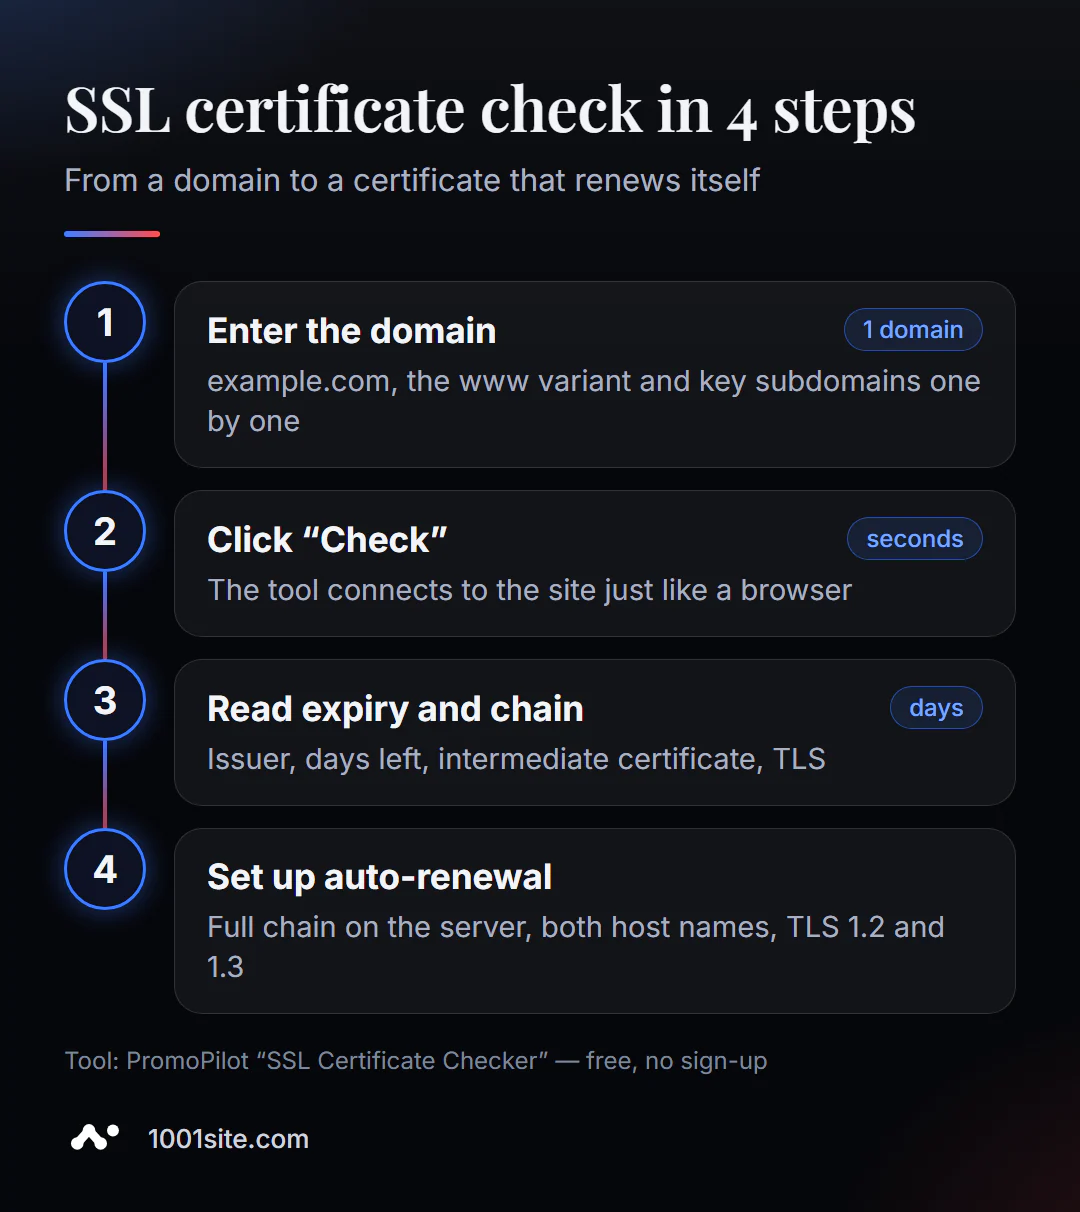
- Buksan ang tool. Gumagana ang pag-verify ng SSL certificate sa iyong browser.
- Ilagay ang domain (
example.com) o ang buong address - opsyonal ang protocol. - Pindutin ang "Suriin" at maghintay ng ilang segundo.
- Tingnan ang petsa ng pag-expire at bilang ng mga araw hanggang sa pag-expire.
- Suriin ang kadena ng tiwala at ang tagapaglathala.
- Saliksikin ang mga bersyon ng TLS na sinusuportahan ng server.
Ang pahina ng tool ay naglalaman ng isang field para sa domain, isang button sa pag-verify, at isang paglalarawan kung ano talaga ang sinusuri at kung bakit kinakailangan ang sertipiko.
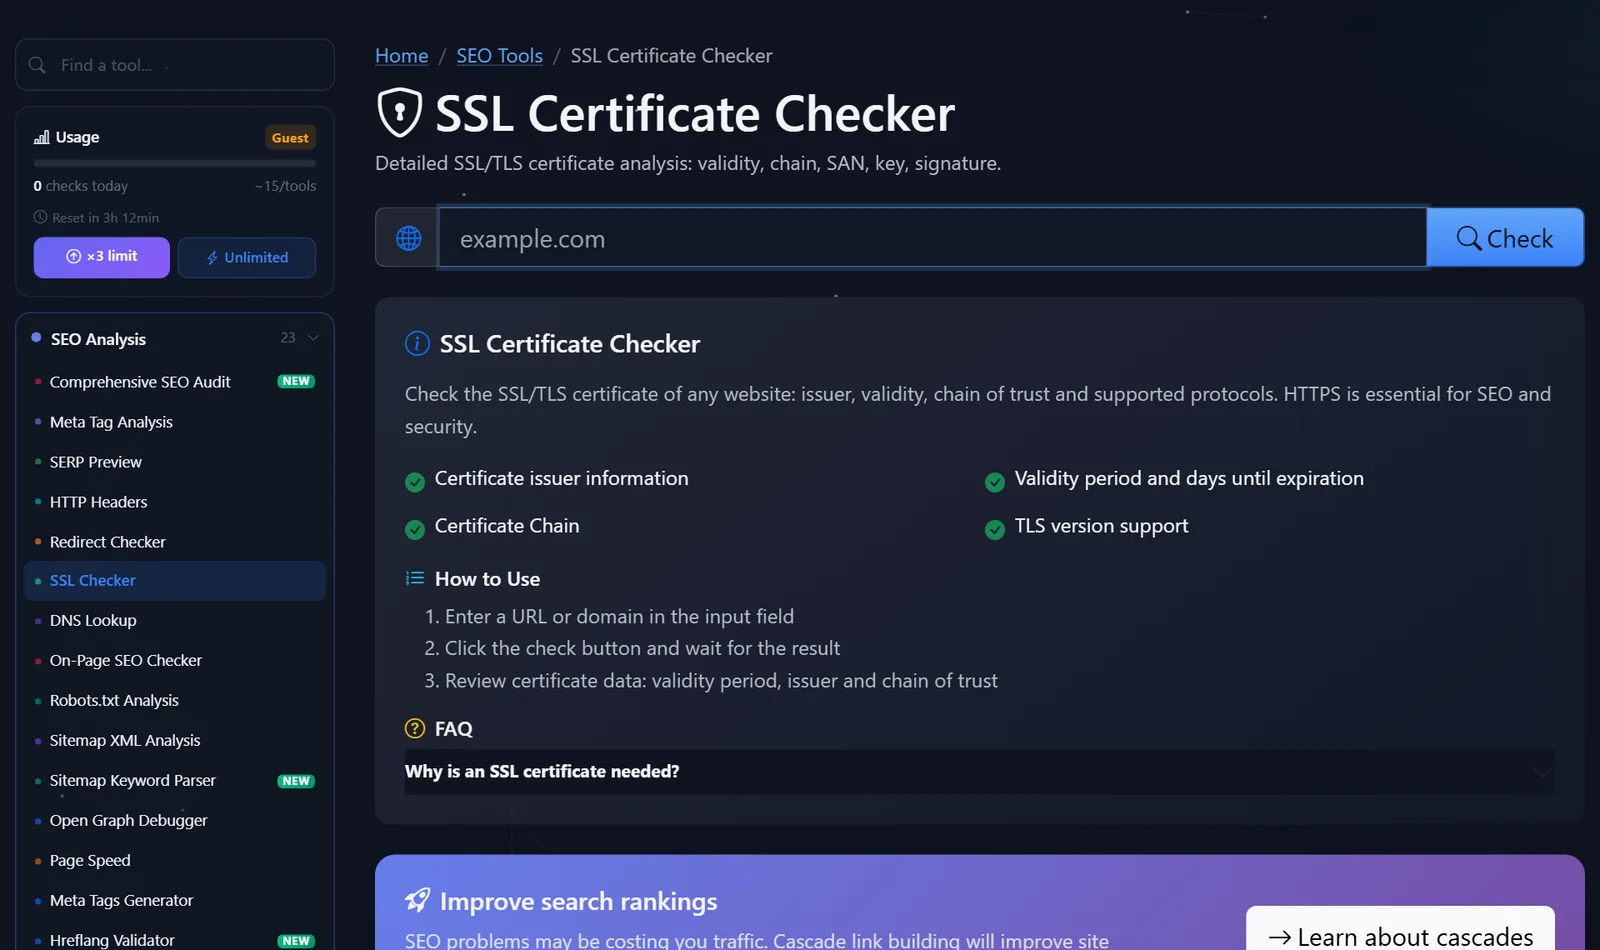
Suriin ang parehong pangunahing domain, ang www variant, at mahahalagang subdomain— shop., api., mail. Maaaring saklaw ng isang sertipiko ang isa sa mga ito at hindi ang iba.
Paano basahin ang resulta at ano ang unang dapat itama?
Mula sa kung ano ang nakakasira na sa site para sa mga bisita, lumipat tayo sa kung ano ang makakasira nito bukas.
- Nag-expire na o malapit nang mag-expire ang iyong sertipiko. Kung wala pang 14 na araw ang edad nito, i-renew ito agad at alamin kung bakit hindi gumana ang auto-renewal. Ang mga sertipiko ng Let's Encrypt ay may bisa sa loob ng 90 araw at dapat awtomatikong mag-renew.
- Hindi kumpletong chain. Kung nawawala ang intermediate certificate, gagana ang website sa isang computer, ngunit hindi sa ilang telepono, payment webhook, o bot. I-install ang buong chain file (
fullchain) sa server, hindi lang sa website certificate. - Ang sertipiko ay para sa maling domain. Ito ay inisyu para sa
example.com, ngunit ang site ay bubukas sawww.example.com— ang browser ay magpapakita ng error sa hindi pagtutugma ng pangalan. I-isyu muli ang sertipiko gamit ang parehong pangalan. - Mga lumang bersyon ng TLS. Kung nag-aalok pa rin ang server ng TLS 1.0 at 1.1, i-disable ang mga ito sa mga setting: hindi na kailangan ng mga modernong bisita ang mga ito, at ibinababa ng mga security scanner ang kanilang mga marka para sa mga ito.
- Sertipikong may sariling lagda. Angkop para sa panloob na pag-develop, ngunit hindi para sa isang pampublikong website: hindi ito pinagkakatiwalaan ng mga browser.
Isang espesyal na tala tungkol sa mga takdang panahon. Unti-unting binabawasan ng industriya ang pinakamataas na tagal ng buhay ng mga pampublikong sertipiko: simula Marso 2026, hindi na ito lalampas sa 200 araw at patuloy na bababa. Hindi na magagamit ang manu-manong pag-renew "isang beses sa isang taon pagkatapos paalalahanan"—kinakailangan ang awtomatikong pag-renew.
Isang kapaki-pakinabang na ugali: pagkatapos mag-check, magtakda ng paalala 21 araw bago ang petsa ng pag-expire. Kung naka-enable ang auto-renewal, awtomatikong mare-renew ang deadline sa araw na iyon; kung hindi, magkakaroon ka ng tatlong linggo para ayusin ito.
Kung mayroon kang access sa server, madali mong mabe-verify ang mga resulta ng tool mula sa terminal. Ipapakita ng command sa ibaba ang nag-isyu ng certificate at mga petsa ng pag-expire gaya ng iniulat ng server:
openssl s_client -connect example.com:443 -servername example.com </dev/null 2>/dev/null | openssl x509 -noout -issuer -dates
Ang tugon ay maglalaman ng mga linyang issuer=, notBefore= at notAfter=. Kung ang petsa sa notAfter ay hindi tumutugma sa nakikita mo sa hosting panel, nangangahulugan ito na may bagong sertipiko na naibigay, ngunit ang server ay nagseserbisyo pa rin sa luma: maaaring nakalimutan itong i-restart, o ibang server—halimbawa, isang load balancer o CDN—ang nagseserbisyo ng mga kahilingan.
Mga karaniwang halagang matatagpuan sa mga ulat at ang kahulugan ng mga ito:
- "Mga araw bago ang expiration: 89" — isang bagong sertipiko ng Let's Encrypt, naka-enable ang auto-renewal.
- "Mga araw bago mag-expire: 3" - malamang na sira ang auto-renewal: kadalasan itong nagsisimula mga 30 araw bago ang expiration.
- Taga-isyu—ang pangalan ng iyong hosting provider o CDN —ang sertipiko ay inisyu ng provider; kailangan mo itong i-renew doon, hindi sa iyong server.
Paghahambing: PromoPilot, SSL Labs, at Iba Pang Paraan
| Kagamitan | Ano ang libre? | Mga Restriksyon | Para kanino ito angkop? |
|---|---|---|---|
| PromoPilot - Pag-verify ng Sertipiko ng SSL | Taga-isyu, petsa ng pag-expire at mga araw hanggang sa pag-expire, chain, mga bersyon ng TLS | Nang walang malalim na pagsusuri ng mga cipher at kahinaan | Mabilis na tingnan ang sarili mong website o ang website ng iba |
| Qualys SSL Labs | Isang detalyadong pagsubok sa server na may grado ng titik | Ang pagsusuri ay tumatagal ng ilang minuto, ang ulat ay kumplikado para sa isang baguhan | Para sa mga administrador na nangangailangan ng kumpletong pagsusuri |
| I-lock ang address bar ng browser | Kasalukuyang datos ng sertipiko ng site | Hindi nagpapakita ng mga problemang nakikita ng ibang mga device | Tingnan ang publisher at lagyan ng petsa sa loob ng isang segundo |
| crt.sh | Lahat ng inisyu na domain certificate mula sa mga CT log | Ipinapakita ang kasaysayan ng paglabas, hindi ang configuration ng server | Hanapin ang mga nakalimutang subdomain at mga release ng ibang tao |
Konklusyon: Para sa regular na mabilisang pagsusuri, maginhawa ang isang online tool; para sa malalimang pag-configure ng server, ang SSL Labs; at para sa pag-awdit ng lahat ng sertipiko ng domain, ang crt.sh.
Ang SSL Check ay isa sa 87 libreng SEO tool ng PromoPilot. Kabilang sa mga kaugnay na artikulo sa seksyong ito ang pagsuri sa mga HTTP header (upang makita kung ang HTTPS ay sinigurado sa pamamagitan ng HSTS) at pagsuri sa mga DNS record kung ang isang sertipiko ay hindi naibigay dahil sa isang maling na-configure na domain.
Mga Limitasyon: Ano ang hindi ipapakita ng pagsusuri sa SSL?
Ipinapakita ng tool ang katayuan ng sertipiko sa oras ng beripikasyon. Hindi nito palaging minomonitor ang petsa ng pag-expire at hindi ka magpapadala ng email isang linggo bago ang pag-expire—iyon ay isang gawain para sa pagsubaybay o sa iyong kalendaryo.
Hindi nito pina-parse ang cipher suite o hinahanap ang mga kahinaan sa configuration—iyan ang antas ng SSL Labs. At hindi nito tinitingnan ang "mixed content": kung ang isang pahina ay binuksan sa pamamagitan ng HTTPS ngunit naglo-load ng mga imahe o script sa pamamagitan ng HTTP, maaaring mawala pa rin ang browser lock. Maghanap ng mga naturang resource sa browser console o sa pamamagitan ng isang full site audit.
Kailan hindi sapat ang isang libreng tool?
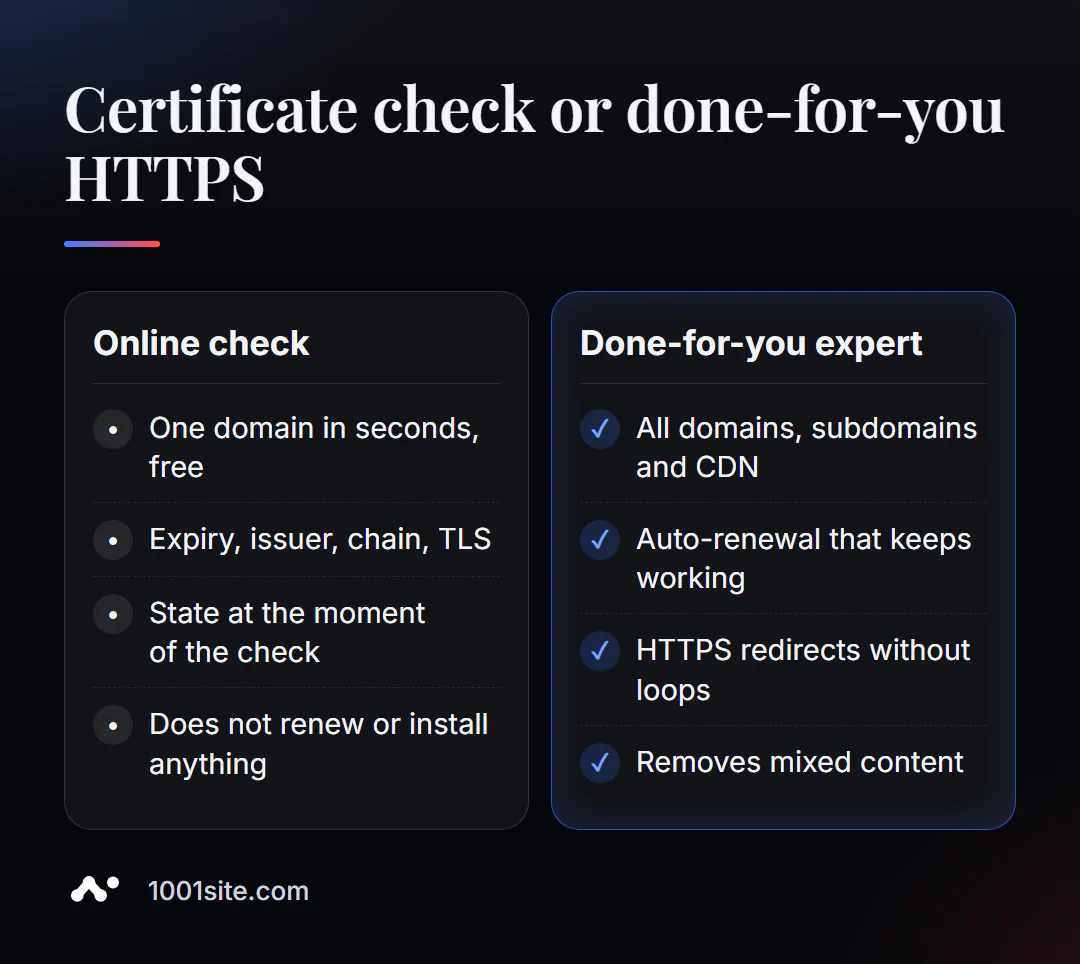
Sasabihin sa iyo ng tool kung ano ang problema sa certificate. Ang pag-aayos nito ay nangangailangan ng access sa server, hosting panel, o CDN. Kakailanganin mo ng isang espesyalista kung:
- paulit-ulit na nasisira ang auto-renewal, at itinuturo ka ng hosting;
- ang site ay nasa likod ng isang CDN, at hindi malinaw kung aling sertipiko ang nasa kung saang bahagi ng path;
- Matapos lumipat sa HTTPS, nanatili ang magkahalong nilalaman at pabilog na mga pag-redirect;
- Mayroon kang isang dosenang subdomain at serbisyo, at hindi mo alam kung alin sa mga ito ang malapit nang mag-expire.
Ano ang magagawa ko para sa website mo?
Ako si Valeriy Danyuk, at ako ay isang developer at SEO specialist na may 12 taong karanasan at mahigit 200 kliyente. Para sa akin, ang HTTPS ay hindi isang checkbox, kundi isang pangunahing kinakailangan para sa bawat proyekto.
SEO at promosyon
- Turnkey SEO audit: mga sertipiko, pag-redirect ng HTTPS, halo-halong nilalaman, mga header ng seguridad—at mga pag-aayos, hindi lamang isang ulat.
Mga website at online na tindahan
- Isang website sa 1001site: ang sertipiko sa iyong domain ay awtomatikong inilalabas at nire-renew, nang walang bayad—hindi na kailangang mag-alala tungkol sa mga deadline.
- Isang website ng klinika para sa plastic surgery na pinapagana ng AI — kung saan mahalaga ang tiwala ng mga bisita, at ang mga kahilingan ay ipinapadala sa Telegram.
- Isang landing page para sa isang bagong produkto sa isang gabi – mula sa konsepto hanggang sa isang gumaganang HTTPS page.
- Isang online na tindahan na pinapagana ng WooCommerce na may naka-configure na seguridad sa pagbabayad.
CRM, accounting at automation
- Telegram AI bot para sa isang online sauce store – mga integrasyon na unang nasisira sakaling magkaroon ng mga isyu sa sertipiko.
- CRM na may database ng customer at mga tagagawa ng desisyon para sa isang tagagawa sa Slovakia.
Ang buong portfolio ay nasa blog. Ipadala sa akin ang iyong domain sa pamamagitan Telegram – Susuriin ko ang sertipiko, chain, at mga pag-redirect ng HTTPS.
Resulta
- Suriin ang iyong SSL certificate online sa loob ng ilang segundo, na ipinapakita ang issuer, petsa ng pag-expire, chain, at mga bersyon ng TLS.
- Ayusin ito sa ganitong pagkakasunud-sunod: nag-expire na → hindi kumpletong chain → hindi pagtutugma ng domain → hindi napapanahong TLS.
- Pinaiikli ang mga panahon ng bisa ng sertipiko, kaya hindi maiiwasan ang awtomatikong pag-renew.
- Kung ayaw mong mag-alala tungkol sa mga sertipiko, buuin ang iyong website sa 1001site, kung saan awtomatikong nire-renew ang SSL.
Suriin ang iyong domain ngayon: magsagawa ng libreng SSL check, at kung may putol sa kadena, magmensahe sa akin sa Telegram.
Mga Pinagmumulan
- Pahina ng SSL Certificate Checker ng PromoPilot - kung ano ang sinusuri nito at mga tanong sa pahina.
- Qualys SSL Labs - Paglalarawan ng Pagsubok sa SSL Server.
- crt.sh — maghanap ng mga sertipiko sa mga tala ng Transparency ng Sertipiko.