Ang maikling sagot: para masuri ang mga HTTP header online, i-paste ang address ng pahina sa HTTP Header Checker ng PromoPilot at i-click ang "Check." Ipapakita ng tool ang lahat ng server response header, ang rating ng porsyento ng seguridad, caching, compression, at mga setting ng CORS, pati na rin ang redirect chain sa final URL. Hindi kinakailangan ang pagpaparehistro. Sa ibaba makikita mo ang impormasyon kung aling mga header ang mahalaga, kung paano basahin ang mga resulta, at kung ano ang unang aayusin.
Tinitingnan ko ang mga header ng bawat proyekto bago ito ipasa: ganito ko natutuklasan ang kalahati ng mga "mahiwagang" problema—isang site na hindi nag-cache, nagseserbisyo ng mga pahina nang walang compression, o nakakalimutang i-secure ang HTTPS.
Ano ang ipinapakita ng pagsuri sa mga HTTP header?
Kapag humiling ang isang browser o search engine robot ng isang pahina, unang tutugon ang server gamit ang mga service lines—mga header—at pagkatapos lamang ay ibabalik ang HTML. Inilalarawan ng mga header na ito kung paano dapat i-cache ang pahina, kung ito ay naka-compress, kung maaari itong i-embed sa ibang website, at kung saan ire-redirect ang bisita.
| Grupo | Ano ang tinitingnan ng kagamitan? | Bakit kailangan ito ng site? |
|---|---|---|
| Kaligtasan | Patakaran sa Seguridad ng Nilalaman, Mahigpit na Seguridad sa Transportasyon (HSTS), Mga Pagpipilian sa X-Frame | Pagprotekta sa mga bisita mula sa mga naka-embed na script at spoofing, pag-secure ng HTTPS |
| Baitang | Porsyento ng mga na-configure na header ng seguridad | Mabilisang sanggunian: bumuti ba o lumala ito pagkatapos ng mga pag-edit? |
| Pag-cache | Kontrol sa Cache, Mag-e-expire, ETag, Huling Binago | Mas mabilis mag-load ang mga paulit-ulit na pagbisita, at hindi na maa-load ang server |
| Kompresiyon | Pag-encode ng Nilalaman (gzip, br) | Ang HTML, CSS, at JS ay mas magaan—mas mabilis sa mobile |
| CORS | Kontrol-Pag-access-Payagan-Pinagmulan at mga kaugnay na | Sino ang maaaring maka-access sa iyong API at mga font mula sa ibang mga domain? |
| Mga Pag-redirect | Trail ng breadcrumb papunta sa final URL | Ang mga karagdagang hakbang ay nagpapabagal sa pagkarga at nagsasayang ng badyet sa pag-crawl. |
Ang security score ay hindi isang "SEO score." Ipinapakita nito ang porsyento ng mahahalagang security header na nakalagay. Ang isang karaniwang resulta para sa isang site na hindi pa na-configure ay ang kawalan ng CSP at X-Frame-Options.
May tatlong sitwasyon kung kailan mahalagang suriin ang mga header: pagkatapos lumipat sa isang bagong hosting o CDN, pagkatapos mag-install ng mga caching at security plugin, at bago maglunsad ng mga ad, kung kailan magastos ang bawat segundo ng oras ng paglo-load. Ang tool ay gumagana rin nang maayos para sa pagbuo, pag-stage, at mga bersyon ng produksyon ng isang website, hangga't ang address ay maa-access mula sa internet.
Paano suriin ang mga HTTP header ng isang website online?
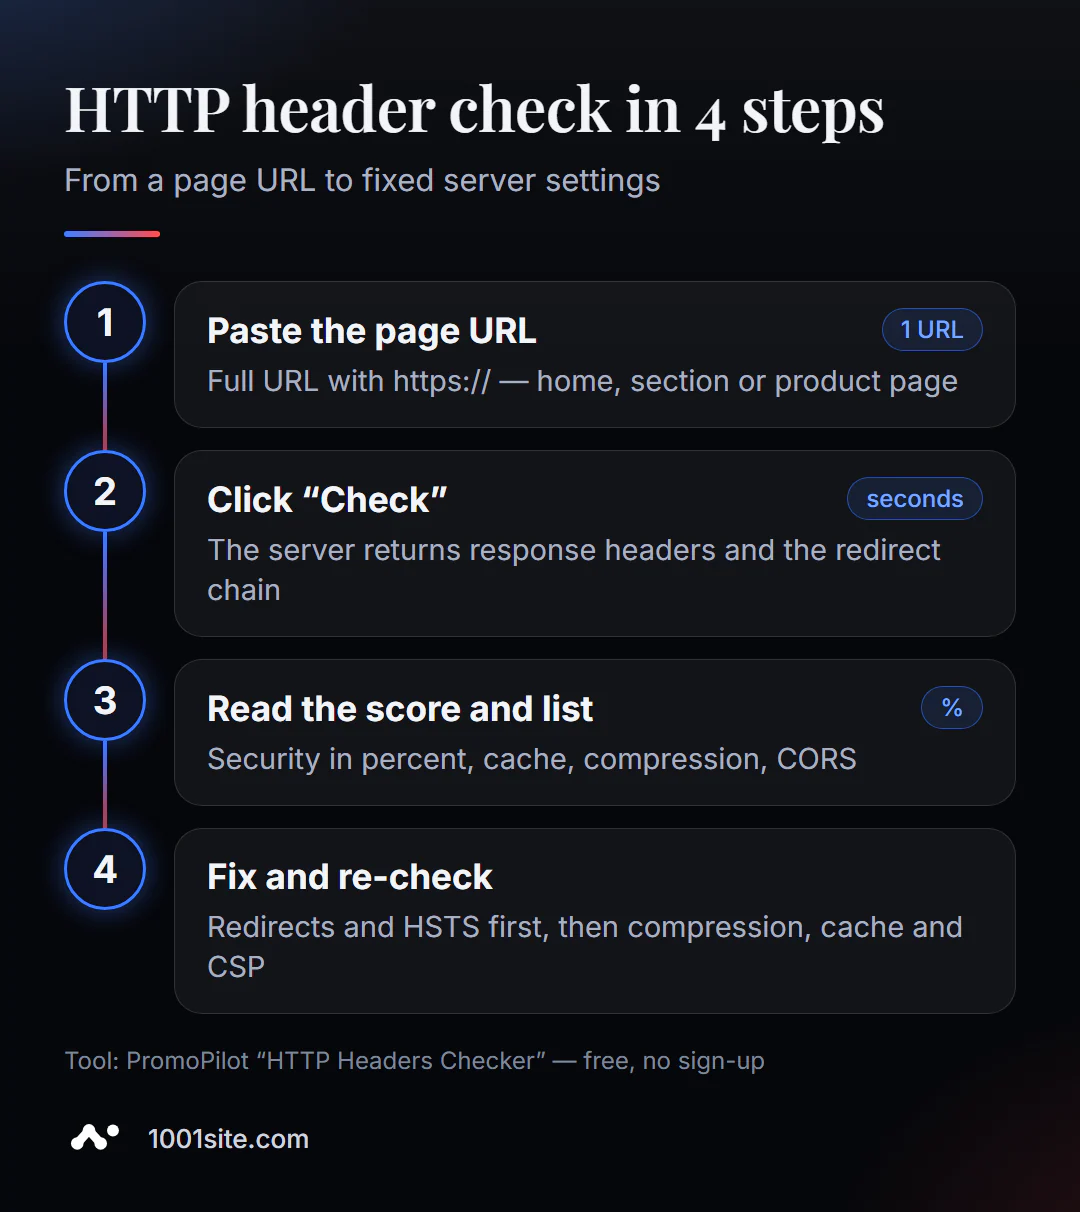
- Buksan ang tool. Gumagana ang HTTP header checking sa iyong browser—hindi kailangan ng pag-install.
- Ilagay ang buong address kasama ang protocol:
https://example.com/catalog/. Isang tseke - isang URL. - I-click ang "Suriin." Darating ang tugon sa loob ng ilang segundo.
- Tingnan ang rating ng seguridad at listahan ng mga nawawalang header.
- Dumaan sa cache, compression at CORS, pagkatapos ay sa redirect chain.
- Pakitama ang mga setting sa iyong server, CDN, o plugin at suriin muli.
Ang pahina ng tool ay naglalaman ng isang field ng address, isang button sa pag-verify, at isang maikling paglalarawan: kung ano ang sinusuri, paano ito gamitin, at mga limitasyon.
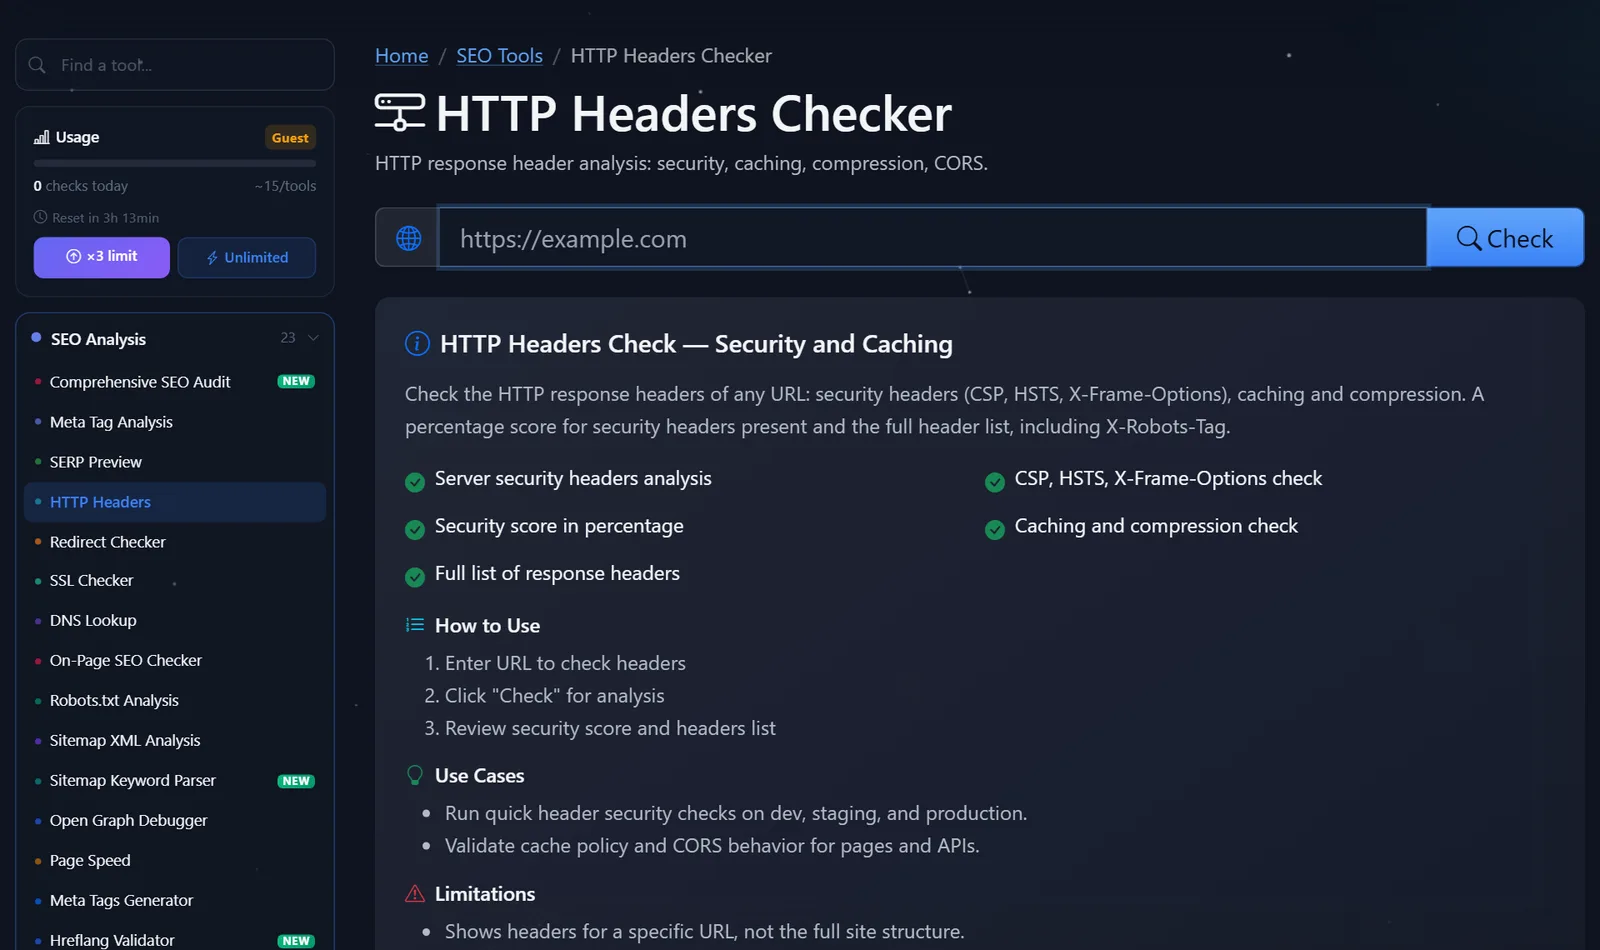
Ipinapakita ng sidebar ang kasalukuyang bilang ng mga tseke. Maaaring magsagawa ang mga bisita ng ilang tseke bawat araw; pagkatapos ng libreng pagpaparehistro, ang limitasyon ay triplehin, at ang bayad na Pro plan ay nag-aalok ng walang limitasyong mga tseke.
Paano basahin ang tugon ng server at ano ang unang dapat ayusin?
Huwag subukang tugunan ang lahat nang sabay-sabay. Magsimula sa kung ano ang sumisira sa accessibility at HTTPS hanggang sa kung ano ang nagpapabuti sa seguridad.
- Mga pag-redirect. Ang kadena ng
http → https → www → /index.phpay binubuo ng tatlong hindi kinakailangang kahilingan. Karaniwan, isang 301 redirect papunta sa final URL ang kinakailangan mula sa anumang baryasyon ng address. - HSTS. Kung HTTPS lang ang ginagamit ng iyong site, idagdag ang
Strict-Transport-Security: max-age=31536000. Magsimula sa maliit namax-agekung hindi ka sigurado kung naka-enable ang lahat ng subdomain sa HTTPS. - Compression. Kung wala kang
Content-Encoding: brogzipsa iyong HTML, paganahin ang compression sa mga setting ng iyong server o CDN. Ang isang linya ng configuration na ito ay maaaring makabuluhang mapabuti ang bilis. - Pag-cache. Para sa mga imahe, CSS, at JS na may bersyon sa filename, magtakda ng mahabang cache (
Cache-Control: public, max-age=31536000, immutable); para sa HTML, magtakda ng maikling cache ono-cache. - X-Frame-Options at CSP.
X-Frame-Options: SAMEORIGINang pag-embed ng pahina sa ibang frame. Maingat na i-configure ang CSP: ang isang mahigpit na patakaran ay madaling makakasira sa analytics at mga widget, kaya paganahin muna angContent-Security-Policy-Report-Onlymode. - CORS.
Access-Control-Allow-Origin: *para sa mga API na may personal na data ay isang error. Mangyaring tukuyin ang mga partikular na domain.
Isang karaniwang problema ang Cache-Control: no-store sa buong site pagkatapos mag-install ng security plugin. Gumagana ang site, ngunit ang bawat pagbisita ay naglo-load na parang ito ang una.
Narito ang hitsura ng tugon ng isang mahusay na naayos na pahina—isang benchmark upang ihambing ang iyong mga resulta:
HTTP/2 200
content-type: text/html; charset=utf-8
content-encoding: br
cache-control: no-cache
strict-transport-security: max-age=31536000; includeSubDomains
x-frame-options: SAMEORIGIN
x-content-type-options: nosniff
content-security-policy: default-src 'self'; img-src 'self' data: https:
Ang response code ay 200, ang pahina ay naka-compress sa Brotli, ang HTML ay hindi naka-cache nang matagal, ang HTTPS ay naka-lock nang isang taon, at ipinagbabawal ang pag-embed sa ibang mga frame at pagpapalit ng uri ng file. Kung ang iyong response code ay 301 o 302 sa halip na 200, hindi mo pa nasusuri ang final URL—suriin ang redirect chain at i-paste ang final URL.
Paghahambing: PromoPilot at mga Alternatibo para sa Pagsusuri ng Headline
Mayroong ilang mga paraan upang tingnan ang mga headline, bawat isa ay angkop para sa sarili nitong sitwasyon.
| Kagamitan | Ano ang libre? | Mga Restriksyon | Para kanino ito angkop? |
|---|---|---|---|
| PromoPilot — Tagasuri ng HTTP Header | Lahat ng header, rating ng seguridad, cache, compression, CORS, redirect chain | Isang URL bawat tseke, pang-araw-araw na limitasyon ng bisita | Mabilis na tingnan ang website mo o ng ibang tao nang walang pag-install |
| securityheaders.com | Rating ng liham ng mga header ng seguridad | Seguridad lamang, walang cache o compression | Para sa mga naglalagay ng proteksyon |
| Mga Chrome DevTool, tab na Network | Mga header ng bawat kahilingan sa pahina | Kailangan mong malaman kung saan titingin; walang panghuhusga o pahiwatig | Para sa mga developer kapag nagde-debug |
| curl -I sa terminal | Mga hilaw na header ng tugon | Linya ng utos, walang interpretasyon | Para sa mga administrador ng server |
Konklusyon: Para sa isang beses na pagsusuri na may malinaw na pagtatasa at mga prompt, mas maginhawa ang isang online tool, habang ang DevTools at curl ay mainam kapag alam mo na ang iyong hinahanap. Kinukumpleto ng Securityheaders.com ang pagsusuri kung ang iyong layunin ay puro proteksyon.
Isa lamang ito sa 87 libreng SEO tool ng PromoPilot: Mayroon ding SSL certificate checker, mga redirect, at mga DNS record—tatalakayin ang mga ito sa mga artikulo sa seksyong ito.
Mga Limitasyon sa Header Checker: Ano ang Hindi Ipapakita ng Tool
Tinitingnan ng pagsusuri ang mga header ng iisang URL, hindi ang buong site. Hindi porket tama ang pagkaka-configure ng pangunahing pahina ay pareho na ang magiging reaksyon ng pahina ng produkto o file sa folder na /uploads/.
Ang ilang mga header ay idinaragdag sa antas ng CDN o proxy at maaaring depende sa path at maging sa rehiyon kung saan nagmula ang kahilingan. Samakatuwid, ang resulta ay maaaring naiiba sa nakikita mo sa iyong browser. Kung ang isang panuntunan sa CDN ay na-configure lamang para sa /blog/*, hindi ito matatanggap ng ibang mga seksyon.
At higit sa lahat: ang mga heading ay mga setting, hindi nilalaman. Hindi sinusuri ng tool ang pamagat, teksto, o markup—mayroong hiwalay na mga pagsusuri sa pahina para diyan.
Isa pang paalala tungkol sa mga pagbabago. Pagkatapos i-edit ang configuration ng server, maaaring hindi agad ma-update ang resulta: pinapanatili ng CDN na naka-cache ang lumang tugon. I-clear ang CDN cache o maghintay ng ilang minuto, pagkatapos ay patakbuhin muli ang pagsusuri.
Kailan hindi sapat ang isang libreng tool?
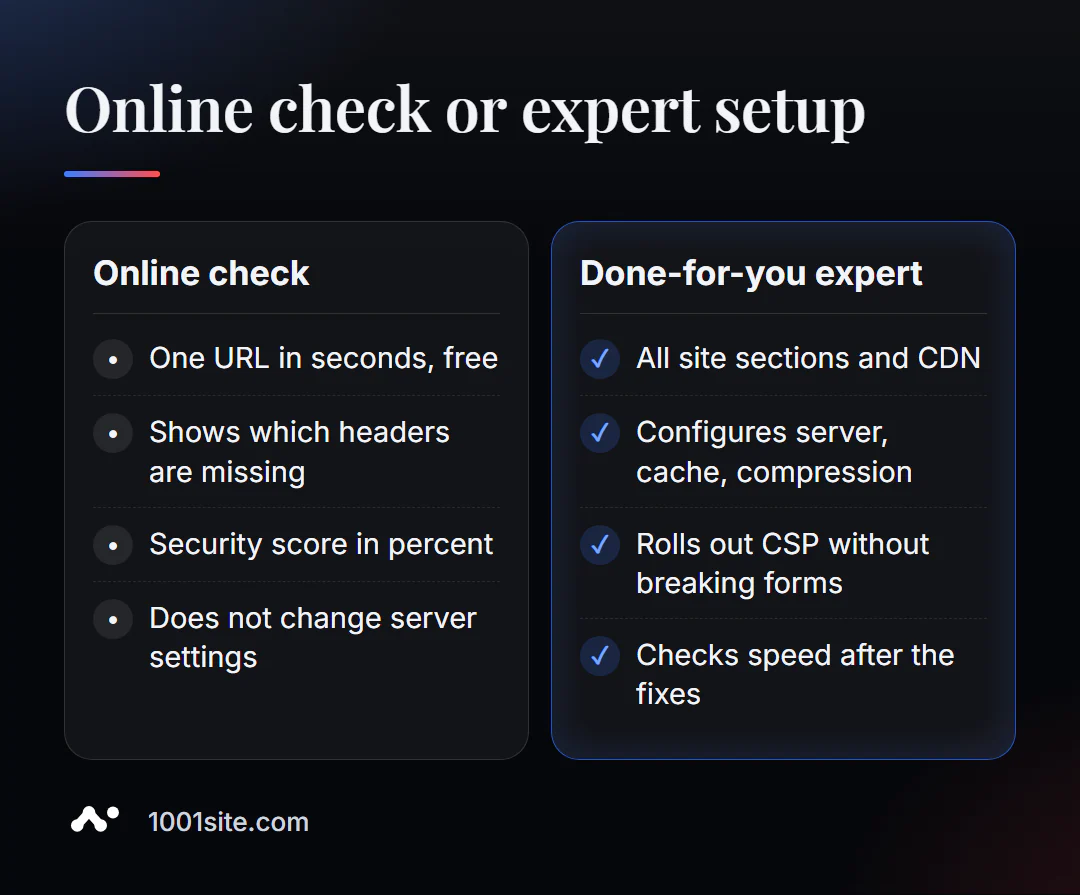
Sasabihin sa iyo ng tool nang tapat kung aling mga header ang nawawala. Gayunpaman, ang pagdaragdag ng mga ito ay nangangailangan ng pag-aaral gamit ang server, CDN, o website engine. Kakailanganin mo ng isang espesyalista kung:
- Pagkatapos paganahin ang CSP, may mga problema sa mga form, pagbabayad, o analytics;
- iba't ibang heading ang may iba't ibang seksyon, at hindi malinaw kung sino ang nagtatakda ng mga ito – ang server, ang plugin, o ang CDN;
- mabagal ang site, bagama't "naka-on" ang cache at compression;
- Wala kang access sa server, at ang hosting company ay tumutugon gamit ang mga template email.
Ano ang magagawa ko para sa website mo?
Ako si Valeriy Danyuk, isa akong developer at espesyalista sa SEO: sa nakalipas na 12 taon, nakagawa na ako ng mga website at sistema para sa mahigit 200 kliyente. Ang mga headline ay bahagi ng SEO na karaniwang hindi nakikita ng mga kliyente, ngunit ako muna ang nag-set up ng mga ito.
SEO at promosyon
- Turnkey SEO audit: Sinusuri ko ang server, mga header, mga redirect, bilis, at pag-index, at pagkatapos ay inaayos ang mga sanhi, hindi ang mga sintomas.
- Nilalaman na umaakit ng mga customer mula sa paghahanap: Isang blog na SEO na pinapagana ng AI na nagsusulat at naglalathala ng mga artikulo.
Mga website at online na tindahan
- Isang WordPress website na may AI assistant sa halagang €299 at 3 araw —na may naka-configure na cache, compression, at HTTPS mula pa noong unang araw.
- Isang website sa 1001site: Awtomatikong inilalabas at nire-renew ang SSL sa iyong domain, awtomatikong kino-configure ang server-side rendering at mga preview ng social media. Kung gusto mo ang disenyo ng iba, maaari kang lumikha ng website gamit ang isa sa mahigit 1,000 na istilo ng sanggunian.
CRM, accounting at automation
- Mga ahente ng e-commerce sa halip na mga chatbot - kapag ang isang tindahan ay nangangailangan hindi lamang ng isang website, kundi isang sales assistant.
- Isang buwanang sistema ng accounting para sa isang online na tindahan para sa isang kumpanya mula sa Czech Republic.
Marami pang proyekto ang nasa aking portfolio. Padalhan ako ng address ng iyong website sa Telegram – Titingnan ko ang mga headline at sasabihin ko sa iyo kung ano ang magbibigay sa akin ng agarang resulta.
Resulta
- Ang online na pagsusuri sa mga HTTP header ay nagpapakita sa loob ng ilang segundo kung paano tumutugon ang server sa browser at search robot.
- Ayusin ito ayon sa pagkakasunod-sunod: mga redirect → HSTS → compression → cache → X-Frame-Options at CSP → CORS.
- Tingnan ang higit pa sa homepage: Ang mga CDN at plugin ay maaaring magtalaga ng iba't ibang header sa iba't ibang seksyon.
- Kung hindi magagamit o magkasalungat ang mga setting ng server, mas madaling italaga ang gawain sa isang espesyalista o buuin ang site sa 1001site, kung saan naka-configure na ang HTTPS at rendering.
Tingnan ang iyong homepage ngayon din: magpatakbo ng libreng HTTP header check, at kung mayroon kang anumang mga katanungan, sumulat sa akin sa Telegram.
Mga Pinagmumulan
- Pahina ng tool na PromoPilot HTTP Header Checker - listahan ng mga pagsusuri at limitasyon.
- securityheaders.com - Paglalarawan ng pagsusuri ng header ng seguridad.
- Dokumentasyon ng Chrome DevTools - Panel ng network at mga header ng pagtingin.