थोडक्यात उत्तर: तुमचे SSL प्रमाणपत्र ऑनलाइन तपासण्यासाठी, प्रोमोपायलटच्या SSL सर्टिफिकेट चेकरमध्ये तुमचा डोमेन किंवा वेबसाइटचा पत्ता टाका आणि "चेक" वर क्लिक करा. काही सेकंदात, तुम्हाला प्रमाणपत्र जारी करणारी संस्था, वैधता कालावधी, मुदत संपेपर्यंत शिल्लक असलेले दिवस, चेन ऑफ ट्रस्ट आणि समर्थित TLS आवृत्त्या दिसतील. कोणत्याही नोंदणीची आवश्यकता नाही. खाली, निकाल कसे वाचावेत, सर्वात सामान्य त्रुटी कोणत्या आहेत आणि तुमचे प्रमाणपत्र अचानक कालबाह्य होण्यापासून रोखण्यासाठी काय करावे, याबद्दल माहिती मिळेल.
गेल्या १२ वर्षांत, मी अनेक दुकानांना मुदत संपलेल्या प्रमाणपत्रामुळे आठवड्याच्या शेवटी ऑर्डर्स गमावताना पाहिले आहे: स्वयं-नूतनीकरण वैशिष्ट्य महिन्याभरापूर्वी बंद पडले होते, आणि जेव्हा ग्राहकांनी "तुमची साइट हॅक झाली आहे" असे लिहायला सुरुवात केली, तेव्हाच त्यांच्या हे लक्षात आले.
ऑनलाइन SSL प्रमाणपत्र तपासक काय तपासतो?
प्रमाणपत्र हे वेबसाइटचा 'पासपोर्ट' असते: ते कोणी जारी केले, त्यात कोणते डोमेन समाविष्ट आहेत आणि ते कोणत्या तारखेपर्यंत वैध आहे, याची माहिती त्यात असते. हे टूल ब्राउझरप्रमाणेच वेबसाइटशी कनेक्ट होते आणि या पासपोर्टचे विश्लेषण करते.
| पॅरामीटर | हे साधन कशाचे निरीक्षण करते? | हे महत्त्वाचे का आहे? |
|---|---|---|
| प्रकाशक | प्रमाणपत्र प्राधिकरण: लेट्स एन्क्रिप्ट, सेक्टिगो, डिजीसर्ट, इत्यादी. | प्रमाणपत्र कोणी जारी केले आहे आणि त्याचे नूतनीकरण कोठे करायचे आहे, हे तुम्ही पाहू शकता. |
| वैधता कालावधी | सुरुवातीची तारीख, समाप्तीची तारीख, मुदत संपायला उरलेले दिवस | मुदत संपलेले प्रमाणपत्र = ब्राउझरवर पूर्ण-स्क्रीन चेतावणी |
| विश्वासाची साखळी | साइट प्रमाणपत्र → इंटरमीडिएट → रूट | मध्यस्थ स्तराशिवाय, काही उपकरणे आणि एकीकरणे साइटवर विश्वास ठेवत नाहीत. |
| TLS आवृत्त्या | सर्व्हर कोणत्या प्रोटोकॉल आवृत्त्यांना समर्थन देतो? | कालबाह्य झालेले TLS 1.0 आणि 1.1 आता आधुनिक ब्राउझर्सद्वारे वापरले जात नाहीत. |
टूलच्या वर्णनामध्ये प्रमाणपत्राचे तांत्रिक तपशील देखील समाविष्ट असतात—डोमेन नावांची सूची (SAN), की आणि स्वाक्षरी. SAN विशेषतः उपयुक्त आहे: प्रमाणपत्रामध्ये www, स्टोअरचे सबडोमेन आणि API, की फक्त प्राथमिक डोमेन समाविष्ट आहे, हे त्यावरून लगेच कळते. "प्रमाणपत्र दुसऱ्या साइटला जारी केले आहे" ही त्रुटी बहुतेकदा येथेच येते.
चांगला निकाल: एका नामांकित प्राधिकरणाचे प्रमाणपत्र, मुदत संपायला ३० दिवसांपेक्षा जास्त कालावधी शिल्लक, संपूर्ण साखळी, सर्व्हर TLS 1.2 आणि 1.3 चे समर्थन करतो.
वेबसाइटचे SSL प्रमाणपत्र ऑनलाइन कसे तपासावे?
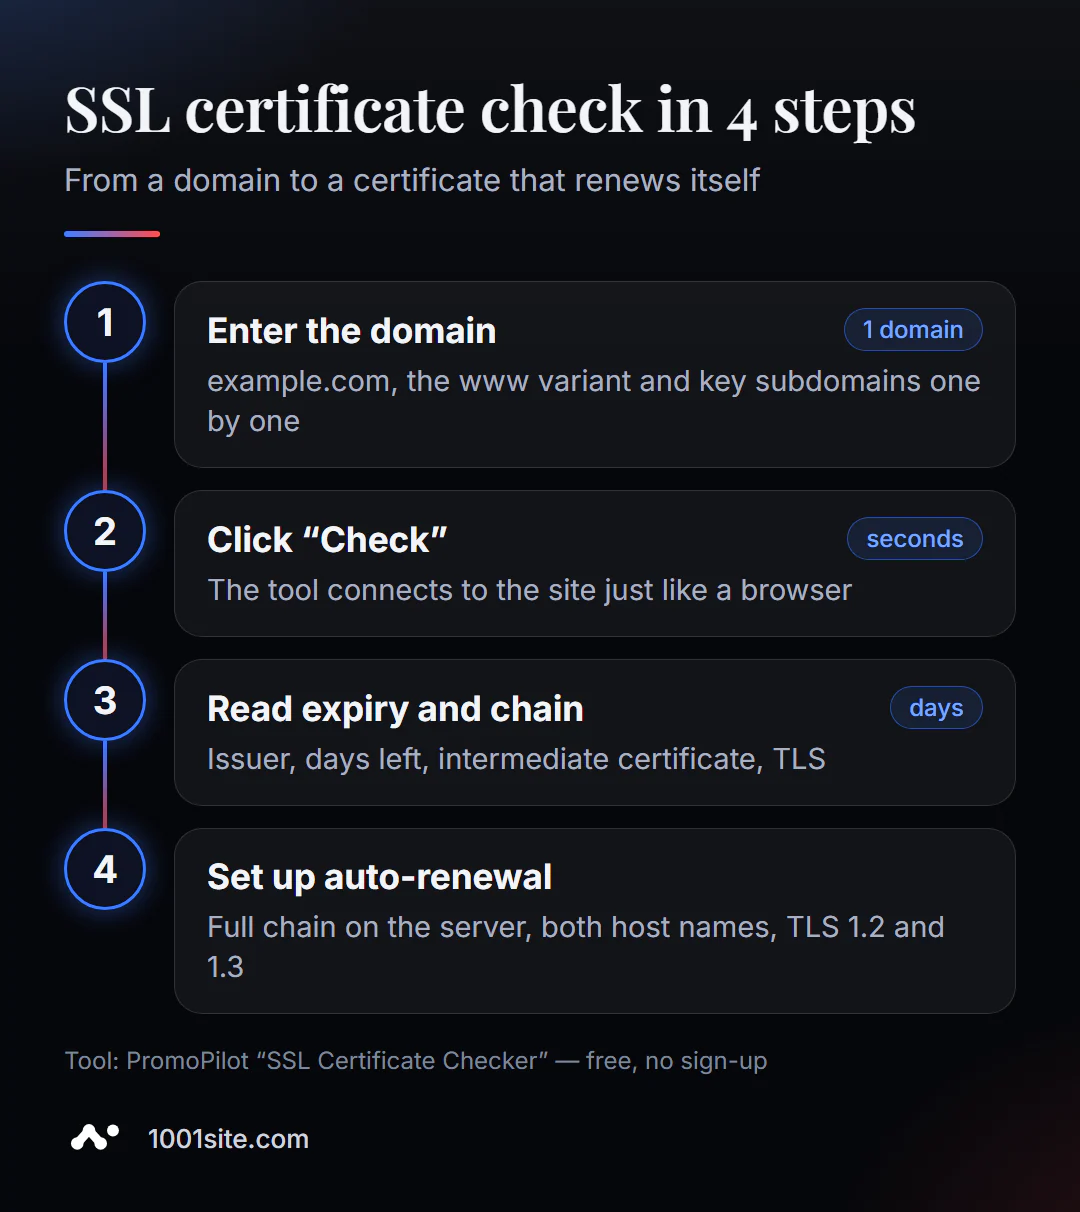
- टूल उघडा. तुमच्या ब्राउझरमध्ये SSL प्रमाणपत्राची पडताळणी होते.
- डोमेन (
example.com) किंवा पूर्ण पत्ता प्रविष्ट करा - प्रोटोकॉल ऐच्छिक आहे. - 'चेक' वर क्लिक करा आणि काही सेकंद थांबा.
- समाप्तीची तारीख आणि समाप्तीपर्यंतचे दिवस पहा.
- विश्वासाची साखळी आणि प्रकाशक तपासा.
- सर्व्हर कोणत्या TLS आवृत्त्यांना समर्थन देतो याचा अभ्यास करा.
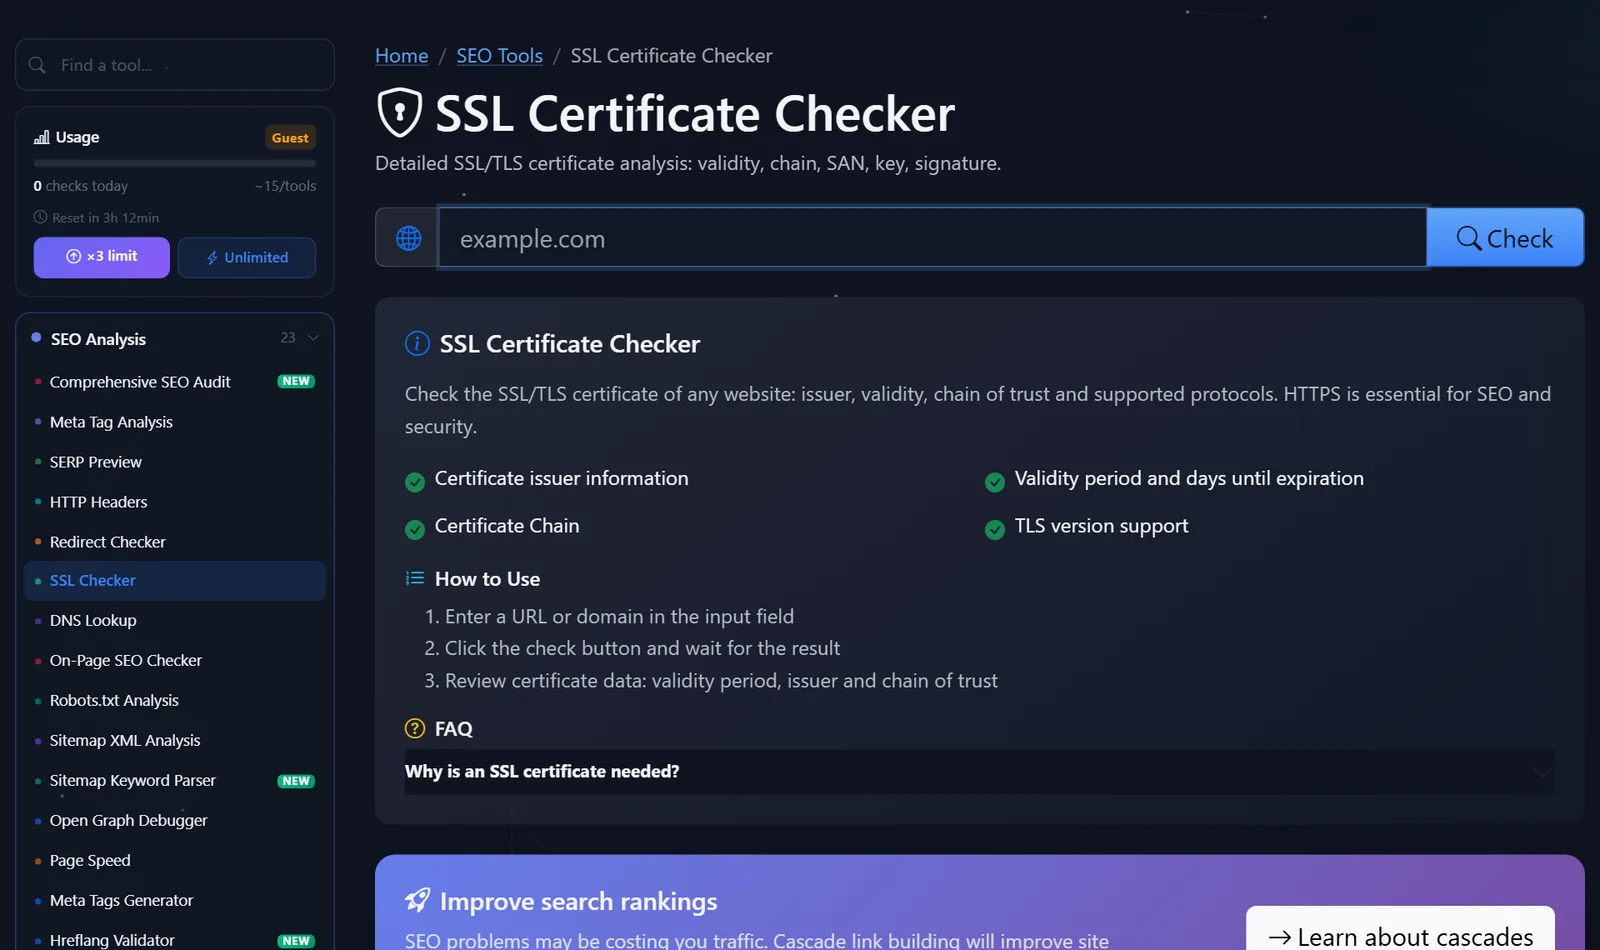
टूल पेजवर डोमेनसाठी एक फील्ड, एक व्हेरिफिकेशन बटण आणि नेमके कशाचे विश्लेषण केले जाते व प्रमाणपत्राची आवश्यकता का आहे याचे वर्णन असते.
मुख्य डोमेन ( www) आणि महत्त्वाचे सबडोमेन— shop., api., mail. एखादे प्रमाणपत्र त्यांपैकी एकासाठी लागू असू शकते, पण दुसऱ्यासाठी नसू शकते.
निकाल कसा वाचावा आणि सर्वात आधी काय दुरुस्त करावे?
जे आधीच अभ्यागतांसाठी साइटला त्रासदायक ठरत आहे, त्यावरून लक्ष हटवून, जे उद्या साइटला त्रासदायक ठरेल त्यावर लक्ष केंद्रित करा.
- तुमचे प्रमाणपत्र कालबाह्य झाले आहे किंवा लवकरच कालबाह्य होणार आहे. जर ते १४ दिवसांपेक्षा कमी जुने असेल, तर त्याचे त्वरित नूतनीकरण करा आणि स्वयं-नूतनीकरण का झाले नाही हे शोधा. लेट्स एन्क्रिप्ट प्रमाणपत्रे ९० दिवसांसाठी वैध असतात आणि त्यांचे आपोआप नूतनीकरण व्हायला हवे.
- अपूर्ण साखळी. जर इंटरमीडिएट सर्टिफिकेट नसेल, तर वेबसाइट संगणकावर चालेल, परंतु काही फोन, पेमेंट वेबहुक्स किंवा बॉट्सवर चालणार नाही. सर्व्हरवर फक्त वेबसाइट सर्टिफिकेट इन्स्टॉल न करता, संपूर्ण साखळी फाईल (
fullchain) इन्स्टॉल करा. - प्रमाणपत्र चुकीच्या डोमेनसाठी आहे. ते
example.comसाठी जारी केले होते, परंतु साइटwww.example.comवर उघडते — ब्राउझर 'नाव जुळत नाही' अशी त्रुटी दर्शवेल. दोन्ही नावांसह प्रमाणपत्र पुन्हा जारी करा. - कालबाह्य TLS आवृत्त्या. जर सर्व्हर अजूनही TLS 1.0 आणि 1.1 देत असेल, तर त्यांना सेटिंग्जमध्ये अक्षम करा: आधुनिक वापरकर्त्यांना त्यांची आवश्यकता नसते आणि सुरक्षा स्कॅनर त्यांच्यासाठी त्यांचे स्कोअर कमी करतात.
- स्वयं-स्वाक्षरित प्रमाणपत्र. अंतर्गत विकासासाठी योग्य, परंतु सार्वजनिक वेबसाइटसाठी नाही: ब्राउझर त्यावर विश्वास ठेवत नाहीत.
कालावधीबद्दल एक विशेष सूचना. उद्योग सार्वजनिक प्रमाणपत्रांचे कमाल आयुर्मान हळूहळू कमी करत आहे: मार्च २०२६ पासून, ते २०० दिवसांपेक्षा जास्त राहणार नाही आणि ते कमी होत राहील. "स्मरणपत्र मिळाल्यावर वर्षातून एकदा" मॅन्युअल नूतनीकरण करण्याची सुविधा आता उपलब्ध नाही—स्वयंचलित नूतनीकरण आवश्यक आहे.
एक उपयुक्त सवय: तपासणी केल्यानंतर, मुदत संपण्याच्या २१ दिवस आधी एक रिमाइंडर सेट करा. जर ऑटो-रिन्यूअल सक्षम केले असेल, तर त्या दिवशी मुदत आपोआप नूतनीकरण होईल; नसल्यास, ही समस्या सोडवण्यासाठी तुमच्याकडे तीन आठवडे असतील.
जर तुम्हाला सर्वरचा ऍक्सेस असेल, तर तुम्ही टर्मिनलवरून टूलचे निकाल सहजपणे पडताळून पाहू शकता. खालील कमांड सर्वरने कळवल्यानुसार सर्टिफिकेट जारी करणाऱ्याची आणि मुदत समाप्तीची तारीख दाखवेल:
openssl s_client -connect example.com:443 -servername example.com </dev/null 2>/dev/null | openssl x509 -noout -issuer -dates
प्रतिसादामध्ये issuer=, notBefore= आणि notAfter= या ओळी असतील. जर notAfter मधील तारीख होस्टिंग पॅनेलमध्ये दिसणाऱ्या तारखेशी जुळत नसेल, तर याचा अर्थ असा आहे की एक नवीन प्रमाणपत्र जारी केले गेले आहे, परंतु सर्व्हर अजूनही जुनेच प्रमाणपत्र वापरत आहे: एकतर त्याला रीस्टार्ट करायला विसरले गेले आहे, किंवा दुसरा सर्व्हर—उदाहरणार्थ, लोड बॅलेंसर किंवा CDN—विनंत्या हाताळत आहे.
अहवालांमध्ये आढळणारी सामान्य मूल्ये आणि त्यांचे अर्थ:
- "मुदत संपायला दिवस: ८९" — एक नवीन लेट्स एन्क्रिप्ट प्रमाणपत्र, स्वयं-नूतनीकरण सक्षम केलेले आहे.
- "मुदत संपायला दिवस: ३" - स्वयंचलित नूतनीकरण बहुधा बिघडले आहे: ते सहसा मुदत संपण्याच्या सुमारे ३० दिवस आधी सुरू होते.
- जारीकर्ता—तुमच्या होस्टिंग प्रोव्हायडर किंवा CDN चे नाव —हे प्रमाणपत्र प्रोव्हायडरने जारी केलेले असते; तुम्हाला त्याचे नूतनीकरण तिथेच करायचे आहे, तुमच्या सर्व्हरवर नाही.
तुलना: प्रोमोपायलट, एसएसएल लॅब्स आणि इतर पद्धती
| साधन | काय मोफत आहे? | निर्बंध | हे कोणासाठी योग्य आहे? |
|---|---|---|---|
| प्रोमोपायलट - SSL प्रमाणपत्र पडताळणी | जारीकर्ता, समाप्तीची तारीख आणि समाप्तीपर्यंतचे दिवस, चेन, TLS आवृत्त्या | सांकेतिक लिपी आणि असुरक्षितता यांचे सखोल विश्लेषण केल्याशिवाय | तुमची स्वतःची किंवा दुसऱ्या कोणाचीही वेबसाईट पटकन तपासा |
| क्वालिस एसएसएल लॅब्स | अक्षर श्रेणीसह तपशीलवार सर्व्हर चाचणी | तपासणीला काही मिनिटे लागतात, आणि नवशिक्यासाठी अहवाल गुंतागुंतीचा आहे. | ज्या प्रशासकांना संपूर्ण तपशील हवा आहे त्यांच्यासाठी |
| ब्राउझरच्या ॲड्रेस बारमध्ये लॉक करा | वर्तमान साइट प्रमाणपत्र डेटा | इतर उपकरणांना दिसणाऱ्या समस्या दाखवत नाही. | प्रकाशक आणि तारीख एका क्षणात तपासा |
| crt.sh | CT लॉग्समधील सर्व जारी केलेली डोमेन प्रमाणपत्रे | सर्व्हर कॉन्फिगरेशन नव्हे, तर रिलीझचा इतिहास दाखवतो. | विसरलेले सबडोमेन आणि इतरांचे रिलीज शोधा |
निष्कर्ष: नियमित जलद तपासणीसाठी, ऑनलाइन साधन सोयीस्कर आहे; सखोल सर्व्हर कॉन्फिगरेशनसाठी, SSL Labs; आणि सर्व डोमेन प्रमाणपत्रांचे ऑडिट करण्यासाठी, crt.sh.
SSL चेक हे प्रोमोपायलटच्या ८७ मोफत SEO साधनांपैकी एक आहे. या विभागातील संबंधित लेखांमध्ये HTTP हेडर तपासणे (HTTPS हे HSTS द्वारे सुरक्षित आहे की नाही हे पाहण्यासाठी) आणि चुकीच्या पद्धतीने कॉन्फिगर केलेल्या डोमेनमुळे प्रमाणपत्र जारी झाले नसल्यास DNS रेकॉर्ड तपासणे यांचा समावेश आहे.
मर्यादा: SSL तपासणीतून काय उघड होणार नाही?
हे साधन पडताळणीच्या वेळी प्रमाणपत्राची स्थिती दाखवते. ते समाप्ती तारखेवर सतत लक्ष ठेवत नाही आणि समाप्तीच्या एक आठवडा आधी तुम्हाला ईमेल पाठवणार नाही—हे काम तुम्हाला स्वतः लक्ष ठेवून किंवा तुमच्या कॅलेंडरनुसार करावे लागेल.
हे सायफर सूटचे विश्लेषण करत नाही किंवा कॉन्फिगरेशनमधील त्रुटी शोधत नाही—ते SSL लॅब्सचे काम आहे. आणि ते "मिश्रित सामग्री" (mixed content) तपासत नाही: जर एखादे पान HTTPS द्वारे उघडले असेल, परंतु त्यावरील प्रतिमा किंवा स्क्रिप्ट्स HTTP द्वारे लोड होत असतील, तरीही ब्राउझर लॉक नाहीसा होऊ शकतो. असे रिसोर्सेस ब्राउझर कन्सोलमध्ये किंवा संपूर्ण साइट ऑडिटद्वारे शोधा.
एखादे मोफत साधन केव्हा पुरेसे नसते?
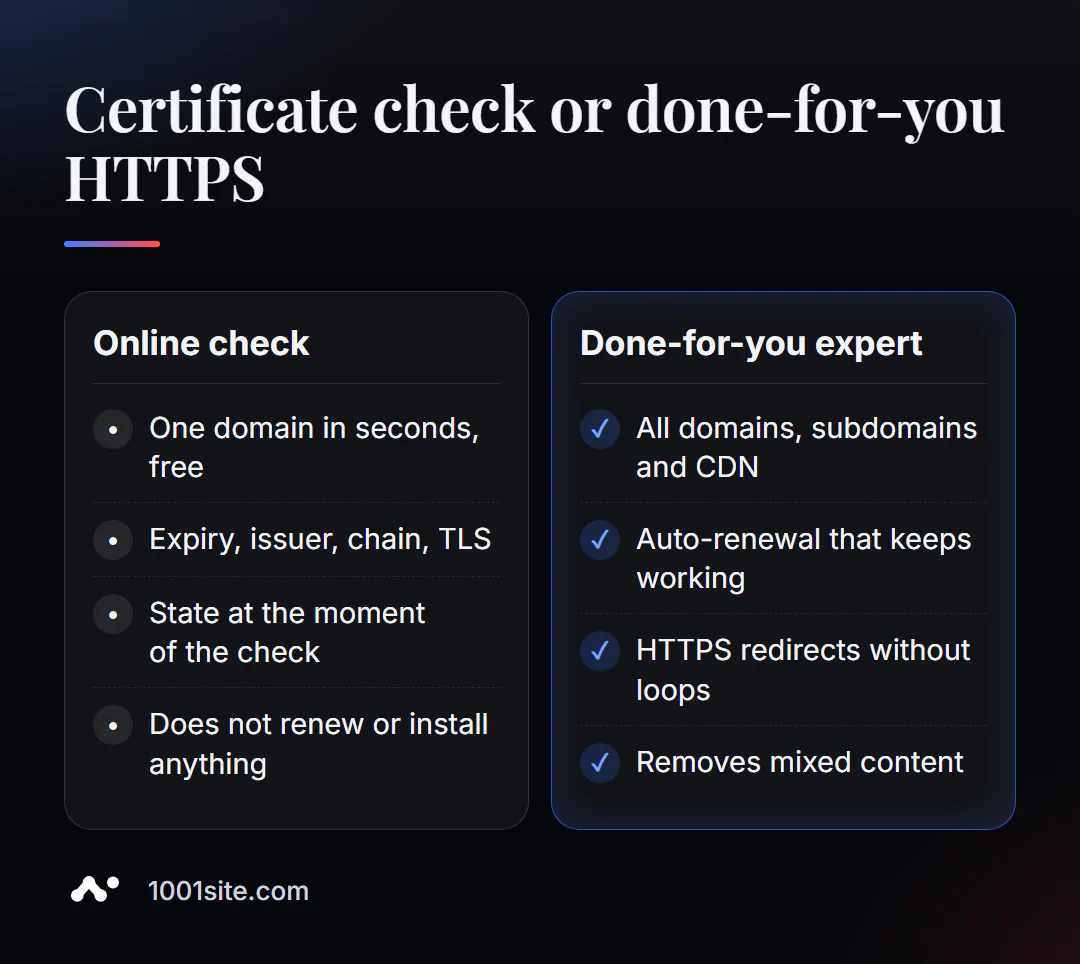
सर्टिफिकेटमध्ये काय चूक आहे हे हे टूल तुम्हाला सांगेल. ते दुरुस्त करण्यासाठी सर्व्हर, होस्टिंग पॅनल किंवा CDN चा ॲक्सेस आवश्यक आहे. तुम्हाला तज्ञाची गरज लागेल जर:
- स्वयं-नूतनीकरण वारंवार बिघडते आणि होस्टिंग कंपनी तुमच्यावर दोष टाकते;
- साइट CDN च्या मागे आहे, आणि मार्गाच्या कोणत्या भागावर कोणते प्रमाणपत्र आहे हे अस्पष्ट आहे;
- HTTPS वर स्विच केल्यानंतरही, मिश्रित सामग्री आणि चक्रीय पुनर्निर्देशन कायम राहिले;
- तुमच्याकडे डझनभर सबडोमेन आणि सेवा आहेत, आणि त्यांपैकी कोणत्या लवकरच कालबाह्य होतील हे तुम्हाला माहीत नाही.
मी तुमच्या वेबसाइटसाठी काय करू शकेन?
माझं नाव वलेरी डॅन्युक आहे, आणि मी १२ वर्षांचा अनुभव असलेला एक डेव्हलपर आणि एसईओ तज्ञ असून २०० हून अधिक ग्राहकांसोबत काम केले आहे. माझ्यासाठी, HTTPS ही केवळ एक औपचारिकता नसून, प्रत्येक प्रोजेक्टसाठी एक मूलभूत गरज आहे.
एसईओ आणि जाहिरात
- टर्नकी एसईओ ऑडिट: प्रमाणपत्रे, HTTPS रीडायरेक्ट, मिक्स्ड कंटेंट, सुरक्षा हेडर—आणि त्यावरील उपाययोजना, केवळ अहवाल नाही.
वेबसाइट्स आणि ऑनलाइन स्टोअर्स
- 1001site वरील वेबसाइट: तुमच्या डोमेनचे प्रमाणपत्र आपोआप, विनामूल्य जारी केले जाते आणि त्याचे नूतनीकरण केले जाते—मुदतीची चिंता करण्याची गरज नाही.
- एआय-संचालित प्लास्टिक सर्जरी क्लिनिकची वेबसाइट — जिथे भेट देणाऱ्यांचा विश्वास अत्यंत महत्त्वाचा आहे आणि विनंत्या Telegram पाठवल्या जातात.
- एका संध्याकाळात नवीन उत्पादनासाठी लँडिंग पेज – संकल्पनेपासून ते कार्यरत HTTPS पेजपर्यंत.
- WooCommerce समर्थित आणि पेमेंट सुरक्षा कॉन्फिगर केलेले एक ऑनलाइन स्टोअर.
CRM, लेखांकन आणि ऑटोमेशन
- ऑनलाइन सॉस स्टोअरसाठी Telegram एआय बॉट – सर्टिफिकेटच्या समस्या आल्यास सर्वात आधी बंद पडणारे इंटिग्रेशन्स.
- स्लोव्हाकियातील एका उत्पादकासाठी ग्राहक डेटाबेस आणि निर्णयकर्त्यांसह CRM.
संपूर्ण पोर्टफोलिओ ब्लॉगवर आहे. तुमचा डोमेन मला Telegram पाठवा – मी सर्टिफिकेट, चेन आणि HTTPS रीडायरेक्ट तपासेन.
निकाल
- तुमचे SSL प्रमाणपत्र काही सेकंदात ऑनलाइन तपासा, ज्यामध्ये जारीकर्ता, समाप्ती तारीख, चेन आणि TLS आवृत्त्या दिसतात.
- या क्रमाने दुरुस्त करा: मुदत संपलेले → अपूर्ण साखळी → डोमेन जुळत नाही → कालबाह्य TLS.
- प्रमाणपत्रांच्या वैधतेचा कालावधी कमी केला जात आहे, ज्यामुळे स्वयंचलित नूतनीकरण अपरिहार्य होत आहे.
- जर तुम्हाला प्रमाणपत्रांची अजिबात चिंता करायची नसेल, तर 1001site वर तुमची वेबसाइट तयार करा, जिथे SSL चे आपोआप नूतनीकरण होते.
तुमचे डोमेन आत्ताच तपासा: मोफत SSL तपासणी करा, आणि जर साखळीत काही खंड पडला असेल, तर मला Telegram वर संदेश पाठवा.
स्रोत
- प्रोमोपायलटचे SSL प्रमाणपत्र तपासणी पृष्ठ - ते काय तपासते आणि पृष्ठावरील प्रश्न.
- क्वालिस एसएसएल लॅब्स - एसएसएल सर्व्हर चाचणीचे वर्णन.
- crt.sh — सर्टिफिकेट ट्रान्सपरन्सी लॉगमध्ये सर्टिफिकेट शोधा.