थोडक्यात उत्तर: ऑनलाइन HTTP हेडर तपासण्यासाठी, पेजचा पत्ता प्रोमोपायलटच्या HTTP हेडर चेकरमध्ये पेस्ट करा आणि "चेक" वर क्लिक करा. हे टूल सर्व्हरचे सर्व रिस्पॉन्स हेडर, सुरक्षेची टक्केवारी, कॅशिंग, कॉम्प्रेशन आणि CORS सेटिंग्ज, तसेच अंतिम URL पर्यंतची रिडायरेक्ट चेन दाखवेल. नोंदणीची आवश्यकता नाही. कोणते हेडर महत्त्वाचे आहेत, निकाल कसे वाचावेत आणि सर्वात आधी काय दुरुस्त करावे, याबद्दलची माहिती तुम्हाला खाली मिळेल.
मी प्रत्येक प्रोजेक्ट सबमिट करण्यापूर्वी त्याचे हेडर्स तपासतो: यामुळेच मला निम्म्या 'गूढ' समस्या सापडतात—जसे की एखादी साइट जी कॅश करत नाही, कॉम्प्रेशनशिवाय पेजेस सर्व्ह करते, किंवा HTTPS सुरक्षित करायला विसरली आहे.
HTTP हेडर तपासल्याने काय दिसून येते?
जेव्हा एखादा ब्राउझर किंवा सर्च इंजिन रोबोट एखाद्या पेजची विनंती करतो, तेव्हा सर्व्हर प्रथम सर्व्हिस लाइन्स—म्हणजेच हेडर्स—सह प्रतिसाद देतो आणि त्यानंतरच HTML परत पाठवतो. हे हेडर्स वर्णन करतात की पेज कसे कॅश केले जावे, ते कॉम्प्रेस केलेले आहे की नाही, ते दुसऱ्या वेबसाइटवर एम्बेड केले जाऊ शकते की नाही आणि व्हिजिटरला कुठे रिडायरेक्ट करायचे आहे.
| गट | हे साधन कशाचे निरीक्षण करते? | साइटला याची गरज का आहे? |
|---|---|---|
| सुरक्षितता | कंटेंट-सिक्युरिटी-पॉलिसी, स्ट्रिक्ट-ट्रान्सपोर्ट-सिक्युरिटी (HSTS), एक्स-फ्रेम-ऑप्शन्स | अभ्यागतांना एम्बेडेड स्क्रिप्ट्स आणि स्पूफिंगपासून संरक्षण देणे, HTTPS सुरक्षित करणे |
| ग्रेड | कॉन्फिगर केलेल्या सुरक्षा हेडरची टक्केवारी | त्वरित संदर्भ: संपादनानंतर ते अधिक चांगले झाले की अधिक वाईट? |
| कॅशिंग | कॅशे-कंट्रोल, एक्सपायर्स, ईटॅग, लास्ट-मॉडिफाइड | पुन्हा पुन्हा भेट दिल्यास लोड लवकर होतो, सर्व्हरवरील भार कमी होतो. |
| दाब | सामग्री-एन्कोडिंग (gzip, br) | HTML, CSS आणि JS हे लक्षणीयरीत्या हलके आहेत—मोबाइलवर अधिक वेगवान आहेत. |
| कॉर्स | Access-Control-Allow-Origin आणि संबंधित | इतर डोमेनवरून तुमचा API आणि फॉन्ट कोण ॲक्सेस करू शकतात? |
| पुनर्निर्देशन | अंतिम URL पर्यंतचा मार्गदर्शक मार्ग | अतिरिक्त टप्प्यांमुळे लोडिंगचा वेग मंदावतो आणि क्रॉल बजेट वाया जाते. |
सुरक्षा स्कोअर हा 'एसइओ स्कोअर' नाही. तो महत्त्वाच्या सुरक्षा हेडर्सची टक्केवारी दर्शवतो. कॉन्फिगर न केलेल्या साइटसाठी एक सामान्य परिणाम म्हणजे CSP आणि X-Frame-Options ची अनुपस्थिती.
तीन परिस्थितींमध्ये हेडर तपासणे महत्त्वाचे ठरते: नवीन होस्टिंग किंवा CDN वर स्थलांतरित झाल्यानंतर, कॅशिंग आणि सुरक्षा प्लगइन्स स्थापित केल्यानंतर, आणि जाहिराती सुरू करण्यापूर्वी, जेव्हा लोडिंग वेळेच्या प्रत्येक सेकंदाचे नुकसान होते. हे टूल वेबसाइटच्या डेव्हलपमेंट, स्टेजिंग आणि प्रोडक्शन आवृत्त्यांसाठी तितकेच चांगले काम करते, जोपर्यंत पत्ता इंटरनेटवरून ॲक्सेस करता येतो.
वेबसाइटचे HTTP हेडर ऑनलाइन कसे तपासावे?
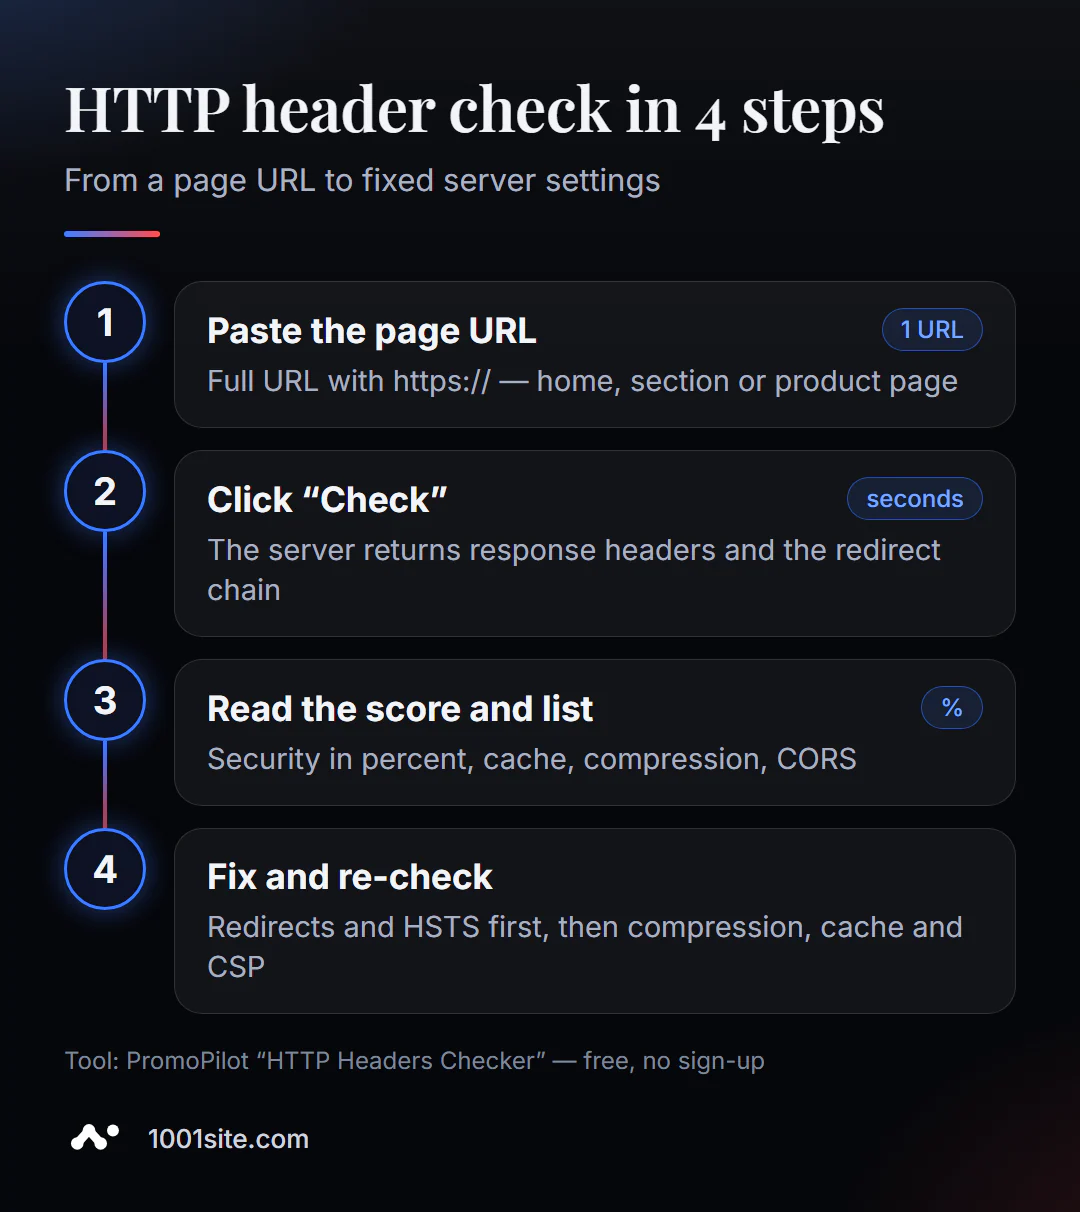
- टूल उघडा. HTTP हेडर तपासणी तुमच्या ब्राउझरमध्येच होते—इन्स्टॉलेशनची आवश्यकता नाही.
- प्रोटोकॉलसह संपूर्ण पत्ता टाका:
https://example.com/catalog/. एक तपासणी - एक URL. - 'चेक' वर क्लिक करा. काही सेकंदांत प्रतिसाद मिळतो.
- सुरक्षा रेटिंग आणि गहाळ हेडरची यादी पहा.
- कॅशे, कॉम्प्रेशन आणि CORS तपासा, त्यानंतर रिडायरेक्ट चेन तपासा.
- कृपया तुमच्या सर्व्हर, CDN किंवा प्लगइनवरील सेटिंग्ज दुरुस्त करा आणि पुन्हा तपासा.
टूलच्या पेजवर एक ॲड्रेस फील्ड, एक व्हेरिफिकेशन बटण आणि एक संक्षिप्त वर्णन आहे: कशाचे विश्लेषण केले जाते, ते कसे वापरावे आणि मर्यादा.
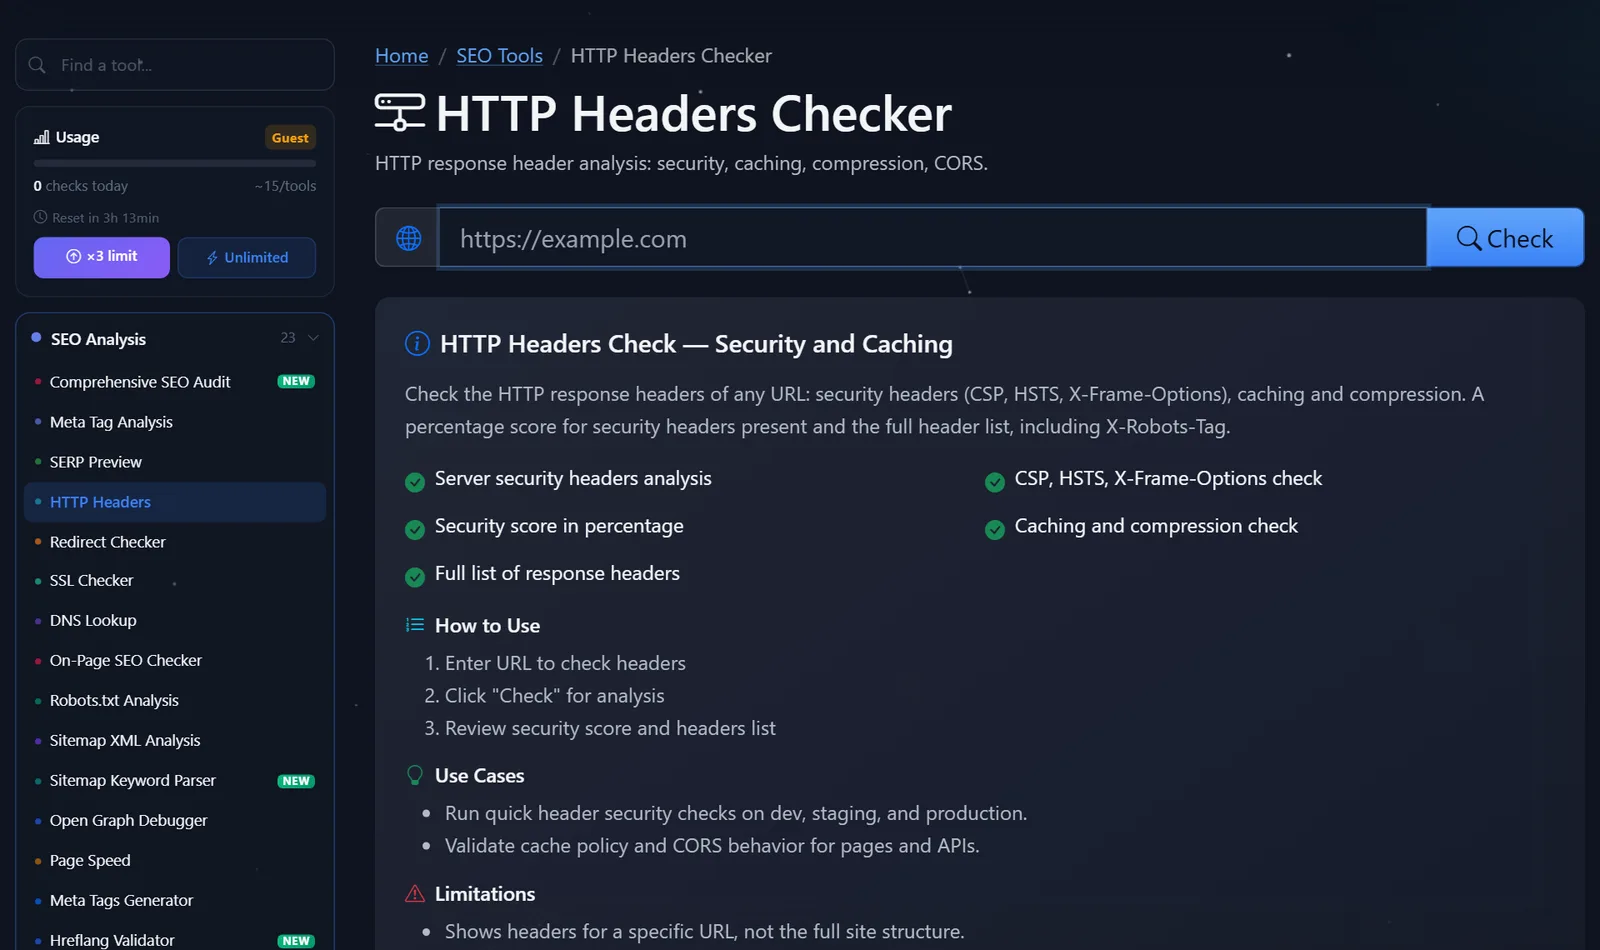
साइडबारमध्ये सध्याची चेक संख्या दिसते. पाहुणे दररोज काही चेक करू शकतात; मोफत नोंदणीनंतर ही मर्यादा तिप्पट होते आणि सशुल्क प्रो प्लॅनमध्ये अमर्यादित चेक करण्याची सुविधा मिळते.
सर्व्हरचा प्रतिसाद कसा वाचावा आणि सर्वात आधी काय दुरुस्त करावे?
एकाच वेळी सर्व गोष्टी हाताळण्याचा प्रयत्न करू नका. ॲक्सेसिबिलिटी आणि HTTPS मध्ये अडथळा आणणाऱ्या गोष्टींपासून सुरुवात करून, सुरक्षितता सुधारणाऱ्या गोष्टींपर्यंत काम करा.
- पुनर्निर्देशन.
http → https → www → /index.phpही साखळी तीन अनावश्यक विनंत्या आहेत. सामान्यतः, पत्त्याच्या कोणत्याही प्रकारावरून अंतिम URL वर एका 301 पुनर्निर्देशनाची आवश्यकता असते. - HSTS. जर तुमची साइट फक्त HTTPS वापरत असेल,
Strict-Transport-Security: max-age=31536000जोडा. जर तुम्हाला खात्री नसेल की सर्व सबडोमेन HTTPS-सक्षम आहेत, तर कमीmax-ageने सुरुवात करा. - कॉम्प्रेशन. जर तुमच्या HTML मध्ये
Content-Encoding: brकिंवाgzipनसेल, तर तुमच्या सर्व्हर किंवा CDN सेटिंग्जमध्ये कॉम्प्रेशन सक्षम करा. कॉन्फिगरेशनची ही एक ओळ वेगात लक्षणीय सुधारणा करू शकते. - कॅशिंग. फाइलच्या नावात आवृत्ती असलेल्या प्रतिमा, CSS आणि JS साठी, एक दीर्घ कॅशे सेट करा (
Cache-Control: public, max-age=31536000, immutable); HTML साठी, एक लघु कॅशे किंवाno-cacheसेट करा. - एक्स-फ्रेम-ऑप्शन्स आणि सीएसपी.
X-Frame-Options: SAMEORIGINपेजला दुसऱ्या फ्रेममध्ये एम्बेड होण्यापासून प्रतिबंधित करते. सीएसपी काळजीपूर्वक कॉन्फिगर करा: एक कठोर पॉलिसी ॲनालिटिक्स आणि विजेट्सना सहजपणे बिघडवू शकते, म्हणून प्रथमContent-Security-Policy-Report-Onlyमोड सक्षम करा. - वैयक्तिक डेटा असलेल्या API साठी CORS.
Access-Control-Allow-Origin: *ही एक त्रुटी आहे. कृपया विशिष्ट डोमेन निर्दिष्ट करा.
सुरक्षा प्लगइन स्थापित केल्यानंतर संपूर्ण साइटवर Cache-Control: no-store ही एक सामान्य चूक आहे. साइट चालते, परंतु प्रत्येक व्हिजिट पहिल्यांदाच होत असल्यासारखी लोड होते.
एका चांगल्या प्रकारे तयार केलेल्या पेजचा प्रतिसाद कसा दिसतो ते येथे दिले आहे — तुमच्या निकालांची तुलना करण्यासाठी हा एक मापदंड आहे:
HTTP/2 200
content-type: text/html; charset=utf-8
content-encoding: br
cache-control: no-cache
strict-transport-security: max-age=31536000; includeSubDomains
x-frame-options: SAMEORIGIN
x-content-type-options: nosniff
content-security-policy: default-src 'self'; img-src 'self' data: https:
रिस्पॉन्स कोड २०० आहे, पेज ब्रॉटली-कॉम्प्रेस्ड आहे, HTML दीर्घ काळासाठी कॅश केले जात नाही, HTTPS एका वर्षासाठी लॉक केलेले आहे, आणि इतर फ्रेम्समध्ये एम्बेडिंग व फाईल प्रकार बदलण्यास मनाई आहे. जर तुमचा रिस्पॉन्स कोड 301 ऐवजी 302 200, तर तुम्ही अंतिम URL तपासलेला नाही—रीडायरेक्ट चेन तपासा आणि अंतिम URL पेस्ट करा.
तुलना: प्रोमोपायलट आणि हेडलाइन तपासणीसाठीचे पर्याय
मथळे पाहण्याचे अनेक मार्ग आहेत, आणि प्रत्येक मार्ग आपापल्या परिस्थितीसाठी योग्य आहे.
| साधन | काय मोफत आहे? | निर्बंध | हे कोणासाठी योग्य आहे? |
|---|---|---|---|
| प्रोमोपायलट — HTTP हेडर तपासक | सर्व हेडर, सुरक्षा रेटिंग, कॅशे, कॉम्प्रेशन, CORS, रिडायरेक्ट चेन | प्रत्येक चेकसाठी एक URL, दैनंदिन अतिथी मर्यादा | इन्स्टॉलेशनशिवाय तुमची किंवा इतरांची वेबसाइट पटकन तपासा |
| सुरक्षाहेडर्स.कॉम | सुरक्षा शीर्षलेखांचे अक्षर रेटिंग | केवळ सुरक्षा, कॅशे किंवा कॉम्प्रेशन नाही. | जे संरक्षण स्थापित करत आहेत त्यांच्यासाठी |
| क्रोम डेव्हटूल्स, नेटवर्क टॅब | प्रत्येक पृष्ठ विनंतीचे शीर्षलेख | कुठे पाहायचे हे तुम्हाला माहीत असायला हवे; कोणताही पूर्वग्रह किंवा सूचना नकोत. | डेव्हलपर्ससाठी डीबगिंग करताना |
| टर्मिनलमध्ये curl -I | कच्च्या प्रतिसाद शीर्षलेख | कमांड लाइन, कोणताही अर्थ नाही | सर्व्हर प्रशासकांसाठी |
निष्कर्ष: स्पष्ट मूल्यांकन आणि सूचनांसह एकदाच तपासणी करण्यासाठी, ऑनलाइन साधन अधिक सोयीस्कर आहे, तर तुम्हाला नक्की काय शोधायचे आहे हे आधीच माहीत असल्यास DevTools आणि curl उपयुक्त ठरतात. जर तुमचे ध्येय केवळ संरक्षण असेल, तर Securityheaders.com या तपासणीला पूरक ठरते.
हे प्रोमोपायलटच्या ८७ मोफत एसईओ साधनांपैकी फक्त एक आहे: यामध्ये एसएसएल प्रमाणपत्र तपासक, पुनर्निर्देशन आणि डीएनएस रेकॉर्ड यांचाही समावेश आहे—याबद्दल या विभागातील लेखांमध्ये माहिती दिली आहे.
हेडर चेकरच्या मर्यादा: हे साधन काय दाखवणार नाही
ही तपासणी संपूर्ण साइटची नव्हे, तर केवळ एका URL च्या हेडर्सची तपासणी करते. मुख्य पृष्ठ योग्यरित्या कॉन्फिगर केलेले आहे, याचा अर्थ असा नाही की उत्पादन पृष्ठ किंवा /uploads/ फोल्डरमधील फाईल देखील त्याच प्रकारे प्रतिसाद देईल.
काही हेडर CDN किंवा प्रॉक्सी स्तरावर जोडले जातात आणि ते विनंती ज्या पाथवरून आणि प्रदेशातून आली आहे त्यावर अवलंबून असू शकतात. त्यामुळे, तुम्हाला तुमच्या ब्राउझरमध्ये जे दिसते त्यापेक्षा परिणाम वेगळा असू शकतो. जर CDN मधील एखादा नियम फक्त /blog/* साठी कॉन्फिगर केला असेल, तर तो इतर विभागांना मिळणार नाही.
आणि सर्वात महत्त्वाचे म्हणजे: शीर्षके ही सेटिंग्ज आहेत, मजकूर नव्हे. हे टूल शीर्षक, मजकूर किंवा मार्कअप तपासत नाही—त्यासाठी स्वतंत्र पृष्ठ तपासणी असते.
बदलांसंदर्भात आणखी एक महत्त्वाची सूचना. सर्व्हर कॉन्फिगरेशन संपादित केल्यानंतर, निकाल लगेच अपडेट होणार नाही: CDN जुना प्रतिसाद कॅशमध्ये साठवून ठेवतो. CDN कॅशे साफ करा किंवा काही मिनिटे थांबा, आणि नंतर पुन्हा तपासणी करा.
एखादे मोफत साधन केव्हा पुरेसे नसते?
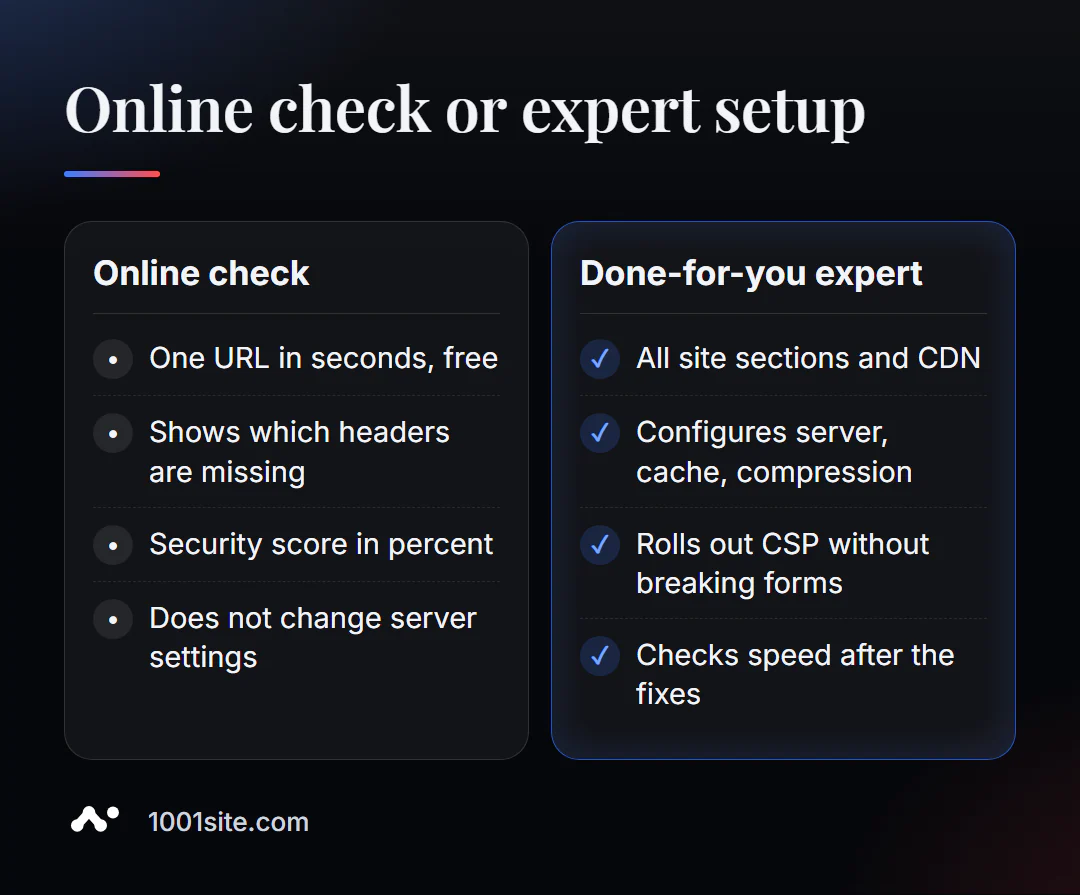
हे टूल तुम्हाला कोणते हेडर गहाळ आहेत हे प्रामाणिकपणे सांगेल. तथापि, ते जोडण्यासाठी सर्व्हर, CDN किंवा वेबसाइट इंजिनसोबत काम करावे लागते. तुम्हाला तज्ञाची गरज लागेल जर:
- CSP सक्षम केल्यानंतर, फॉर्म्स, पेमेंट्स किंवा ॲनालिटिक्समध्ये बिघाड झाला;
- वेगवेगळ्या विभागांना वेगवेगळी शीर्षके आहेत, आणि ती कोण ठरवते – सर्व्हर, प्लगइन, की CDN – हे स्पष्ट नाही;
- कॅशे आणि कॉम्प्रेशन चालू असूनही, साइट हळू आहे;
- तुम्हाला सर्वरचा ॲक्सेस मिळत नाही आणि होस्टिंग कंपनी टेम्पलेट ईमेल पाठवून प्रतिसाद देते.
मी तुमच्या वेबसाइटसाठी काय करू शकेन?
माझं नाव वलेरी डॅन्युक आहे, मी एक डेव्हलपर आणि एसईओ तज्ञ आहे: गेल्या १२ वर्षांत, मी २०० हून अधिक ग्राहकांसाठी वेबसाइट्स आणि सिस्टीम्स तयार केल्या आहेत. हेडलाइन्स हा एसईओचा असा भाग आहे जो ग्राहक सहसा पाहत नाहीत, पण मी त्यांची रचना सर्वात आधी करतो.
एसईओ आणि जाहिरात
- टर्नकी एसईओ ऑडिट: मी सर्व्हर, हेडर्स, रीडायरेक्ट्स, वेग आणि इंडेक्सिंग तपासतो आणि मग लक्षणांवर नव्हे, तर मूळ कारणांवर उपाय करतो.
- सर्चमधून ग्राहक मिळवून देणारी सामग्री: लेख लिहिणारा आणि प्रकाशित करणारा एक एआय-शक्तीवर चालणारा एसईओ ब्लॉग.
वेबसाइट्स आणि ऑनलाइन स्टोअर्स
- €299 मध्ये 3 दिवसांसाठी AI असिस्टंट असलेली WordPress वेबसाइट — पहिल्या दिवसापासून कॉन्फिगर केलेले कॅशे, कॉम्प्रेशन आणि HTTPS सह.
- 1001site वरील वेबसाइट: तुमच्या डोमेनवर SSL आपोआप जारी केले जाते आणि त्याचे नूतनीकरण केले जाते, सर्व्हर-साइड रेंडरिंग आणि सोशल मीडिया प्रिव्ह्यू आपोआप कॉन्फिगर केले जातात. जर तुम्हाला दुसऱ्या कोणाचे डिझाइन आवडले, तर तुम्ही 1,000 पेक्षा जास्त संदर्भ शैलींपैकी एक वापरून वेबसाइट तयार करू शकता.
CRM, लेखांकन आणि ऑटोमेशन
- चॅटबॉट्सऐवजी ई-कॉमर्स एजंट - जेव्हा एखाद्या दुकानाला केवळ वेबसाइटचीच नव्हे, तर विक्री सहाय्यकाचीही गरज असते.
- झेक प्रजासत्ताकमधील एका कंपनीच्या ऑनलाइन स्टोअरसाठी मासिक लेखा प्रणाली.
माझ्या पोर्टफोलिओमध्ये आणखी प्रकल्प आहेत. मला Telegram तुमच्या वेबसाइटचा पत्ता पाठवा – मी मथळे तपासेन आणि मला कशामुळे त्वरित परिणाम मिळतील हे सांगेन.
निकाल
- ऑनलाइन HTTP हेडर तपासल्याने, सर्व्हर ब्राउझर आणि सर्च रोबोटला कसा प्रतिसाद देतो हे काही सेकंदात कळते.
- या क्रमाने दुरुस्त करा: पुनर्निर्देशन → HSTS → संकुचन → कॅशे → X-फ्रेम-पर्याय आणि CSP → CORS.
- फक्त मुख्यपृष्ठच तपासू नका: CDN आणि प्लगइन्स वेगवेगळ्या विभागांना वेगवेगळे शीर्षलेख देऊ शकतात.
- जर सर्व्हर सेटिंग्ज उपलब्ध नसतील किंवा परस्परविरोधी असतील, तर ते काम एखाद्या तज्ञाकडे सोपवणे किंवा 1001site वर साइट तयार करणे सोपे आहे, जिथे HTTPS आणि रेंडरिंग आधीच कॉन्फिगर केलेले असतात.
आत्ताच तुमचे होमपेज तपासा: मोफत HTTP हेडर तपासणी करा, आणि तुम्हाला काही प्रश्न असल्यास, मला Telegram लिहा.
स्रोत
- प्रोमोपायलट HTTP हेडर चेकर टूलचे पान - तपासण्यांची यादी आणि मर्यादा.
- securityheaders.com - सुरक्षा हेडर मूल्यांकनाचे वर्णन.
- क्रोम डेव्हटूल्स डॉक्युमेंटेशन - नेटवर्क पॅनल आणि हेडर पाहणे.