Déi kuerz Äntwert: Fir Äert SSL-Zertifikat online ze kontrolléieren, gitt Är Domain- oder Websäitadress am SSL-Zertifikatchecker vu PromoPilot an a klickt op "Iwwerpréiwen". An e puer Sekonnen gesitt Dir den Emittent vum Zertifikat, d'Gëltegkeetsdauer, d'Zuel vun den Deeg bis zum Oflaf, d'Vertrauenskette an déi ënnerstëtzt TLS-Versiounen. Keng Aschreiwung néideg. Hei ënnendrënner fannt Dir Informatiounen doriwwer, wéi Dir d'Resultater liest, déi heefegst Feeler a wat Dir maache kënnt, fir ze verhënneren, datt Äert Zertifikat op eemol ofleeft.
An de leschten 12 Joer hunn ech Dosende vu Geschäfter um Weekend Bestellunge verléieren gesinn, well en ofgelafenen Zertifikat war: d'Funktioun fir automatesch Erneierung ass virun engem Mount futti gaangen, an si hunn et eréischt gemierkt, wéi d'Clienten ugefaangen hunn ze schreiwen: "Är Säit gouf gehackt."
Wat kontrolléiert en Online SSL Zertifikat Checker?
E Zertifikat ass de "Pass vun enger Websäit": wien en erausginn huet, wéi eng Domainen en ofdeckt a bis wéini en gëlteg ass. Den Tool verbënnt sech mat der Websäit genee wéi e Browser a analyséiert dëse Pass.
| Parameter | Wat kuckt den Tool no? | Firwat ass dat wichteg? |
|---|---|---|
| Verlag | Zertifizéierungsautoritéit: Let's Encrypt, Sectigo, DigiCert, etc. | Dir kënnt gesinn, wien de Certificat ausgestallt huet a wou Dir en erneiere kënnt. |
| Gültegkeetsdauer | Ufanksdatum, Enndatum, Deeg bis zum Oflaf | Ofgelafen Zertifikat = Warnung am Vollbildmodus am Browser |
| Vertrauenskette | Site Zertifikat → Zwëschenzäit → Root | Ouni eng Zwëschenschicht vertrauen e puer Apparater an Integratiounen der Säit net. |
| TLS Versiounen | Wéi eng Protokollversiounen ënnerstëtzt de Server? | Déi veralteten TLS 1.0 an 1.1 ginn net méi vu modernen Browser benotzt. |
D'Toolbeschreiwung enthält och technesch Detailer vum Zertifikat - d'Lëscht vun den Domainnimm (SAN), de Schlëssel an d'Signatur. Den SAN ass besonnesch nëtzlech: en weist direkt ob den Zertifikat www, d'Subdomainen an d'API vum Buttek oder nëmmen den Haaptdomain ofdeckt. Hei trëtt de Feeler "Zertifikat un eng aner Säit ausgestallt" am heefegsten op.
Gudde Resultat: Zertifikat vun enger bekannter Autoritéit, méi wéi 30 Deeg bis zum Oflaf, komplett Kette, Server ënnerstëtzt TLS 1.2 an 1.3.
Wéi kann een den SSL-Zertifikat vun enger Websäit online kontrolléieren?
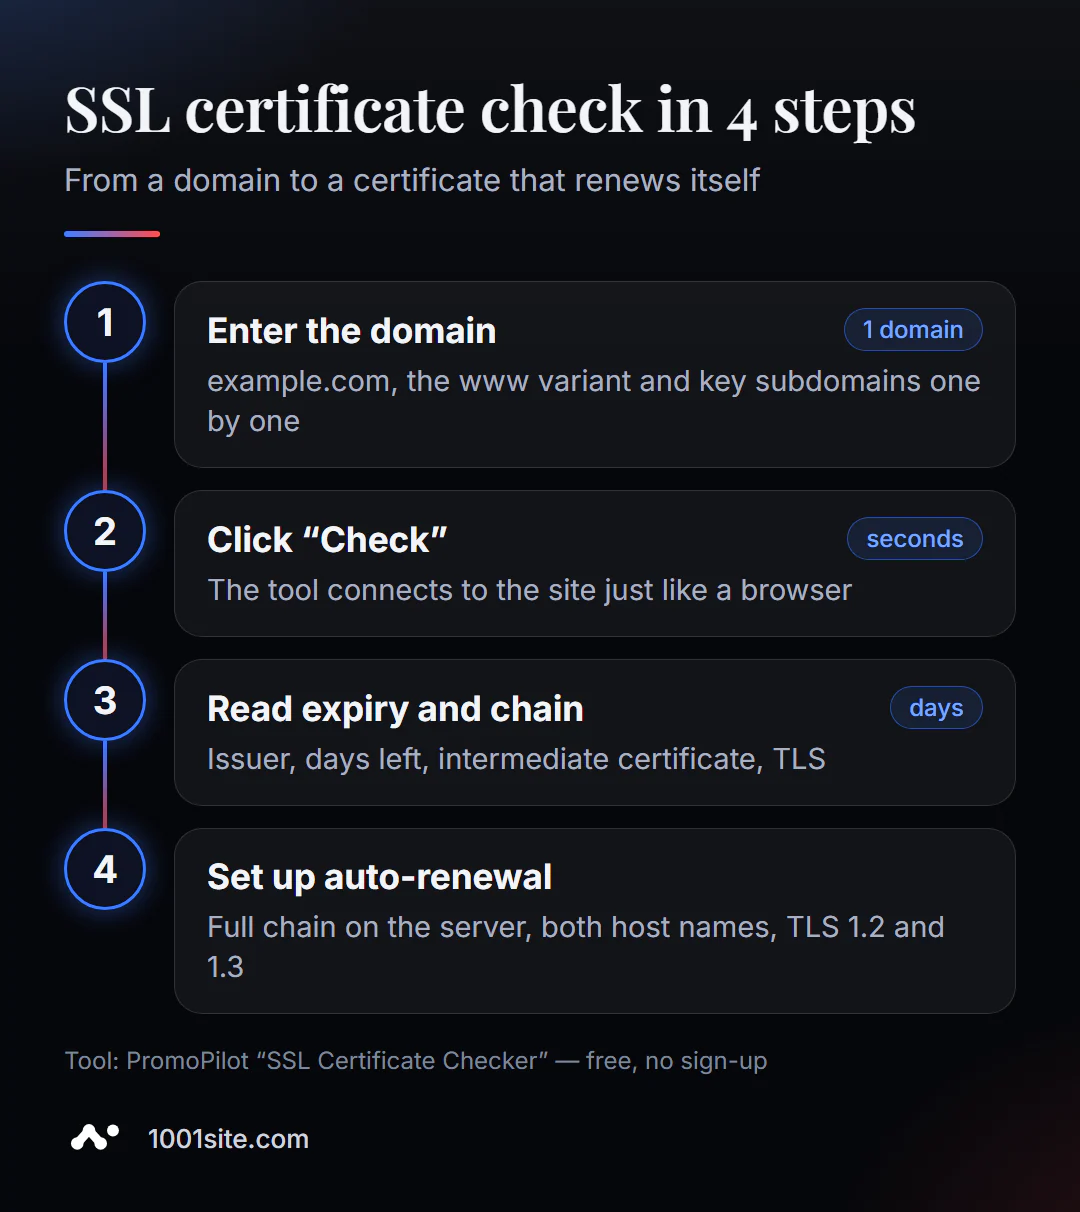
- Maacht den Tool op. D'SSL-Zertifikatverifizéierung funktionéiert an Ärem Browser.
- Gitt d'Domain (
example.com) oder déi komplett Adress an - de Protokoll ass optional. - Klickt op "Iwwerpréiwen" a waart e puer Sekonnen.
- Kuckt den Verfallsdatum an d'Zuel vun den Deeg bis zum Verfallsdatum.
- Iwwerpréift d'Vertrauenskette an den Editeur.
- Informéiert Iech iwwer d'TLS-Versiounen, déi de Server ënnerstëtzt.
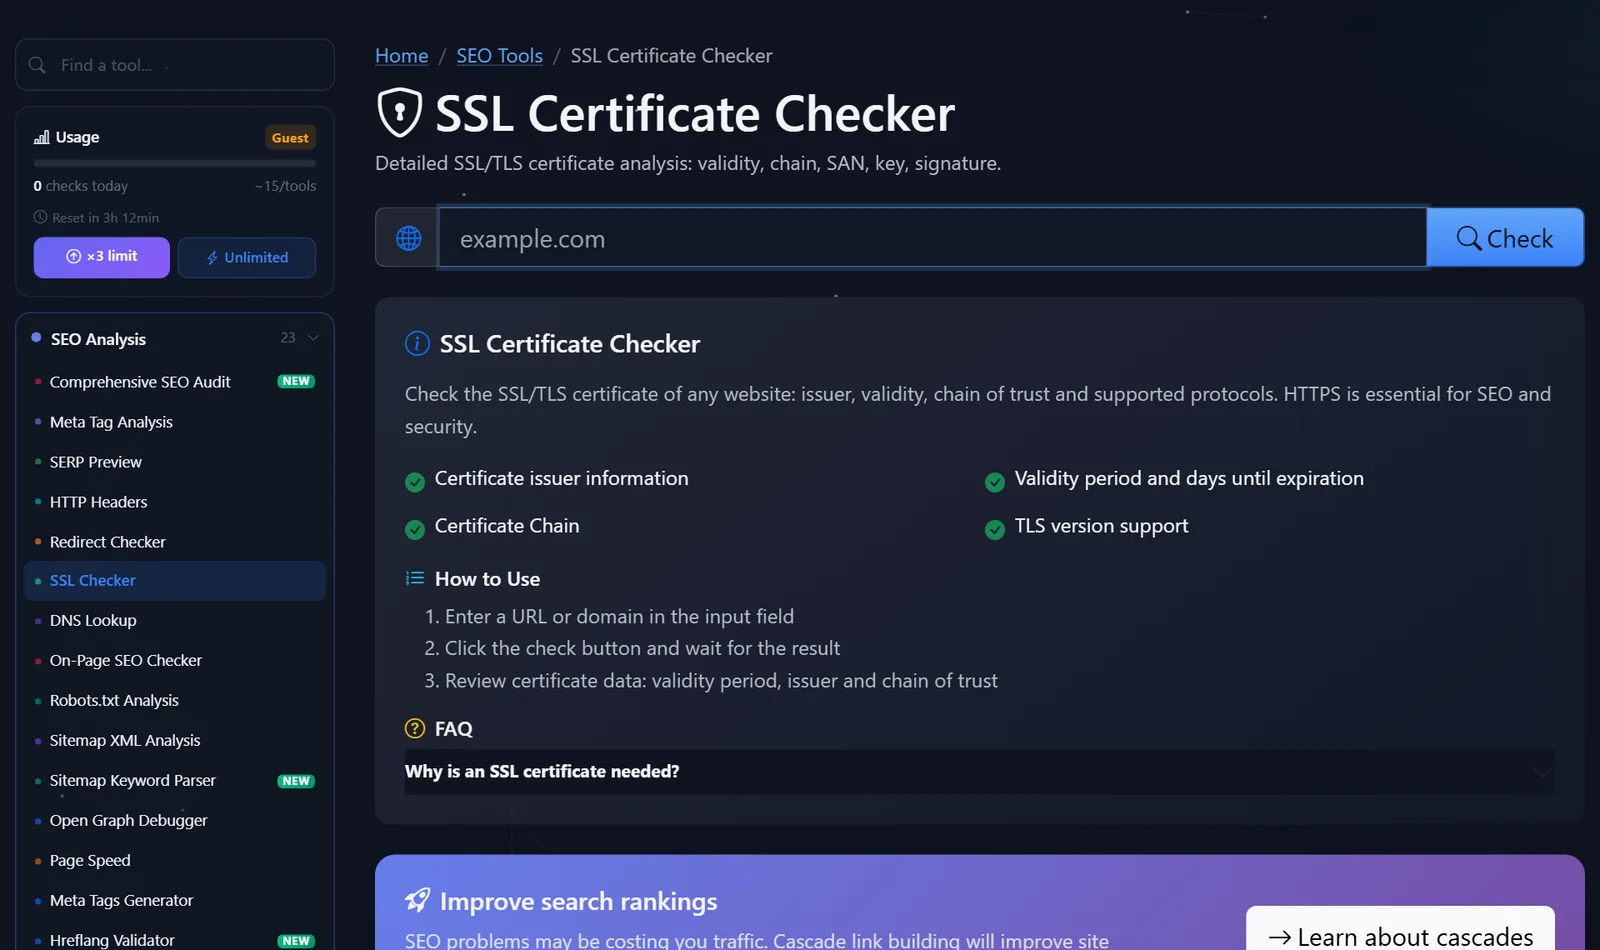
D'Toolsäit enthält ee Feld fir d'Domain, e Verifizéierungsknäppchen an eng Beschreiwung vu wat genau analyséiert gëtt a firwat de Zertifikat gebraucht gëtt.
Kontrolléiert souwuel d'Haaptdomain, d' www Variant wéi och wichteg Ënnerdomainen shop., api., mail. E Zertifikat kann eng dovun ofdecken an eng aner net.
Wéi liest een d'Resultat a wat muss als éischt korrigéiert ginn?
Gitt vun deem wat d'Websäit fir d'Visiteuren scho futti mécht, zu deem wat se muer futti maache wäert.
- Äert Zertifikat ass ofgelaf oder leeft geschwënn of. Wann et manner wéi 14 Deeg al ass, erneiert et direkt a fannt eraus, firwat d'automatesch Erneierung net funktionéiert huet. Let's Encrypt Zertifikater si 90 Deeg gëlteg a sollten automatesch erneiert ginn.
- Onkomplett Kette. Wann den Zwëschenzertifikat feelt, funktionéiert d'Websäit op engem Computer, awer net op verschiddenen Telefonen, Bezuelungswebhooks oder Bots. Installéiert déi komplett Kettedatei (
fullchain) um Server, net nëmmen den Zertifikat vun der Websäit. - D'Zertifikat ass fir déi falsch Domain. Et gouf fir
example.comausgestallt, awer d'Websäit geet opwww.example.comop - de Browser weist e Feeler bei der Nimmiwwereneestëmmung un. Erstellt d'Zertifikat nei mat béiden Nimm. - Veroudert TLS Versiounen. Wann de Server nach ëmmer TLS 1.0 an 1.1 ubitt, deaktivéiert se an den Astellungen: modern Visiteuren brauchen se net, a Sécherheetsscanner senken hir Bewäertunge fir si.
- Selbstënnerschriwwent Zertifikat. Gëeegent fir intern Entwécklung, awer net fir eng ëffentlech Websäit: Browser trauen him net.
Eng speziell Bemierkung zu den Zäitrahmen. D'Industrie reduzéiert déi maximal Liewensdauer vun ëffentleche Zertifikater lues a lues: ab Mäerz 2026 wäert se net méi wéi 200 Deeg sinn a wäert weider erofgoen. Eng manuell Erneierung "eemol am Joer mat enger Erënnerung" ass net méi méiglech - eng automatesch Erneierung ass erfuerderlech.
Eng hëllefräich Gewunnecht: nodeems Dir d'Kontroll iwwerpréift hutt, setzt eng Erënnerung 21 Deeg virum Verfallsdatum. Wann d'automatesch Erneierung aktivéiert ass, gëtt d'Deadline automatesch un deem Dag erneiert; soss hutt Dir dräi Wochen Zäit fir dat ze klären.
Wann Dir Zougang zum Server hutt, kënnt Dir d'Resultater vum Tool einfach vum Terminal aus iwwerpréiwen. De Kommando hei ënnendrënner weist den Emittent vum Zertifikat an d'Oflaafdatumer un, wéi se vum Server gemellt goufen:
openssl s_client -connect example.com:443 -servername example.com </dev/null 2>/dev/null | openssl x509 -noout -issuer -dates
D'Äntwert enthält d'Zeilen issuer=, notBefore= an notAfter=. Wann den Datum an notAfter net mat deem iwwereneestëmmt, deen Dir am Hosting-Panel gesitt, heescht dat, datt en neit Zertifikat ausgestallt gouf, awer de Server nach ëmmer dat aalt behält: entweder gouf vergiess, et nei ze starten, oder en anere Server - zum Beispill e Load Balancer oder CDN - behält Ufroen.
Typesch Wäerter, déi a Rapporten fonnt ginn, a wat se bedeiten:
- "Deeg bis zum Oflaf: 89" — e frëscht Let's Encrypt Zertifikat, automatesch Erneierung aktivéiert.
- "Deeg bis zum Verfallsdatum: 3" - d'automatesch Erneierung ass héchstwahrscheinlech defekt: si trëtt normalerweis ongeféier 30 Deeg virum Verfallsdatum a Kraaft.
- Emittent – den Numm vun Ärem Hosting-Ubidder oder CDN – d'Zertifikat gouf vum Ubidder ausgestallt; Dir musst et do erneieren, net op Ärem Server.
Vergläich: PromoPilot, SSL Labs an aner Methoden
| Tool | Wat ass gratis? | Restriktiounen | Fir wien ass et gëeegent? |
|---|---|---|---|
| PromoPilot - SSL Zertifikat Verifizéierung | Emittent, Verfallsdatum an Deeg bis zum Verfallsdatum, Kette, TLS Versiounen | Ouni eng déifgräifend Analyse vu Chiffren a Schwachstelle | Kuckt séier Är eege Websäit oder déi vun engem aneren |
| Qualys SSL Labs | En detailléierte Servertest mat enger Bewäertung vun engem Buschtawen | D'Kontroll dauert e puer Minutten, de Rapport ass komplizéiert fir en Ufänger | Fir Administrateuren, déi eng komplett Iwwersiicht brauchen |
| Spär an der Adressbar vum Browser | Aktuell Site Zertifikatsdaten | Weist keng Problemer un, déi aner Apparater gesinn | Kuckt den Editeur an den Datum an enger Sekonn no |
| crt.sh | All ausgestallt Domainzertifikater aus CT-Logbicher | Weist d'Verëffentlechungsgeschicht un, net d'Serverkonfiguratioun | Vergiess Subdomainen an d'Verëffentlechunge vun anere Leit fannen |
Conclusioun: Fir reegelméisseg séier Kontrollen ass en Online-Tool praktesch; fir eng detailléiert Serverkonfiguratioun, SSL Labs; a fir all Domainzertifikater ze iwwerpréiwen, crt.sh.
SSL Check ass ee vun de 87 gratis SEO Tools vu PromoPilot. Zesummenhängend Artikelen an dëser Sektioun enthalen d'Kontroll vun HTTP-Headeren (fir ze kucken ob HTTPS iwwer HSTS geséchert ass) an d'Kontroll vun DNS-Dateien, wann e Zertifikat wéinst enger falsch konfiguréierter Domain net ausgestallt gëtt.
Aschränkungen: Wat gëtt vum SSL-Check net gewisen?
Den Tool weist de Status vum Zertifikat zum Zäitpunkt vun der Verifizéierung un. Et iwwerwaacht net permanent den Oflafdatum a schéckt Iech keng E-Mail eng Woch virum Oflafdatum - dat ass eng Aufgab fir d'Iwwerwaachung vun Ärem Kalenner.
Et analyséiert net d'Chiffer-Suite a sicht net no Konfiguratiounslücken – dat ass den Niveau vum SSL Labs. An et kontrolléiert net no "gemëschten Inhalt": wann eng Säit iwwer HTTPS opgemaach gëtt, awer Biller oder Scripten iwwer HTTP lued, kann de Browser-Sperr trotzdem verschwannen. Sicht no sou Ressourcen an der Browser-Konsole oder duerch e komplette Site-Audit.
Wéini ass e gratis Tool net genuch?
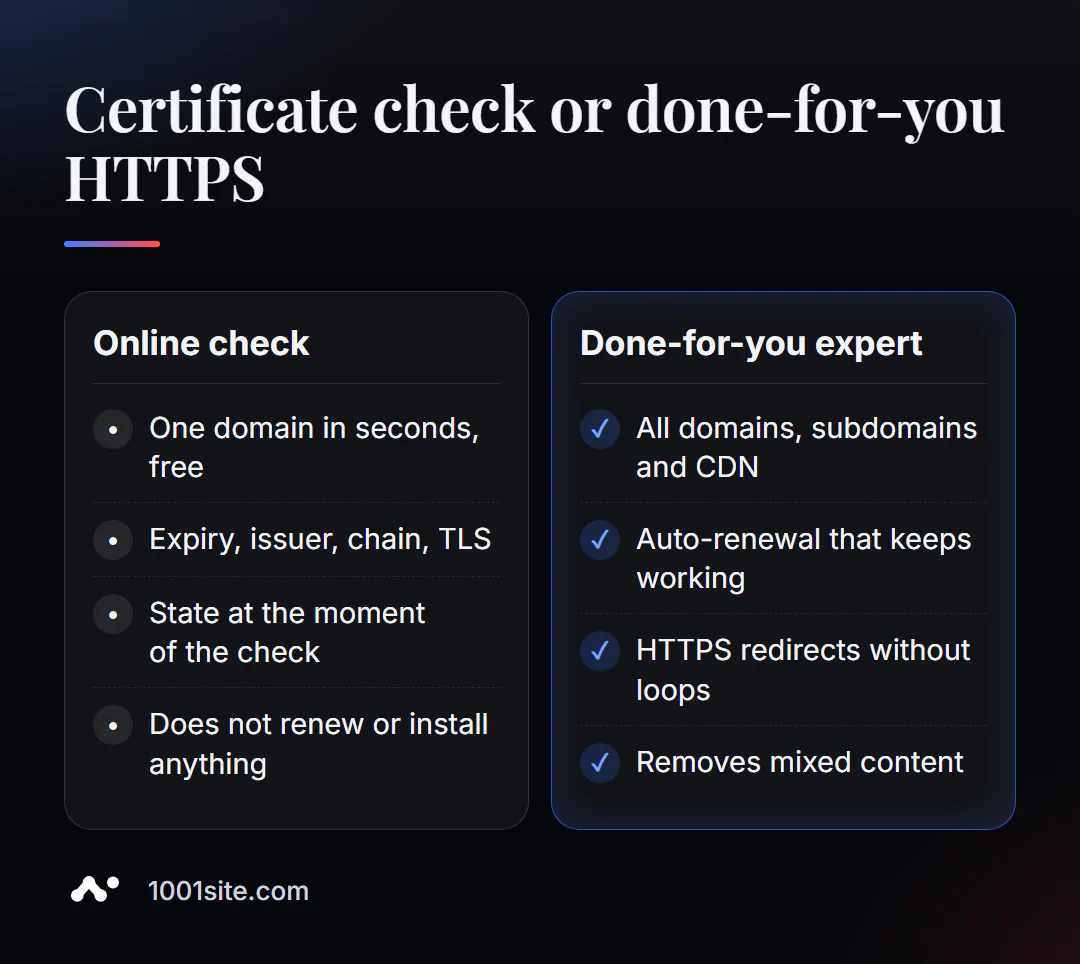
Den Tool wäert Iech soen, wat mam Zertifikat falsch ass. Fir dëst ze reparéieren, braucht Dir Zougang zum Server, Hostingpanel oder CDN. Dir braucht e Spezialist, wann:
- d'Auto-Erneierung brécht ëmmer erëm aus, an den Hosting weist mat dem Fanger op Iech;
- d'Websäit ass hannert engem CDN, an et ass net kloer, wéi e Zertifikat op wéi engem Deel vum Wee ass;
- Nom Ëmstieg op HTTPS sinn gemëschten Inhalt a kreesfërmeg Viruleedungen bliwwen;
- Dir hutt eng Dosen Subdomainen a Servicer, an Dir wësst net, wéi eng vun hinnen geschwënn ofleeft.
Wat kann ech fir Är Websäit maachen?
Mäin Numm ass Valeriy Danyuk, an ech sinn en Entwéckler a SEO-Spezialist mat 12 Joer Erfahrung a méi wéi 200 Clienten. Fir mech ass HTTPS keng Checkbox, mä eng Basisviraussetzung fir all Projet.
SEO a Promotioun
- Schlësselfäerdege SEO-Audit: Zertifikater, HTTPS-Viruleedungen, gemëschten Inhalt, Sécherheetsheaderen - a Fixes, net nëmmen e Rapport.
Websäiten an Online-Geschäfter
- Eng Websäit op 1001site: de Zertifikat op Ärer Domain gëtt automatesch gratis ausgestallt an erneiert - keng Suergen iwwer Deadlines.
- Eng Websäit fir eng Klinik fir plastesch Chirurgie, déi vun KI ugedriwwe gëtt – wou d'Vertraue vun de Visiteuren entscheedend ass, an Ufroen un Telegram geschéckt ginn.
- Eng Landing Page fir en neit Produkt an engem Owend – vum Konzept bis zu enger funktionéierender HTTPS Säit.
- En Online-Shop, deen vu WooCommerce ugedriwwe gëtt a mat konfiguréierter Bezuelungssécherheet.
CRM, Comptabilitéit an Automatiséierung
- Telegram KI Bot fir en Online-Zoossgeschäft – Integratiounen, déi am Fall vu Zertifikatsproblemer als éischt futti goen.
- CRM mat enger Clientendatenbank an Entscheedungsträger fir e slowakesche Produzent.
De komplette Portfolio ass um Blog. Schéckt mir Är Domain iwwer Telegram – ech kontrolléieren den Zertifikat, d'Kette an d'HTTPS-Viruleedungen.
Resultat
- Kontrolléiert Äert SSL-Zertifikat online a Sekonnen, a weist den Emittent, den Oflafdatum, d'Kette an d'TLS-Versiounen un.
- Fixéiert et an dëser Reiefolleg: ofgelaf → onkomplett Kette → Domain-Iwwereneestëmmung → veraltet TLS.
- D'Gëltegkeetsdauer vun den Zertifikater gëtt verkierzt, soudatt automatesch Erneierung onvermeidbar ass.
- Wann Dir Iech guer keng Suergen ëm Zertifikater maache wëllt, baut Är Websäit op 1001site, wou SSL automatesch erneiert gëtt.
Iwwerpréift Är Domain elo direkt: maacht eng gratis SSL-Kontroll, a wann et eng Paus an der Kette gëtt, schéckt mir eng Noriicht op Telegram.
Quellen
- D'SSL Zertifikat Checker Säit vu PromoPilot - wat iwwerpréift gëtt a Froen op der Säit.
- Qualys SSL Labs - Beschreiwung vum SSL Server Test.
- crt.sh — sicht no Zertifikater an de Protokoller vun der Zertifikatstransparenz.