Déi kuerz Äntwert: Fir HTTP-Headeren online ze kontrolléieren, pecht d'Säitenadress an den HTTP Header Checker vu PromoPilot an a klickt op "Iwwerpréiwen". Den Tool weist all Server-Äntwert-Headeren, de Sécherheetsprozentsaz, de Caching, d'Kompressioun an d'CORS-Astellungen, souwéi d'Redirect-Kette op déi final URL un. Keng Umeldung erfuerderlech. Hei ënnendrënner fannt Dir Informatiounen doriwwer, wéi eng Headeren wichteg sinn, wéi Dir d'Resultater liest a wat als éischt ze reparéieren ass.
Ech kontrolléieren d'Header vun all Projet ier ech en ofginn: sou erkennen ech d'Halschent vun de "mystesch" Problemer - eng Säit déi net am Cache späichert, Säiten ouni Kompressioun ubitt oder vergiess huet HTTPS ze sécheren.
Wat weist d'Kontroll vun HTTP-Headeren?
Wann e Browser- oder Sichmaschinnroboter eng Säit ufroet, äntwert de Server als éischt mat Servicezeilen - Headeren - an eréischt dann gëtt den HTML-Code zréckginn. Dës Headeren beschreiwen, wéi d'Säit am Cache gespäichert soll ginn, ob se kompriméiert ass, ob se op enger anerer Websäit agebett ka ginn a wou de Besucher ëmgeleet soll ginn.
| Grupp | Wat kuckt den Tool no? | Firwat brauch d'Websäit dat? |
|---|---|---|
| Sécherheet | Inhaltssécherheetspolitik, strikt Transportsécherheet (HSTS), X-Frame-Optiounen | Schützt Visiteuren virun agebetteten Skripten a Spoofing, sécher HTTPS |
| Grad | Prozentsaz vun de konfiguréierte Sécherheetsheaderen | Kuerz Referenz: ass et no den Ännerungen besser oder méi schlecht ginn? |
| Cache | Cache-Kontroll, Gëlteg bis zum Schluss, ETag, Lescht Ännerung | Widderholl Visite lueden méi séier, de Server gëtt net méi gelueden |
| Kompressioun | Inhaltskodéierung (gzip, br) | HTML, CSS an JS si wesentlech méi liicht – méi séier um Handy |
| CORS | Zougangskontroll-Erlaabt-Ursprung a verwandt | Wien kann op Är API a Schrëften vun aneren Domainen zougräifen? |
| Weiderleitungen | Breadcrumb Trail zur definitiver URL | Extra Schrëtt verlangsamen d'Luede a verschwenden de Crawl-Budget. |
E Sécherheets-Score ass keen "SEO-Score". E weist de Prozentsaz vun de wichtege Sécherheetsheaderen, déi a Kraaft sinn. En typescht Resultat fir eng Websäit, déi net konfiguréiert gouf, ass de fehlende CSP an X-Frame-Options.
Et ginn dräi Situatiounen, an deenen et sech lount, Headeren ze kontrolléieren: nodeems een op en neien Hosting oder CDN gewiesselt ass, nodeems een Cache- a Sécherheetsplugins installéiert huet, a virum Start vun Annoncen, wann all Sekonn vun der Ladezäit Sue kascht. Den Tool funktionéiert gläich gutt fir Entwécklungs-, Staging- a Produktiounsversiounen vun enger Websäit, soulaang d'Adress iwwer den Internet zougänglech ass.
Wéi kann een d'HTTP-Header vun enger Websäit online kontrolléieren?
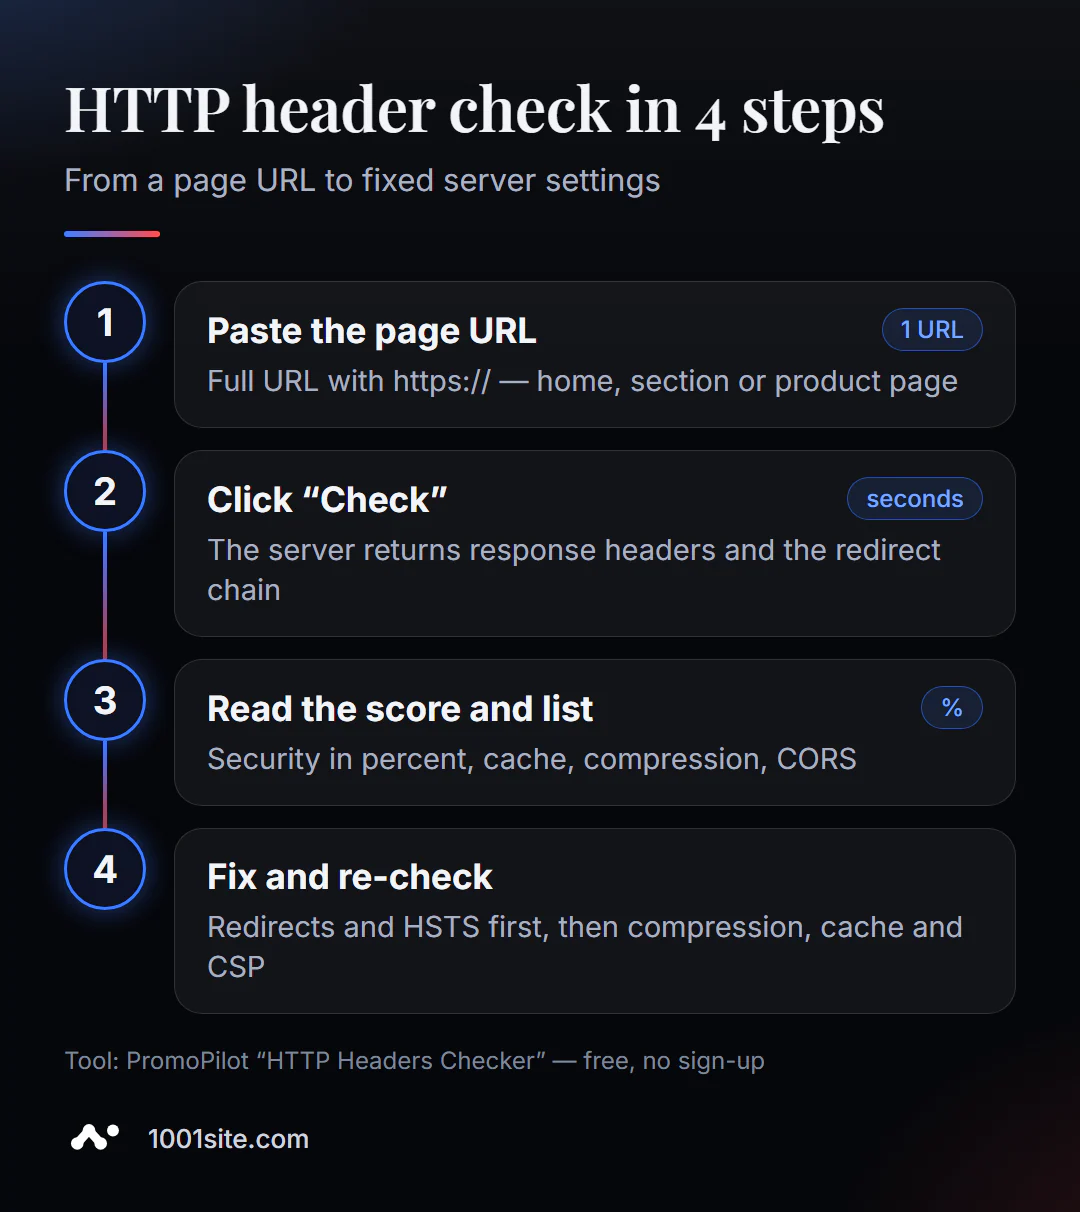
- Maacht den Tool op. HTTP-Header-Kontroll funktionéiert an Ärem Browser – keng Installatioun néideg.
- Gitt déi komplett Adress mam Protokoll an:
https://example.com/catalog/. Eng Kontroll - eng URL. - Klickt op "Iwwerpréiwen". D'Äntwert kënnt bannent e puer Sekonnen.
- Kuckt d'Sécherheetsbewäertung an d'Lëscht vun de fehlenden Headeren.
- Gitt duerch Cache, Kompressioun a CORS, dann d'Redirect-Kette.
- Korrigéiert w.e.g. d'Astellungen op Ärem Server, CDN oder Plugin a kontrolléiert nach eng Kéier.
D'Säit vum Tool enthält een Adressfeld, e Verifizéierungsknäppchen an eng kuerz Beschreiwung: wat analyséiert gëtt, wéi et benotzt gëtt a seng Aschränkungen.
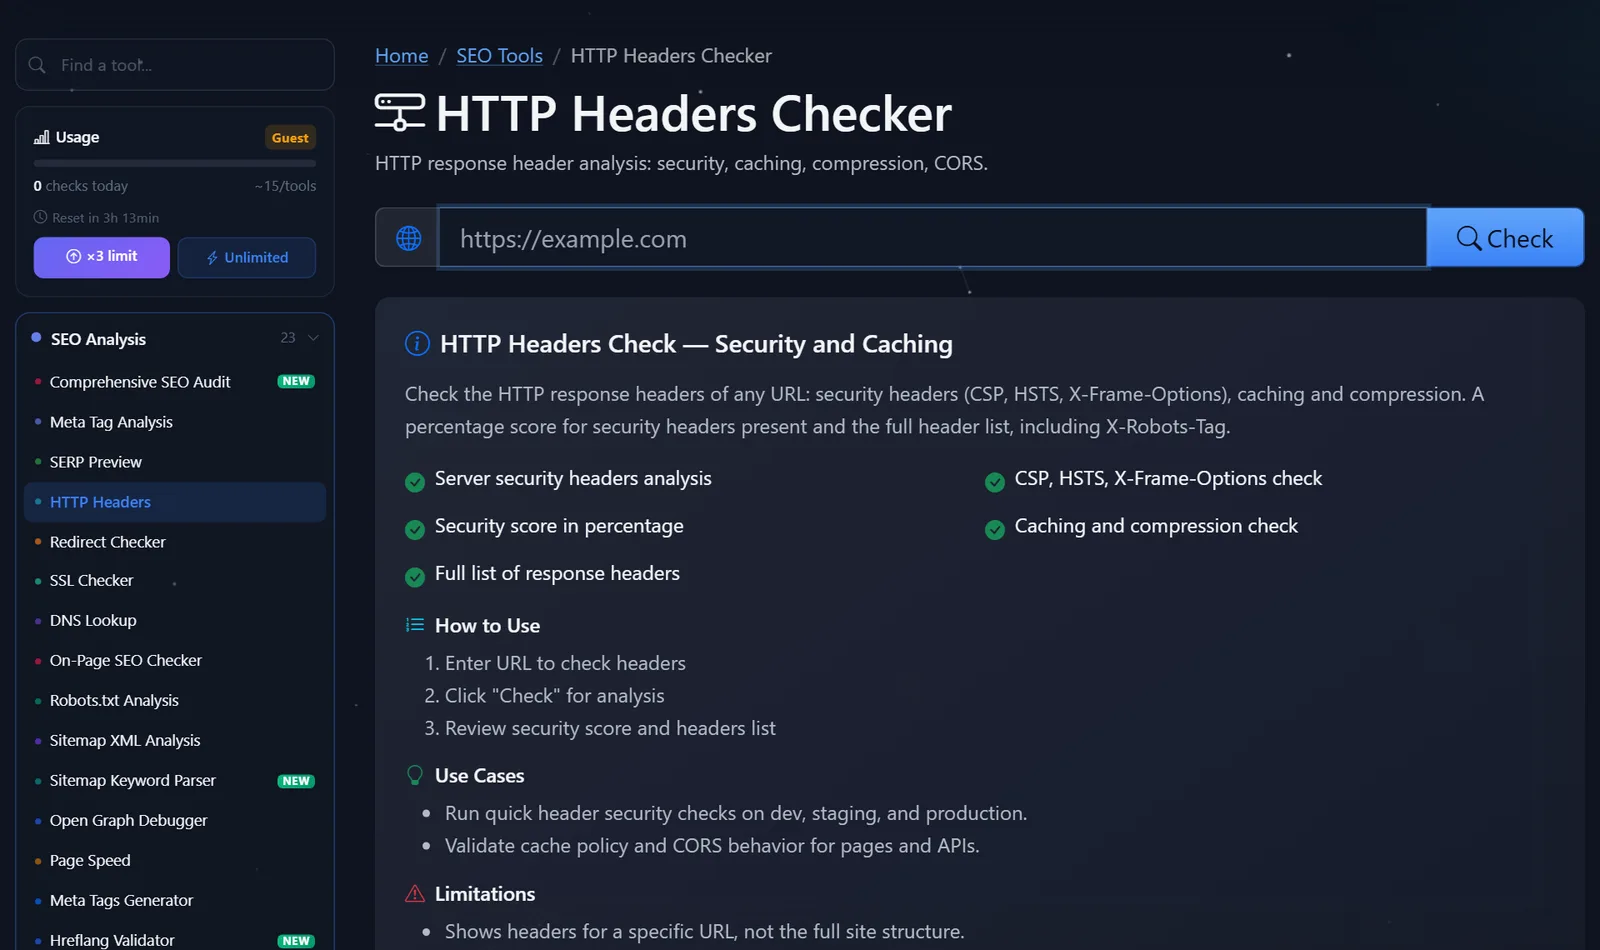
D'Säitebar weist déi aktuell Unzuel u Schecks un. D'Gäscht kënnen e puer Schecks pro Dag maachen; no enger gratis Aschreiwung gëtt d'Limit verdreifacht, an de bezuelte Pro-Plang bitt onlimitéiert Schecks.
Wéi liest een d'Serveräntwert a wat muss als éischt gefléckt ginn?
Probéiert net alles gläichzäiteg unzegoen. Aarbecht vun deem wat d'Zougänglechkeet stéiert an HTTPS bis hin zu deem wat d'Sécherheet verbessert.
- Weiderleitungen. D'
http → https → www → /index.phpKette besteet aus dräi onnéidegen Ufroen. Normalerweis ass eng 301 Weiderleitung op déi definitiv URL vun all Adressvariatioun néideg. - HSTS. Wann Är Websäit nëmmen HTTPS benotzt, füügt
Strict-Transport-Security: max-age=31536000derbäi. Fänkt mat engem klengemax-ageun, wann Dir net sécher sidd, ob all Subdomainen HTTPS-aktivéiert sinn. - Kompressioun. Wann Dir keng
Content-Encoding: brodergzipan Ärem HTML hutt, aktivéiert d'Kompressioun an Äre Server- oder CDN-Astellungen. Dës eenzeg Konfiguratiounszeil kann d'Geschwindegkeet däitlech verbesseren. - Cache. Fir Biller, CSS an JS mat der Versioun am Dateinumm, setzt e laange Cache (
Cache-Control: public, max-age=31536000, immutable); fir HTML, setzt e kuerze Cache oderno-cache. - X-Frame-Optiounen a CSP.
X-Frame-Options: SAMEORIGINverhënnert, datt d'Säit an en anere Frame agebett gëtt. Konfiguréiert CSP virsiichteg: eng strikt Politik kann Analysen a Widgets liicht futti maachen, also aktivéiert als éischt de ModusContent-Security-Policy-Report-Only. - CORS.
Access-Control-Allow-Origin: *fir APIs mat perséinlechen Donnéeën ass e Feeler. Gitt w.e.g. spezifesch Domainen un.
E gemeinsame Fall ass Cache-Control: no-store op der ganzer Säit nodeems e Sécherheetsplugin installéiert gouf. D'Säit funktionéiert, awer all Besuch lued wéi wann et den éischten wier.
Hei ass wéi d'Äntwert vun enger gutt ofgestëmmter Säit ausgesäit - e Benchmark fir Är Resultater ze vergläichen:
HTTP/2 200
content-type: text/html; charset=utf-8
content-encoding: br
cache-control: no-cache
strict-transport-security: max-age=31536000; includeSubDomains
x-frame-options: SAMEORIGIN
x-content-type-options: nosniff
content-security-policy: default-src 'self'; img-src 'self' data: https:
Den Äntwertcode ass 200, d'Säit ass Brotli-kompriméiert, HTML gëtt net fir laang Zäit am Cache gespäichert, HTTPS ass fir ee Joer gespaart, an d'Addéiere vun Dateien an aner Frames an d'Ersatz vun Dateitypen ass verbueden. Wann Äre Äntwertcode 301 oder 302 amplaz vun 200 ass, hutt Dir déi definitiv URL net iwwerpréift - kontrolléiert d'Redirect-Kette a pecht déi definitiv URL an.
Vergläich: PromoPilot an Alternativen fir d'Iwwerpréiwung vun den Iwwerschrëften
Et gëtt verschidde Méiglechkeeten, fir Schlagzeilen ze gesinn, all Méiglechkeet gëeegent fir seng eege Situatioun.
| Tool | Wat ass gratis? | Restriktiounen | Fir wien ass et gëeegent? |
|---|---|---|---|
| PromoPilot — HTTP-Header-Checker | All Header, Sécherheetsbewäertung, Cache, Kompressioun, CORS, Redirect-Kette | Eng URL pro Check, deeglech Gäschtlimit | Kuckt séier Är Websäit oder déi vun engem aneren ouni Installatioun |
| securityheaders.com | Buschtawebewäertung vu Sécherheetsheaderen | Nëmme Sécherheet, kee Cache oder Kompressioun | Fir déi, déi Schutz opbauen |
| Chrome DevTools, Netzwierk-Tab | Header vun all Säitenufro | Dir musst wëssen, wou Dir kucke sollt; kee Veruerteelung oder Hiweiser | Fir Entwéckler beim Debugging |
| curl -I am Terminal | Header vun den onerwaarten Äntwerten | Kommandozeil, keng Interpretatioun | Fir Serveradministrateuren |
Conclusioun: Fir eng eenzeg Kontroll mat enger kloerer Bewäertung a Fuerderungen ass en Online-Tool méi praktesch, während DevTools a Curl gutt sinn, wann Dir scho wësst, wat Dir sicht. Securityheaders.com ergänzt d'Kontroll, wann Äert Zil reng Schutz ass.
Dëst ass just ee vun de 87 gratis SEO-Tools vu PromoPilot: Et gëtt och en SSL-Zertifikatschecker, Viruleedungen an DNS-Datebanken - dës ginn an den Artikelen an dëser Sektioun behandelt.
Aschränkungen vum Header Checker: Wat den Tool net weist
D'Kontroll kuckt sech d'Header vun enger eenzeger URL un, net déi ganz Websäit. Nëmmen well d'Haaptsäit richteg konfiguréiert ass, heescht dat net, datt d'Produktsäit oder d'Datei am /uploads/ Dossier op déiselwecht Manéier reagéiert.
Verschidden Headeren ginn um CDN- oder Proxy-Niveau bäigefüügt a kënnen vum Pfad an och vun der Regioun ofhänken, aus där d'Ufro kënnt. Dofir kann d'Resultat vun deem anescht sinn, wéi dat, wat Dir an Ärem Browser gesitt. Wann eng Regel am CDN nëmme fir /blog/* konfiguréiert ass, kréien aner Sektiounen se net.
An am wichtegsten: Iwwerschrëften sinn Astellungen, net Inhalt. Den Tool kontrolléiert net den Titel, den Text oder d'Markup - et gëtt separat Säitekontrollen dofir.
Nach eng Aschränkung wat d'Ännerungen ugeet. Nodeems d'Serverkonfiguratioun geännert gouf, kann d'Resultat net direkt aktualiséiert ginn: den CDN hält déi al Äntwert am Cache. Läscht den CDN-Cache oder waart e puer Minutten, a féiert d'Kontroll dann nach eng Kéier duerch.
Wéini ass e gratis Tool net genuch?
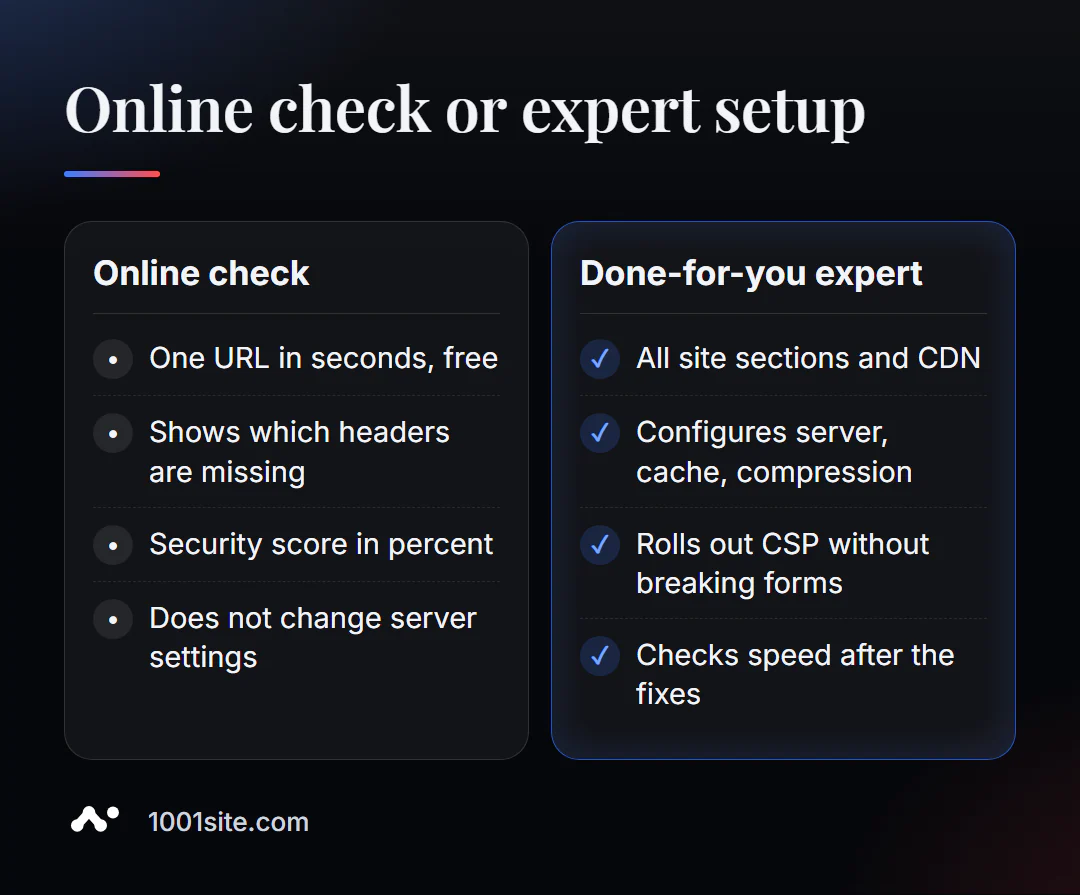
Den Tool wäert Iech éierlech soen, wéi eng Headeren feelen. Fir se derbäizesetzen, muss awer Aarbecht mam Server, CDN oder dem Websäit-Motor gemaach ginn. Dir braucht e Spezialist, wann:
- Nodeems de CSP aktivéiert war, sinn Formulairen, Bezuelungen oder Analysen futti gaangen;
- verschidden Sektiounen hunn verschidden Iwwerschrëften, an et ass net kloer, wien se setzt - de Server, de Plugin oder den CDN;
- d'Websäit ass lues, obwuel Cache a Kompressioun "on" sinn;
- Dir hutt keen Zougang zum Server, an d'Hostingfirma äntwert mat Schablounen-E-Maile.
Wat kann ech fir Är Websäit maachen?
Mäin Numm ass Valeriy Danyuk, ech sinn Entwéckler a SEO-Spezialist: an de leschten 12 Joer hunn ech Websäiten a Systemer fir iwwer 200 Clienten gebaut. Iwwerschrëften sinn den Deel vum SEO, deen d'Clienten normalerweis net gesinn, awer ech setzen se als éischt op.
SEO a Promotioun
- Schlësselfäerdege SEO Audit: Ech kontrolléieren de Server, Headeren, Redirects, Geschwindegkeet an Indexéierung, an dann behiewen ech d'Ursaachen, net d'Symptomer.
- Inhalt, deen Clienten aus der Sich bréngt: En KI-ugedriwwenen SEO-Blog, deen Artikelen schreift a publizéiert.
Websäiten an Online-Geschäfter
- Eng WordPress Websäit mat engem KI-Assistent fir 299 € an 3 Deeg – mat konfiguréiertem Cache, Kompressioun an HTTPS vum éischten Dag un.
- Eng Websäit op 1001site: SSL op Ärer Domain gëtt automatesch ausgestallt an erneiert, Server-Side Rendering a Social Media Previews ginn automatesch konfiguréiert. Wann Dir den Design vun engem aneren gär hutt, kënnt Dir eng Websäit mat engem vun iwwer 1.000 Referenzstiler erstellen.
CRM, Comptabilitéit an Automatiséierung
- E-Commerce Agenten amplaz vu Chatbots - wann e Buttek net nëmmen eng Websäit brauch, mä och e Verkeefer.
- E monatlecht Comptabilitéitssystem fir en Online-Shop fir eng Firma aus der Tschechescher Republik.
Méi Projeten sinn a mengem Portfolio. Schéckt mir Är Websäitadress op Telegram – ech kucken d'Schlagzeilen a soen Iech, wat mir direkt Resultater bréngt.
Resultat
- D'Iwwerpréiwung vun HTTP-Headeren online weist a Sekonnen, wéi de Server op de Browser an de Sichroboter reagéiert.
- Fixéiert et an der Reiefolleg: Viruleedungen → HSTS → Kompressioun → Cache → X-Frame-Options an CSP → CORS.
- Kuckt méi wéi nëmmen d'Homepage: CDNen a Plugins kënnen ënnerschiddleche Sektiounen ënnerschiddlech Headeren zouweisen.
- Wann d'Serverastellungen net verfügbar sinn oder a Konflikt stinn, ass et méi einfach, d'Aufgab un e Spezialist ze delegéieren oder d'Websäit op 1001site ze bauen, wou HTTPS a Rendering scho konfiguréiert sinn.
Kuckt elo direkt Är Homepage: maacht eng gratis HTTP-Header-Kontroll, a wann Dir Froen hutt, schreift mir op Telegram.
Quellen
- PromoPilot HTTP Header Checker Tool Säit - Lëscht vun de Kontrollen a Limitatiounen.
- securityheaders.com - Beschreiwung vun der Evaluatioun vum Sécherheetsheader.
- Dokumentatioun fir Chrome DevTools - Netzwierkpanel an Header-Astellungen.