Det korte svar: For at tjekke dit SSL-certifikat online skal du indtaste dit domæne eller din webadresse i PromoPilots SSL-certifikattjekker og klikke på "Kontroller". Om få sekunder vil du se certifikatudsteder, gyldighedsperiode, antal dage tilbage indtil udløb, tillidskæde og understøttede TLS-versioner. Ingen registrering kræves. Nedenfor finder du oplysninger om, hvordan du læser resultaterne, de mest almindelige fejl, og hvad du skal gøre for at forhindre, at dit certifikat pludselig udløber.
I løbet af de sidste 12 år har jeg set snesevis af butikker miste ordrer i weekenderne på grund af et udløbet certifikat: den automatiske fornyelsesfunktion brød sammen for en måned siden, og de bemærkede det først, da kunderne begyndte at skrive: "Din hjemmeside er blevet hacket."
Hvad kontrollerer en online SSL-certifikatkontrol?
Et certifikat er et websteds "pas": hvem der har udstedt det, hvilke domæner det dækker, og indtil hvilken dato det er gyldigt. Værktøjet opretter forbindelse til webstedet ligesom en browser og analyserer dette pas.
| Parameter | Hvad ser værktøjet på? | Hvorfor er dette vigtigt? |
|---|---|---|
| Forlægger | Certifikatmyndighed: Let's Encrypt, Sectigo, DigiCert osv. | Du kan se, hvem der har udstedt certifikatet, og hvor du kan forny det. |
| Gyldighedsperiode | Startdato, slutdato, dage til udløb | Udløbet certifikat = advarsel om fuldskærmsbrowser |
| Tillidskæde | Webstedscertifikat → Mellemliggende → Rod | Uden et mellemliggende lag vil nogle enheder og integrationer ikke have tillid til webstedet. |
| TLS-versioner | Hvilke protokolversioner understøtter serveren? | De forældede TLS 1.0 og 1.1 bruges ikke længere af moderne browsere. |
Værktøjsbeskrivelsen indeholder også tekniske detaljer om certifikatet – listen over domænenavne (SAN), nøglen og signaturen. SAN'et er særligt nyttigt: det viser straks, om certifikatet dækker www, butikkens underdomæner og API eller kun det primære domæne. Det er her, fejlen "certifikat udstedt til et andet websted" oftest opstår.
Godt resultat: certifikat fra en velkendt autoritet, mere end 30 dage tilbage til udløb, komplet kæde, server understøtter TLS 1.2 og 1.3.
Hvordan tjekker man et websteds SSL-certifikat online?
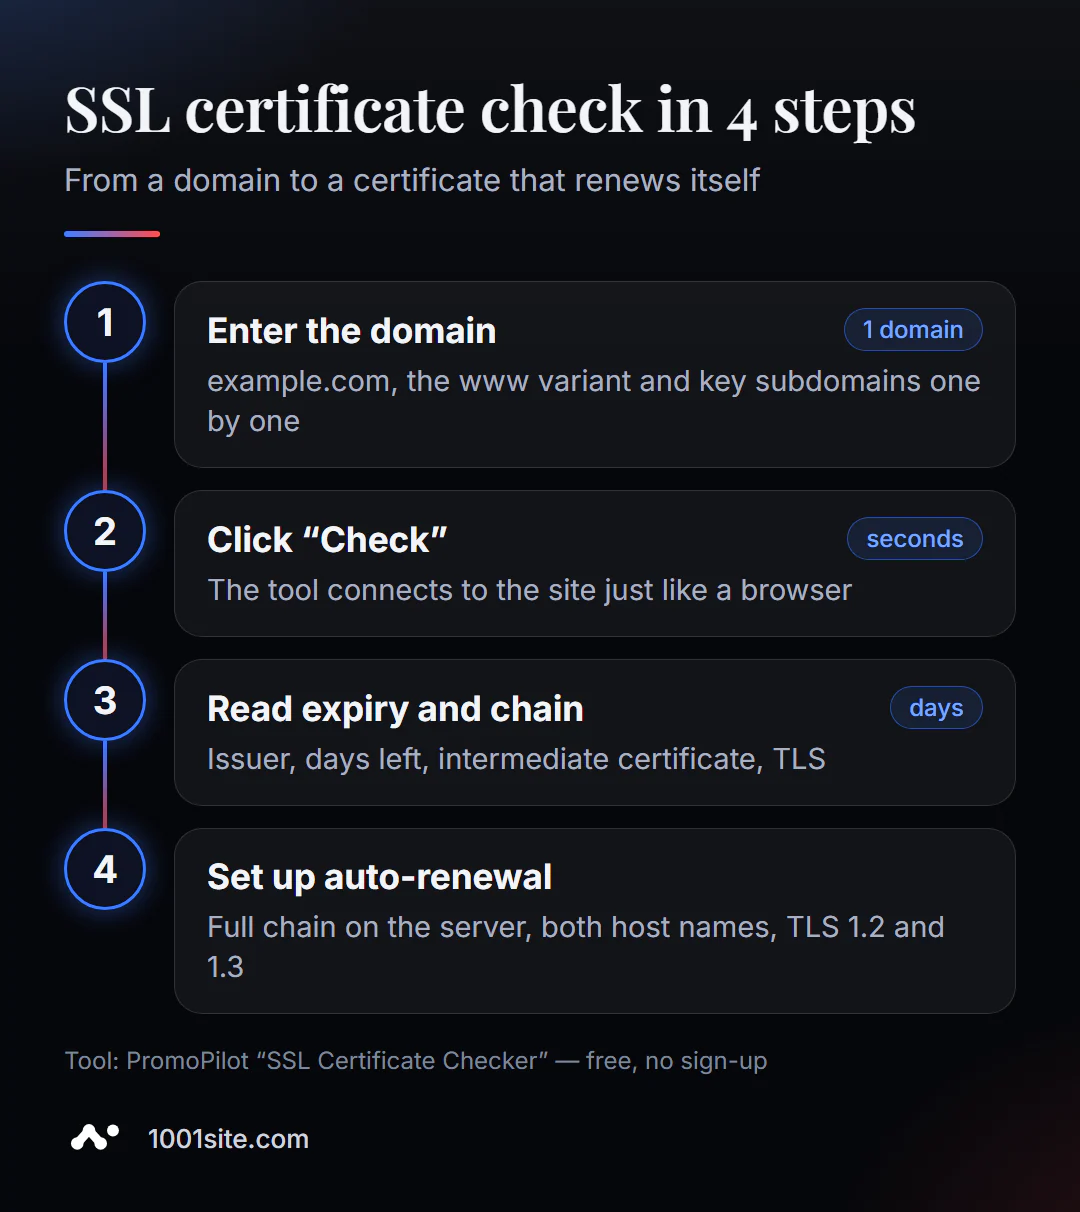
- Åbn værktøjet. SSL-certifikatbekræftelse fungerer i din browser.
- Indtast domænet (
example.com) eller den fulde adresse - protokollen er valgfri. - Klik på "Kontroller" og vent et par sekunder.
- Se udløbsdatoen og antallet af dage indtil udløb.
- Tjek tillidskæden og udgiveren.
- Undersøg de TLS-versioner, som serveren understøtter.
Værktøjssiden indeholder et felt til domænet, en bekræftelsesknap og en beskrivelse af, hvad der præcist analyseres, og hvorfor certifikatet er nødvendigt.
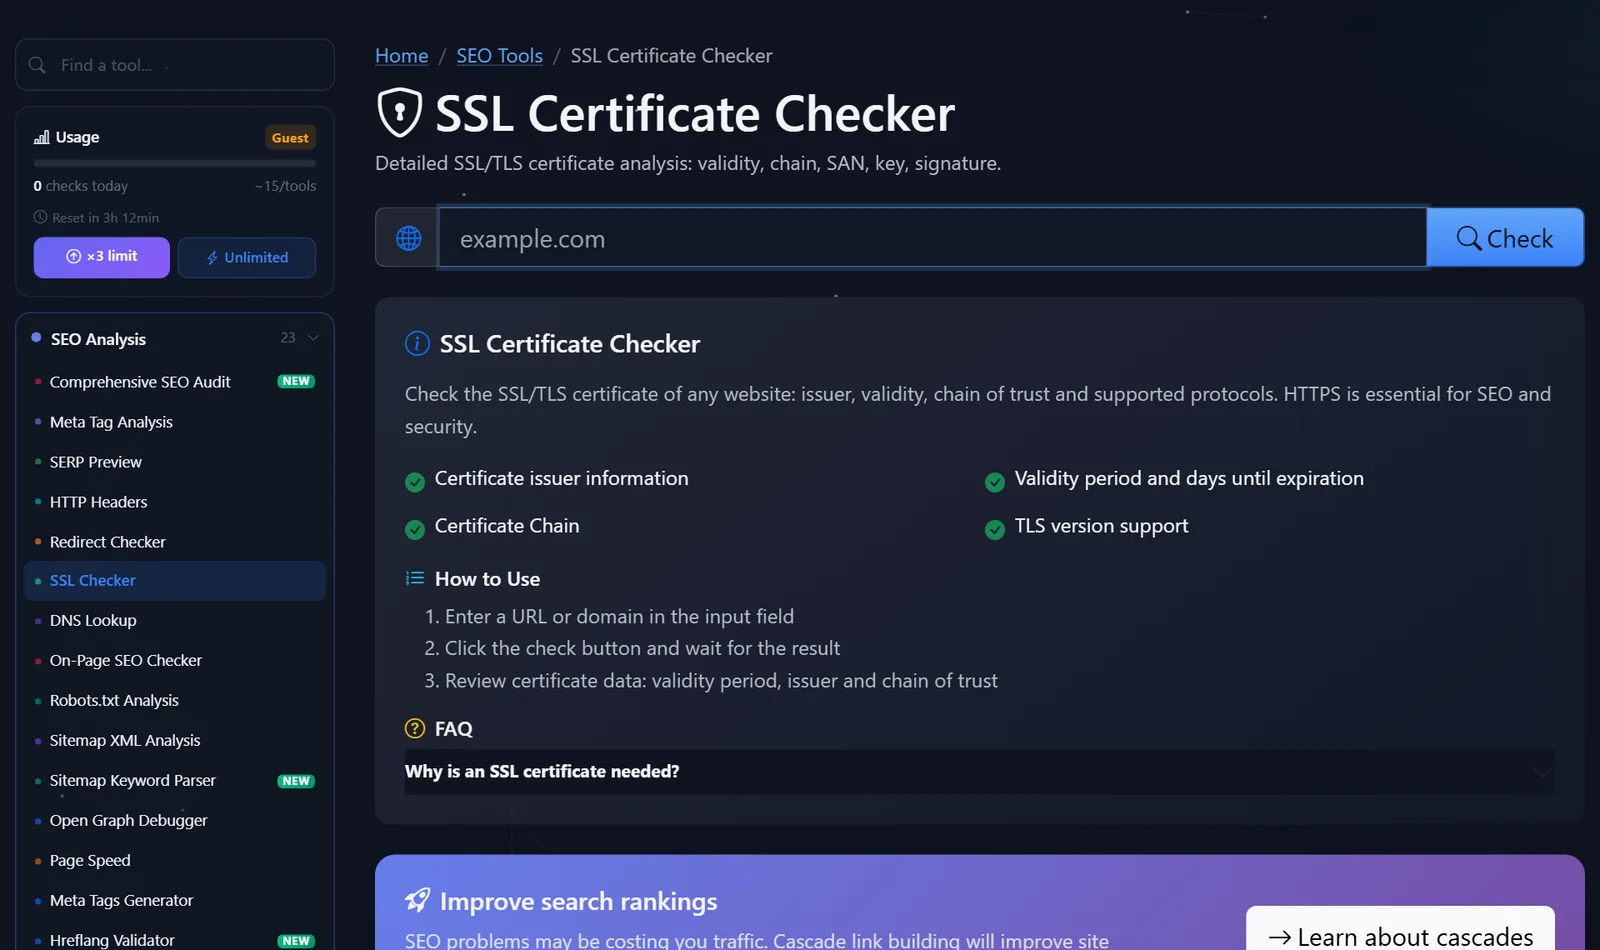
Tjek både hoveddomænet, www varianten og vigtige underdomæner – shop., api. og mail. Et certifikat kan dække et af dem og ikke et andet.
Hvordan aflæser man resultatet, og hvad skal man rette først?
Gå fra det, der allerede ødelægger webstedet for besøgende, til det, der vil ødelægge det i morgen.
- Dit certifikat er udløbet eller er ved at udløbe. Hvis det er mindre end 14 dage gammelt, skal du forny det med det samme og finde ud af, hvorfor automatisk fornyelse ikke virkede. Let's Encrypt-certifikater er gyldige i 90 dage og burde fornyes automatisk.
- Ufuldstændig kæde. Hvis det mellemliggende certifikat mangler, vil webstedet fungere på en computer, men ikke på visse telefoner, betalingswebhooks eller bots. Installer den fulde kædefil (
fullchain) på serveren, ikke kun webstedscertifikatet. - Certifikatet er til det forkerte domæne. Det blev udstedt til
example.com, men webstedet åbner påwww.example.com— browseren viser en fejl om uoverensstemmelse mellem navnene. Udsted certifikatet igen med begge navne. - Forældede TLS-versioner. Hvis serveren stadig tilbyder TLS 1.0 og 1.1, skal du deaktivere dem i indstillingerne: moderne besøgende behøver dem ikke, og sikkerhedsscannere sænker deres score for dem.
- Selvsigneret certifikat. Velegnet til intern udvikling, men ikke til et offentligt websted: browsere stoler ikke på det.
En særlig bemærkning om tidsrammer. Branchen reducerer gradvist den maksimale levetid for offentlige certifikater: fra marts 2026 vil den ikke længere overstige 200 dage og vil fortsætte med at falde. Manuel fornyelse "én gang om året efter påmindelse" er ikke længere tilgængelig - automatisk fornyelse er påkrævet.
En nyttig vane: Indstil en påmindelse 21 dage før udløbsdatoen efter at have tjekket. Hvis automatisk fornyelse er aktiveret, fornyes fristen automatisk på den dag; hvis ikke, har du tre uger til at ordne det.
Hvis du har adgang til serveren, kan du nemt verificere værktøjets resultater fra terminalen. Kommandoen nedenfor viser certifikatudstederen og udløbsdatoerne som rapporteret af serveren:
openssl s_client -connect example.com:443 -servername example.com </dev/null 2>/dev/null | openssl x509 -noout -issuer -dates
Svaret vil indeholde linjerne issuer=, notBefore= og notAfter=. Hvis datoen i notAfter ikke stemmer overens med den, du ser i hostingpanelet, betyder det, at der er udstedt et nyt certifikat, men serveren betjener stadig det gamle: enten blev det glemt at blive genstartet, eller også betjener en anden server – for eksempel en load balancer eller et CDN – anmodninger.
Typiske værdier fundet i rapporter og deres betydning:
- "Dage indtil udløb: 89" — et nyt Let's Encrypt-certifikat, automatisk fornyelse aktiveret.
- "Dage indtil udløb: 3" - automatisk fornyelse er højst sandsynligt defekt: den træder normalt i kraft omkring 30 dage før udløbet.
- Udsteder – navnet på din hostingudbyder eller CDN – certifikatet blev udstedt af udbyderen; du skal forny det der, ikke på din server.
Sammenligning: PromoPilot, SSL Labs og andre metoder
| Værktøj | Hvad er gratis? | Begrænsninger | Hvem er det egnet til? |
|---|---|---|---|
| PromoPilot - SSL-certifikatbekræftelse | Udsteder, udløbsdato og dage indtil udløb, kæde, TLS-versioner | Uden en dybdegående analyse af krypteringer og sårbarheder | Tjek hurtigt din egen eller en andens hjemmeside |
| Qualys SSL Labs | En detaljeret servertest med en bogstavkarakter | Kontrollen tager flere minutter, rapporten er kompliceret for en nybegynder | For administratorer, der har brug for en komplet oversigt |
| Lås i browserens adresselinje | Aktuelle webstedscertifikatdata | Viser ikke problemer, som andre enheder ser | Tjek udgiver og dato på et øjeblik |
| crt.sh | Alle udstedte domænecertifikater fra CT-logfiler | Viser udgivelseshistorik, ikke serverkonfiguration | Find glemte underdomæner og andre personers udgivelser |
Konklusion: Til regelmæssige hurtige kontroller er et onlineværktøj praktisk; til dybdegående serverkonfiguration, SSL Labs; og til revision af alle domænecertifikater, crt.sh.
SSL Check er et af PromoPilots 87 gratis SEO-værktøjer. Relaterede artikler i dette afsnit omfatter kontrol af HTTP-headere (for at se, om HTTPS er sikret via HSTS) og kontrol af DNS-poster, hvis et certifikat ikke udstedes på grund af et forkert konfigureret domæne.
Begrænsninger: Hvad afslører SSL-tjekket ikke?
Værktøjet viser certifikatstatus på verifikationstidspunktet. Det overvåger ikke konstant udløbsdatoen og sender dig ikke en e-mail en uge før udløb – det er en opgave, du skal overvåge i din kalender.
Den analyserer ikke krypteringspakken eller søger efter konfigurationssårbarheder – det er SSL Labs-niveauet. Og den kontrollerer ikke for "blandet indhold": hvis en side åbnes via HTTPS, men indlæser billeder eller scripts via HTTP, kan browserlåsen stadig forsvinde. Se efter sådanne ressourcer i browserkonsollen eller via en fuld webstedsrevision.
Hvornår er et gratis værktøj ikke nok?
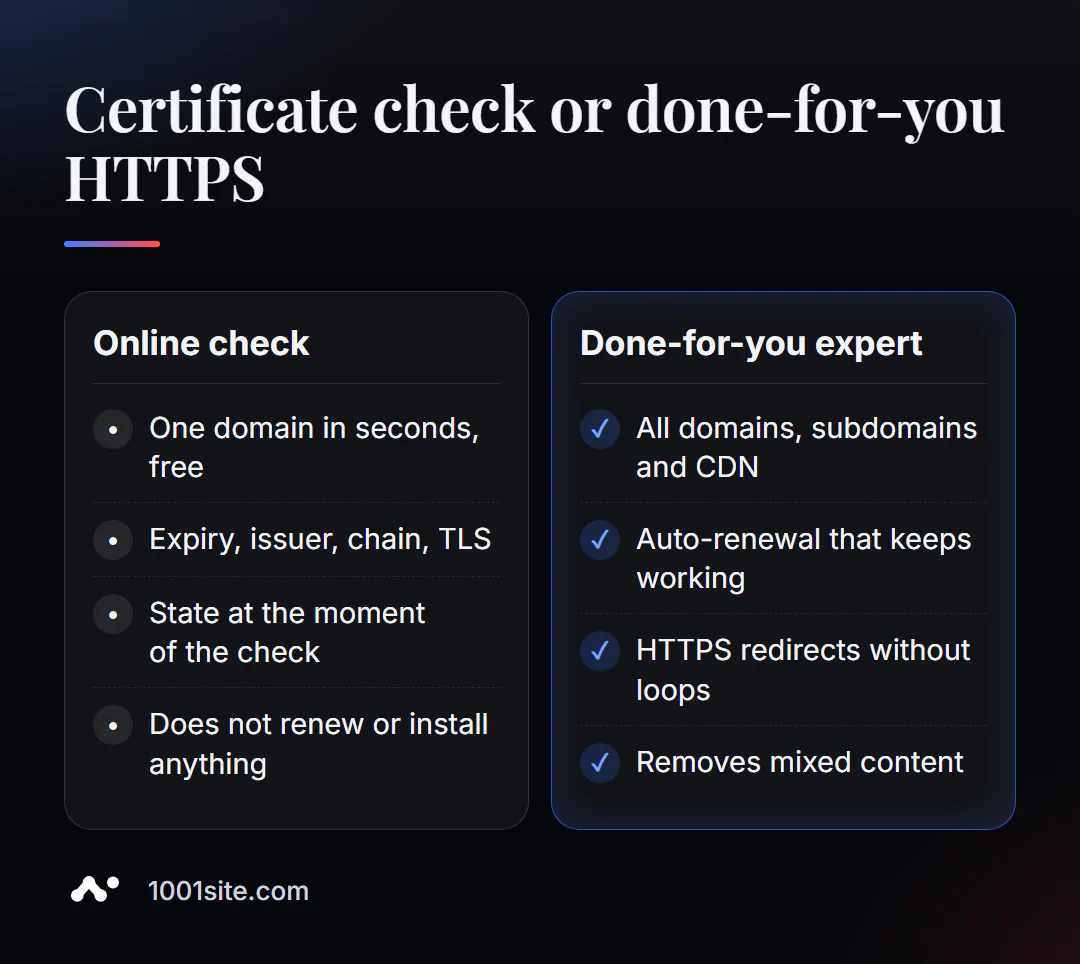
Værktøjet vil fortælle dig, hvad der er galt med certifikatet. Det kræver adgang til serveren, hostingpanelet eller CDN at rette det. Du skal bruge en specialist, hvis:
- automatisk fornyelse bryder sammen igen og igen, og hostingfirmaet peger fingre ad dig;
- webstedet ligger bag et CDN, og det er uklart, hvilket certifikat der er på hvilken del af stien;
- Efter skift til HTTPS forblev blandet indhold og cirkulære omdirigeringer;
- Du har et dusin underdomæner og tjenester, og du ved ikke, hvilke af dem der snart udløber.
Hvad kan jeg gøre for din hjemmeside?
Mit navn er Valeriy Danyuk, og jeg er udvikler og SEO-specialist med 12 års erfaring og over 200 kunder. For mig er HTTPS ikke en afkrydsningsfelt, men et grundlæggende krav for ethvert projekt.
SEO og promovering
- Nøglefærdig SEO-revision: certifikater, HTTPS-omdirigeringer, blandet indhold, sikkerhedsheadere – og rettelser, ikke bare en rapport.
Hjemmesider og onlinebutikker
- En hjemmeside på 1001site: certifikatet på dit domæne udstedes og fornyes automatisk, gratis – du behøver ikke bekymre dig om deadlines.
- En hjemmeside for plastikkirurgiklinikker drevet af AI – hvor besøgendes tillid er afgørende, og anmodninger sendes til Telegram.
- En landingsside til et nyt produkt på én aften – fra koncept til en fungerende HTTPS-side.
- En onlinebutik drevet af WooCommerce med konfigureret betalingssikkerhed.
CRM, regnskab og automatisering
- Telegram AI-bot til en online saucebutik – integrationer, der først bryder sammen i tilfælde af certifikatproblemer.
- CRM med kundedatabase og beslutningstagere for en slovakisk producent.
Hele porteføljen er på bloggen. Send mig dit domæne via Telegram – jeg tjekker certifikatet, kæden og HTTPS-omdirigeringer.
Resultat
- Tjek dit SSL-certifikat online på få sekunder, og vis udsteder, udløbsdato, kæde og TLS-versioner.
- Ret det i denne rækkefølge: udløbet → ufuldstændig kæde → domæneuoverensstemmelse → forældet TLS.
- Certifikaternes gyldighedsperioder forkortes, hvilket gør automatisk fornyelse uundgåelig.
- Hvis du slet ikke vil bekymre dig om certifikater, så byg din hjemmeside på 1001site, hvor SSL automatisk fornyes.
Tjek dit domæne lige nu: Kør en gratis SSL-kontrol, og hvis der er et brud i kæden, så send mig en besked på Telegram.
Kilder
- PromoPilots SSL-certifikatkontrolside - hvad den kontrollerer og spørgsmål til siden.
- Qualys SSL Labs - Beskrivelse af SSL-servertest.
- crt.sh — søg efter certifikater i logfiler for certifikattransparens.