Det korte svar: For at tjekke HTTP-headere online skal du indsætte sideadressen i PromoPilots HTTP Header Checker og klikke på "Kontroller". Værktøjet viser alle serverresponsheadere, sikkerhedsprocentvurdering, caching, komprimering og CORS-indstillinger samt omdirigeringskæden til den endelige URL. Ingen registrering kræves. Nedenfor finder du oplysninger om, hvilke headere der er vigtige, hvordan du læser resultaterne, og hvad du skal rette først.
Jeg tjekker headerne på hvert projekt, før jeg afleverer det: sådan opdager jeg halvdelen af de "mystiske" problemer – et websted, der ikke cacher, serverer sider uden komprimering, eller har glemt at sikre HTTPS.
Hvad viser kontrol af HTTP-headere?
Når en browser- eller søgemaskinerobot anmoder om en side, svarer serveren først med servicelinjer – headere – og returnerer først derefter HTML-koden. Disse headere beskriver, hvordan siden skal caches, om den er komprimeret, om den kan integreres på et andet websted, og hvor den besøgende skal omdirigeres hen.
| Gruppe | Hvad ser værktøjet på? | Hvorfor har siden brug for dette? |
|---|---|---|
| Sikkerhed | Politik for indholdssikkerhed, streng transportsikkerhed (HSTS), X-Frame-indstillinger | Beskyttelse af besøgende mod indlejrede scripts og spoofing, sikring af HTTPS |
| Grad | Procentdel af konfigurerede sikkerhedsheadere | Hurtig reference: blev det bedre eller værre efter redigeringerne? |
| Cachelagring | Cache-kontrol, Udløber, ETag, Sidst ændret | Gentagne besøg indlæses hurtigere, serveren aflastes |
| Kompression | Indholdskodning (gzip, br) | HTML, CSS og JS er betydeligt lettere – hurtigere på mobilen |
| CORS | Adgangskontrol-Tillad-Oprindelse og relaterede | Hvem kan få adgang til din API og skrifttyper fra andre domæner? |
| Omdirigeringer | Brødkrummespor til endelig URL | Ekstra trin forsinker indlæsningen og spilder crawl-budgettet. |
En sikkerhedsscore er ikke en "SEO-score". Den viser procentdelen af vigtige sikkerhedsheadere, der er på plads. Et typisk resultat for et websted, der ikke er konfigureret, er manglende CSP og X-Frame-Options.
Der er tre situationer, hvor det er værd at tjekke headere: efter flytning til en ny hosting eller CDN, efter installation af caching- og sikkerhedsplugins, og før annoncer lanceres, når hvert sekund af indlæsningstid koster penge. Værktøjet fungerer lige godt til udviklings-, staging- og produktionsversioner af et websted, så længe adressen er tilgængelig fra internettet.
Hvordan tjekker man en hjemmesides HTTP-headere online?
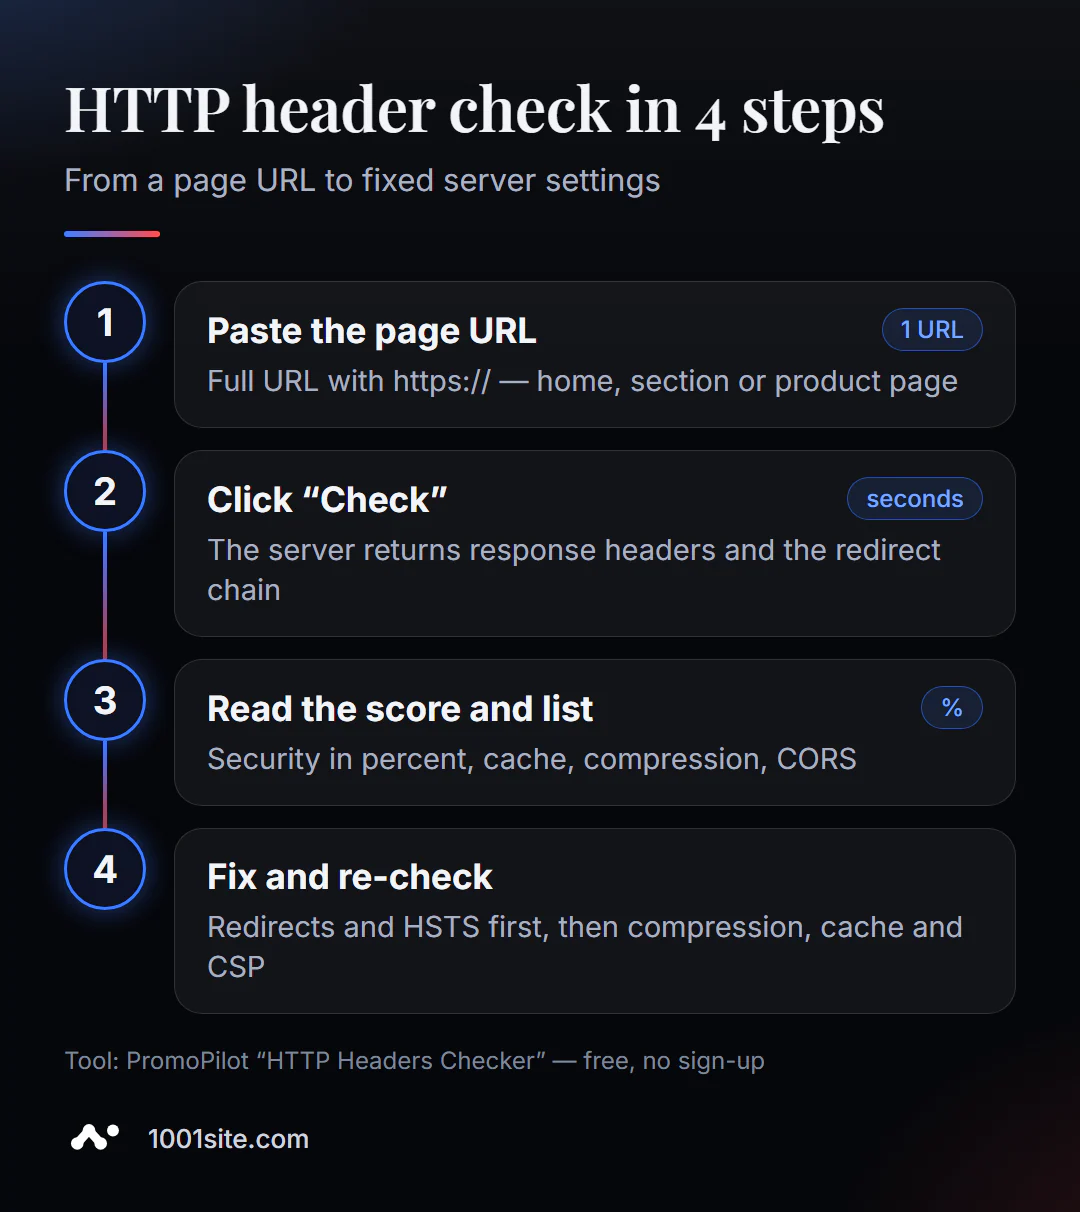
- Åbn værktøjet. HTTP-headerkontrol fungerer i din browser – ingen installation kræves.
- Indsæt den fulde adresse med protokollen:
https://example.com/catalog/. Én check - én URL. - Klik på "Kontroller". Svaret kommer inden for få sekunder.
- Se sikkerhedsvurderingen og listen over manglende overskrifter.
- Gå gennem cache, komprimering og CORS, og derefter omdirigeringskæden.
- Ret venligst indstillingerne på din server, CDN eller plugin, og tjek igen.
Værktøjets side indeholder ét adressefelt, en bekræftelsesknap og en kort beskrivelse: hvad der analyseres, hvordan det bruges, og begrænsninger.
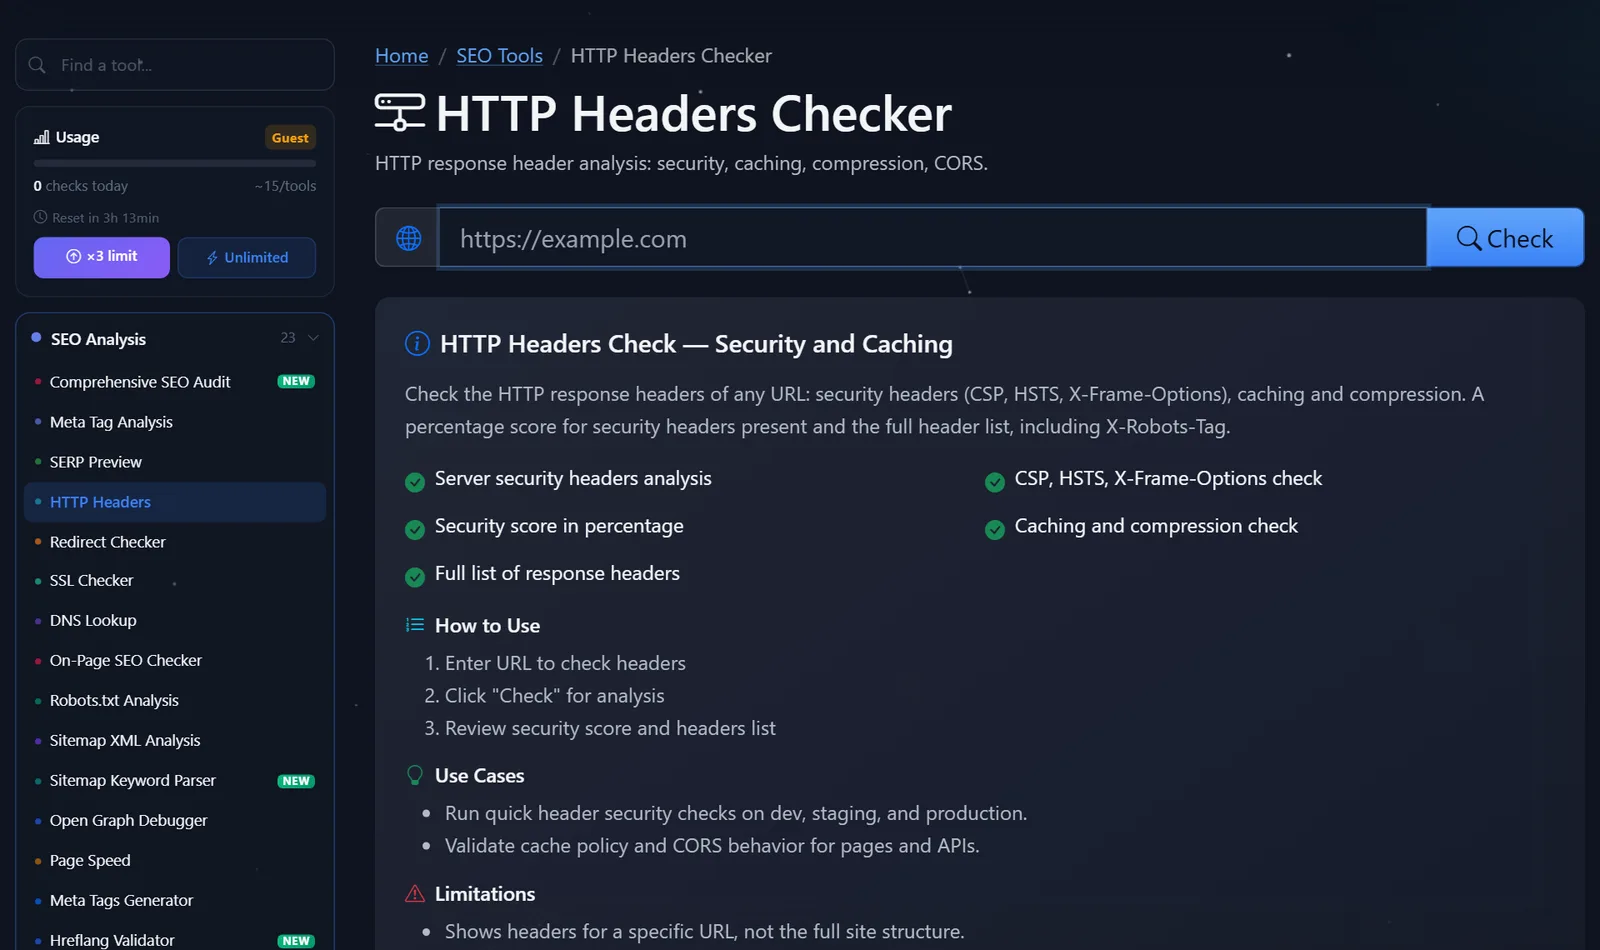
Sidebjælken viser det aktuelle antal checks. Gæster kan udføre et par checks om dagen; efter gratis registrering tredobles grænsen, og den betalte Pro-plan tilbyder ubegrænsede checks.
Hvordan læser man serverens svar, og hvad skal man rette først?
Forsøg ikke at håndtere alt på én gang. Arbejd fra det, der forstyrrer tilgængeligheden og HTTPS, til det, der forbedrer sikkerheden.
- Omdirigeringer.
http → https → www → /index.phper tre unødvendige anmodninger. Normalt kræves der én 301-omdirigering til den endelige URL fra enhver adressevariation. - HSTS. Hvis dit websted kun bruger HTTPS, skal du tilføje
Strict-Transport-Security: max-age=31536000. Start med en lillemax-agehvis du ikke er sikker på, at alle underdomæner er HTTPS-aktiverede. - Komprimering. Hvis du ikke har
Content-Encoding: brellergzipi din HTML, skal du aktivere komprimering i dine server- eller CDN-indstillinger. Denne ene konfigurationslinje kan forbedre hastigheden betydeligt. - Cachelagring. For billeder, CSS og JS med versionen i filnavnet, angiv en lang cache (
Cache-Control: public, max-age=31536000, immutable); for HTML, angiv en kort cache ellerno-cache. - X-Frame-Options og CSP.
X-Frame-Options: SAMEORIGINforhindrer siden i at blive integreret i en anden frame. Konfigurer CSP omhyggeligt: en streng politik kan nemt ødelægge analyser og widgets, så aktiver førstContent-Security-Policy-Report-Onlytilstanden. - CORS.
Access-Control-Allow-Origin: *for API'er med personlige data er en fejl. Angiv venligst specifikke domæner.
En almindelig faldgrube er Cache-Control: no-store på hele siden efter installation af et sikkerhedsplugin. Siden fungerer, men hvert besøg indlæses, som var det det første.
Sådan ser en velafstemt sides respons ud – et benchmark at sammenligne dine resultater med:
HTTP/2 200
content-type: text/html; charset=utf-8
content-encoding: br
cache-control: no-cache
strict-transport-security: max-age=31536000; includeSubDomains
x-frame-options: SAMEORIGIN
x-content-type-options: nosniff
content-security-policy: default-src 'self'; img-src 'self' data: https:
Svarkoden er 200, siden er Brotli-komprimeret, HTML cachelagres ikke i længere perioder, HTTPS er låst i et år, og indlejring i andre frames og erstatning af filtyper er forbudt. Hvis din svarkode er 301 eller 302 i stedet for 200, har du ikke kontrolleret den endelige URL – tjek omdirigeringskæden, og indsæt den endelige URL.
Sammenligning: PromoPilot og alternativer til overskriftstjek
Der er flere måder at se overskrifter på, som hver især er egnet til sin egen situation.
| Værktøj | Hvad er gratis? | Begrænsninger | Hvem er det egnet til? |
|---|---|---|---|
| PromoPilot — HTTP-headerkontrol | Alle headere, sikkerhedsvurdering, cache, komprimering, CORS, omdirigeringskæde | Én URL pr. tjek, daglig gæstegrænse | Tjek hurtigt din eller en andens hjemmeside uden installation |
| securityheaders.com | Bogstavklassificering af sikkerhedsoverskrifter | Kun sikkerhed, ingen cache eller komprimering | For dem, der opretter beskyttelse |
| Chrome DevTools, fanen Netværk | Overskrifter på hver sideanmodning | Du skal vide, hvor du skal lede; ingen fordømmelse eller hints | For udviklere ved fejlfinding |
| curl -I i terminalen | Rå svarheadere | Kommandolinje, ingen fortolkning | For serveradministratorer |
Konklusion: Til en engangskontrol med en klar vurdering og instruktioner er et onlineværktøj mere praktisk, mens DevTools og curl er gode, når du allerede ved, hvad du leder efter. Securityheaders.com supplerer kontrollen, hvis dit mål udelukkende er beskyttelse.
Dette er blot ét af PromoPilots 87 gratis SEO-værktøjer: Der er også en SSL-certifikatkontrol, omdirigeringer og DNS-poster – disse er dækket i artiklerne i dette afsnit.
Begrænsninger for header-tjekker: Hvad værktøjet ikke viser
Kontrollen ser på overskrifterne på en enkelt URL, ikke hele webstedet. Bare fordi hovedsiden er konfigureret korrekt, betyder det ikke, at produktsiden eller filen i /uploads/ -mappen vil reagere på samme måde.
Nogle headere tilføjes på CDN- eller proxyniveau og kan afhænge af stien og endda den region, hvorfra anmodningen stammer. Derfor kan resultatet afvige fra det, du ser i din browser. Hvis en regel i CDN'et kun er konfigureret for /blog/*, vil andre sektioner ikke modtage den.
Og vigtigst af alt: overskrifter er indstillinger, ikke indhold. Værktøjet kontrollerer ikke titlen, teksten eller markupen – der er separate sidekontroller til det.
Endnu en advarsel vedrørende ændringer. Efter redigering af serverkonfigurationen opdateres resultatet muligvis ikke med det samme: CDN'et holder det gamle svar cachelagret. Ryd CDN'ets cache, eller vent et par minutter, og kør derefter testen igen.
Hvornår er et gratis værktøj ikke nok?
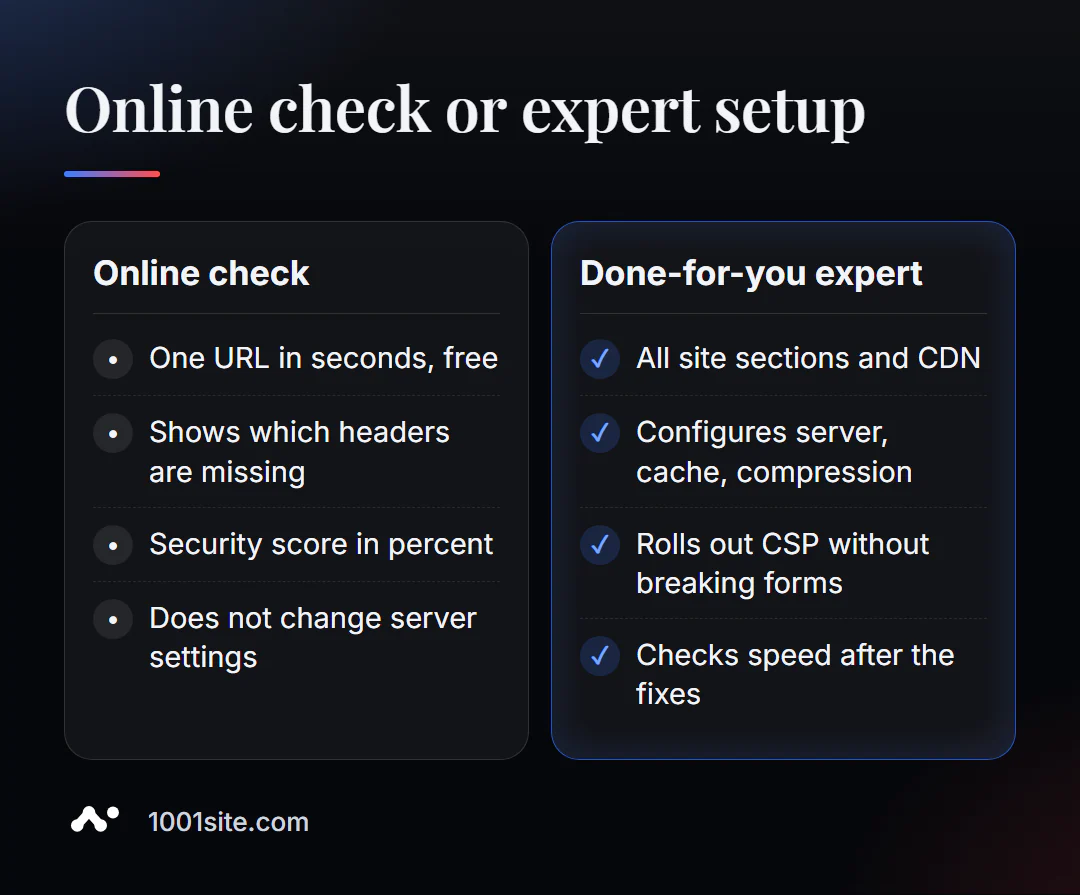
Værktøjet vil ærligt fortælle dig, hvilke headere der mangler. Tilføjelse af dem kræver dog arbejde med serveren, CDN'et eller hjemmesidemotoren. Du skal bruge en specialist, hvis:
- Efter aktivering af CSP, gik formularer, betalinger eller analyser i stykker;
- forskellige sektioner har forskellige overskrifter, og det er ikke klart, hvem der sætter dem – serveren, plugin'et eller CDN'et;
- Siden er langsom, selvom cache og komprimering er "til";
- Du har ikke adgang til serveren, og hostingfirmaet svarer med skabelon-e-mails.
Hvad kan jeg gøre for din hjemmeside?
Mit navn er Valeriy Danyuk, og jeg er udvikler og SEO-specialist: I løbet af de sidste 12 år har jeg bygget hjemmesider og systemer for over 200 kunder. Overskrifter er den del af SEO, som kunderne normalt ikke ser, men det er mig, der sætter dem op først.
SEO og promovering
- Nøglefærdig SEO-revision: Jeg tjekker serveren, headere, omdirigeringer, hastighed og indeksering, og derefter retter jeg årsagerne, ikke symptomerne.
- Indhold, der tiltrækker kunder fra søgninger: En AI-drevet SEO-blog, der skriver og udgiver artikler.
Hjemmesider og onlinebutikker
- En WordPress -hjemmeside med en AI-assistent for €299 og 3 dage — med konfigureret cache, komprimering og HTTPS fra dag ét.
- En hjemmeside på 1001site: SSL på dit domæne udstedes og fornyes automatisk, server-side rendering og forhåndsvisninger på sociale medier konfigureres automatisk. Hvis du kan lide en andens design, kan du oprette en hjemmeside ved hjælp af en af mere end 1.000 referencestile.
CRM, regnskab og automatisering
- E-handelsagenter i stedet for chatbots - når en butik ikke bare har brug for en hjemmeside, men en salgsassistent.
- Et månedligt regnskabssystem til en onlinebutik for en virksomhed fra Tjekkiet.
Jeg har flere projekter i min portefølje. Send mig din hjemmesideadresse på Telegram – så tjekker jeg overskrifterne og fortæller dig, hvad der giver mig øjeblikkelige resultater.
Resultat
- Online kontrol af HTTP-headere viser på få sekunder, hvordan serveren reagerer på browseren og søgerobotten.
- Ret det i rækkefølge: omdirigeringer → HSTS → komprimering → cache → X-Frame-Options og CSP → CORS.
- Tjek mere end bare hjemmesiden: CDN'er og plugins kan tildele forskellige overskrifter til forskellige sektioner.
- Hvis serverindstillingerne ikke er tilgængelige eller er i konflikt, er det nemmere at delegere opgaven til en specialist eller bygge webstedet på 1001site, hvor HTTPS og rendering allerede er konfigureret.
Tjek din hjemmeside lige nu: kør en gratis HTTP-headerkontrol, og hvis du har spørgsmål, så skriv til mig på Telegram.
Kilder
- PromoPilot HTTP Header Checker-værktøjsside - liste over kontroller og begrænsninger.
- securityheaders.com - Beskrivelse af evaluering af sikkerhedsheader.
- Chrome DevTools-dokumentation - Netværkspanel og visningsheadere.