Jawaban singkatnya: untuk memeriksa sertifikat SSL Anda secara online, masukkan domain atau alamat situs web Anda di Pemeriksa Sertifikat SSL PromoPilot dan klik "Periksa". Dalam beberapa detik, Anda akan melihat penerbit sertifikat, periode validitas, jumlah hari tersisa hingga kedaluwarsa, rantai kepercayaan, dan versi TLS yang didukung. Tidak diperlukan pendaftaran. Di bawah ini, Anda akan menemukan informasi tentang cara membaca hasilnya, kesalahan yang paling umum, dan apa yang harus dilakukan untuk mencegah sertifikat Anda tiba-tiba kedaluwarsa.
Selama 12 tahun terakhir, saya telah melihat puluhan toko kehilangan pesanan di akhir pekan karena sertifikat yang kedaluwarsa: fitur perpanjangan otomatis rusak sebulan yang lalu, dan mereka baru menyadarinya ketika pelanggan mulai menulis, "Situs Anda telah diretas."
Apa yang diperiksa oleh pemeriksa sertifikat SSL online?
Sertifikat adalah "paspor" sebuah situs web: siapa yang menerbitkannya, domain mana yang dicakupnya, dan sampai tanggal berapa sertifikat tersebut berlaku. Alat ini terhubung ke situs web seperti halnya peramban dan menganalisis paspor ini.
| Parameter | Apa yang diamati oleh alat ini? | Mengapa ini penting? |
|---|---|---|
| Penerbit | Otoritas Sertifikasi: Let's Encrypt, Sectigo, DigiCert, dll. | Anda dapat melihat siapa yang menerbitkan sertifikat tersebut dan di mana Anda dapat memperbaruinya. |
| Masa berlaku | Tanggal mulai, tanggal berakhir, hari hingga kedaluwarsa | Sertifikat kedaluwarsa = peringatan browser layar penuh |
| Rantai kepercayaan | Sertifikat Situs → Menengah → Akar | Tanpa lapisan perantara, beberapa perangkat dan integrasi tidak mempercayai situs tersebut. |
| Versi TLS | Versi protokol apa saja yang didukung oleh server ini? | TLS 1.0 dan 1.1 yang sudah usang tidak lagi digunakan oleh browser modern. |
Deskripsi alat tersebut juga mencakup detail teknis sertifikat—daftar nama domain (SAN), kunci, dan tanda tangan. SAN sangat berguna: ini langsung menunjukkan apakah sertifikat tersebut mencakup www, subdomain dan API toko, atau hanya domain utama. Di sinilah kesalahan "sertifikat diterbitkan untuk situs lain" paling sering terjadi.
Hasil yang baik: sertifikat dari otoritas ternama, masa berlaku tersisa lebih dari 30 hari, rantai sertifikat lengkap, server mendukung TLS 1.2 dan 1.3.
Bagaimana cara memeriksa sertifikat SSL sebuah situs web secara online?
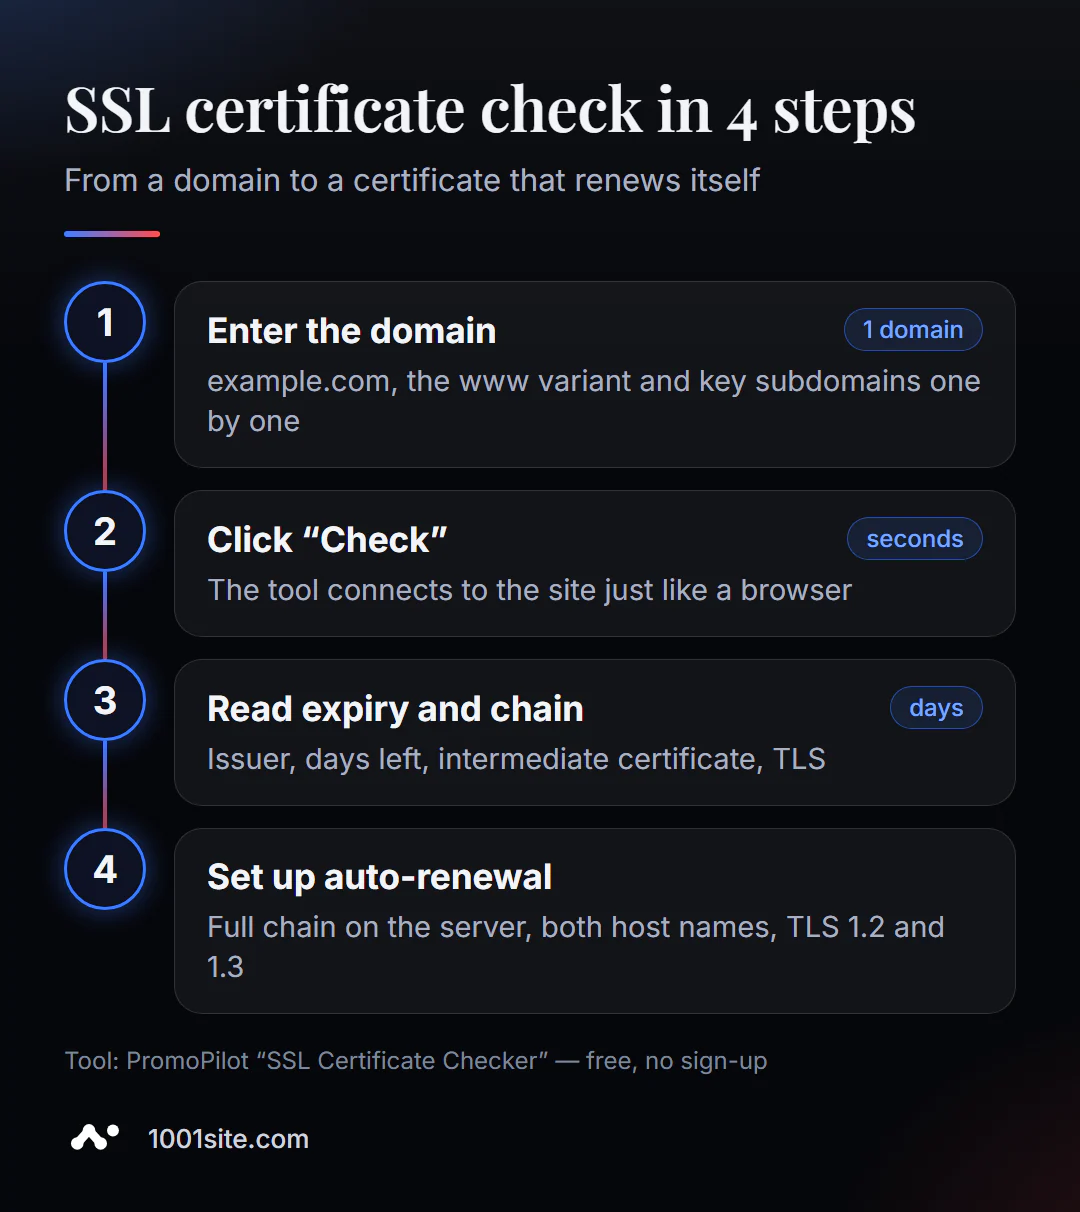
- Buka alat tersebut. Verifikasi sertifikat SSL berfungsi di browser Anda.
- Masukkan domain (
example.com) atau alamat lengkap - protokol bersifat opsional. - Klik "Periksa" dan tunggu beberapa detik.
- Lihat tanggal kedaluwarsa dan jumlah hari hingga kedaluwarsa.
- Periksa rantai kepercayaan dan penerbitnya.
- Telusuri versi TLS yang didukung oleh server tersebut.
Halaman alat tersebut berisi satu kolom untuk domain, tombol verifikasi, dan deskripsi tentang apa yang sebenarnya dianalisis dan mengapa sertifikat tersebut diperlukan.
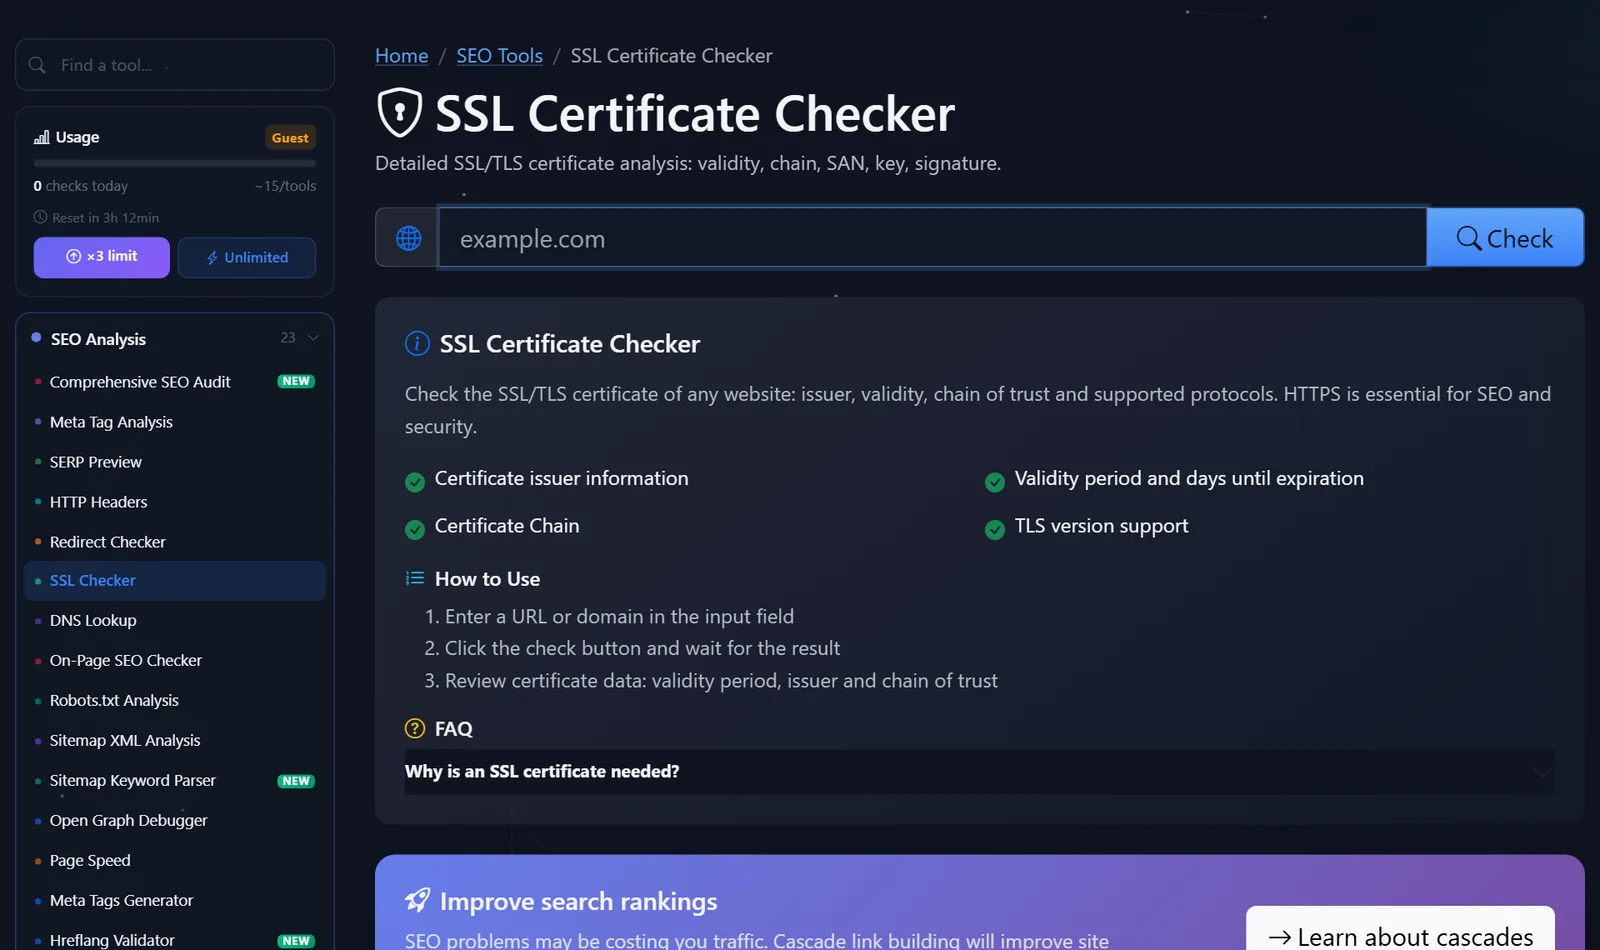
Periksa domain utama, varian www, dan subdomain penting— shop., api., mail. Sebuah sertifikat mungkin mencakup salah satunya dan tidak yang lainnya.
Bagaimana cara membaca hasilnya dan apa yang perlu dikoreksi terlebih dahulu?
Beralihlah dari hal yang sudah menyebabkan situs bermasalah bagi pengunjung ke hal yang akan menyebabkannya bermasalah di masa mendatang.
- Sertifikat Anda telah kedaluwarsa atau akan segera kedaluwarsa. Jika usianya kurang dari 14 hari, segera perbarui dan cari tahu mengapa perpanjangan otomatis tidak berfungsi. Sertifikat Let's Encrypt berlaku selama 90 hari dan seharusnya diperbarui secara otomatis.
- Rantai sertifikat tidak lengkap. Jika sertifikat perantara hilang, situs web akan berfungsi di komputer, tetapi tidak di beberapa ponsel, webhook pembayaran, atau bot. Instal file rantai lengkap (
fullchain) di server, bukan hanya sertifikat situs web. - Sertifikat tersebut untuk domain yang salah. Sertifikat tersebut diterbitkan untuk
example.com, tetapi situs tersebut terbuka diwww.example.com— browser akan menampilkan kesalahan ketidakcocokan nama. Terbitkan ulang sertifikat dengan kedua nama tersebut. - Versi TLS yang sudah usang. Jika server masih menawarkan TLS 1.0 dan 1.1, nonaktifkan di pengaturan: pengunjung modern tidak membutuhkannya, dan pemindai keamanan menurunkan skornya untuk versi tersebut.
- Sertifikat yang ditandatangani sendiri. Cocok untuk pengembangan internal, tetapi tidak untuk situs web publik: peramban tidak mempercayainya.
Catatan khusus mengenai jangka waktu. Industri secara bertahap mengurangi masa berlaku maksimum sertifikat publik: mulai Maret 2026, masa berlakunya tidak akan lagi melebihi 200 hari dan akan terus berkurang. Perpanjangan manual "setahun sekali setelah pengingat" tidak lagi tersedia—perpanjangan otomatis diwajibkan.
Kebiasaan yang bermanfaat: setelah memeriksa, atur pengingat 21 hari sebelum tanggal kedaluwarsa. Jika perpanjangan otomatis diaktifkan, tenggat waktu akan diperpanjang secara otomatis pada hari itu; jika tidak, Anda akan memiliki waktu tiga minggu untuk mengurusnya.
Jika Anda memiliki akses ke server, Anda dapat dengan mudah memverifikasi hasil alat tersebut dari terminal. Perintah di bawah ini akan menampilkan penerbit sertifikat dan tanggal kedaluwarsa seperti yang dilaporkan oleh server:
openssl s_client -connect example.com:443 -servername example.com </dev/null 2>/dev/null | openssl x509 -noout -issuer -dates
Respons akan berisi baris issuer=, notBefore= dan notAfter=. Jika tanggal di notAfter tidak sesuai dengan yang Anda lihat di panel hosting, itu berarti sertifikat baru telah diterbitkan, tetapi server masih menggunakan sertifikat lama: mungkin server lupa untuk di-restart, atau server lain—misalnya, load balancer atau CDN—sedang melayani permintaan.
Nilai-nilai umum yang ditemukan dalam laporan dan artinya:
- "Sisa hari hingga kedaluwarsa: 89" — sertifikat Let's Encrypt baru, perpanjangan otomatis diaktifkan.
- "Sisa hari hingga kedaluwarsa: 3" - perpanjangan otomatis kemungkinan besar rusak: biasanya aktif sekitar 30 hari sebelum kedaluwarsa.
- Penerbit—nama penyedia hosting atau CDN Anda —sertifikat tersebut diterbitkan oleh penyedia; Anda perlu memperbaruinya di sana, bukan di server Anda.
Perbandingan: PromoPilot, SSL Labs, dan Metode Lainnya
| Alat | Apa yang gratis? | Pembatasan | Produk ini cocok untuk siapa? |
|---|---|---|---|
| PromoPilot - Verifikasi Sertifikat SSL | Penerbit, tanggal kedaluwarsa dan jumlah hari hingga kedaluwarsa, rantai, versi TLS | Tanpa analisis mendalam tentang sandi dan kerentanan | Periksa situs web Anda sendiri atau situs web orang lain dengan cepat. |
| Laboratorium SSL Qualys | Tes server terperinci dengan nilai huruf. | Pemeriksaannya memakan waktu beberapa menit, dan laporannya rumit bagi pemula. | Untuk administrator yang membutuhkan rincian lengkap. |
| Kunci di bilah alamat browser | Data sertifikat situs saat ini | Tidak menampilkan masalah yang dialami perangkat lain. | Periksa penerbit dan tanggalnya sebentar lagi. |
| crt.sh | Semua sertifikat domain yang diterbitkan dari log CT | Menampilkan riwayat rilis, bukan konfigurasi server. | Temukan subdomain yang terlupakan dan rilisan orang lain. |
Kesimpulan: Untuk pengecekan cepat rutin, alat daring sangat praktis; untuk konfigurasi server yang mendalam, SSL Labs; dan untuk audit semua sertifikat domain, crt.sh.
SSL Check adalah salah satu dari 87 alat SEO gratis PromoPilot. Artikel terkait di bagian ini mencakup pengecekan header HTTP (untuk melihat apakah HTTPS diamankan melalui HSTS) dan pengecekan catatan DNS jika sertifikat tidak diterbitkan karena konfigurasi domain yang salah.
Keterbatasan: Apa yang tidak akan terungkap oleh pemeriksaan SSL?
Alat ini menampilkan status sertifikat pada saat verifikasi. Alat ini tidak terus-menerus memantau tanggal kedaluwarsa dan tidak akan mengirimkan email kepada Anda seminggu sebelum kedaluwarsa—itu adalah tugas pemantauan atau kalender Anda.
Fitur ini tidak menganalisis rangkaian sandi atau mencari kerentanan konfigurasi—itu adalah kemampuan SSL Labs. Dan fitur ini tidak memeriksa "konten campuran": jika sebuah halaman dibuka melalui HTTPS tetapi memuat gambar atau skrip melalui HTTP, ikon gembok browser mungkin tetap hilang. Cari sumber daya tersebut di konsol browser atau melalui audit situs lengkap.
Kapan alat gratis tidak cukup?
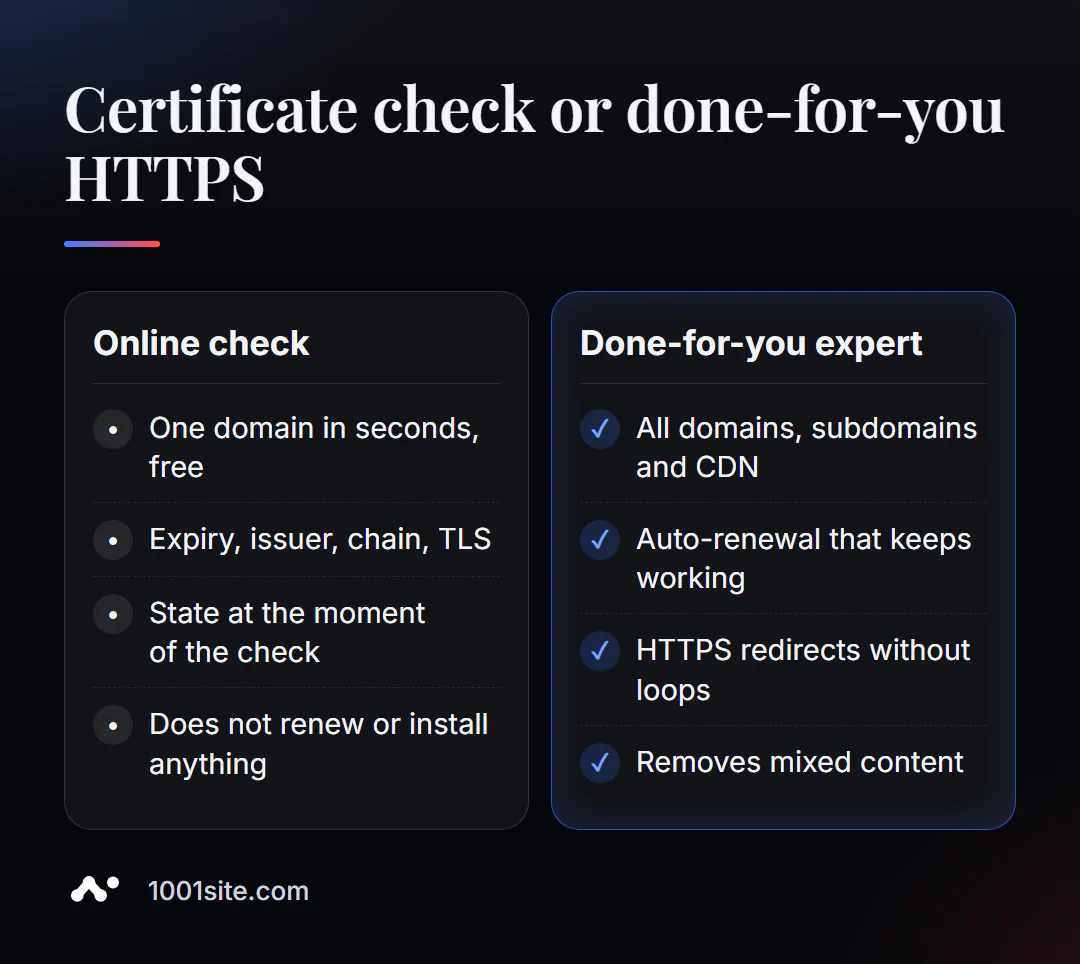
Alat ini akan memberi tahu Anda apa yang salah dengan sertifikat tersebut. Memperbaikinya memerlukan akses ke server, panel hosting, atau CDN. Anda memerlukan spesialis jika:
- Perpanjangan otomatis terus menerus gagal, dan penyedia hosting menyalahkan Anda;
- Situs tersebut berada di balik CDN, dan tidak jelas sertifikat mana yang berada di bagian jalur mana;
- Setelah beralih ke HTTPS, konten campuran dan pengalihan melingkar tetap ada;
- Anda memiliki selusin subdomain dan layanan, dan Anda tidak tahu mana yang akan segera kedaluwarsa.
Apa yang bisa saya lakukan untuk situs web Anda?
Nama saya Valeriy Danyuk, dan saya seorang pengembang dan spesialis SEO dengan pengalaman 12 tahun dan lebih dari 200 klien. Bagi saya, HTTPS bukan sekadar kotak centang, tetapi persyaratan dasar untuk setiap proyek.
SEO dan promosi
- Audit SEO lengkap: sertifikat, pengalihan HTTPS, konten campuran, header keamanan—dan perbaikan, bukan hanya laporan.
Situs web dan toko online
- Sebuah situs web di 1001site: sertifikat domain Anda diterbitkan dan diperbarui secara otomatis, gratis—tidak perlu khawatir tentang tenggat waktu.
- Situs web klinik bedah plastik yang didukung oleh AI —di mana kepercayaan pengunjung sangat penting, dan permintaan dikirim ke Telegram.
- Landing page untuk produk baru dalam satu malam – dari konsep hingga halaman HTTPS yang berfungsi.
- Toko online yang didukung oleh WooCommerce dengan keamanan pembayaran yang telah dikonfigurasi.
CRM, akuntansi, dan otomatisasi
- Bot AI Telegram untuk toko saus online – integrasi yang pertama kali gagal jika terjadi masalah sertifikat.
- CRM dengan basis data pelanggan dan pengambil keputusan untuk produsen Slovakia.
Portofolio lengkapnya ada di blog. Kirimkan domain Anda melalui Telegram – saya akan memeriksa sertifikat, rantai sertifikat, dan pengalihan HTTPS-nya.
Hasil
- Periksa sertifikat SSL Anda secara online dalam hitungan detik, yang menampilkan penerbit, tanggal kedaluwarsa, rantai, dan versi TLS.
- Perbaiki dengan urutan ini: kedaluwarsa → rantai tidak lengkap → ketidakcocokan domain → TLS usang.
- Masa berlaku sertifikat semakin dipersingkat, sehingga perpanjangan otomatis menjadi tidak dapat dihindari.
- Jika Anda tidak ingin repot dengan sertifikat sama sekali, bangun situs web Anda di 1001site, di mana SSL diperbarui secara otomatis.
Periksa domain Anda sekarang juga: jalankan pengecekan SSL gratis, dan jika ada kerusakan pada rantai tersebut, kirim pesan kepada saya di Telegram.
Sumber
- Halaman Pemeriksa Sertifikat SSL PromoPilot - apa yang diperiksa dan pertanyaan yang diajukan.
- Deskripsi Pengujian Server SSL Qualys SSL Labs.
- crt.sh — mencari sertifikat dalam log Transparansi Sertifikat.