Die Kurzfassung: Um Ihr SSL-Zertifikat online zu prüfen, geben Sie Ihre Domain- oder Website-Adresse in den SSL-Zertifikat-Checker von PromoPilot ein und klicken Sie auf „Prüfen“. Innerhalb weniger Sekunden werden Ihnen der Zertifikatsaussteller, die Gültigkeitsdauer, die verbleibenden Tage bis zum Ablauf, die Vertrauenskette und die unterstützten TLS-Versionen angezeigt. Eine Registrierung ist nicht erforderlich. Im Folgenden finden Sie Informationen zur Interpretation der Ergebnisse, zu den häufigsten Fehlern und dazu, wie Sie einen plötzlichen Ablauf Ihres Zertifikats verhindern können.
In den letzten 12 Jahren habe ich Dutzende von Shops erlebt, die an Wochenenden Bestellungen verloren haben, weil ein Zertifikat abgelaufen war: Die automatische Verlängerungsfunktion war vor einem Monat ausgefallen, und sie haben es erst bemerkt, als die Kunden anfingen zu schreiben: „Ihre Website wurde gehackt.“
Was prüft ein Online-SSL-Zertifikatprüfer?
Ein Zertifikat ist der „Pass“ einer Website: Es enthält Informationen darüber, wer es ausgestellt hat, welche Domains es abdeckt und bis wann es gültig ist. Das Tool verbindet sich mit der Website wie ein Browser und analysiert diesen Pass.
| Parameter | Was untersucht das Tool? | Warum ist das wichtig? |
|---|---|---|
| Herausgeber | Zertifizierungsstelle: Let's Encrypt, Sectigo, DigiCert usw. | Sie können sehen, wer das Zertifikat ausgestellt hat und wo Sie es verlängern können. |
| Gültigkeitszeitraum | Startdatum, Enddatum, Tage bis zum Ablauf | Abgelaufenes Zertifikat = Vollbild-Browserwarnung |
| Vertrauenskette | Standortzertifikat → Zwischenzertifikat → Stammzertifikat | Ohne eine Zwischenschicht vertrauen manche Geräte und Integrationen der Website nicht. |
| TLS-Versionen | Welche Protokollversionen unterstützt der Server? | Die veralteten TLS-Standards 1.0 und 1.1 werden von modernen Browsern nicht mehr verwendet. |
Die Toolbeschreibung enthält auch technische Details zum Zertifikat – die Liste der Domainnamen (SAN), den Schlüssel und die Signatur. Die SAN ist besonders hilfreich: Sie zeigt sofort an, ob das Zertifikat www, die Subdomains und die API des Shops oder nur die Hauptdomain abdeckt. Hier tritt am häufigsten der Fehler „Zertifikat für eine andere Website ausgestellt“ auf.
Gutes Ergebnis: Zertifikat einer bekannten Zertifizierungsstelle, noch mehr als 30 Tage gültig, vollständige Zertifikatskette, Server unterstützt TLS 1.2 und 1.3.
Wie kann man das SSL-Zertifikat einer Website online überprüfen?
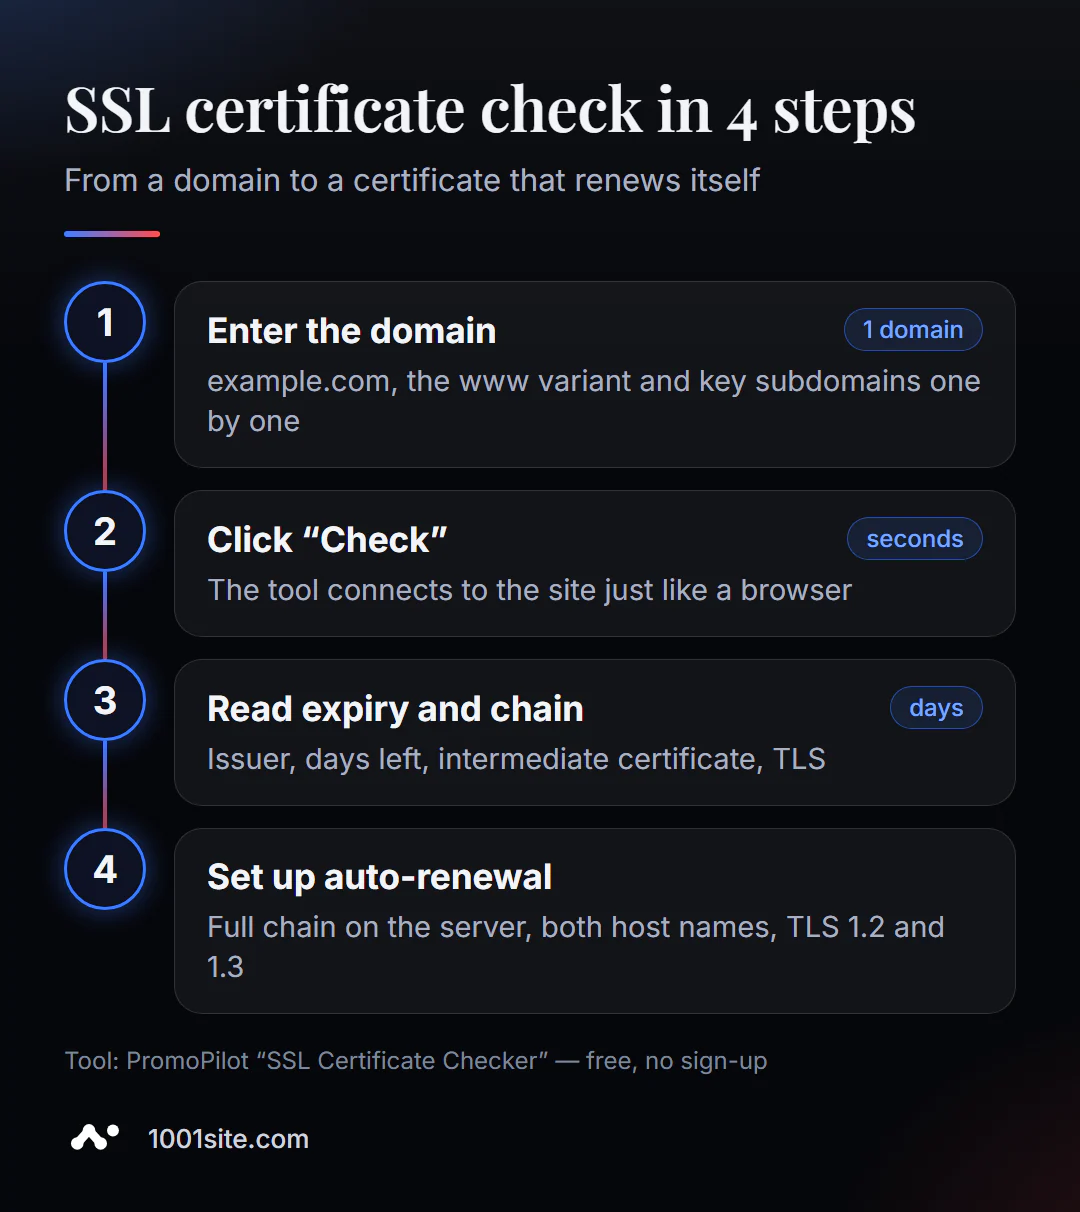
- Öffnen Sie das Tool. Die SSL-Zertifikatsprüfung funktioniert in Ihrem Browser.
- Geben Sie die Domain (
example.com) oder die vollständige Adresse ein – das Protokoll ist optional. - Klicken Sie auf „Prüfen“ und warten Sie einige Sekunden.
- Sehen Sie sich das Ablaufdatum und die Anzahl der Tage bis zum Ablauf an.
- Überprüfen Sie die Vertrauenskette und den Herausgeber.
- Informieren Sie sich über die vom Server unterstützten TLS-Versionen.
Die Tool-Seite enthält ein Feld für die Domain, eine Bestätigungsschaltfläche und eine Beschreibung dessen, was genau analysiert wird und warum das Zertifikat benötigt wird.
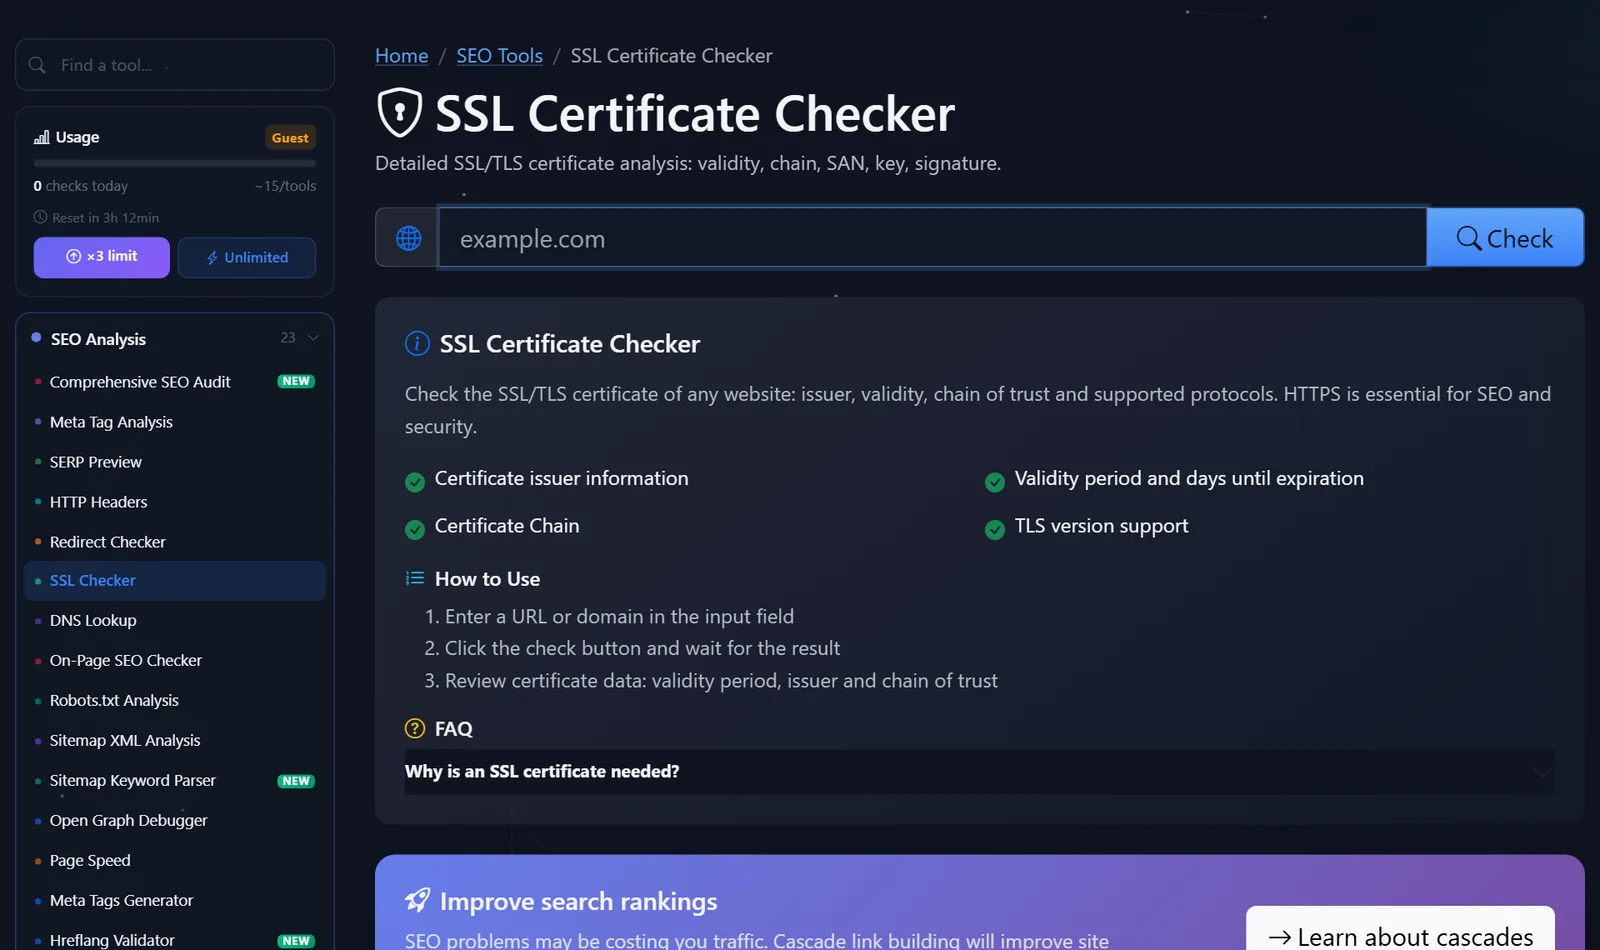
Prüfen Sie sowohl die Hauptdomain (die www Variante) als auch wichtige Subdomains wie shop., api. und mail. Ein Zertifikat kann eine dieser Domains abdecken, die andere jedoch nicht.
Wie interpretiert man das Ergebnis und was sollte man zuerst korrigieren?
Konzentrieren Sie sich nicht mehr auf das, was die Website für Besucher bereits jetzt beeinträchtigt, sondern auf das, was sie morgen beeinträchtigen wird.
- Ihr Zertifikat ist abgelaufen oder läuft demnächst ab. Wenn es weniger als 14 Tage alt ist, erneuern Sie es bitte umgehend und prüfen Sie, warum die automatische Verlängerung nicht funktioniert hat. Let's Encrypt-Zertifikate sind 90 Tage gültig und sollten sich automatisch verlängern.
- Unvollständige Zertifikatskette. Fehlt das Zwischenzertifikat, funktioniert die Website zwar auf einem Computer, aber nicht auf manchen Smartphones, Zahlungs-Webhooks oder Bots. Installieren Sie die vollständige Zertifikatskette (
fullchain) auf dem Server, nicht nur das Website-Zertifikat. - Das Zertifikat ist für die falsche Domain ausgestellt. Es wurde für
example.comausgestellt, die Website öffnet sich jedoch unterwww.example.com– der Browser zeigt eine Fehlermeldung wegen Namenskonflikts an. Stellen Sie das Zertifikat mit beiden Domainnamen neu aus. - Veraltete TLS-Versionen. Falls der Server noch TLS 1.0 und 1.1 anbietet, deaktivieren Sie diese in den Einstellungen: Moderne Besucher benötigen sie nicht, und Sicherheitsscanner bewerten sie schlechter.
- Selbstsigniertes Zertifikat. Geeignet für die interne Entwicklung, aber nicht für eine öffentliche Website: Browser vertrauen ihm nicht.
Ein wichtiger Hinweis zu den Gültigkeitsdauern: Die Branche verkürzt schrittweise die maximale Gültigkeitsdauer öffentlicher Zertifikate. Ab März 2026 beträgt sie maximal 200 Tage und wird sich weiter verringern. Eine manuelle Verlängerung „einmal jährlich nach Aufforderung“ ist nicht mehr möglich – eine automatische Verlängerung ist erforderlich.
Ein hilfreicher Tipp: Stellen Sie nach der Überprüfung eine Erinnerung 21 Tage vor Ablaufdatum ein. Ist die automatische Verlängerung aktiviert, verlängert sich die Frist automatisch an diesem Tag; andernfalls haben Sie drei Wochen Zeit, dies zu regeln.
Wenn Sie Zugriff auf den Server haben, können Sie die Ergebnisse des Tools einfach über das Terminal überprüfen. Der folgende Befehl zeigt den Zertifikatsaussteller und das Ablaufdatum an, wie sie vom Server gemeldet werden:
openssl s_client -connect example.com:443 -servername example.com </dev/null 2>/dev/null | openssl x509 -noout -issuer -dates
Die Antwort enthält die Zeilen issuer=, notBefore= und notAfter=. Stimmt das Datum in notAfter nicht mit dem im Hosting-Panel angezeigten Datum überein, bedeutet dies, dass ein neues Zertifikat ausgestellt wurde, der Server aber noch das alte verwendet: Entweder wurde vergessen, ihn neu zu starten, oder ein anderer Server – beispielsweise ein Load Balancer oder ein CDN – bearbeitet die Anfragen.
Typische Werte in Berichten und ihre Bedeutung:
- „Tage bis zum Ablauf: 89“ – ein neues Let's Encrypt-Zertifikat mit aktivierter automatischer Verlängerung.
- "Tage bis zum Ablauf: 3" - die automatische Verlängerung ist höchstwahrscheinlich defekt: Sie wird normalerweise etwa 30 Tage vor dem Ablauf aktiviert.
- Aussteller – der Name Ihres Hosting-Anbieters oder CDN – das Zertifikat wurde vom Anbieter ausgestellt; Sie müssen es dort erneuern, nicht auf Ihrem Server.
Vergleich: PromoPilot, SSL Labs und andere Methoden
| Werkzeug | Was ist kostenlos? | Einschränkungen | Für wen ist es geeignet? |
|---|---|---|---|
| PromoPilot – SSL-Zertifikatsprüfung | Aussteller, Ablaufdatum und verbleibende Tage, Kette, TLS-Versionen | Ohne eine eingehende Analyse von Verschlüsselungsverfahren und Sicherheitslücken | Überprüfen Sie schnell Ihre eigene oder die Website einer anderen Person. |
| Qualys SSL Labs | Ein detaillierter Servertest mit einer Note | Die Überprüfung dauert mehrere Minuten, der Bericht ist für einen Anfänger kompliziert. | Für Administratoren, die eine vollständige Aufschlüsselung benötigen |
| Browser-Adressleiste fixieren | Aktuelle Standortzertifikatsdaten | Zeigt keine Probleme an, die andere Geräte sehen | Überprüfen Sie in einer Sekunde den Verlag und das Erscheinungsdatum. |
| crt.sh | Alle ausgestellten Domänenzertifikate aus den CT-Protokollen | Zeigt den Versionsverlauf, nicht die Serverkonfiguration. | Finde vergessene Subdomains und Veröffentlichungen anderer Leute. |
Fazit: Für regelmäßige Schnellprüfungen ist ein Online-Tool praktisch; für eine detaillierte Serverkonfiguration SSL Labs; und für die Prüfung aller Domainzertifikate crt.sh.
SSL Check ist eines der 87 kostenlosen SEO-Tools von PromoPilot. Verwandte Artikel in diesem Abschnitt behandeln die Prüfung von HTTP-Headern (um festzustellen, ob HTTPS über HSTS gesichert ist) und die Prüfung von DNS-Einträgen, falls aufgrund einer fehlerhaft konfigurierten Domain kein Zertifikat ausgestellt wurde.
Einschränkungen: Was deckt die SSL-Prüfung nicht auf?
Das Tool zeigt den Zertifikatsstatus zum Zeitpunkt der Überprüfung an. Es überwacht das Ablaufdatum nicht ständig und sendet Ihnen keine E-Mail eine Woche vor Ablauf – das müssen Sie selbst überwachen oder in Ihrem Kalender eintragen.
Es analysiert weder die Verschlüsselungssuite noch sucht es nach Konfigurationsschwachstellen – das ist das Niveau von SSL Labs. Auch prüft es nicht auf „gemischte Inhalte“: Wenn eine Seite über HTTPS geöffnet wird, aber Bilder oder Skripte über HTTP lädt, kann die Browsersperre trotzdem aufgehoben werden. Suchen Sie nach solchen Ressourcen in der Browserkonsole oder durch eine vollständige Website-Prüfung.
Wann reicht ein kostenloses Tool nicht aus?
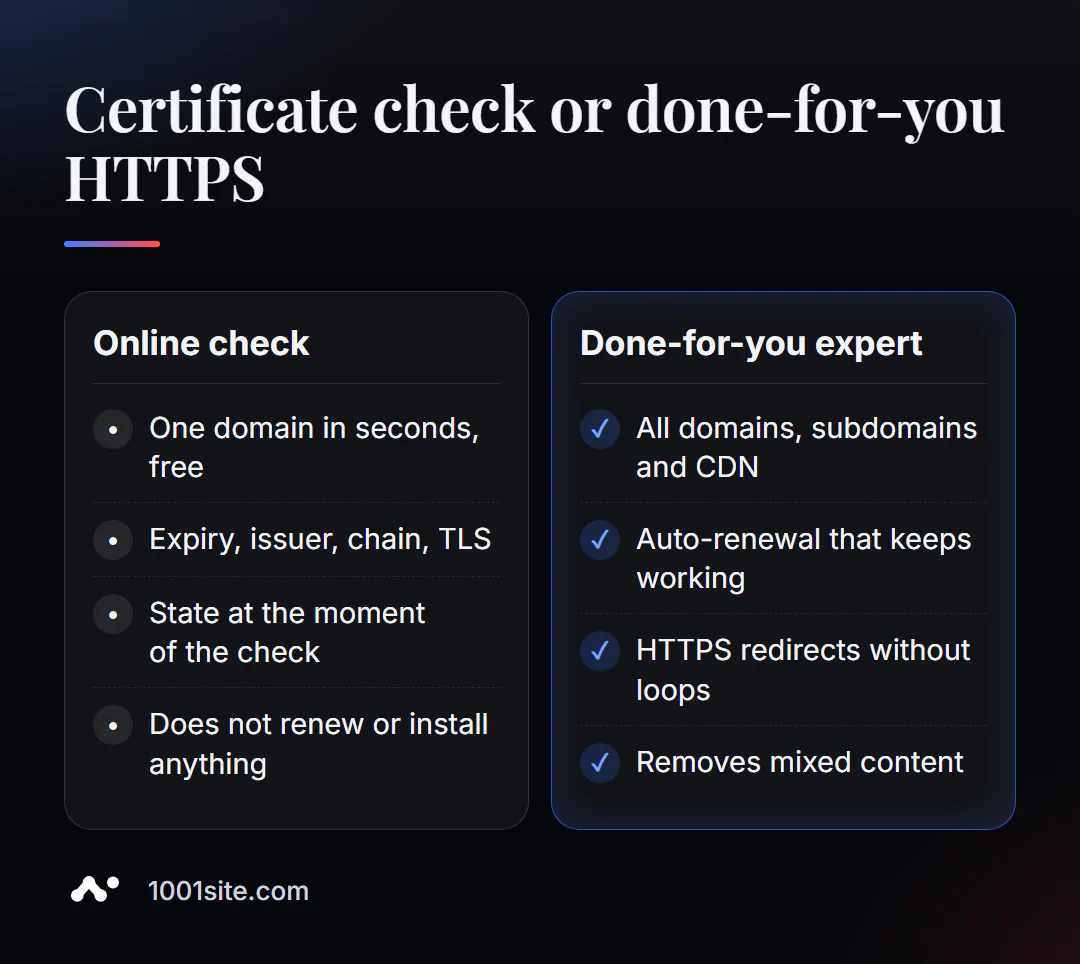
Das Tool zeigt Ihnen an, was mit dem Zertifikat nicht stimmt. Zur Behebung des Problems benötigen Sie Zugriff auf den Server, das Hosting-Panel oder das CDN. Sie benötigen einen Spezialisten, wenn:
- Die automatische Verlängerung schlägt immer wieder fehl, und der Hostinganbieter schiebt die Schuld auf Sie;
- Die Website befindet sich hinter einem CDN, und es ist unklar, welches Zertifikat für welchen Abschnitt des Pfades gilt;
- Auch nach der Umstellung auf HTTPS blieben gemischte Inhalte und zirkuläre Weiterleitungen bestehen;
- Sie besitzen ein Dutzend Subdomains und Dienste und wissen nicht, welche davon demnächst ablaufen werden.
Was kann ich für Ihre Website tun?
Mein Name ist Valeriy Danyuk, und ich bin Entwickler und SEO-Spezialist mit 12 Jahren Erfahrung und über 200 Kunden. Für mich ist HTTPS keine bloße Pflichterfüllung, sondern eine Grundvoraussetzung für jedes Projekt.
SEO und Promotion
- Schlüsselfertiges SEO-Audit: Zertifikate, HTTPS-Weiterleitungen, gemischte Inhalte, Sicherheitsheader – und Lösungen, nicht nur ein Bericht.
Websites und Online-Shops
- Eine Website auf 1001site: Das Zertifikat für Ihre Domain wird automatisch und kostenlos ausgestellt und erneuert – Sie müssen sich keine Gedanken über Fristen machen.
- Eine KI-gestützte Website für eine Klinik für plastische Chirurgie – wo das Vertrauen der Besucher von entscheidender Bedeutung ist und Anfragen an Telegram gesendet werden.
- Eine Landingpage für ein neues Produkt in einem Abend – vom Konzept bis zur funktionierenden HTTPS-Seite.
- Ein Online-Shop, der auf WooCommerce basiert und über eine entsprechende Zahlungssicherheitskonfiguration verfügt.
CRM, Buchhaltung und Automatisierung
- Telegram KI-Bot für einen Online-Saucen-Shop – Integrationen, die bei Zertifikatsproblemen als erstes nicht funktionieren.
- CRM-System mit Kundendatenbank und Entscheidungsträgern für einen slowakischen Hersteller.
Das vollständige Portfolio finden Sie im Blog. Senden Sie mir Ihre Domain per Telegram – ich prüfe das Zertifikat, die Zertifikatskette und die HTTPS-Weiterleitungen.
Ergebnis
- Prüfen Sie Ihr SSL-Zertifikat online in Sekundenschnelle. Aussteller, Ablaufdatum, Zertifikatskette und TLS-Versionen werden angezeigt.
- Beheben Sie die Probleme in dieser Reihenfolge: abgelaufen → unvollständige Kette → Domänenkonflikt → veraltetes TLS.
- Die Gültigkeitsdauer von Zertifikaten wird verkürzt, wodurch eine automatische Verlängerung unumgänglich wird.
- Wenn Sie sich überhaupt keine Gedanken um Zertifikate machen möchten, erstellen Sie Ihre Website auf 1001site, wo SSL automatisch erneuert wird.
Überprüfen Sie jetzt Ihre Domain: Führen Sie einen kostenlosen SSL-Check durch, und falls es eine Unterbrechung in der Kette gibt, schreiben Sie mir eine Nachricht auf Telegram.
Quellen
- PromoPilots SSL-Zertifikat-Prüfseite – was geprüft wird und Fragen auf der Seite.
- Qualys SSL Labs – Beschreibung des SSL-Servertests.
- crt.sh — Suche nach Zertifikaten in Certificate Transparency-Protokollen.