Короткий ответ: чтобы проверить HTTP-заголовки онлайн, вставьте адрес страницы в Проверку HTTP-заголовков PromoPilot и нажмите «Проверить». Инструмент покажет все заголовки ответа сервера, оценку безопасности в процентах, настройки кеширования, сжатия и CORS, а заодно цепочку редиректов до конечного адреса. Регистрация не нужна. Ниже — какие заголовки важны, как читать результат и что чинить первым.
Я смотрю заголовки на каждом проекте перед сдачей: так ловится половина «загадочных» проблем — сайт, который не кешируется, отдаёт страницы без сжатия или забыл закрепить HTTPS.
Что показывает проверка HTTP-заголовков?
Когда браузер или поисковый робот запрашивает страницу, сервер сначала отвечает служебными строками — заголовками — и только потом отдаёт HTML. Именно в них написано, как кешировать страницу, сжата ли она, можно ли встраивать её в чужой сайт и куда перенаправить посетителя.
| Группа | Что смотрит инструмент | Зачем это сайту |
|---|---|---|
| Безопасность | Content-Security-Policy, Strict-Transport-Security (HSTS), X-Frame-Options | Защита посетителей от внедрённых скриптов и подмены, закрепление HTTPS |
| Оценка | Процент настроенных заголовков безопасности | Быстрый ориентир: стало лучше или хуже после правок |
| Кеширование | Cache-Control, Expires, ETag, Last-Modified | Повторные визиты грузятся быстрее, сервер разгружается |
| Сжатие | Content-Encoding (gzip, br) | HTML, CSS и JS весят в разы меньше — быстрее на мобильном |
| CORS | Access-Control-Allow-Origin и родственные | Кто может обращаться к вашему API и шрифтам с других доменов |
| Редиректы | Цепочка переходов до конечного URL | Лишние шаги замедляют загрузку и тратят бюджет обхода |
Оценка безопасности — не «SEO-балл». Она показывает, какая доля важных защитных заголовков на месте. Типичный результат для сайта, который никто не настраивал, — пропущены CSP и X-Frame-Options.
Проверять заголовки стоит в трёх случаях: после переезда на новый хостинг или CDN, после установки плагинов кеширования и безопасности и перед запуском рекламы, когда каждая секунда загрузки стоит денег. Инструмент одинаково работает для dev-, staging- и рабочей версии сайта, если адрес открыт из интернета.
Как проверить HTTP-заголовки сайта онлайн?
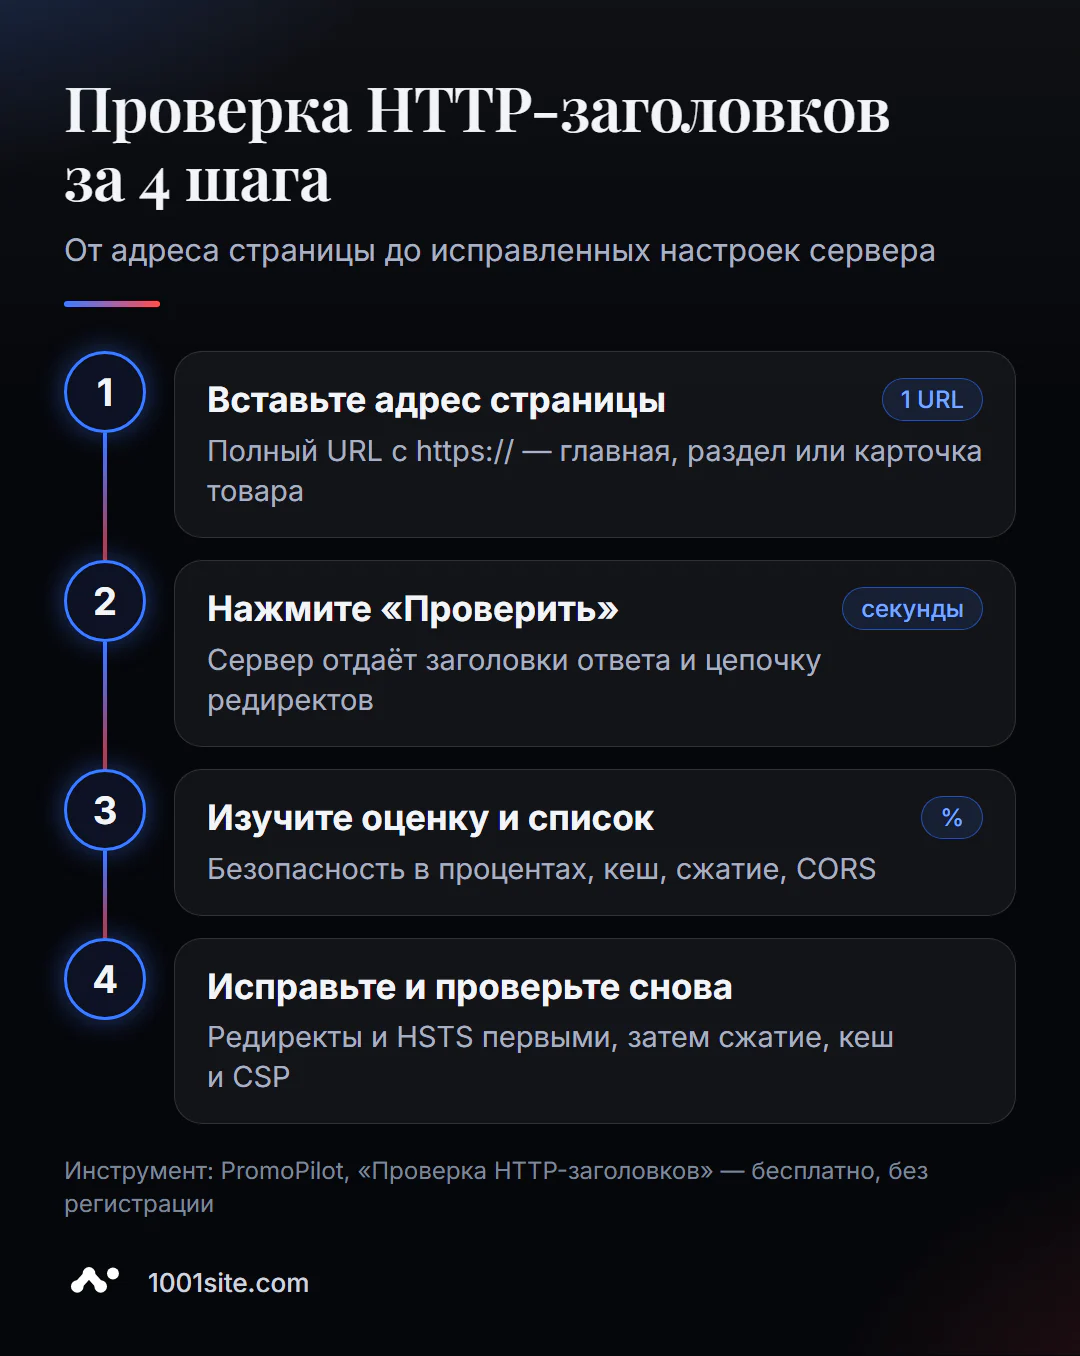
- Откройте инструмент. Проверка HTTP-заголовков работает в браузере — ничего ставить не нужно.
- Вставьте полный адрес с протоколом:
https://example.com/catalog/. Одна проверка — один URL. - Нажмите «Проверить». Ответ приходит за несколько секунд.
- Посмотрите оценку безопасности и список отсутствующих заголовков.
- Пройдитесь по кешу, сжатию и CORS, затем по цепочке редиректов.
- Исправьте настройки на сервере, в CDN или в плагине и проверьте ещё раз.
На странице инструмента — одно поле для адреса, кнопка проверки и краткое описание: что анализируется, как пользоваться и где ограничения.
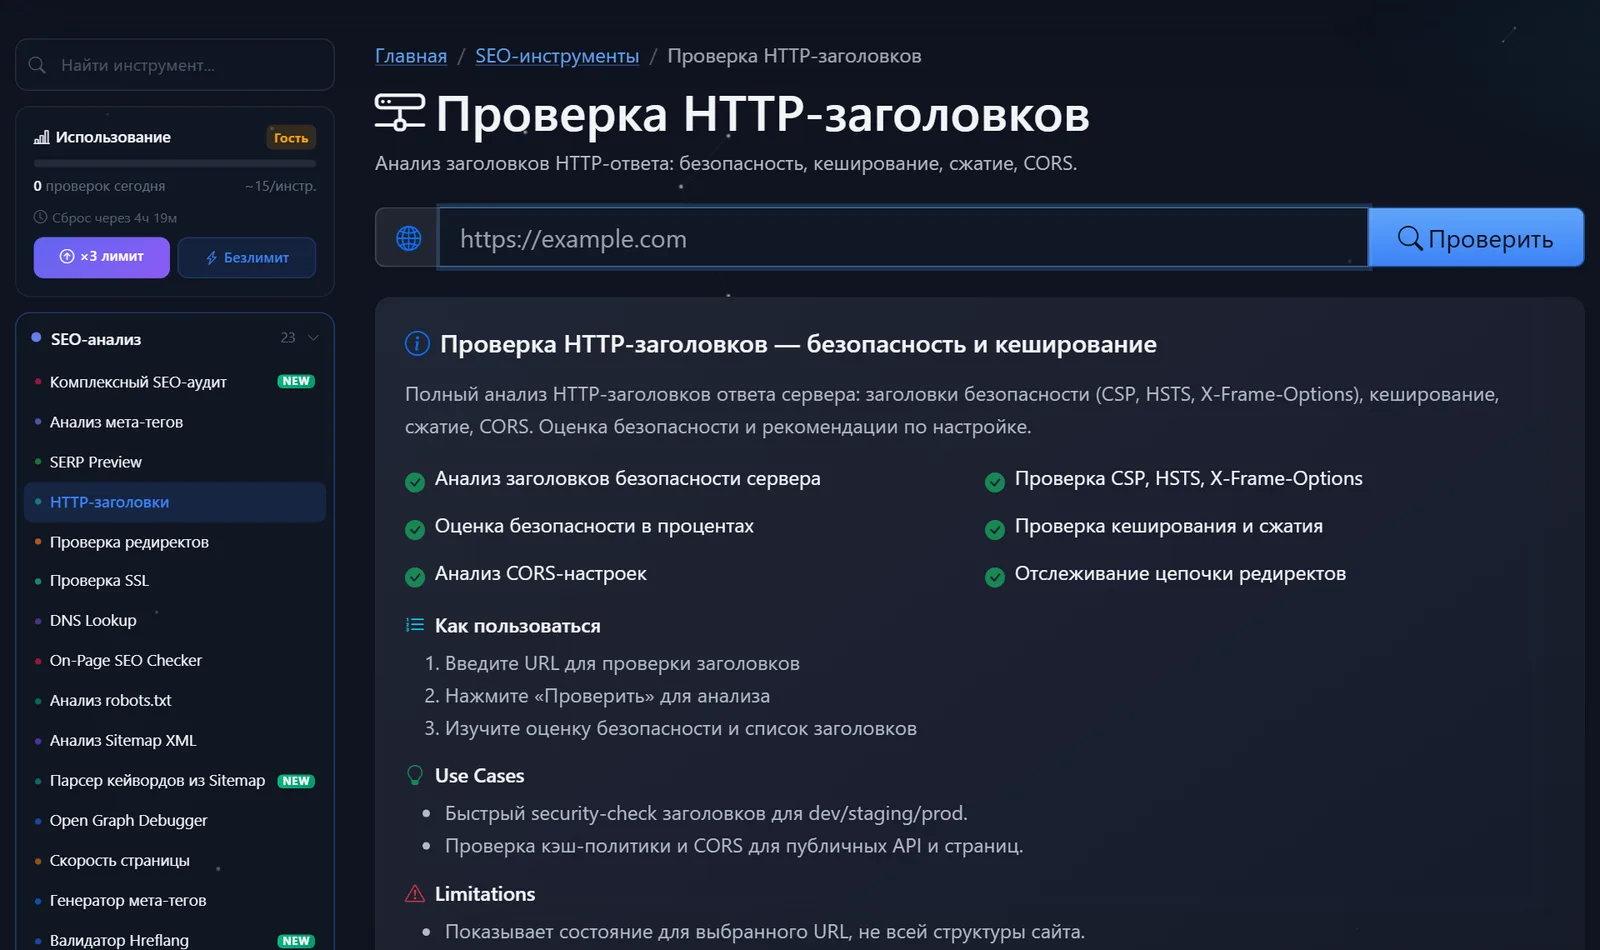
В боковом меню виден счётчик проверок на сегодня. Гостю хватает нескольких проверок в день, после бесплатной регистрации лимит растёт втрое, а безлимит даёт платный тариф Pro.
Как читать ответ сервера и что исправить первым?
Не пытайтесь закрыть все пункты сразу. Идите от того, что ломает доступность и HTTPS, к тому, что только улучшает защиту.
- Редиректы. Цепочка
http → https → www → /index.php— это три лишних запроса. В норме с любого варианта адреса нужен один 301-переход на конечный URL. - HSTS. Если сайт работает только по HTTPS, добавьте
Strict-Transport-Security: max-age=31536000. Начинайте с небольшогоmax-age, если не уверены, что все поддомены на HTTPS. - Сжатие. Нет
Content-Encoding: brилиgzipу HTML — включите сжатие в настройках сервера или CDN. Это одна строка конфигурации и заметный выигрыш в скорости. - Кеширование. Для картинок, CSS и JS с версией в имени файла ставьте долгий кеш (
Cache-Control: public, max-age=31536000, immutable), для HTML — короткий илиno-cache. - X-Frame-Options и CSP.
X-Frame-Options: SAMEORIGINзакрывает встраивание страницы в чужой фрейм. CSP настраивайте осторожно: строгая политика легко ломает аналитику и виджеты, поэтому сначала включите режимContent-Security-Policy-Report-Only. - CORS.
Access-Control-Allow-Origin: *на API с личными данными — ошибка. Указывайте конкретные домены.
Частая ловушка — Cache-Control: no-store на всём сайте после установки плагина безопасности. Сайт работает, но каждый визит грузится как первый.
Вот как выглядит ответ хорошо настроенной страницы — ориентир, с которым удобно сравнивать свой результат:
HTTP/2 200
content-type: text/html; charset=utf-8
content-encoding: br
cache-control: no-cache
strict-transport-security: max-age=31536000; includeSubDomains
x-frame-options: SAMEORIGIN
x-content-type-options: nosniff
content-security-policy: default-src 'self'; img-src 'self' data: https:
Код ответа 200, страница сжата Brotli, HTML не кешируется надолго, HTTPS закреплён на год, а встраивание в чужие фреймы и подмена типа файла запрещены. Если в вашем ответе вместо 200 стоит 301 или 302, значит, вы проверили не конечный адрес — посмотрите цепочку редиректов и вставьте финальный URL.
Сравнение: PromoPilot и альтернативы для проверки заголовков
Посмотреть заголовки можно несколькими способами. Каждый удобен в своей ситуации.
| Инструмент | Что бесплатно | Ограничения | Кому подходит |
|---|---|---|---|
| PromoPilot — Проверка HTTP-заголовков | Все заголовки, оценка безопасности, кеш, сжатие, CORS, цепочка редиректов | Один URL за проверку, дневной лимит гостя | Быстро проверить свой или чужой сайт без установки |
| securityheaders.com | Буквенная оценка заголовков безопасности | Только безопасность, без кеша и сжатия | Тем, кто настраивает именно защиту |
| Chrome DevTools, вкладка Network | Заголовки каждого запроса страницы | Нужно знать, где искать; без оценки и подсказок | Разработчикам при отладке |
| curl -I в терминале | Сырые заголовки ответа | Командная строка, без интерпретации | Администраторам серверов |
Вывод: для разовой проверки с понятной оценкой и подсказками удобнее онлайн-инструмент, а DevTools и curl хороши, когда вы уже знаете, что ищете. Securityheaders.com дополняет проверку, если задача — только защита.
У PromoPilot это лишь один из 87 бесплатных SEO-инструментов: рядом есть проверка SSL-сертификата, редиректов и DNS-записей — им посвящены соседние статьи этого раздела.
Ограничения проверки заголовков: что инструмент не покажет?
Проверка смотрит заголовки одного URL, а не всего сайта. Если у главной всё настроено, это не значит, что так же отвечает карточка товара или файл из папки /uploads/.
Часть заголовков добавляется на уровне CDN или прокси и может зависеть от пути и даже от региона, откуда пришёл запрос. Поэтому результат иногда отличается от того, что вы видите в браузере у себя. Если правило в CDN настроено только для /blog/*, другие разделы его не получат.
И главное: заголовки — это настройки, а не содержимое. Инструмент не проверяет title, текст и разметку — для этого есть отдельные проверки страницы.
Ещё одна оговорка — про изменения. После правки конфигурации сервера результат может не обновиться сразу: CDN держит старый ответ в кеше. Очистите кеш CDN или подождите несколько минут, а затем запустите проверку повторно.
Когда бесплатного инструмента мало?
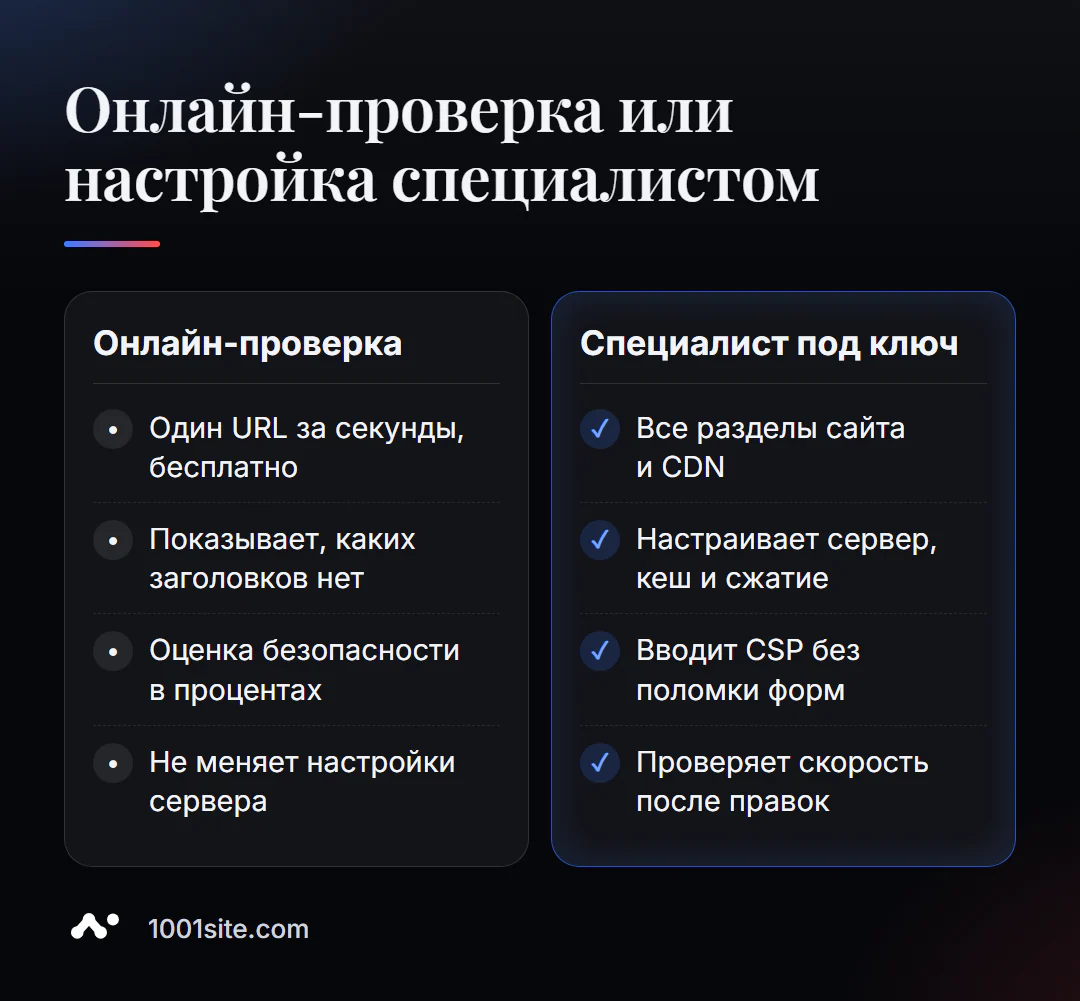
Инструмент честно скажет, каких заголовков не хватает. Но добавить их — уже работа с сервером, CDN или движком сайта. Специалист нужен, если:
- после включения CSP сломались формы, оплата или аналитика;
- у разных разделов разные заголовки, и непонятно, кто их выставляет — сервер, плагин или CDN;
- сайт медленный, хотя кеш и сжатие «включены»;
- у вас нет доступа к серверу, а хостинг отвечает шаблонными письмами.
Что я могу сделать для вашего сайта?
Меня зовут Валерий Данюк, я разработчик и SEO-специалист: за 12 лет сделал сайты и системы для 200+ клиентов. Заголовки — та часть SEO, которую клиенты обычно не видят, а я настраиваю в первую очередь.
SEO и продвижение
- SEO-аудит под ключ: проверяю сервер, заголовки, редиректы, скорость и индексацию, а затем исправляю причины, а не симптомы.
- Контент, который приводит клиентов из поиска: SEO-блог с ИИ, который пишет и публикует статьи.
Сайты и интернет-магазины
- Сайт на WordPress с ИИ-помощником за 299 € и 3 дня — с настроенным кешем, сжатием и HTTPS с первого дня.
- Сайт на 1001site: SSL на своём домене выпускается и продлевается сам, серверный рендер и превью для соцсетей настроены автоматически. Если нравится чужой дизайн — сайт по референсу из 1000+ стилей.
CRM, учёт и автоматизация
- Агенты электронной коммерции вместо чат-ботов — когда магазину нужен не просто сайт, а помощник продаж.
- Система учёта с интернет-магазином за месяц для компании из Чехии.
Больше проектов — в портфолио. Пришлите адрес сайта в Telegram — посмотрю заголовки и скажу, что даст быстрый эффект.
Итог
- Проверка HTTP-заголовков онлайн за секунды показывает, как сервер отвечает браузеру и поисковому роботу.
- Чините по порядку: редиректы → HSTS → сжатие → кеш → X-Frame-Options и CSP → CORS.
- Проверяйте не только главную: CDN и плагины могут отдавать разные заголовки разным разделам.
- Если настройки сервера недоступны или конфликтуют, проще передать задачу специалисту или собрать сайт на 1001site, где HTTPS и рендер уже настроены.
Проверьте свою главную прямо сейчас: запустите бесплатную проверку HTTP-заголовков, а с непонятным результатом — напишите мне в Telegram.
Источники
- Страница инструмента «Проверка HTTP-заголовков» PromoPilot — список проверок и ограничения.
- securityheaders.com — описание оценки заголовков безопасности.
- Документация Chrome DevTools — панель Network и просмотр заголовков.