مختصر جواب: HTTP ہیڈر آن لائن چیک کرنے کے لیے، صفحہ کا پتہ PromoPilot کے HTTP ہیڈر چیکر میں چسپاں کریں اور "چیک کریں" پر کلک کریں۔ یہ ٹول سرور کے تمام رسپانس ہیڈرز، سیکورٹی فیصد کی درجہ بندی، کیشنگ، کمپریشن، اور CORS سیٹنگز کے ساتھ ساتھ آخری URL پر ری ڈائریکٹ چین کو ظاہر کرے گا۔ رجسٹریشن کی ضرورت نہیں۔ ذیل میں آپ کو معلومات ملیں گی کہ کون سے ہیڈر اہم ہیں، نتائج کو کیسے پڑھنا ہے، اور پہلے کیا ٹھیک کرنا ہے۔
میں ہر پروجیکٹ کے حوالے کرنے سے پہلے اس کے ہیڈرز کو چیک کرتا ہوں: اس طرح میں آدھے "پراسرار" مسائل کو پکڑتا ہوں — ایسی سائٹ جو کیش نہیں کرتی، بغیر کمپریشن کے صفحات پیش کرتی ہے، یا HTTPS کو محفوظ کرنا بھول گئی ہے۔
HTTP ہیڈر کی جانچ پڑتال کیا ظاہر کرتی ہے؟
جب کوئی براؤزر یا سرچ انجن روبوٹ کسی صفحہ کی درخواست کرتا ہے، تو سرور پہلے سروس لائنز — ہیڈر — کے ساتھ جواب دیتا ہے اور اس کے بعد ہی HTML واپس کرتا ہے۔ یہ ہیڈرز بیان کرتے ہیں کہ صفحہ کو کیسے کیش کیا جانا چاہیے، آیا یہ کمپریسڈ ہے، آیا اسے کسی دوسری ویب سائٹ پر ایمبیڈ کیا جا سکتا ہے، اور وزیٹر کو کہاں ری ڈائریکٹ کرنا ہے۔
| گروپ | ٹول کیا دیکھتا ہے؟ | سائٹ کو اس کی ضرورت کیوں ہے؟ |
|---|---|---|
| حفاظت | مواد-سیکیورٹی-پالیسی، سخت-ٹرانسپورٹ-سیکیورٹی (HSTS)، X-فریم-اختیارات | ایمبیڈڈ اسکرپٹس اور جعل سازی سے زائرین کی حفاظت کرنا، HTTPS کو محفوظ بنانا |
| گریڈ | ترتیب شدہ سیکیورٹی ہیڈرز کا فیصد | فوری حوالہ: کیا ترمیم کے بعد یہ بہتر ہوا یا بدتر؟ |
| کیشنگ | کیش کنٹرول، میعاد ختم، ای ٹیگ، آخری ترمیم شدہ | بار بار آنے والے وزٹ تیزی سے لوڈ ہوتے ہیں، سرور ان لوڈ ہو جاتا ہے۔ |
| کمپریشن | مواد کی انکوڈنگ (gzip, br) | HTML، CSS، اور JS نمایاں طور پر ہلکے ہیں— موبائل پر تیز |
| CORS | Access-Control-Allow-Origin اور متعلقہ | دوسرے ڈومینز سے کون آپ کے API اور فونٹس تک رسائی حاصل کر سکتا ہے؟ |
| ری ڈائریکٹ کرتا ہے۔ | فائنل یو آر ایل تک بریڈ کرمب ٹریل | اضافی اقدامات لوڈنگ کو سست کرتے ہیں اور کرال بجٹ کو ضائع کرتے ہیں۔ |
سیکیورٹی سکور "SEO سکور" نہیں ہے۔ یہ جگہ پر اہم سیکورٹی ہیڈرز کا فیصد دکھاتا ہے۔ کسی ایسی سائٹ کا ایک عام نتیجہ جس کی تشکیل نہیں کی گئی ہے اس میں CSP اور X-Frame-Options موجود نہیں ہیں۔
تین صورتیں ہیں جب یہ ہیڈرز کو چیک کرنے کے قابل ہے: نئی ہوسٹنگ یا CDN پر جانے کے بعد، کیشنگ اور سیکیورٹی پلگ انز انسٹال کرنے کے بعد، اور اشتہارات شروع کرنے سے پہلے، جب لوڈنگ وقت کے ہر سیکنڈ میں پیسہ خرچ ہوتا ہے۔ یہ ٹول ویب سائٹ کے ڈیولپمنٹ، اسٹیجنگ اور پروڈکشن ورژنز کے لیے یکساں طور پر کام کرتا ہے، جب تک کہ ایڈریس انٹرنیٹ سے قابل رسائی ہو۔
ویب سائٹ کے HTTP ہیڈرز کو آن لائن کیسے چیک کریں؟
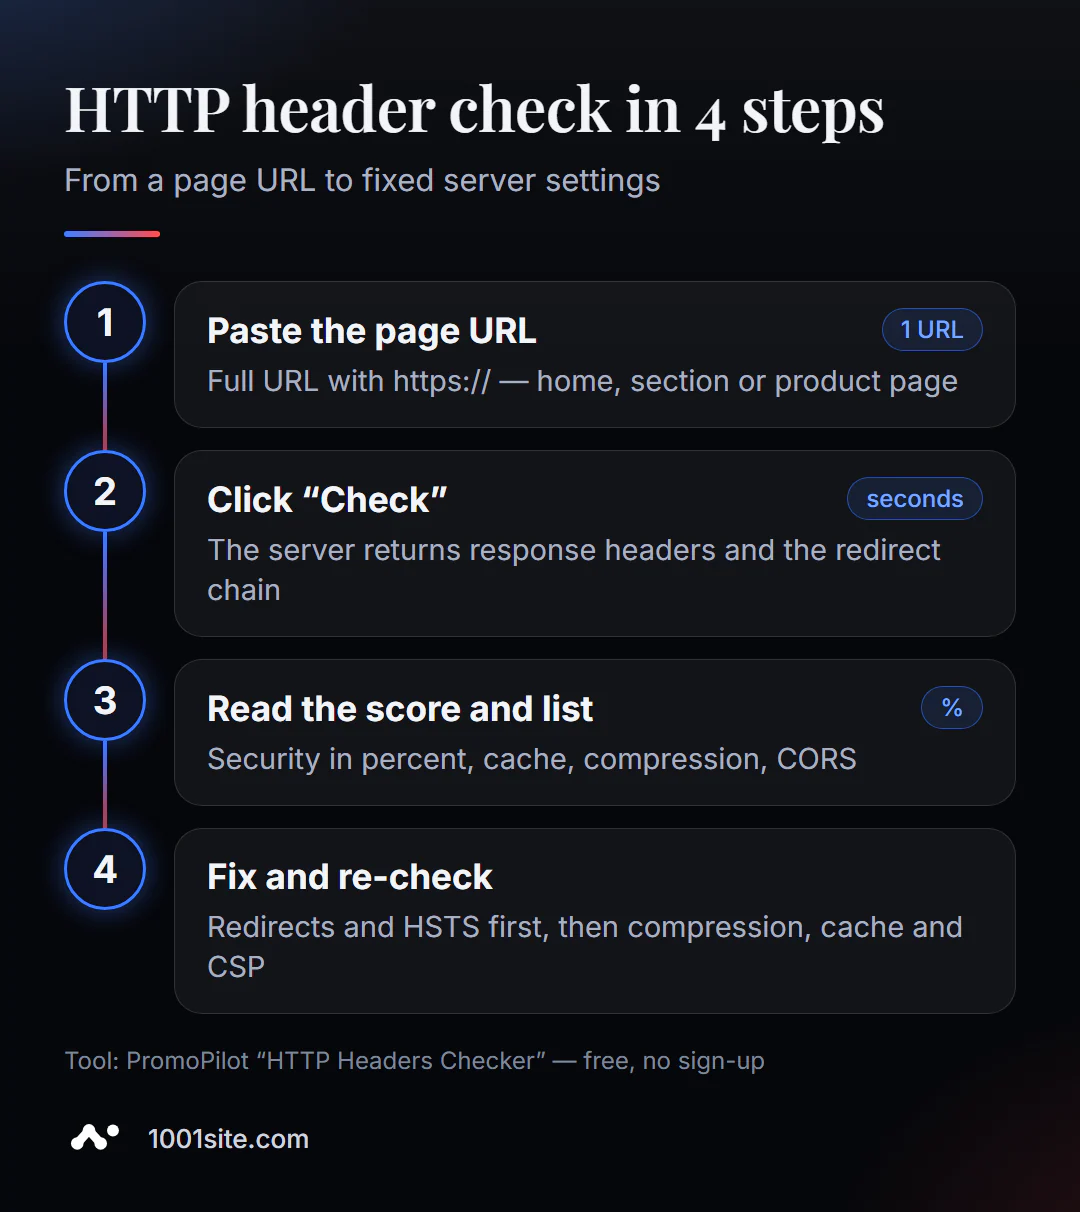
- ٹول کھولیں۔ HTTP ہیڈر چیکنگ آپ کے براؤزر میں کام کرتی ہے — انسٹالیشن کی ضرورت نہیں ہے۔
- پروٹوکول کے ساتھ پورا پتہ داخل کریں:
https://example.com/catalog/۔ ایک چیک - ایک URL۔ - "چیک کریں" پر کلک کریں۔ جواب چند سیکنڈ میں آتا ہے۔
- سیکورٹی کی درجہ بندی اور غائب ہیڈر کی فہرست دیکھیں ۔
- کیشے، کمپریشن اور CORS کے ذریعے جائیں ، پھر ری ڈائریکٹ چین۔
- براہ کرم اپنے سرور، CDN، یا پلگ ان کی ترتیبات کو درست کریں اور دوبارہ چیک کریں۔
ٹول کا صفحہ ایک ایڈریس فیلڈ، ایک تصدیقی بٹن، اور ایک مختصر تفصیل پر مشتمل ہے: کیا تجزیہ کیا جاتا ہے، اسے کیسے استعمال کیا جائے، اور حدود۔
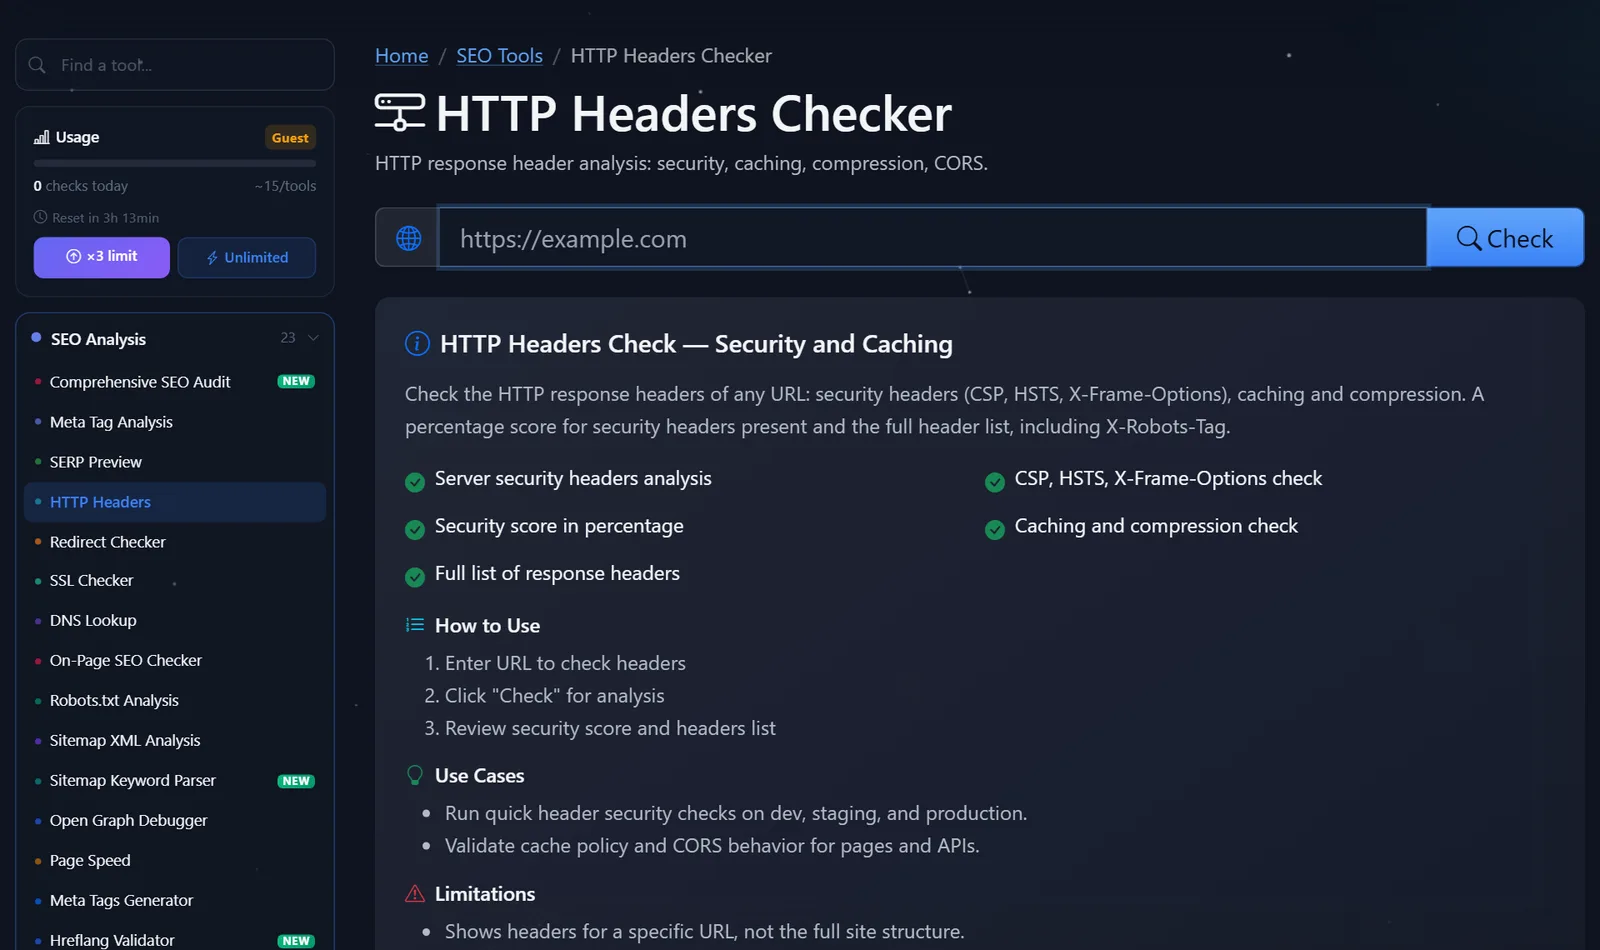
سائڈبار موجودہ چیک کاؤنٹ دکھاتا ہے۔ مہمان روزانہ چند چیک کر سکتے ہیں۔ مفت رجسٹریشن کے بعد، حد تین گنا ہو جاتی ہے، اور ادا شدہ پرو پلان لامحدود چیک پیش کرتا ہے۔
سرور کا جواب کیسے پڑھیں اور پہلے کیا ٹھیک کرنا ہے؟
ہر چیز کو ایک ساتھ حل کرنے کی کوشش نہ کریں۔ جو چیز رسائی اور HTTPS کو توڑتی ہے اس سے لے کر سیکیورٹی کو بہتر بنانے تک کام کریں۔
- ری ڈائریکٹ کرتا ہے۔
http → https → www → /index.phpسلسلہ تین غیر ضروری درخواستیں ہیں۔ عام طور پر، کسی بھی پتے کی تبدیلی سے حتمی URL پر ایک 301 ری ڈائریکٹ کی ضرورت ہوتی ہے۔ - HSTS. اگر آپ کی سائٹ صرف HTTPS استعمال کرتی ہے،
Strict-Transport-Security: max-age=31536000۔ اگر آپ کو یقین نہیں ہے کہ تمام ذیلی ڈومینز HTTPS فعال ہیں تو چھوٹیmax-ageکے ساتھ شروع کریں۔ - کمپریشن اگر آپ کے پاس اپنے HTML میں
Content-Encoding: brیاgzipنہیں ہے تو اپنے سرور یا CDN سیٹنگز میں کمپریشن کو فعال کریں۔ ترتیب کی یہ ایک لائن رفتار کو نمایاں طور پر بہتر بنا سکتی ہے۔ - کیشنگ۔ فائل نام میں ورژن کے ساتھ امیجز، CSS، اور JS کے لیے، ایک لمبا کیش سیٹ کریں (
Cache-Control: public, max-age=31536000, immutable); ایچ ٹی ایم ایل کے لیے، ایک مختصر کیش یاno-cacheسیٹ کریں۔ - ایکس فریم کے اختیارات اور سی ایس پی۔
X-Frame-Options: SAMEORIGINصفحہ کو دوسرے فریم میں سرایت کرنے سے روکتا ہے۔ CSP کو احتیاط سے ترتیب دیں: ایک سخت پالیسی تجزیات اور ویجٹ کو آسانی سے توڑ سکتی ہے، لہذا پہلےContent-Security-Policy-Report-Onlyموڈ کو فعال کریں۔ - CORS
Access-Control-Allow-Origin: *ذاتی ڈیٹا والے APIs کے لیے ایک غلطی ہے۔ براہ کرم مخصوص ڈومینز کی وضاحت کریں۔
سیکیورٹی پلگ ان انسٹال کرنے کے بعد پوری سائٹ پر Cache-Control: no-store ایک عام خرابی ہے۔ سائٹ کام کرتی ہے، لیکن ہر وزٹ اس طرح لوڈ ہوتا ہے جیسے یہ پہلا ہو۔
یہاں یہ ہے کہ ایک اچھی طرح سے ٹیون شدہ صفحہ کا جواب کیسا لگتا ہے - آپ کے نتائج کا موازنہ کرنے کے لیے ایک معیار:
HTTP/2 200
content-type: text/html; charset=utf-8
content-encoding: br
cache-control: no-cache
strict-transport-security: max-age=31536000; includeSubDomains
x-frame-options: SAMEORIGIN
x-content-type-options: nosniff
content-security-policy: default-src 'self'; img-src 'self' data: https:
رسپانس کوڈ 200 ہے، صفحہ بروٹلی کمپریسڈ ہے، ایچ ٹی ایم ایل طویل مدت کے لیے کیش نہیں ہے، HTTPS ایک سال کے لیے مقفل ہے، اور دوسرے فریموں میں سرایت کرنا اور فائل کی قسم کا متبادل ممنوع ہے۔ اگر آپ کا جوابی کوڈ 200 کے بجائے 301 یا 302 ہے، تو آپ نے حتمی URL کو چیک نہیں کیا ہے — ری ڈائریکٹ چین کو چیک کریں اور حتمی URL چسپاں کریں۔
موازنہ: پرومو پائلٹ اور ہیڈ لائن چیکنگ کے متبادل
سرخیاں دیکھنے کے کئی طریقے ہیں، ہر ایک اپنی صورت حال کے لیے موزوں ہے۔
| ٹول | کیا مفت ہے؟ | پابندیاں | یہ کس کے لیے موزوں ہے؟ |
|---|---|---|---|
| پرومو پائلٹ - HTTP ہیڈر چیکر | تمام ہیڈر، سیکورٹی ریٹنگ، کیشے، کمپریشن، CORS، ری ڈائریکٹ چین | ایک یو آر ایل فی چیک، یومیہ مہمان کی حد | بغیر انسٹالیشن کے اپنی یا کسی اور کی ویب سائٹ کو جلدی سے چیک کریں۔ |
| securityheaders.com | سیکورٹی ہیڈر کے خط کی درجہ بندی | صرف سیکیورٹی، کوئی کیش یا کمپریشن نہیں۔ | ان لوگوں کے لیے جو تحفظ قائم کر رہے ہیں۔ |
| کروم ڈیو ٹولز، نیٹ ورک ٹیب | ہر صفحے کی درخواست کے ہیڈرز | آپ کو یہ جاننے کی ضرورت ہے کہ کہاں دیکھنا ہے۔ کوئی فیصلہ یا اشارہ نہیں | ڈیبگ کرتے وقت ڈویلپرز کے لیے |
| curl -I ٹرمینل میں | خام جوابی ہیڈرز | کمانڈ لائن، کوئی تشریح نہیں۔ | سرور کے منتظمین کے لیے |
نتیجہ: واضح تشخیص اور اشارے کے ساتھ ایک بار چیک کرنے کے لیے، ایک آن لائن ٹول زیادہ آسان ہے، جب کہ DevTools اور curl اس وقت اچھے ہوتے ہیں جب آپ کو پہلے سے معلوم ہو کہ آپ کیا تلاش کر رہے ہیں۔ Securityheaders.com اس جانچ کی تکمیل کرتا ہے کہ آیا آپ کا مقصد خالصتاً تحفظ ہے۔
یہ پرومو پائلٹ کے 87 مفت SEO ٹولز میں سے صرف ایک ہے: یہاں ایک SSL سرٹیفکیٹ چیکر، ری ڈائریکٹ، اور DNS ریکارڈز بھی ہیں—یہ اس سیکشن کے مضامین میں شامل ہیں۔
ہیڈر چیکر کی حدود: ٹول کیا نہیں دکھائے گا۔
چیک ایک ہی URL کے ہیڈرز کو دیکھتا ہے، پوری سائٹ پر نہیں۔ صرف اس وجہ سے کہ مرکزی صفحہ درست طریقے سے ترتیب دیا گیا ہے اس کا مطلب یہ نہیں ہے کہ /uploads/ فولڈر میں موجود پروڈکٹ کا صفحہ یا فائل اسی طرح جواب دے گی۔
کچھ ہیڈر CDN یا پراکسی کی سطح پر شامل کیے جاتے ہیں اور اس راستے اور یہاں تک کہ اس خطے پر بھی منحصر ہو سکتے ہیں جہاں سے درخواست کی گئی تھی۔ لہذا، نتیجہ اس سے مختلف ہو سکتا ہے جو آپ اپنے براؤزر میں دیکھتے ہیں۔ اگر CDN میں کوئی اصول صرف /blog/* کے لیے ترتیب دیا گیا ہے، تو دوسرے سیکشنز اسے وصول نہیں کریں گے۔
اور سب سے اہم: عنوانات ترتیبات ہیں، مواد نہیں۔ ٹول ٹائٹل، ٹیکسٹ، یا مارک اپ کو چیک نہیں کرتا ہے- اس کے لیے علیحدہ پیج چیکس ہیں۔
تبدیلیوں کے حوالے سے ایک اور انتباہ۔ سرور کی ترتیب میں ترمیم کرنے کے بعد، نتیجہ فوری طور پر اپ ڈیٹ نہیں ہو سکتا: CDN پرانے جواب کو محفوظ رکھتا ہے۔ CDN کیش کو صاف کریں یا چند منٹ انتظار کریں، پھر دوبارہ چیک چلائیں۔
ایک مفت ٹول کب کافی نہیں ہے؟
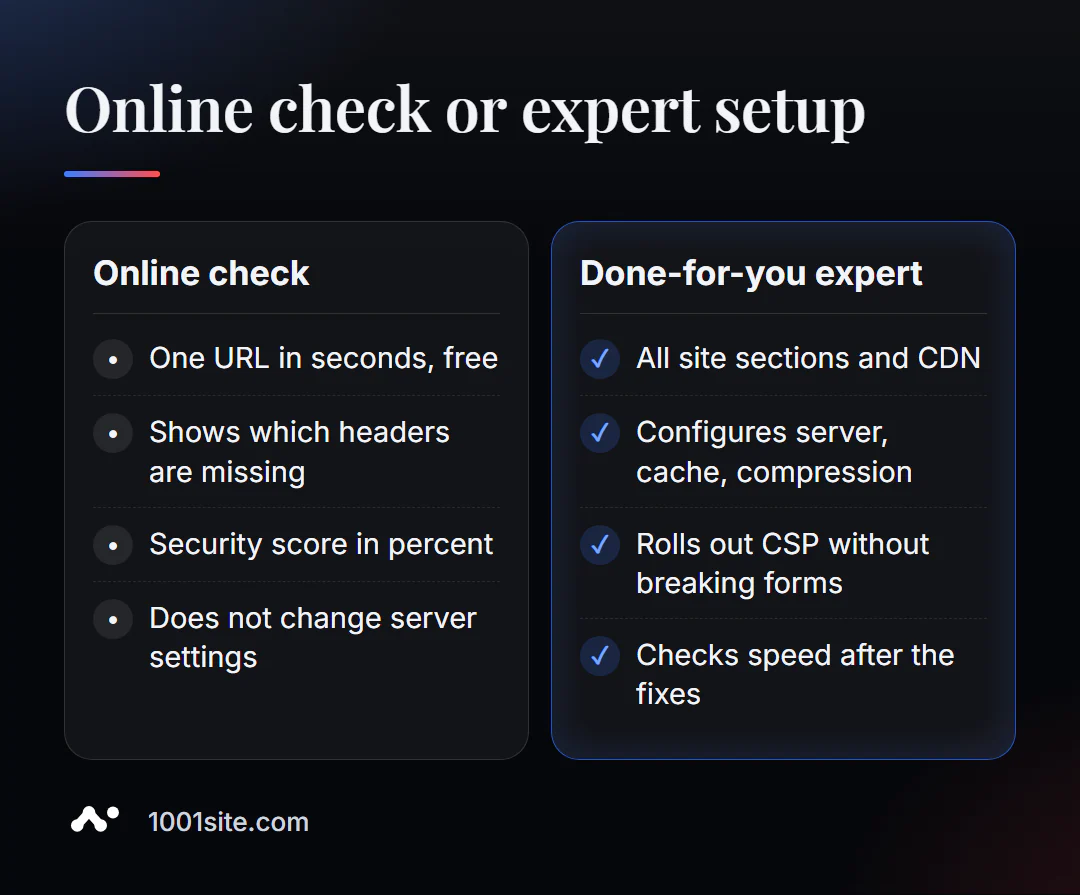
ٹول ایمانداری سے آپ کو بتائے گا کہ کون سے ہیڈرز غائب ہیں۔ تاہم، انہیں شامل کرنے کے لیے سرور، CDN، یا ویب سائٹ کے انجن کے ساتھ کام کرنے کی ضرورت ہے۔ آپ کو ایک ماہر کی ضرورت ہوگی اگر:
- CSP کو فعال کرنے کے بعد، فارم، ادائیگی، یا تجزیات ٹوٹ گئے؛
- مختلف حصوں کے مختلف عنوانات ہیں، اور یہ واضح نہیں ہے کہ انہیں کون سیٹ کرتا ہے – سرور، پلگ ان، یا CDN؛
- سائٹ سست ہے، اگرچہ کیشے اور کمپریشن "آن" ہیں؛
- آپ کو سرور تک رسائی نہیں ہے، اور ہوسٹنگ کمپنی ٹیمپلیٹ ای میلز کے ساتھ جواب دیتی ہے۔
میں آپ کی ویب سائٹ کے لیے کیا کر سکتا ہوں؟
میرا نام Valeriy Danyuk ہے، میں ایک ڈویلپر اور SEO ماہر ہوں: پچھلے 12 سالوں میں، میں نے 200 سے زیادہ کلائنٹس کے لیے ویب سائٹس اور سسٹمز بنائے ہیں۔ ہیڈ لائنز SEO کا حصہ ہیں جو کلائنٹس کو عام طور پر نظر نہیں آتا، لیکن میں انہیں پہلے سیٹ کرتا ہوں۔
SEO اور فروغ
- ٹرنکی SEO آڈٹ: میں سرور، ہیڈرز، ری ڈائریکٹ، رفتار، اور انڈیکسنگ کو چیک کرتا ہوں، اور پھر اسباب کو ٹھیک کرتا ہوں، علامات کو نہیں۔
- وہ مواد جو صارفین کو تلاش سے لاتا ہے: ایک AI سے چلنے والا SEO بلاگ جو مضامین لکھتا اور شائع کرتا ہے ۔
ویب سائٹس اور آن لائن اسٹورز
- 299 یورو اور 3 دن کے لیے AI اسسٹنٹ کے ساتھ ایک WordPress ویب سائٹ — پہلے دن سے کنفیگر شدہ کیشے، کمپریشن، اور HTTPS کے ساتھ۔
- 1001site پر ایک ویب سائٹ: آپ کے ڈومین پر SSL جاری کیا جاتا ہے اور خود بخود تجدید ہو جاتا ہے، سرور سائیڈ رینڈرنگ اور سوشل میڈیا پیش نظارہ خود بخود کنفیگر ہو جاتے ہیں۔ اگر آپ کسی اور کا ڈیزائن پسند کرتے ہیں، تو آپ 1,000+ حوالہ جات میں سے ایک کا استعمال کرتے ہوئے ویب سائٹ بنا سکتے ہیں ۔
CRM، اکاؤنٹنگ اور آٹومیشن
- چیٹ بوٹس کے بجائے ای کامرس ایجنٹس - جب اسٹور کو صرف ویب سائٹ کی نہیں بلکہ سیلز اسسٹنٹ کی ضرورت ہوتی ہے۔
- جمہوریہ چیک کی کسی کمپنی کے لیے ایک آن لائن اسٹور کے لیے ماہانہ اکاؤنٹنگ سسٹم ۔
مزید منصوبے میرے پورٹ فولیو میں ہیں۔ مجھے Telegram پر اپنی ویب سائٹ کا پتہ بھیجیں – میں سرخیوں کو چیک کروں گا اور آپ کو بتاؤں گا کہ مجھے فوری نتائج کیا ہوں گے۔
نتیجہ
- آن لائن HTTP ہیڈر چیک کرنے سے سیکنڈوں میں پتہ چلتا ہے کہ سرور براؤزر اور سرچ روبوٹ کو کیسے جواب دیتا ہے۔
- اسے ترتیب سے درست کریں: ری ڈائریکٹ → HSTS → کمپریشن → کیشے → X-Frame-Options اور CSP → CORS۔
- صرف ہوم پیج سے زیادہ چیک کریں: CDNs اور پلگ ان مختلف حصوں کو مختلف ہیڈرز تفویض کر سکتے ہیں۔
- اگر سرور کی ترتیبات دستیاب نہیں ہیں یا متضاد ہیں، تو یہ کام کسی ماہر کو سونپنا یا 1001site پر سائٹ بنانا آسان ہے، جہاں HTTPS اور رینڈرنگ پہلے سے ہی کنفیگر ہیں۔
اپنے ہوم پیج کو ابھی چیک کریں: مفت HTTP ہیڈر چیک چلائیں ، اور اگر آپ کے کوئی سوالات ہیں، تو مجھے Telegram پر لکھیں ۔
ذرائع
- PromoPilot HTTP ہیڈر چیکر ٹول صفحہ - چیک اور حدود کی فہرست۔
- securityheaders.com - سیکیورٹی ہیڈر کی تشخیص کی تفصیل۔
- Chrome DevTools دستاویزات - نیٹ ورک پینل اور دیکھنے کے ہیڈر۔