ਛੋਟਾ ਜਵਾਬ: HTTP ਹੈੱਡਰਾਂ ਨੂੰ ਔਨਲਾਈਨ ਚੈੱਕ ਕਰਨ ਲਈ, ਪੰਨੇ ਦੇ ਪਤੇ ਨੂੰ PromoPilot ਦੇ HTTP ਹੈੱਡਰ ਚੈਕਰ ਵਿੱਚ ਪੇਸਟ ਕਰੋ ਅਤੇ "ਚੈੱਕ" 'ਤੇ ਕਲਿੱਕ ਕਰੋ। ਇਹ ਟੂਲ ਸਾਰੇ ਸਰਵਰ ਰਿਸਪਾਂਸ ਹੈੱਡਰ, ਸੁਰੱਖਿਆ ਪ੍ਰਤੀਸ਼ਤ ਰੇਟਿੰਗ, ਕੈਚਿੰਗ, ਕੰਪਰੈਸ਼ਨ, ਅਤੇ CORS ਸੈਟਿੰਗਾਂ ਦੇ ਨਾਲ-ਨਾਲ ਅੰਤਿਮ URL 'ਤੇ ਰੀਡਾਇਰੈਕਟ ਚੇਨ ਪ੍ਰਦਰਸ਼ਿਤ ਕਰੇਗਾ। ਕੋਈ ਰਜਿਸਟ੍ਰੇਸ਼ਨ ਦੀ ਲੋੜ ਨਹੀਂ। ਹੇਠਾਂ ਤੁਹਾਨੂੰ ਜਾਣਕਾਰੀ ਮਿਲੇਗੀ ਕਿ ਕਿਹੜੇ ਹੈੱਡਰ ਮਹੱਤਵਪੂਰਨ ਹਨ, ਨਤੀਜੇ ਕਿਵੇਂ ਪੜ੍ਹਨੇ ਹਨ, ਅਤੇ ਪਹਿਲਾਂ ਕੀ ਠੀਕ ਕਰਨਾ ਹੈ।
ਮੈਂ ਹਰ ਪ੍ਰੋਜੈਕਟ ਨੂੰ ਸੌਂਪਣ ਤੋਂ ਪਹਿਲਾਂ ਉਸ ਦੇ ਹੈਡਰਾਂ ਦੀ ਜਾਂਚ ਕਰਦਾ ਹਾਂ: ਇਸ ਤਰ੍ਹਾਂ ਮੈਂ ਅੱਧੀਆਂ "ਰਹੱਸਮਈ" ਸਮੱਸਿਆਵਾਂ ਨੂੰ ਫੜਦਾ ਹਾਂ—ਇੱਕ ਸਾਈਟ ਜੋ ਕੈਸ਼ ਨਹੀਂ ਕਰਦੀ, ਬਿਨਾਂ ਕੰਪਰੈਸ਼ਨ ਦੇ ਪੰਨਿਆਂ ਦੀ ਸੇਵਾ ਕਰਦੀ ਹੈ, ਜਾਂ HTTPS ਸੁਰੱਖਿਅਤ ਕਰਨਾ ਭੁੱਲ ਜਾਂਦੀ ਹੈ।
HTTP ਹੈਡਰਾਂ ਦੀ ਜਾਂਚ ਕਰਨ ਨਾਲ ਕੀ ਦਿਖਾਈ ਦਿੰਦਾ ਹੈ?
ਜਦੋਂ ਕੋਈ ਬ੍ਰਾਊਜ਼ਰ ਜਾਂ ਸਰਚ ਇੰਜਣ ਰੋਬੋਟ ਕਿਸੇ ਪੰਨੇ ਦੀ ਬੇਨਤੀ ਕਰਦਾ ਹੈ, ਤਾਂ ਸਰਵਰ ਪਹਿਲਾਂ ਸੇਵਾ ਲਾਈਨਾਂ—ਹੈਡਰਾਂ—ਨਾਲ ਜਵਾਬ ਦਿੰਦਾ ਹੈ ਅਤੇ ਫਿਰ ਹੀ HTML ਵਾਪਸ ਕਰਦਾ ਹੈ। ਇਹ ਸਿਰਲੇਖ ਦੱਸਦੇ ਹਨ ਕਿ ਪੰਨੇ ਨੂੰ ਕਿਵੇਂ ਕੈਸ਼ ਕੀਤਾ ਜਾਣਾ ਚਾਹੀਦਾ ਹੈ, ਕੀ ਇਸਨੂੰ ਸੰਕੁਚਿਤ ਕੀਤਾ ਗਿਆ ਹੈ, ਕੀ ਇਸਨੂੰ ਕਿਸੇ ਹੋਰ ਵੈੱਬਸਾਈਟ 'ਤੇ ਏਮਬੇਡ ਕੀਤਾ ਜਾ ਸਕਦਾ ਹੈ, ਅਤੇ ਵਿਜ਼ਟਰ ਨੂੰ ਕਿੱਥੇ ਰੀਡਾਇਰੈਕਟ ਕਰਨਾ ਹੈ।
| ਸਮੂਹ | ਇਹ ਔਜ਼ਾਰ ਕੀ ਦੇਖਦਾ ਹੈ? | ਸਾਈਟ ਨੂੰ ਇਸਦੀ ਲੋੜ ਕਿਉਂ ਹੈ? |
|---|---|---|
| ਸੁਰੱਖਿਆ | ਸਮੱਗਰੀ-ਸੁਰੱਖਿਆ-ਨੀਤੀ, ਸਖ਼ਤ-ਆਵਾਜਾਈ-ਸੁਰੱਖਿਆ (HSTS), X-ਫ੍ਰੇਮ-ਵਿਕਲਪ | ਵਿਜ਼ਟਰਾਂ ਨੂੰ ਏਮਬੈਡਡ ਸਕ੍ਰਿਪਟਾਂ ਅਤੇ ਸਪੂਫਿੰਗ ਤੋਂ ਬਚਾਉਣਾ, HTTPS ਨੂੰ ਸੁਰੱਖਿਅਤ ਕਰਨਾ |
| ਗ੍ਰੇਡ | ਸੰਰਚਿਤ ਸੁਰੱਖਿਆ ਸਿਰਲੇਖਾਂ ਦਾ ਪ੍ਰਤੀਸ਼ਤ | ਸੰਖੇਪ ਹਵਾਲਾ: ਕੀ ਸੰਪਾਦਨਾਂ ਤੋਂ ਬਾਅਦ ਇਹ ਬਿਹਤਰ ਹੋਇਆ ਜਾਂ ਵਿਗੜਿਆ? |
| ਕੈਸ਼ਿੰਗ | ਕੈਸ਼-ਕੰਟਰੋਲ, ਮਿਆਦ ਪੁੱਗਣ ਦੀ ਤਾਰੀਖ, ETag, ਆਖਰੀ-ਸੋਧਿਆ ਗਿਆ | ਵਾਰ-ਵਾਰ ਮੁਲਾਕਾਤਾਂ ਤੇਜ਼ੀ ਨਾਲ ਲੋਡ ਹੁੰਦੀਆਂ ਹਨ, ਸਰਵਰ ਅਨਲੋਡ ਹੁੰਦਾ ਹੈ |
| ਕੰਪਰੈਸ਼ਨ | ਸਮੱਗਰੀ-ਏਨਕੋਡਿੰਗ (gzip, br) | HTML, CSS, ਅਤੇ JS ਕਾਫ਼ੀ ਹਲਕੇ ਹਨ—ਮੋਬਾਈਲ 'ਤੇ ਤੇਜ਼ |
| CORSComment | ਪਹੁੰਚ-ਨਿਯੰਤਰਣ-ਮੂਲ-ਦੀ ਇਜਾਜ਼ਤ ਅਤੇ ਸੰਬੰਧਿਤ | ਹੋਰ ਡੋਮੇਨਾਂ ਤੋਂ ਤੁਹਾਡੇ API ਅਤੇ ਫੌਂਟਾਂ ਤੱਕ ਕੌਣ ਪਹੁੰਚ ਕਰ ਸਕਦਾ ਹੈ? |
| ਰੀਡਾਇਰੈਕਟਸ | ਅੰਤਿਮ URL ਤੱਕ ਬ੍ਰੈੱਡਕ੍ਰੰਬ ਟ੍ਰੇਲ | ਵਾਧੂ ਕਦਮ ਲੋਡਿੰਗ ਨੂੰ ਹੌਲੀ ਕਰਦੇ ਹਨ ਅਤੇ ਕ੍ਰੌਲ ਬਜਟ ਨੂੰ ਬਰਬਾਦ ਕਰਦੇ ਹਨ। |
ਸੁਰੱਖਿਆ ਸਕੋਰ "SEO ਸਕੋਰ" ਨਹੀਂ ਹੁੰਦਾ। ਇਹ ਮਹੱਤਵਪੂਰਨ ਸੁਰੱਖਿਆ ਸਿਰਲੇਖਾਂ ਦੀ ਪ੍ਰਤੀਸ਼ਤਤਾ ਦਰਸਾਉਂਦਾ ਹੈ ਜੋ ਜਗ੍ਹਾ 'ਤੇ ਹਨ। ਇੱਕ ਸਾਈਟ ਲਈ ਇੱਕ ਆਮ ਨਤੀਜਾ ਜੋ ਕੌਂਫਿਗਰ ਨਹੀਂ ਕੀਤਾ ਗਿਆ ਹੈ ਉਹ ਹੈ CSP ਅਤੇ X-Frame-Options ਦੀ ਘਾਟ।
ਤਿੰਨ ਸਥਿਤੀਆਂ ਹੁੰਦੀਆਂ ਹਨ ਜਦੋਂ ਹੈਡਰਾਂ ਦੀ ਜਾਂਚ ਕਰਨਾ ਯੋਗ ਹੁੰਦਾ ਹੈ: ਇੱਕ ਨਵੀਂ ਹੋਸਟਿੰਗ ਜਾਂ CDN 'ਤੇ ਜਾਣ ਤੋਂ ਬਾਅਦ, ਕੈਚਿੰਗ ਅਤੇ ਸੁਰੱਖਿਆ ਪਲੱਗਇਨ ਸਥਾਪਤ ਕਰਨ ਤੋਂ ਬਾਅਦ, ਅਤੇ ਇਸ਼ਤਿਹਾਰ ਲਾਂਚ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ, ਜਦੋਂ ਲੋਡ ਹੋਣ ਦੇ ਹਰ ਸਕਿੰਟ ਲਈ ਪੈਸਾ ਖਰਚ ਹੁੰਦਾ ਹੈ। ਇਹ ਟੂਲ ਇੱਕ ਵੈਬਸਾਈਟ ਦੇ ਵਿਕਾਸ, ਸਟੇਜਿੰਗ ਅਤੇ ਉਤਪਾਦਨ ਸੰਸਕਰਣਾਂ ਲਈ ਬਰਾਬਰ ਵਧੀਆ ਕੰਮ ਕਰਦਾ ਹੈ, ਜਿੰਨਾ ਚਿਰ ਪਤਾ ਇੰਟਰਨੈਟ ਤੋਂ ਪਹੁੰਚਯੋਗ ਹੈ।
ਕਿਸੇ ਵੈੱਬਸਾਈਟ ਦੇ HTTP ਹੈਡਰ ਔਨਲਾਈਨ ਕਿਵੇਂ ਚੈੱਕ ਕਰੀਏ?
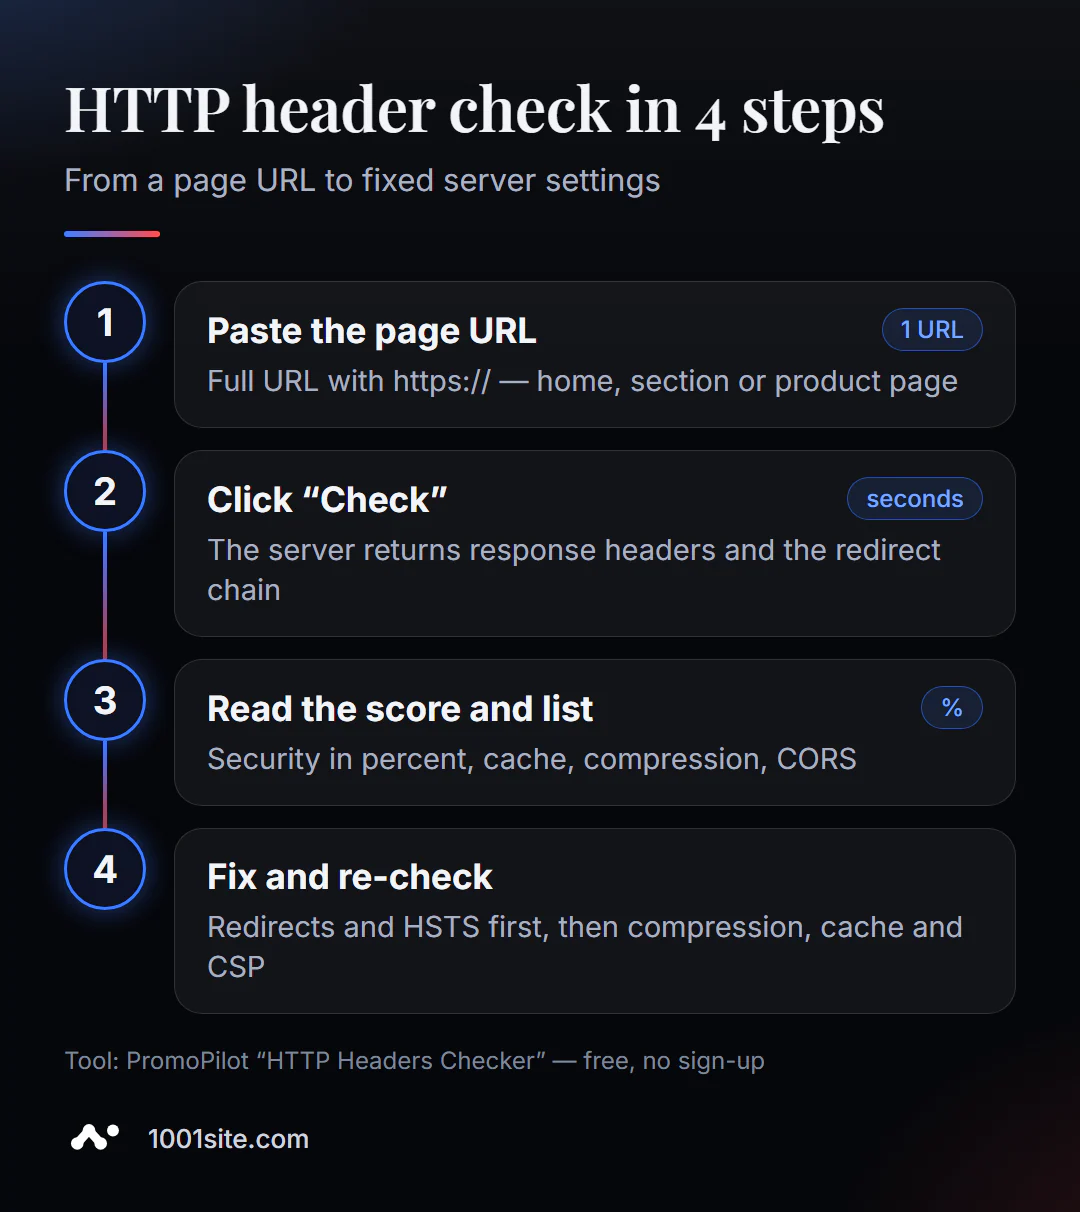
- ਟੂਲ ਖੋਲ੍ਹੋ। HTTP ਹੈਡਰ ਚੈਕਿੰਗ ਤੁਹਾਡੇ ਬ੍ਰਾਊਜ਼ਰ ਵਿੱਚ ਕੰਮ ਕਰਦੀ ਹੈ—ਕਿਸੇ ਇੰਸਟਾਲੇਸ਼ਨ ਦੀ ਲੋੜ ਨਹੀਂ ਹੈ।
- ਪ੍ਰੋਟੋਕੋਲ ਦੇ ਨਾਲ ਪੂਰਾ ਪਤਾ ਦਰਜ ਕਰੋ:
https://example.com/catalog/। ਇੱਕ ਚੈੱਕ - ਇੱਕ URL। - "ਚੈੱਕ ਕਰੋ" ਤੇ ਕਲਿਕ ਕਰੋ। ਜਵਾਬ ਕੁਝ ਸਕਿੰਟਾਂ ਦੇ ਅੰਦਰ ਆ ਜਾਂਦਾ ਹੈ।
- ਸੁਰੱਖਿਆ ਰੇਟਿੰਗ ਅਤੇ ਗੁੰਮ ਹੋਏ ਸਿਰਲੇਖਾਂ ਦੀ ਸੂਚੀ ਵੇਖੋ ।
- ਕੈਸ਼, ਕੰਪਰੈਸ਼ਨ ਅਤੇ CORS ਵਿੱਚੋਂ ਲੰਘੋ, ਫਿਰ ਰੀਡਾਇਰੈਕਟ ਚੇਨ।
- ਕਿਰਪਾ ਕਰਕੇ ਆਪਣੇ ਸਰਵਰ, CDN, ਜਾਂ ਪਲੱਗਇਨ ਦੀਆਂ ਸੈਟਿੰਗਾਂ ਨੂੰ ਠੀਕ ਕਰੋ ਅਤੇ ਦੁਬਾਰਾ ਜਾਂਚ ਕਰੋ।
ਟੂਲ ਦੇ ਪੰਨੇ ਵਿੱਚ ਇੱਕ ਪਤਾ ਖੇਤਰ, ਇੱਕ ਪੁਸ਼ਟੀਕਰਨ ਬਟਨ, ਅਤੇ ਇੱਕ ਸੰਖੇਪ ਵਰਣਨ ਹੈ: ਕੀ ਵਿਸ਼ਲੇਸ਼ਣ ਕੀਤਾ ਜਾਂਦਾ ਹੈ, ਇਸਨੂੰ ਕਿਵੇਂ ਵਰਤਣਾ ਹੈ, ਅਤੇ ਸੀਮਾਵਾਂ।
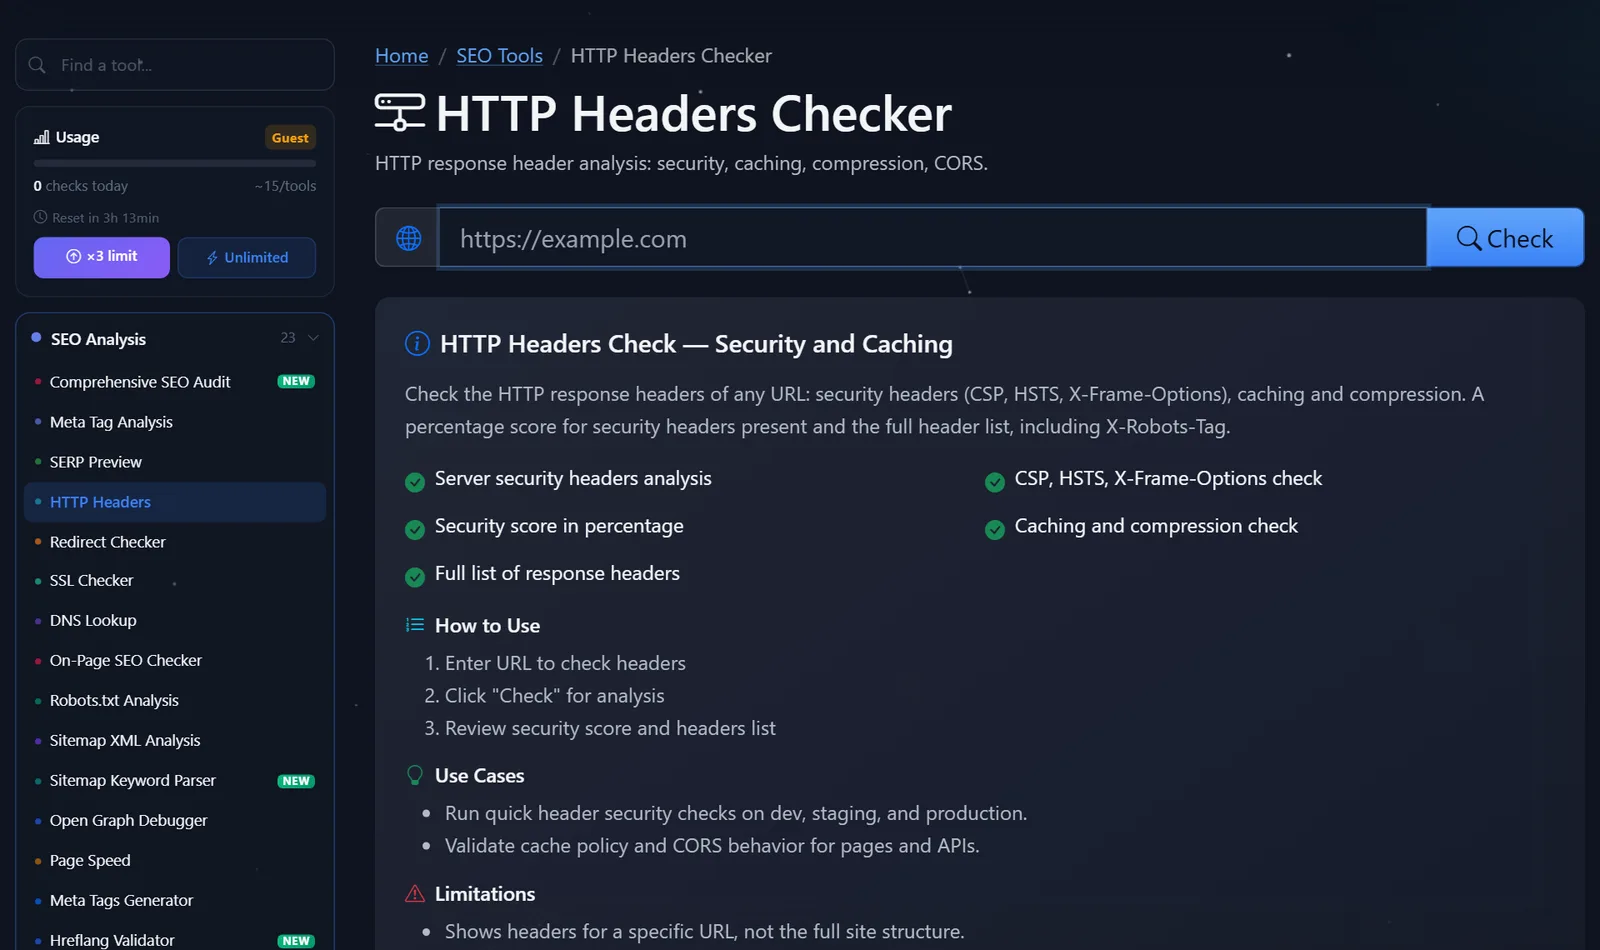
ਸਾਈਡਬਾਰ ਮੌਜੂਦਾ ਚੈੱਕ ਗਿਣਤੀ ਨੂੰ ਪ੍ਰਦਰਸ਼ਿਤ ਕਰਦਾ ਹੈ। ਮਹਿਮਾਨ ਪ੍ਰਤੀ ਦਿਨ ਕੁਝ ਚੈੱਕ ਕਰ ਸਕਦੇ ਹਨ; ਮੁਫ਼ਤ ਰਜਿਸਟ੍ਰੇਸ਼ਨ ਤੋਂ ਬਾਅਦ, ਸੀਮਾ ਤਿੰਨ ਗੁਣਾ ਹੋ ਜਾਂਦੀ ਹੈ, ਅਤੇ ਭੁਗਤਾਨ ਕੀਤਾ ਪ੍ਰੋ ਪਲਾਨ ਅਸੀਮਤ ਚੈੱਕਾਂ ਦੀ ਪੇਸ਼ਕਸ਼ ਕਰਦਾ ਹੈ।
ਸਰਵਰ ਜਵਾਬ ਕਿਵੇਂ ਪੜ੍ਹਨਾ ਹੈ ਅਤੇ ਪਹਿਲਾਂ ਕੀ ਠੀਕ ਕਰਨਾ ਹੈ?
ਇੱਕੋ ਵਾਰ ਵਿੱਚ ਸਭ ਕੁਝ ਹੱਲ ਕਰਨ ਦੀ ਕੋਸ਼ਿਸ਼ ਨਾ ਕਰੋ। ਪਹੁੰਚਯੋਗਤਾ ਅਤੇ HTTPS ਨੂੰ ਤੋੜਨ ਵਾਲੀਆਂ ਚੀਜ਼ਾਂ ਤੋਂ ਲੈ ਕੇ ਸੁਰੱਖਿਆ ਨੂੰ ਬਿਹਤਰ ਬਣਾਉਣ ਵਾਲੀਆਂ ਚੀਜ਼ਾਂ ਤੱਕ ਕੰਮ ਕਰੋ।
- ਰੀਡਾਇਰੈਕਟਸ।
http → https → www → /index.phpਚੇਨ ਤਿੰਨ ਬੇਲੋੜੀਆਂ ਬੇਨਤੀਆਂ ਹਨ। ਆਮ ਤੌਰ 'ਤੇ, ਕਿਸੇ ਵੀ ਐਡਰੈੱਸ ਵੇਰੀਏਸ਼ਨ ਤੋਂ ਅੰਤਿਮ URL 'ਤੇ ਇੱਕ 301 ਰੀਡਾਇਰੈਕਟ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ। - HSTS। ਜੇਕਰ ਤੁਹਾਡੀ ਸਾਈਟ ਸਿਰਫ਼ HTTPS ਦੀ ਵਰਤੋਂ ਕਰਦੀ ਹੈ,
Strict-Transport-Security: max-age=31536000ਜੋੜੋ। ਜੇਕਰ ਤੁਹਾਨੂੰ ਯਕੀਨ ਨਹੀਂ ਹੈ ਕਿ ਸਾਰੇ ਸਬ-ਡੋਮੇਨ HTTPS-ਯੋਗ ਹਨ ਤਾਂ ਇੱਕ ਛੋਟੀmax-ageਨਾਲ ਸ਼ੁਰੂਆਤ ਕਰੋ। - ਕੰਪਰੈਸ਼ਨ। ਜੇਕਰ ਤੁਹਾਡੇ HTML ਵਿੱਚ
Content-Encoding: brਜਾਂgzipਨਹੀਂ ਹੈ, ਤਾਂ ਆਪਣੇ ਸਰਵਰ ਜਾਂ CDN ਸੈਟਿੰਗਾਂ ਵਿੱਚ ਕੰਪਰੈਸ਼ਨ ਨੂੰ ਸਮਰੱਥ ਬਣਾਓ। ਸੰਰਚਨਾ ਦੀ ਇਹ ਇੱਕ ਲਾਈਨ ਗਤੀ ਨੂੰ ਕਾਫ਼ੀ ਸੁਧਾਰ ਸਕਦੀ ਹੈ। - ਕੈਸ਼ਿੰਗ। ਫਾਈਲ ਨਾਮ ਵਿੱਚ ਵਰਜਨ ਵਾਲੇ ਚਿੱਤਰਾਂ, CSS, ਅਤੇ JS ਲਈ, ਇੱਕ ਲੰਮਾ ਕੈਸ਼ ਸੈੱਟ ਕਰੋ (
Cache-Control: public, max-age=31536000, immutable); HTML ਲਈ, ਇੱਕ ਛੋਟਾ ਕੈਸ਼ ਜਾਂno-cacheਸੈੱਟ ਕਰੋ। - X-ਫ੍ਰੇਮ-ਵਿਕਲਪ ਅਤੇ CSP।
X-Frame-Options: SAMEORIGINਪੰਨੇ ਨੂੰ ਕਿਸੇ ਹੋਰ ਫਰੇਮ ਵਿੱਚ ਏਮਬੈਡ ਹੋਣ ਤੋਂ ਰੋਕਦਾ ਹੈ। CSP ਨੂੰ ਧਿਆਨ ਨਾਲ ਕੌਂਫਿਗਰ ਕਰੋ: ਇੱਕ ਸਖ਼ਤ ਨੀਤੀ ਆਸਾਨੀ ਨਾਲ ਵਿਸ਼ਲੇਸ਼ਣ ਅਤੇ ਵਿਜੇਟਸ ਨੂੰ ਤੋੜ ਸਕਦੀ ਹੈ, ਇਸ ਲਈ ਪਹਿਲਾਂContent-Security-Policy-Report-Onlyਮੋਡ ਨੂੰ ਸਮਰੱਥ ਬਣਾਓ। - CORS.
Access-Control-Allow-Origin: *ਇੱਕ ਗਲਤੀ ਹੈ। ਕਿਰਪਾ ਕਰਕੇ ਖਾਸ ਡੋਮੇਨ ਦੱਸੋ।
ਇੱਕ ਆਮ ਸਮੱਸਿਆ ਇਹ ਹੈ ਕਿ ਸੁਰੱਖਿਆ ਪਲੱਗਇਨ ਸਥਾਪਤ ਕਰਨ ਤੋਂ ਬਾਅਦ ਪੂਰੀ ਸਾਈਟ 'ਤੇ Cache-Control: no-store । ਸਾਈਟ ਕੰਮ ਕਰਦੀ ਹੈ, ਪਰ ਹਰ ਫੇਰੀ ਇਸ ਤਰ੍ਹਾਂ ਲੋਡ ਹੁੰਦੀ ਹੈ ਜਿਵੇਂ ਇਹ ਪਹਿਲੀ ਵਾਰ ਹੋਵੇ।
ਇੱਕ ਚੰਗੀ ਤਰ੍ਹਾਂ ਟਿਊਨ ਕੀਤੇ ਪੰਨੇ ਦਾ ਜਵਾਬ ਇਸ ਤਰ੍ਹਾਂ ਦਾ ਦਿਖਾਈ ਦਿੰਦਾ ਹੈ—ਤੁਹਾਡੇ ਨਤੀਜਿਆਂ ਦੀ ਤੁਲਨਾ ਕਰਨ ਲਈ ਇੱਕ ਬੈਂਚਮਾਰਕ:
HTTP/2 200
content-type: text/html; charset=utf-8
content-encoding: br
cache-control: no-cache
strict-transport-security: max-age=31536000; includeSubDomains
x-frame-options: SAMEORIGIN
x-content-type-options: nosniff
content-security-policy: default-src 'self'; img-src 'self' data: https:
ਜਵਾਬ ਕੋਡ 200 ਹੈ, ਪੰਨਾ ਬ੍ਰੋਟਲੀ-ਕੰਪ੍ਰੈਸਡ ਹੈ, HTML ਲੰਬੇ ਸਮੇਂ ਲਈ ਕੈਸ਼ ਨਹੀਂ ਕੀਤਾ ਜਾਂਦਾ ਹੈ, HTTPS ਇੱਕ ਸਾਲ ਲਈ ਲਾਕ ਹੈ, ਅਤੇ ਹੋਰ ਫਰੇਮਾਂ ਵਿੱਚ ਏਮਬੈਡਿੰਗ ਅਤੇ ਫਾਈਲ ਕਿਸਮ ਦੀ ਬਦਲੀ ਵਰਜਿਤ ਹੈ। ਜੇਕਰ ਤੁਹਾਡਾ ਜਵਾਬ ਕੋਡ 200 ਦੀ ਬਜਾਏ 301 ਜਾਂ 302 ਹੈ, ਤਾਂ ਤੁਸੀਂ ਅੰਤਿਮ URL ਦੀ ਜਾਂਚ ਨਹੀਂ ਕੀਤੀ ਹੈ—ਰੀਡਾਇਰੈਕਟ ਚੇਨ ਦੀ ਜਾਂਚ ਕਰੋ ਅਤੇ ਅੰਤਿਮ URL ਪੇਸਟ ਕਰੋ।
ਤੁਲਨਾ: ਪ੍ਰੋਮੋਪਾਇਲਟ ਅਤੇ ਸੁਰਖੀ ਜਾਂਚ ਲਈ ਵਿਕਲਪ
ਸੁਰਖੀਆਂ ਦੇਖਣ ਦੇ ਕਈ ਤਰੀਕੇ ਹਨ, ਹਰ ਇੱਕ ਆਪਣੀ ਸਥਿਤੀ ਦੇ ਅਨੁਕੂਲ ਹੈ।
| ਔਜ਼ਾਰ | ਕੀ ਮੁਫ਼ਤ ਹੈ? | ਪਾਬੰਦੀਆਂ | ਇਹ ਕਿਸ ਲਈ ਢੁਕਵਾਂ ਹੈ? |
|---|---|---|---|
| ਪ੍ਰੋਮੋਪਾਇਲਟ — HTTP ਹੈਡਰ ਚੈਕਰ | ਸਾਰੇ ਸਿਰਲੇਖ, ਸੁਰੱਖਿਆ ਰੇਟਿੰਗ, ਕੈਸ਼, ਕੰਪਰੈਸ਼ਨ, CORS, ਰੀਡਾਇਰੈਕਟ ਚੇਨ | ਪ੍ਰਤੀ ਚੈੱਕ ਇੱਕ URL, ਰੋਜ਼ਾਨਾ ਮਹਿਮਾਨ ਸੀਮਾ | ਬਿਨਾਂ ਇੰਸਟਾਲੇਸ਼ਨ ਦੇ ਆਪਣੀ ਜਾਂ ਕਿਸੇ ਹੋਰ ਦੀ ਵੈੱਬਸਾਈਟ ਨੂੰ ਜਲਦੀ ਚੈੱਕ ਕਰੋ |
| securityheaders.com ਵੱਲੋਂ ਹੋਰ | ਸੁਰੱਖਿਆ ਸਿਰਲੇਖਾਂ ਦੀ ਅੱਖਰ ਰੇਟਿੰਗ | ਸਿਰਫ਼ ਸੁਰੱਖਿਆ, ਕੋਈ ਕੈਸ਼ ਜਾਂ ਸੰਕੁਚਨ ਨਹੀਂ | ਉਹਨਾਂ ਲਈ ਜੋ ਸੁਰੱਖਿਆ ਸਥਾਪਤ ਕਰ ਰਹੇ ਹਨ |
| Chrome DevTools, ਨੈੱਟਵਰਕ ਟੈਬ | ਹਰੇਕ ਪੰਨੇ ਦੀ ਬੇਨਤੀ ਦੇ ਸਿਰਲੇਖ | ਤੁਹਾਨੂੰ ਪਤਾ ਹੋਣਾ ਚਾਹੀਦਾ ਹੈ ਕਿ ਕਿੱਥੇ ਦੇਖਣਾ ਹੈ; ਕੋਈ ਨਿਰਣਾ ਜਾਂ ਸੰਕੇਤ ਨਹੀਂ | ਡੀਬੱਗਿੰਗ ਕਰਦੇ ਸਮੇਂ ਡਿਵੈਲਪਰਾਂ ਲਈ |
| ਟਰਮੀਨਲ ਵਿੱਚ curl -I | ਕੱਚੇ ਜਵਾਬ ਸਿਰਲੇਖ | ਕਮਾਂਡ ਲਾਈਨ, ਕੋਈ ਵਿਆਖਿਆ ਨਹੀਂ | ਸਰਵਰ ਪ੍ਰਸ਼ਾਸਕਾਂ ਲਈ |
ਸਿੱਟਾ: ਇੱਕ ਸਪਸ਼ਟ ਮੁਲਾਂਕਣ ਅਤੇ ਪ੍ਰੋਂਪਟ ਦੇ ਨਾਲ ਇੱਕ ਵਾਰ ਦੀ ਜਾਂਚ ਲਈ, ਇੱਕ ਔਨਲਾਈਨ ਟੂਲ ਵਧੇਰੇ ਸੁਵਿਧਾਜਨਕ ਹੈ, ਜਦੋਂ ਕਿ DevTools ਅਤੇ curl ਚੰਗੇ ਹਨ ਜਦੋਂ ਤੁਸੀਂ ਪਹਿਲਾਂ ਹੀ ਜਾਣਦੇ ਹੋ ਕਿ ਤੁਸੀਂ ਕੀ ਲੱਭ ਰਹੇ ਹੋ। Securityheaders.com ਜਾਂਚ ਨੂੰ ਪੂਰਾ ਕਰਦਾ ਹੈ ਜੇਕਰ ਤੁਹਾਡਾ ਟੀਚਾ ਸਿਰਫ਼ ਸੁਰੱਖਿਆ ਹੈ।
ਇਹ PromoPilot ਦੇ 87 ਮੁਫ਼ਤ SEO ਟੂਲਸ ਵਿੱਚੋਂ ਇੱਕ ਹੈ: ਇੱਥੇ ਇੱਕ SSL ਸਰਟੀਫਿਕੇਟ ਚੈਕਰ, ਰੀਡਾਇਰੈਕਟਸ, ਅਤੇ DNS ਰਿਕਾਰਡ ਵੀ ਹਨ—ਇਹ ਇਸ ਭਾਗ ਦੇ ਲੇਖਾਂ ਵਿੱਚ ਸ਼ਾਮਲ ਹਨ।
ਹੈਡਰ ਚੈਕਰ ਸੀਮਾਵਾਂ: ਟੂਲ ਕੀ ਨਹੀਂ ਦਿਖਾਏਗਾ
ਇਹ ਜਾਂਚ ਇੱਕ ਸਿੰਗਲ URL ਦੇ ਹੈਡਰਾਂ ਨੂੰ ਦੇਖਦੀ ਹੈ, ਪੂਰੀ ਸਾਈਟ ਨੂੰ ਨਹੀਂ। ਸਿਰਫ਼ ਇਸ ਲਈ ਕਿ ਮੁੱਖ ਪੰਨਾ ਸਹੀ ਢੰਗ ਨਾਲ ਸੰਰਚਿਤ ਹੈ, ਇਸਦਾ ਮਤਲਬ ਇਹ ਨਹੀਂ ਹੈ ਕਿ /uploads/ ਫੋਲਡਰ ਵਿੱਚ ਉਤਪਾਦ ਪੰਨਾ ਜਾਂ ਫਾਈਲ ਉਸੇ ਤਰ੍ਹਾਂ ਜਵਾਬ ਦੇਵੇਗੀ।
ਕੁਝ ਹੈਡਰ CDN ਜਾਂ ਪ੍ਰੌਕਸੀ ਪੱਧਰ 'ਤੇ ਜੋੜੇ ਜਾਂਦੇ ਹਨ ਅਤੇ ਇਹ ਉਸ ਮਾਰਗ ਅਤੇ ਉਸ ਖੇਤਰ 'ਤੇ ਵੀ ਨਿਰਭਰ ਕਰ ਸਕਦੇ ਹਨ ਜਿੱਥੋਂ ਬੇਨਤੀ ਸ਼ੁਰੂ ਹੋਈ ਸੀ। ਇਸ ਲਈ, ਨਤੀਜਾ ਤੁਹਾਡੇ ਬ੍ਰਾਊਜ਼ਰ ਵਿੱਚ ਦਿਖਾਈ ਦੇਣ ਵਾਲੇ ਤੋਂ ਵੱਖਰਾ ਹੋ ਸਕਦਾ ਹੈ। ਜੇਕਰ CDN ਵਿੱਚ ਇੱਕ ਨਿਯਮ ਸਿਰਫ਼ /blog/* ਲਈ ਸੰਰਚਿਤ ਕੀਤਾ ਗਿਆ ਹੈ, ਤਾਂ ਦੂਜੇ ਭਾਗ ਇਸਨੂੰ ਪ੍ਰਾਪਤ ਨਹੀਂ ਕਰਨਗੇ।
ਅਤੇ ਸਭ ਤੋਂ ਮਹੱਤਵਪੂਰਨ: ਸਿਰਲੇਖ ਸੈਟਿੰਗਾਂ ਹਨ, ਸਮੱਗਰੀ ਨਹੀਂ। ਇਹ ਟੂਲ ਸਿਰਲੇਖ, ਟੈਕਸਟ, ਜਾਂ ਮਾਰਕਅੱਪ ਦੀ ਜਾਂਚ ਨਹੀਂ ਕਰਦਾ - ਇਸਦੇ ਲਈ ਵੱਖਰੇ ਪੰਨੇ ਜਾਂਚਾਂ ਹਨ।
ਬਦਲਾਵਾਂ ਸੰਬੰਧੀ ਇੱਕ ਹੋਰ ਚੇਤਾਵਨੀ। ਸਰਵਰ ਸੰਰਚਨਾ ਨੂੰ ਸੰਪਾਦਿਤ ਕਰਨ ਤੋਂ ਬਾਅਦ, ਨਤੀਜਾ ਤੁਰੰਤ ਅੱਪਡੇਟ ਨਹੀਂ ਹੋ ਸਕਦਾ: CDN ਪੁਰਾਣੇ ਜਵਾਬ ਨੂੰ ਕੈਸ਼ ਰੱਖਦਾ ਹੈ। CDN ਕੈਸ਼ ਸਾਫ਼ ਕਰੋ ਜਾਂ ਕੁਝ ਮਿੰਟ ਉਡੀਕ ਕਰੋ, ਫਿਰ ਦੁਬਾਰਾ ਜਾਂਚ ਚਲਾਓ।
ਇੱਕ ਮੁਫ਼ਤ ਔਜ਼ਾਰ ਕਦੋਂ ਕਾਫ਼ੀ ਨਹੀਂ ਹੁੰਦਾ?
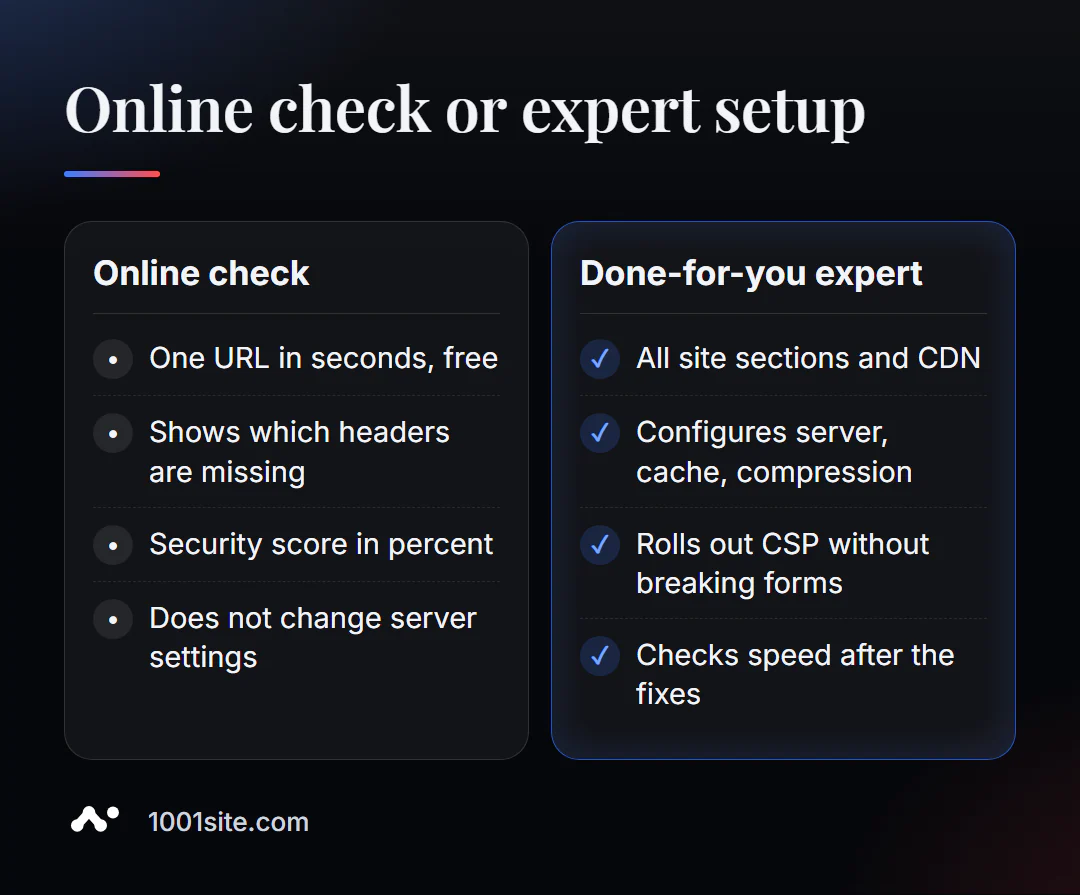
ਇਹ ਟੂਲ ਤੁਹਾਨੂੰ ਇਮਾਨਦਾਰੀ ਨਾਲ ਦੱਸੇਗਾ ਕਿ ਕਿਹੜੇ ਹੈਡਰ ਗੁੰਮ ਹਨ। ਹਾਲਾਂਕਿ, ਉਹਨਾਂ ਨੂੰ ਜੋੜਨ ਲਈ ਸਰਵਰ, CDN, ਜਾਂ ਵੈੱਬਸਾਈਟ ਇੰਜਣ ਨਾਲ ਕੰਮ ਕਰਨ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ। ਤੁਹਾਨੂੰ ਇੱਕ ਮਾਹਰ ਦੀ ਲੋੜ ਪਵੇਗੀ ਜੇਕਰ:
- CSP ਨੂੰ ਸਮਰੱਥ ਕਰਨ ਤੋਂ ਬਾਅਦ, ਫਾਰਮ, ਭੁਗਤਾਨ, ਜਾਂ ਵਿਸ਼ਲੇਸ਼ਣ ਟੁੱਟ ਗਏ;
- ਵੱਖ-ਵੱਖ ਭਾਗਾਂ ਦੇ ਵੱਖ-ਵੱਖ ਸਿਰਲੇਖ ਹੁੰਦੇ ਹਨ, ਅਤੇ ਇਹ ਸਪੱਸ਼ਟ ਨਹੀਂ ਹੁੰਦਾ ਕਿ ਉਹਨਾਂ ਨੂੰ ਕੌਣ ਸੈੱਟ ਕਰਦਾ ਹੈ - ਸਰਵਰ, ਪਲੱਗਇਨ, ਜਾਂ CDN;
- ਸਾਈਟ ਹੌਲੀ ਹੈ, ਹਾਲਾਂਕਿ ਕੈਸ਼ ਅਤੇ ਕੰਪਰੈਸ਼ਨ "ਚਾਲੂ" ਹਨ;
- ਤੁਹਾਡੇ ਕੋਲ ਸਰਵਰ ਤੱਕ ਪਹੁੰਚ ਨਹੀਂ ਹੈ, ਅਤੇ ਹੋਸਟਿੰਗ ਕੰਪਨੀ ਟੈਂਪਲੇਟ ਈਮੇਲਾਂ ਨਾਲ ਜਵਾਬ ਦਿੰਦੀ ਹੈ।
ਮੈਂ ਤੁਹਾਡੀ ਵੈੱਬਸਾਈਟ ਲਈ ਕੀ ਕਰ ਸਕਦਾ ਹਾਂ?
ਮੇਰਾ ਨਾਮ ਵੈਲੇਰੀ ਡੈਨਯੁਕ ਹੈ, ਮੈਂ ਇੱਕ ਡਿਵੈਲਪਰ ਅਤੇ SEO ਮਾਹਰ ਹਾਂ: ਪਿਛਲੇ 12 ਸਾਲਾਂ ਵਿੱਚ, ਮੈਂ 200 ਤੋਂ ਵੱਧ ਗਾਹਕਾਂ ਲਈ ਵੈੱਬਸਾਈਟਾਂ ਅਤੇ ਸਿਸਟਮ ਬਣਾਏ ਹਨ। ਸੁਰਖੀਆਂ SEO ਦਾ ਉਹ ਹਿੱਸਾ ਹਨ ਜੋ ਗਾਹਕ ਆਮ ਤੌਰ 'ਤੇ ਨਹੀਂ ਦੇਖਦੇ, ਪਰ ਮੈਂ ਉਹਨਾਂ ਨੂੰ ਪਹਿਲਾਂ ਸੈੱਟ ਕਰਦਾ ਹਾਂ।
SEO ਅਤੇ ਪ੍ਰਚਾਰ
- ਟਰਨਕੀ ਐਸਈਓ ਆਡਿਟ: ਮੈਂ ਸਰਵਰ, ਹੈਡਰ, ਰੀਡਾਇਰੈਕਟ, ਸਪੀਡ ਅਤੇ ਇੰਡੈਕਸਿੰਗ ਦੀ ਜਾਂਚ ਕਰਦਾ ਹਾਂ, ਅਤੇ ਫਿਰ ਕਾਰਨਾਂ ਨੂੰ ਠੀਕ ਕਰਦਾ ਹਾਂ, ਲੱਛਣਾਂ ਨੂੰ ਨਹੀਂ।
- ਸਮੱਗਰੀ ਜੋ ਖੋਜ ਤੋਂ ਗਾਹਕਾਂ ਨੂੰ ਆਕਰਸ਼ਿਤ ਕਰਦੀ ਹੈ: ਇੱਕ AI-ਸੰਚਾਲਿਤ SEO ਬਲੌਗ ਜੋ ਲੇਖ ਲਿਖਦਾ ਅਤੇ ਪ੍ਰਕਾਸ਼ਿਤ ਕਰਦਾ ਹੈ ।
ਵੈੱਬਸਾਈਟਾਂ ਅਤੇ ਔਨਲਾਈਨ ਸਟੋਰ
- ਇੱਕ WordPress ਵੈੱਬਸਾਈਟ ਜਿਸ ਵਿੱਚ €299 ਅਤੇ 3 ਦਿਨਾਂ ਲਈ AI ਸਹਾਇਕ ਹੈ — ਪਹਿਲੇ ਦਿਨ ਤੋਂ ਹੀ ਕੌਂਫਿਗਰ ਕੀਤੇ ਕੈਸ਼, ਕੰਪਰੈਸ਼ਨ ਅਤੇ HTTPS ਦੇ ਨਾਲ।
- 1001site ਤੇ ਇੱਕ ਵੈੱਬਸਾਈਟ: ਤੁਹਾਡੇ ਡੋਮੇਨ 'ਤੇ SSL ਆਪਣੇ ਆਪ ਜਾਰੀ ਅਤੇ ਨਵਿਆਇਆ ਜਾਂਦਾ ਹੈ, ਸਰਵਰ-ਸਾਈਡ ਰੈਂਡਰਿੰਗ ਅਤੇ ਸੋਸ਼ਲ ਮੀਡੀਆ ਪ੍ਰੀਵਿਊ ਆਪਣੇ ਆਪ ਕੌਂਫਿਗਰ ਕੀਤੇ ਜਾਂਦੇ ਹਨ। ਜੇਕਰ ਤੁਹਾਨੂੰ ਕਿਸੇ ਹੋਰ ਦਾ ਡਿਜ਼ਾਈਨ ਪਸੰਦ ਹੈ, ਤਾਂ ਤੁਸੀਂ 1,000+ ਸੰਦਰਭ ਸ਼ੈਲੀਆਂ ਵਿੱਚੋਂ ਇੱਕ ਦੀ ਵਰਤੋਂ ਕਰਕੇ ਇੱਕ ਵੈੱਬਸਾਈਟ ਬਣਾ ਸਕਦੇ ਹੋ ।
ਸੀਆਰਐਮ, ਲੇਖਾਕਾਰੀ ਅਤੇ ਆਟੋਮੇਸ਼ਨ
- ਚੈਟਬੋਟਸ ਦੀ ਬਜਾਏ ਈ-ਕਾਮਰਸ ਏਜੰਟ - ਜਦੋਂ ਇੱਕ ਸਟੋਰ ਨੂੰ ਸਿਰਫ਼ ਇੱਕ ਵੈੱਬਸਾਈਟ ਦੀ ਨਹੀਂ, ਸਗੋਂ ਇੱਕ ਵਿਕਰੀ ਸਹਾਇਕ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ।
- ਚੈੱਕ ਗਣਰਾਜ ਦੀ ਇੱਕ ਕੰਪਨੀ ਲਈ ਇੱਕ ਔਨਲਾਈਨ ਸਟੋਰ ਲਈ ਇੱਕ ਮਹੀਨਾਵਾਰ ਲੇਖਾ ਪ੍ਰਣਾਲੀ ।
ਮੇਰੇ ਪੋਰਟਫੋਲੀਓ ਵਿੱਚ ਹੋਰ ਪ੍ਰੋਜੈਕਟ ਹਨ। ਮੈਨੂੰ Telegram ਤੇ ਆਪਣੀ ਵੈੱਬਸਾਈਟ ਦਾ ਪਤਾ ਭੇਜੋ - ਮੈਂ ਸੁਰਖੀਆਂ ਦੀ ਜਾਂਚ ਕਰਾਂਗਾ ਅਤੇ ਤੁਹਾਨੂੰ ਦੱਸਾਂਗਾ ਕਿ ਮੈਨੂੰ ਤੁਰੰਤ ਨਤੀਜੇ ਕੀ ਦੇਣਗੇ।
ਨਤੀਜਾ
- HTTP ਹੈੱਡਰਾਂ ਦੀ ਔਨਲਾਈਨ ਜਾਂਚ ਕਰਨ ਨਾਲ ਸਕਿੰਟਾਂ ਵਿੱਚ ਪਤਾ ਲੱਗ ਜਾਂਦਾ ਹੈ ਕਿ ਸਰਵਰ ਬ੍ਰਾਊਜ਼ਰ ਅਤੇ ਖੋਜ ਰੋਬੋਟ ਨੂੰ ਕਿਵੇਂ ਜਵਾਬ ਦਿੰਦਾ ਹੈ।
- ਇਸਨੂੰ ਕ੍ਰਮ ਵਿੱਚ ਠੀਕ ਕਰੋ: ਰੀਡਾਇਰੈਕਟਸ → HSTS → ਕੰਪਰੈਸ਼ਨ → ਕੈਸ਼ → X-ਫ੍ਰੇਮ-ਵਿਕਲਪ ਅਤੇ CSP → CORS।
- ਸਿਰਫ਼ ਹੋਮਪੇਜ ਤੋਂ ਇਲਾਵਾ ਹੋਰ ਵੀ ਬਹੁਤ ਕੁਝ ਦੇਖੋ: CDN ਅਤੇ ਪਲੱਗਇਨ ਵੱਖ-ਵੱਖ ਭਾਗਾਂ ਨੂੰ ਵੱਖ-ਵੱਖ ਸਿਰਲੇਖ ਨਿਰਧਾਰਤ ਕਰ ਸਕਦੇ ਹਨ।
- ਜੇਕਰ ਸਰਵਰ ਸੈਟਿੰਗਾਂ ਉਪਲਬਧ ਨਹੀਂ ਹਨ ਜਾਂ ਵਿਰੋਧੀ ਹਨ, ਤਾਂ ਕੰਮ ਨੂੰ ਕਿਸੇ ਮਾਹਰ ਨੂੰ ਸੌਂਪਣਾ ਜਾਂ 1001site ਤੇ ਸਾਈਟ ਬਣਾਉਣਾ ਆਸਾਨ ਹੈ, ਜਿੱਥੇ HTTPS ਅਤੇ ਰੈਂਡਰਿੰਗ ਪਹਿਲਾਂ ਹੀ ਕੌਂਫਿਗਰ ਕੀਤੇ ਗਏ ਹਨ।
ਹੁਣੇ ਆਪਣੇ ਹੋਮਪੇਜ ਦੀ ਜਾਂਚ ਕਰੋ: ਇੱਕ ਮੁਫ਼ਤ HTTP ਹੈਡਰ ਜਾਂਚ ਚਲਾਓ, ਅਤੇ ਜੇਕਰ ਤੁਹਾਡੇ ਕੋਈ ਸਵਾਲ ਹਨ, ਤਾਂ ਮੈਨੂੰ Telegram ਤੇ ਲਿਖੋ ।
ਸਰੋਤ
- ਪ੍ਰੋਮੋਪਾਇਲਟ HTTP ਹੈਡਰ ਚੈਕਰ ਟੂਲ ਪੰਨਾ - ਜਾਂਚਾਂ ਅਤੇ ਸੀਮਾਵਾਂ ਦੀ ਸੂਚੀ।
- securityheaders.com - ਸੁਰੱਖਿਆ ਸਿਰਲੇਖ ਮੁਲਾਂਕਣ ਦਾ ਵੇਰਵਾ।
- Chrome DevTools ਦਸਤਾਵੇਜ਼ - ਨੈੱਟਵਰਕ ਪੈਨਲ ਅਤੇ ਦੇਖਣ ਦੇ ਸਿਰਲੇਖ।