Het korte antwoord: om HTTP-headers online te controleren, plakt u het paginaadres in de HTTP Header Checker van PromoPilot en klikt u op "Controleren". De tool toont alle serverresponsheaders, de beveiligingsscore, caching-, compressie- en CORS-instellingen, evenals de redirectketen naar de uiteindelijke URL. Registratie is niet nodig. Hieronder vindt u informatie over welke headers belangrijk zijn, hoe u de resultaten moet interpreteren en wat u als eerste moet aanpakken.
Ik controleer de headers van elk project voordat ik het inlever: zo spoor ik de helft van de "mysterieuze" problemen op, zoals een site die niet cachet, pagina's zonder compressie weergeeft of vergeten is HTTPS te beveiligen.
Wat laat het controleren van HTTP-headers zien?
Wanneer een browser of zoekmachinerobot een pagina opvraagt, reageert de server eerst met serviceregels – headers – en stuurt pas daarna de HTML terug. Deze headers beschrijven hoe de pagina in de cache moet worden opgeslagen, of deze gecomprimeerd is, of deze op een andere website kan worden ingesloten en waar de bezoeker naartoe moet worden doorgestuurd.
| Groep | Waar kijkt het instrument naar? | Waarom heeft de site dit nodig? |
|---|---|---|
| Veiligheid | Content-Security-Policy, Strict-Transport-Security (HSTS), X-Frame-Options | Bezoekers beschermen tegen ingebedde scripts en spoofing, en HTTPS beveiligen. |
| Cijfer | Percentage van geconfigureerde beveiligingsheaders | Ter referentie: is het na de bewerkingen beter of slechter geworden? |
| Caching | Cache-Control, Vervaldatum, ETag, Laatst gewijzigd | Bij herhaalde bezoeken laden de servers sneller en wordt de server minder belast. |
| Compressie | Inhoudscodering (gzip, br) | HTML, CSS en JS zijn aanzienlijk lichter en daardoor sneller op mobiele apparaten. |
| CORS | Toegangscontrole-Oorsprong toestaan en gerelateerde | Wie heeft vanaf andere domeinen toegang tot uw API en lettertypen? |
| Omleidingen | Broodkruimelpad naar de uiteindelijke URL | Extra stappen vertragen het laden en verspillen het beschikbare kruiptijdbudget. |
Een beveiligingsscore is geen "SEO-score". Het geeft het percentage belangrijke beveiligingsheaders weer dat aanwezig is. Een typisch resultaat voor een site die niet geconfigureerd is, is het ontbreken van CSP en X-Frame-Options.
Er zijn drie situaties waarin het de moeite waard is om headers te controleren: na de overstap naar een nieuwe hostingprovider of CDN, na het installeren van caching- en beveiligingsplugins en vóór het lanceren van advertenties, waarbij elke seconde laadtijd geld kost. De tool werkt even goed voor ontwikkelings-, test- en productieversies van een website, zolang het adres maar bereikbaar is vanaf internet.
Hoe kun je online de HTTP-headers van een website controleren?
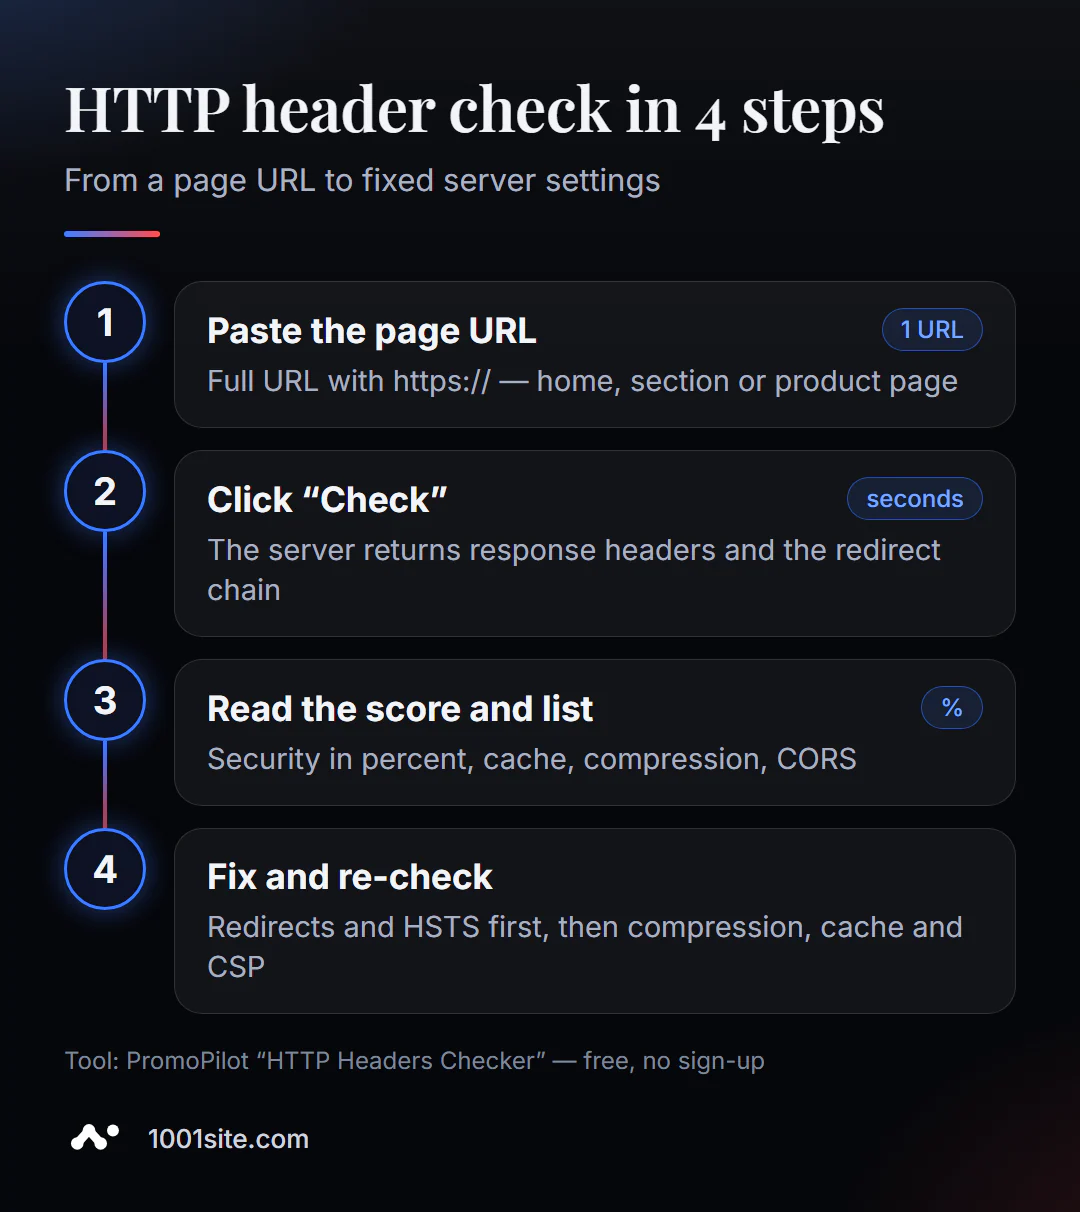
- Open de tool. HTTP-headercontrole werkt in uw browser; installatie is niet nodig.
- Voer het volledige adres inclusief protocol in:
https://example.com/catalog/. Eén controle - één URL. - Klik op "Controleren". Het antwoord volgt binnen enkele seconden.
- Bekijk de beveiligingsclassificatie en de lijst met ontbrekende headers.
- Doorloop de cache, compressie en CORS, en vervolgens de omleidingsketen.
- Corrigeer de instellingen op uw server, CDN of plugin en controleer het opnieuw.
De pagina van de tool bevat één adresveld, een verificatieknop en een korte beschrijving: wat er wordt geanalyseerd, hoe het te gebruiken is en de beperkingen.
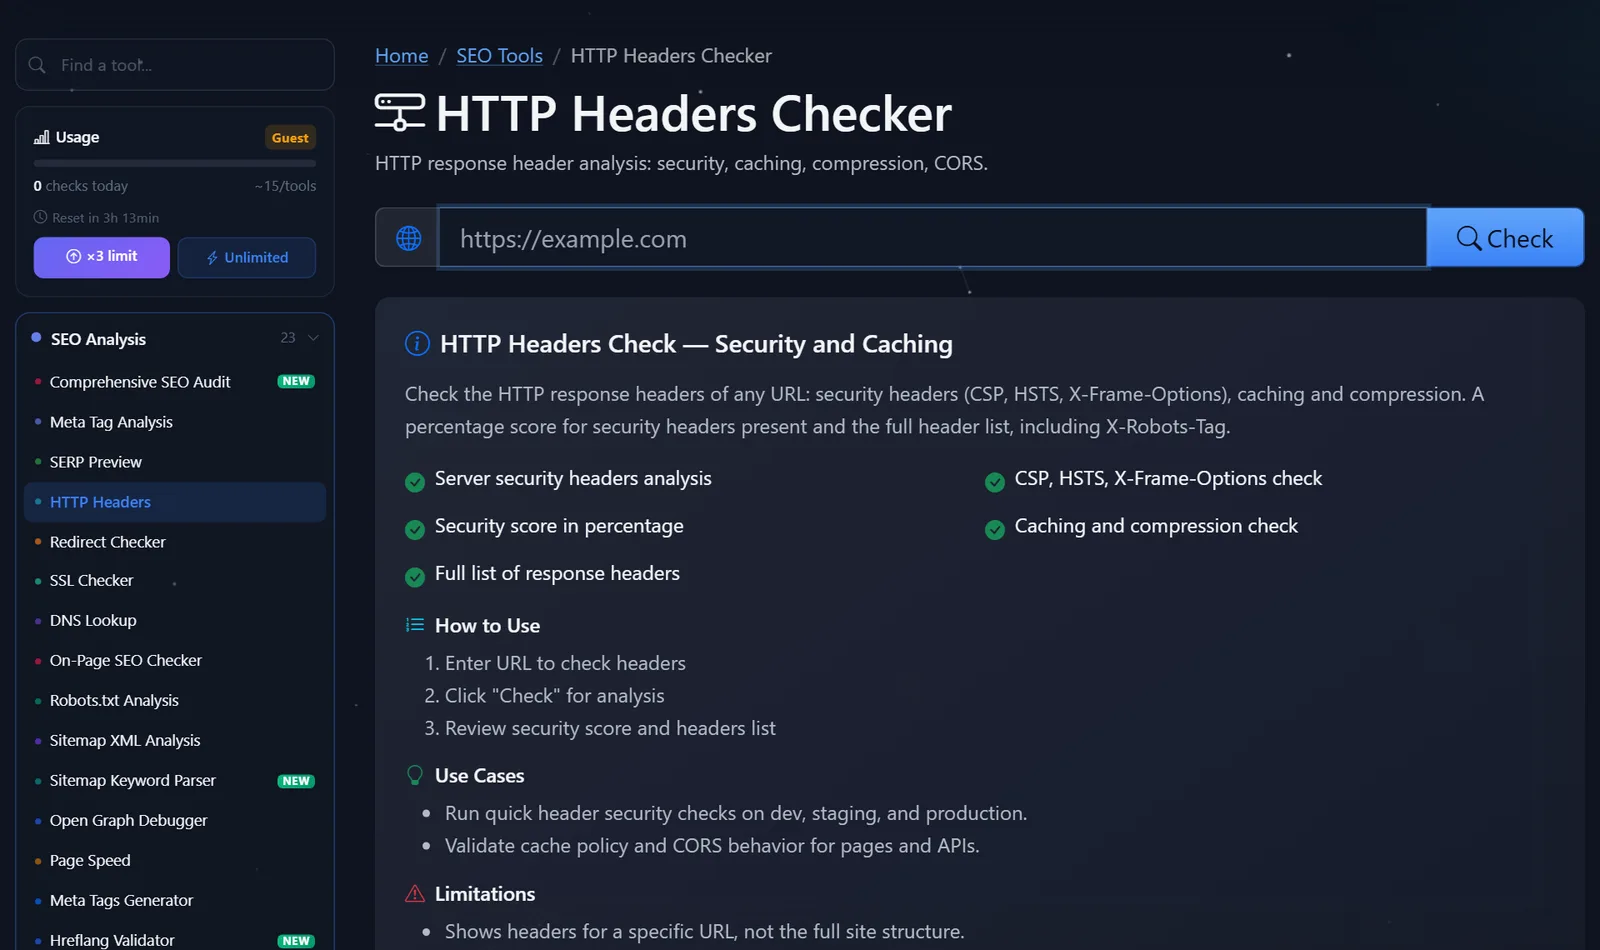
In de zijbalk wordt het huidige aantal afrekeningen weergegeven. Gasten kunnen een paar afrekeningen per dag uitvoeren; na gratis registratie wordt de limiet verdrievoudigd en het betaalde Pro-abonnement biedt onbeperkte afrekeningen.
Hoe moet ik het serverantwoord interpreteren en wat moet ik als eerste oplossen?
Probeer niet alles tegelijk aan te pakken. Werk vanuit de problemen met toegankelijkheid en HTTPS naar de verbeteringen in de beveiliging.
- Omleidingen. De keten
http → https → www → /index.phpbestaat uit drie onnodige verzoeken. Normaal gesproken is één 301-omleiding naar de uiteindelijke URL voldoende vanuit elke adresvariant. - HSTS. Als uw site alleen HTTPS gebruikt, voeg dan
Strict-Transport-Security: max-age=31536000toe. Begin met een kleinemax-ageals u niet zeker weet of alle subdomeinen HTTPS-compatibel zijn. - Compressie. Als je geen
Content-Encoding: brofgzipin je HTML hebt staan, schakel dan compressie in bij je server- of CDN-instellingen. Deze ene configuratieregel kan de snelheid aanzienlijk verbeteren. - Caching. Voor afbeeldingen, CSS en JS met de versie in de bestandsnaam, stel een lange cache in (
Cache-Control: public, max-age=31536000, immutable); voor HTML, stel een korte cache in ofno-cache. - X-Frame-Options en CSP.
X-Frame-Options: SAMEORIGINvoorkomt dat de pagina in een ander frame wordt ingesloten. Configureer CSP zorgvuldig: een strikt beleid kan analyses en widgets gemakkelijk verstoren, dus schakel eerst de modusContent-Security-Policy-Report-Onlyin. - CORS.Access
Access-Control-Allow-Origin: *voor API's met persoonsgegevens is een fout. Geef specifieke domeinen op.
Een veelvoorkomende valkuil is Cache-Control: no-store voor de hele site na het installeren van een beveiligingsplugin. De site werkt wel, maar elk volgend bezoek laadt alsof het de eerste keer is.
Zo ziet de respons van een goed afgestelde pagina eruit – een referentiepunt om uw resultaten mee te vergelijken:
HTTP/2 200
content-type: text/html; charset=utf-8
content-encoding: br
cache-control: no-cache
strict-transport-security: max-age=31536000; includeSubDomains
x-frame-options: SAMEORIGIN
x-content-type-options: nosniff
content-security-policy: default-src 'self'; img-src 'self' data: https:
De responsstatuscode is 200, de pagina is gecomprimeerd met Brotli, HTML wordt niet langdurig in de cache opgeslagen, HTTPS is een jaar lang vergrendeld en het insluiten in andere frames en het vervangen van bestandstypen is verboden. Als uw responsstatuscode 301 of 302 is in plaats van 200, hebt u de uiteindelijke URL niet gecontroleerd. Controleer de omleidingsketen en plak de uiteindelijke URL.
Vergelijking: PromoPilot en alternatieven voor het controleren van koppen
Er zijn verschillende manieren om naar krantenkoppen te kijken, elk geschikt voor de betreffende situatie.
| Hulpmiddel | Wat is gratis? | Beperkingen | Voor wie is het geschikt? |
|---|---|---|---|
| PromoPilot — HTTP-headerchecker | Alle headers, beveiligingsclassificatie, cache, compressie, CORS, redirect-keten | Eén URL per controle, dagelijkse gastlimiet | Controleer snel je eigen website of die van iemand anders zonder installatie. |
| securityheaders.com | Letterclassificatie van beveiligingsheaders | Alleen beveiliging, geen cache of compressie. | Voor degenen die beveiliging instellen |
| Chrome DevTools, tabblad Netwerk | Kopteksten van elk paginaverzoek | Je moet weten waar je moet kijken; geen oordeel of hints. | Voor ontwikkelaars tijdens het debuggen |
| `curl -I` in de terminal | Ruwe responsheaders | Opdrachtregel, geen interpretatie | Voor serverbeheerders |
Conclusie: Voor een eenmalige controle met een duidelijke beoordeling en aanwijzingen is een online tool handiger, terwijl DevTools en curl goed zijn als je al weet wat je zoekt. Securityheaders.com is een goede aanvulling op de controle als je puur op beveiliging uit bent.
Dit is slechts één van de 87 gratis SEO-tools van PromoPilot: er is ook een tool voor het controleren van SSL-certificaten, redirects en DNS-records – deze worden behandeld in de artikelen in deze sectie.
Beperkingen van de headerchecker: wat de tool niet laat zien
De controle kijkt naar de headers van één enkele URL, niet naar de hele website. Dat de hoofdpagina correct is geconfigureerd, betekent niet dat de productpagina of het bestand in de map /uploads/ op dezelfde manier zal reageren.
Sommige headers worden toegevoegd op CDN- of proxyniveau en kunnen afhankelijk zijn van het pad en zelfs de regio van waaruit het verzoek afkomstig is. Daarom kan het resultaat afwijken van wat u in uw browser ziet. Als een regel in de CDN alleen is geconfigureerd voor /blog/*, ontvangen andere secties deze niet.
En het allerbelangrijkste: koppen zijn instellingen, geen inhoud. De tool controleert niet de titel, tekst of opmaak; daarvoor zijn er aparte paginacontroles.
Nog een waarschuwing met betrekking tot wijzigingen. Na het bewerken van de serverconfiguratie wordt het resultaat mogelijk niet direct bijgewerkt: het CDN bewaart de oude respons in de cache. Wis de CDN-cache of wacht een paar minuten en voer de controle vervolgens opnieuw uit.
Wanneer is een gratis tool niet genoeg?
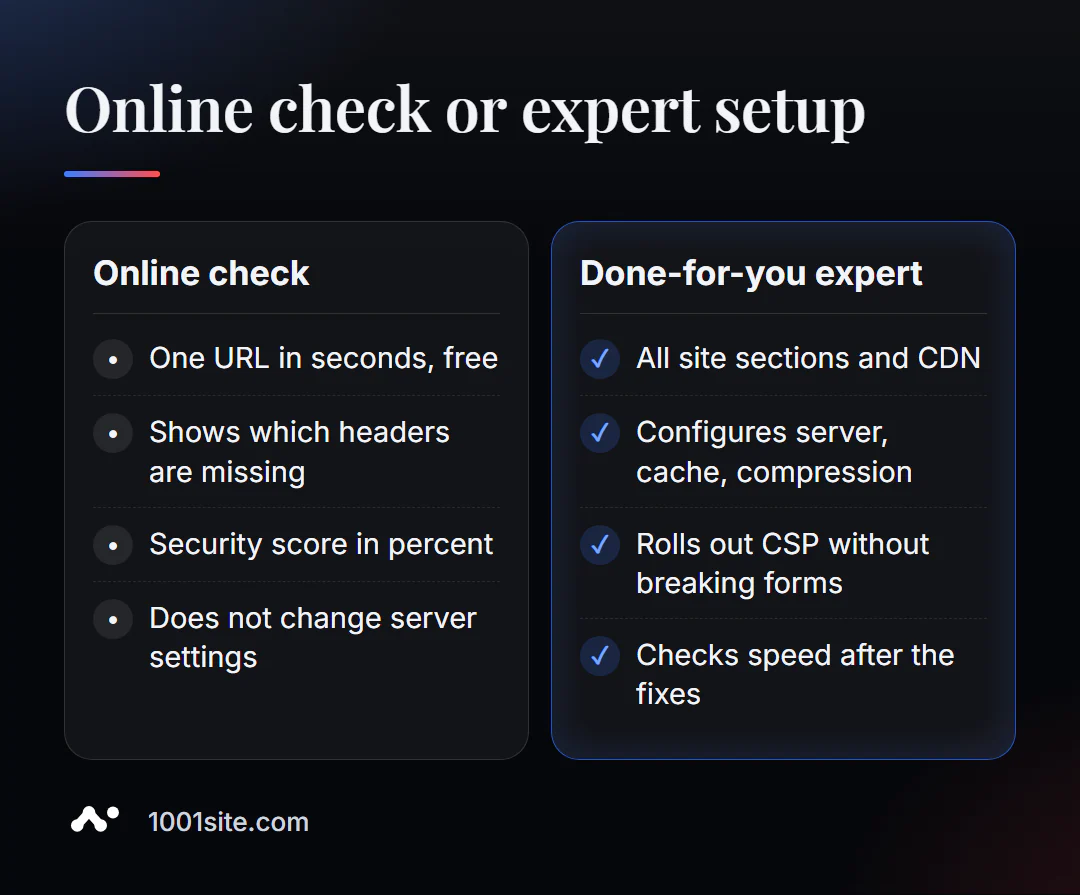
De tool zal je eerlijk vertellen welke headers ontbreken. Het toevoegen ervan vereist echter aanpassingen aan de server, het CDN of de website-engine. Je hebt een specialist nodig als:
- Na het inschakelen van CSP werkten formulieren, betalingen of analyses niet meer;
- De verschillende secties hebben verschillende titels, en het is niet duidelijk wie deze instelt: de server, de plugin of het CDN;
- De site is traag, hoewel caching en compressie zijn ingeschakeld;
- Je hebt geen toegang tot de server en het hostingbedrijf reageert met standaardmails.
Wat kan ik voor uw website doen?
Mijn naam is Valeriy Danyuk, ik ben ontwikkelaar en SEO-specialist: in de afgelopen 12 jaar heb ik websites en systemen gebouwd voor meer dan 200 klanten. Kopregels zijn het onderdeel van SEO dat klanten meestal niet zien, maar ik zorg ervoor dat ze als eerste worden ingesteld.
SEO en promotie
- Kant-en-klare SEO-audit: ik controleer de server, headers, redirects, snelheid en indexering, en pak vervolgens de oorzaken aan, niet alleen de symptomen.
- Content die klanten via zoekmachines aantrekt: een door AI aangedreven SEO-blog die artikelen schrijft en publiceert.
Websites en webwinkels
- Een WordPress website met een AI-assistent voor €299 en 3 dagen — inclusief geconfigureerde cache, compressie en HTTPS vanaf dag één.
- Een website op 1001site: SSL-certificaten voor uw domein worden automatisch uitgegeven en verlengd, server-side rendering en previews voor sociale media worden automatisch geconfigureerd. Als u een bestaand ontwerp mooi vindt, kunt u een website maken met behulp van een van de meer dan 1000 voorbeeldstijlen.
CRM, boekhouding en automatisering
- E-commerce medewerkers in plaats van chatbots - wanneer een winkel niet alleen een website nodig heeft, maar ook een verkoopmedewerker.
- Een maandelijks boekhoudsysteem voor een webwinkel van een bedrijf uit Tsjechië.
Meer projecten vind je in mijn portfolio. Stuur me je websiteadres via Telegram – ik bekijk de titels en laat je weten wat me direct resultaat zal opleveren.
Resultaat
- Door online HTTP-headers te controleren, zie je binnen enkele seconden hoe de server reageert op de browser en de zoekmachine.
- Los het in de volgende volgorde op: redirects → HSTS → compressie → cache → X-Frame-Options en CSP → CORS.
- Controleer meer dan alleen de homepage: CDN's en plugins kunnen verschillende headers toewijzen aan verschillende secties.
- Als serverinstellingen niet beschikbaar zijn of conflicteren, is het eenvoudiger om de taak uit te besteden aan een specialist of de site te bouwen op 1001site, waar HTTPS en rendering al geconfigureerd zijn.
Controleer nu uw homepage: voer een gratis HTTP-headercontrole uit, en als u vragen heeft, kunt u mij een bericht sturen via Telegram.
Bronnen
- Pagina van de PromoPilot HTTP Header Checker-tool - lijst met controles en beperkingen.
- securityheaders.com - Beschrijving van de evaluatie van beveiligingsheaders.
- Documentatie van Chrome DevTools - Netwerkpaneel en het bekijken van headers.