छोटो उत्तर: HTTP हेडरहरू अनलाइन जाँच गर्न, पृष्ठ ठेगानालाई PromoPilot को HTTP हेडर परीक्षकमा टाँस्नुहोस् र "चेक गर्नुहोस्" मा क्लिक गर्नुहोस्। उपकरणले सबै सर्भर प्रतिक्रिया हेडरहरू, सुरक्षा प्रतिशत मूल्याङ्कन, क्यासिङ, कम्प्रेसन, र CORS सेटिङहरू, साथै अन्तिम URL मा रिडिरेक्ट चेन प्रदर्शन गर्नेछ। दर्ता आवश्यक छैन। तल तपाईंले कुन हेडरहरू महत्त्वपूर्ण छन्, परिणामहरू कसरी पढ्ने, र पहिले के समाधान गर्ने भन्ने बारे जानकारी पाउनुहुनेछ।
म प्रत्येक परियोजना हस्तान्तरण गर्नु अघि हेडरहरू जाँच गर्छु: यसरी म आधा "रहस्यमय" समस्याहरू समात्छु - एउटा साइट जसले क्यास गर्दैन, कम्प्रेसन बिना पृष्ठहरू सेवा गर्दछ, वा HTTPS सुरक्षित गर्न बिर्सन्छ।
HTTP हेडरहरू जाँच गर्दा के देखिन्छ?
जब कुनै ब्राउजर वा खोज इन्जिन रोबोटले पृष्ठ अनुरोध गर्छ, सर्भरले पहिले सेवा लाइनहरू - हेडरहरू - सँग प्रतिक्रिया दिन्छ र त्यसपछि मात्र HTML फिर्ता गर्छ। यी हेडरहरूले पृष्ठ कसरी क्यास गर्नुपर्छ, यो कम्प्रेस गरिएको छ कि छैन, यसलाई अर्को वेबसाइटमा इम्बेड गर्न सकिन्छ कि छैन, र आगन्तुकलाई कहाँ रिडिरेक्ट गर्ने भनेर वर्णन गर्दछ।
| समूह | उपकरणले के देख्छ? | साइटलाई यो किन चाहिन्छ? |
|---|---|---|
| सुरक्षा | सामग्री-सुरक्षा-नीति, कडा-यातायात-सुरक्षा (HSTS), X-फ्रेम-विकल्पहरू | आगन्तुकहरूलाई एम्बेडेड स्क्रिप्ट र स्पूफिंगबाट जोगाउँदै, HTTPS सुरक्षित गर्दै |
| ग्रेड | कन्फिगर गरिएका सुरक्षा हेडरहरूको प्रतिशत | द्रुत सन्दर्भ: सम्पादन पछि यो राम्रो भयो कि खराब भयो? |
| क्यासिङ | क्यास-नियन्त्रण, म्याद समाप्त हुन्छ, ETag, अन्तिम-परिमार्जित | बारम्बार भ्रमण गर्दा छिटो लोड हुन्छ, सर्भर अनलोड हुन्छ |
| सङ्कुचन | सामग्री-इन्कोडिङ (gzip, br) | HTML, CSS, र JS उल्लेखनीय रूपमा हल्का छन्—मोबाइलमा छिटो |
| CORSName | पहुँच-नियन्त्रण-अनुमति-उत्पत्ति र सम्बन्धित | अन्य डोमेनहरूबाट तपाईंको API र फन्टहरू कसले पहुँच गर्न सक्छ? |
| रिडिरेक्टहरू | अन्तिम URL सम्म ब्रेडक्रम्ब ट्रेल | अतिरिक्त चरणहरूले लोडिङलाई ढिलो बनाउँछ र क्रल बजेट खेर फाल्छ। |
सुरक्षा स्कोर "SEO स्कोर" होइन। यसले स्थानमा रहेका महत्त्वपूर्ण सुरक्षा हेडरहरूको प्रतिशत देखाउँछ। कन्फिगर नगरिएको साइटको लागि सामान्य परिणाम भनेको CSP र X-Frame-विकल्पहरू हराइरहेको छ।
हेडरहरू जाँच गर्न लायक तीन अवस्थाहरू छन्: नयाँ होस्टिङ वा CDN मा सरिसकेपछि, क्यासिङ र सुरक्षा प्लगइनहरू स्थापना गरेपछि, र विज्ञापनहरू सुरु गर्नु अघि, जब लोडिङ समयको प्रत्येक सेकेन्डमा पैसा खर्च हुन्छ। यो उपकरण वेबसाइटको विकास, स्टेजिङ र उत्पादन संस्करणहरूको लागि समान रूपमा राम्रोसँग काम गर्दछ, जबसम्म ठेगाना इन्टरनेटबाट पहुँचयोग्य हुन्छ।
वेबसाइटको HTTP हेडरहरू अनलाइन कसरी जाँच गर्ने?
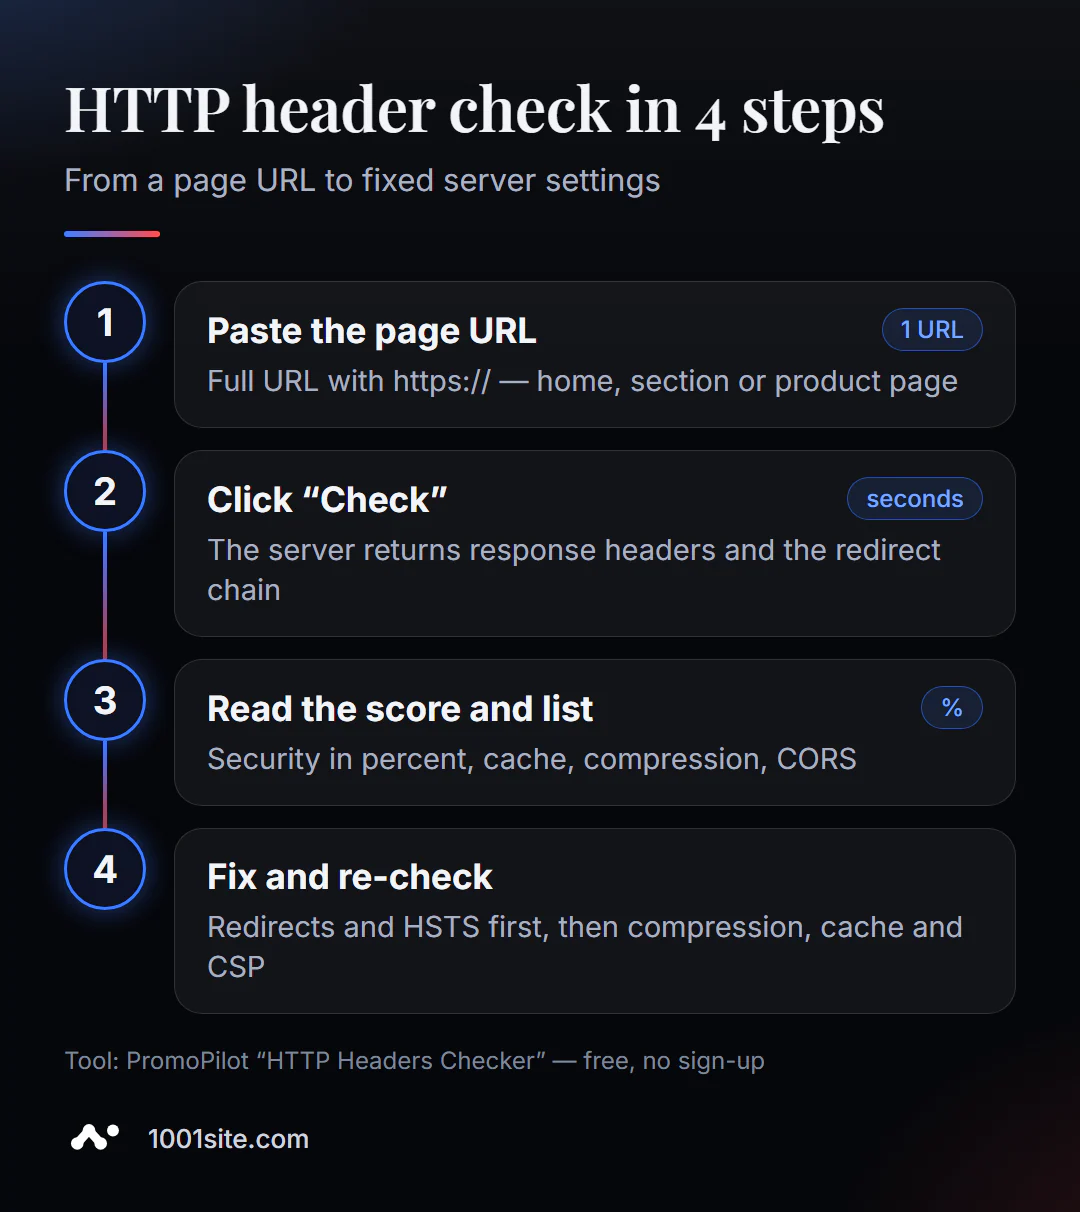
- उपकरण खोल्नुहोस्। HTTP हेडर जाँच तपाईंको ब्राउजरमा काम गर्छ—स्थापना आवश्यक पर्दैन।
- प्रोटोकल सहितको पूरा ठेगाना घुसाउनुहोस्:
https://example.com/catalog/। एउटा चेक - एउटा URL। - "जाँच गर्नुहोस्" मा क्लिक गर्नुहोस्। प्रतिक्रिया केही सेकेन्ड भित्र आउँछ।
- सुरक्षा मूल्याङ्कन र छुटेका हेडरहरूको सूची हेर्नुहोस् ।
- क्यास, कम्प्रेसन र CORS मार्फत जानुहोस्, त्यसपछि रिडिरेक्ट चेन।
- कृपया आफ्नो सर्भर, CDN, वा प्लगइनमा सेटिङहरू सच्याउनुहोस् र फेरि जाँच गर्नुहोस्।
उपकरणको पृष्ठमा एउटा ठेगाना क्षेत्र, एउटा प्रमाणिकरण बटन, र एउटा संक्षिप्त विवरण छ: के विश्लेषण गरिन्छ, यसलाई कसरी प्रयोग गर्ने, र सीमितताहरू।
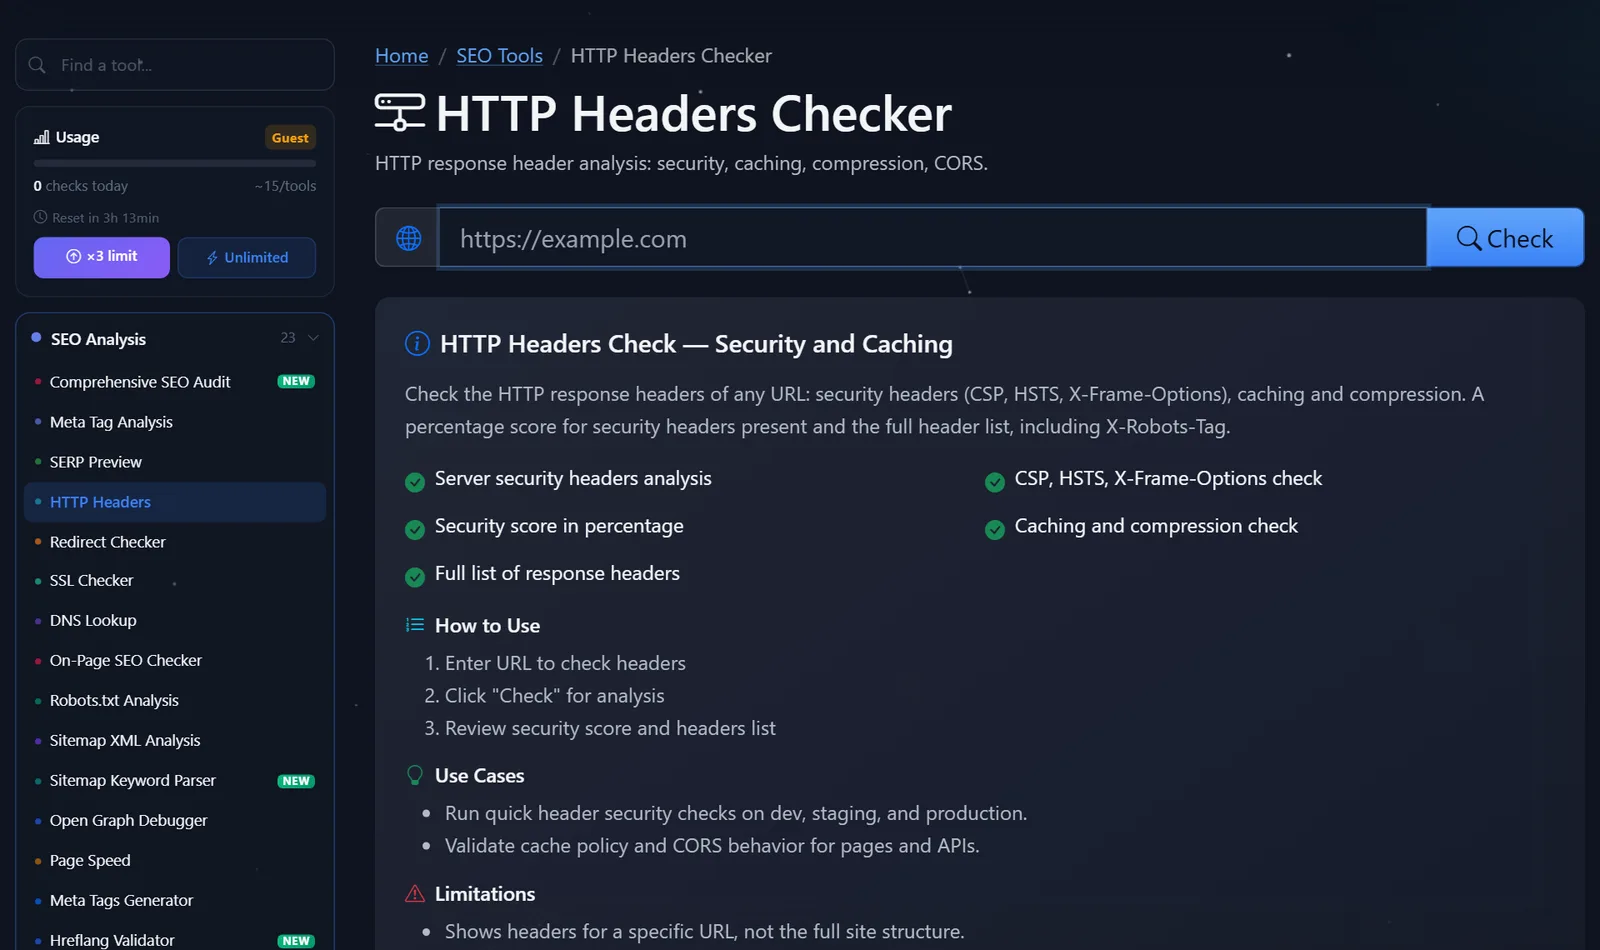
साइडबारले हालको चेक गणना देखाउँछ। पाहुनाहरूले प्रति दिन केही चेकहरू गर्न सक्छन्; नि:शुल्क दर्ता पछि, सीमा तीन गुणा बढ्छ, र सशुल्क प्रो योजनाले असीमित चेकहरू प्रदान गर्दछ।
सर्भर प्रतिक्रिया कसरी पढ्ने र पहिले के ठीक गर्ने?
सबै कुरा एकैचोटि सम्बोधन गर्ने प्रयास नगर्नुहोस्। पहुँच र HTTPS लाई तोड्ने कुराबाट सुरक्षा सुधार गर्ने कुरामा काम गर्नुहोस्।
- पुनर्निर्देशनहरू।
http → https → www → /index.phpश्रृंखला तीन अनावश्यक अनुरोधहरू हुन्। सामान्यतया, कुनै पनि ठेगाना भिन्नताबाट अन्तिम URL मा एउटा 301 पुनर्निर्देशन आवश्यक पर्दछ। - HSTS। यदि तपाईंको साइटले HTTPS मात्र प्रयोग गर्छ भने,
Strict-Transport-Security: max-age=31536000थप्नुहोस्। यदि तपाईं सबै उप-डोमेनहरू HTTPS-सक्षम छन् भनी निश्चित हुनुहुन्न भने सानोmax-ageबाट सुरु गर्नुहोस्। - कम्प्रेसन। यदि तपाईंको HTML मा
Content-Encoding: brवाgzipछैन भने, तपाईंको सर्भर वा CDN सेटिङहरूमा कम्प्रेसन सक्षम गर्नुहोस्। यो एक लाइनको कन्फिगरेसनले गतिलाई उल्लेखनीय रूपमा सुधार गर्न सक्छ। - क्यासिङ। फाइलनाममा रहेको संस्करण भएका छविहरू, CSS, र JS का लागि, लामो क्यास सेट गर्नुहोस् (
Cache-Control: public, max-age=31536000, immutable); HTML का लागि, छोटो क्यास वाno-cacheसेट गर्नुहोस्। - X-फ्रेम-विकल्पहरू र CSP।
X-Frame-Options: SAMEORIGINपृष्ठलाई अर्को फ्रेममा इम्बेड हुनबाट रोक्छ। CSP सावधानीपूर्वक कन्फिगर गर्नुहोस्: कडा नीतिले सजिलै विश्लेषण र विजेटहरू तोड्न सक्छ, त्यसैले पहिलेContent-Security-Policy-Report-Onlyमोड सक्षम गर्नुहोस्। - CORS.
Access-Control-Allow-Origin: *एउटा त्रुटि हो। कृपया विशिष्ट डोमेनहरू निर्दिष्ट गर्नुहोस्।
एउटा सामान्य समस्या भनेको सुरक्षा प्लगइन स्थापना गरेपछि सम्पूर्ण साइटमा Cache-Control: no-store हो। साइटले काम गर्छ, तर प्रत्येक भ्रमण पहिलो पटक जस्तै लोड हुन्छ।
राम्रोसँग मिलाइएको पृष्ठको प्रतिक्रिया यस्तो देखिन्छ—तपाईंको नतिजाहरूको तुलना गर्ने बेन्चमार्क:
HTTP/2 200
content-type: text/html; charset=utf-8
content-encoding: br
cache-control: no-cache
strict-transport-security: max-age=31536000; includeSubDomains
x-frame-options: SAMEORIGIN
x-content-type-options: nosniff
content-security-policy: default-src 'self'; img-src 'self' data: https:
प्रतिक्रिया कोड २०० हो, पृष्ठ ब्रोटली-कम्प्रेस्ड छ, HTML लामो समयसम्म क्यास गरिएको छैन, HTTPS एक वर्षको लागि लक गरिएको छ, र अन्य फ्रेमहरूमा इम्बेडिङ र फाइल प्रकार प्रतिस्थापन निषेध गरिएको छ। यदि तपाईंको प्रतिक्रिया कोड 301 को सट्टा 302 200 भने, तपाईंले अन्तिम URL जाँच गर्नुभएको छैन—रिडायरेक्ट चेन जाँच गर्नुहोस् र अन्तिम URL टाँस्नुहोस्।
तुलना: प्रोमोपाइलट र हेडलाइन जाँचको लागि विकल्पहरू
शीर्षकहरू हेर्ने धेरै तरिकाहरू छन्, प्रत्येक आफ्नै परिस्थितिको लागि उपयुक्त।
| उपकरण | के नि:शुल्क छ? | प्रतिबन्धहरू | यो कसको लागि उपयुक्त छ? |
|---|---|---|---|
| प्रोमोपाइलट — HTTP हेडर परीक्षक | सबै हेडरहरू, सुरक्षा मूल्याङ्कन, क्यास, सङ्कुचन, CORS, रिडिरेक्ट चेन | प्रति चेक एउटा URL, दैनिक अतिथि सीमा | स्थापना बिना नै आफ्नो वा अरू कसैको वेबसाइट छिटो जाँच गर्नुहोस् |
| securityheaders.com | सुरक्षा हेडरहरूको अक्षर मूल्याङ्कन | केवल सुरक्षा, कुनै क्यास वा कम्प्रेसन छैन | सुरक्षा व्यवस्था मिलाउनेहरूका लागि |
| Chrome DevTools, नेटवर्क ट्याब | प्रत्येक पृष्ठ अनुरोधको हेडरहरू | तपाईंलाई कहाँ हेर्ने भनेर जान्नु आवश्यक छ; कुनै निर्णय वा संकेत बिना | डिबग गर्दा विकासकर्ताहरूको लागि |
| टर्मिनलमा curl -I | कच्चा प्रतिक्रिया हेडरहरू | आदेश रेखा, कुनै व्याख्या छैन | सर्भर प्रशासकहरूको लागि |
निष्कर्ष: स्पष्ट मूल्याङ्कन र प्रम्प्टहरू सहितको एक पटकको जाँचको लागि, अनलाइन उपकरण बढी सुविधाजनक हुन्छ, जबकि तपाईंले के खोजिरहनु भएको छ भनेर पहिले नै थाहा हुँदा DevTools र curl राम्रो हुन्छन्। यदि तपाईंको लक्ष्य विशुद्ध रूपमा सुरक्षा हो भने Securityheaders.com ले जाँचलाई पूरक बनाउँछ।
यो PromoPilot को ८७ नि:शुल्क SEO उपकरणहरू मध्ये एक मात्र हो: यसमा SSL प्रमाणपत्र जाँचकर्ता, रिडिरेक्टहरू, र DNS रेकर्डहरू पनि छन्—यी कुराहरू यस खण्डका लेखहरूमा समेटिएका छन्।
हेडर परीक्षकको सीमा: उपकरणले के देखाउँदैन
चेकले सम्पूर्ण साइट होइन, एउटै URL को हेडर हेर्छ। मुख्य पृष्ठ सही तरिकाले कन्फिगर गरिएको छ भन्दैमा /uploads/ फोल्डरमा रहेको उत्पादन पृष्ठ वा फाइलले उस्तै प्रतिक्रिया दिनेछ भन्ने होइन।
केही हेडरहरू CDN वा प्रोक्सी स्तरमा थपिएका हुन्छन् र अनुरोध उत्पन्न भएको मार्ग र क्षेत्रमा पनि निर्भर हुन सक्छन्। त्यसैले, परिणाम तपाईंले आफ्नो ब्राउजरमा देख्नुभएको भन्दा फरक हुन सक्छ। यदि CDN मा नियम /blog/* को लागि मात्र कन्फिगर गरिएको छ भने, अन्य खण्डहरूले यसलाई प्राप्त गर्ने छैनन्।
अनि सबैभन्दा महत्त्वपूर्ण कुरा: शीर्षकहरू सेटिङहरू हुन्, सामग्री होइनन्। उपकरणले शीर्षक, पाठ, वा मार्कअप जाँच गर्दैन - यसको लागि छुट्टै पृष्ठ जाँचहरू छन्।
परिवर्तनहरूको बारेमा अर्को चेतावनी। सर्भर कन्फिगरेसन सम्पादन गरेपछि, परिणाम तुरुन्तै अद्यावधिक नहुन सक्छ: CDN ले पुरानो प्रतिक्रियालाई क्यास राख्छ। CDN क्यास खाली गर्नुहोस् वा केही मिनेट पर्खनुहोस्, त्यसपछि फेरि जाँच चलाउनुहोस्।
कहिले नि:शुल्क उपकरण पर्याप्त हुँदैन?
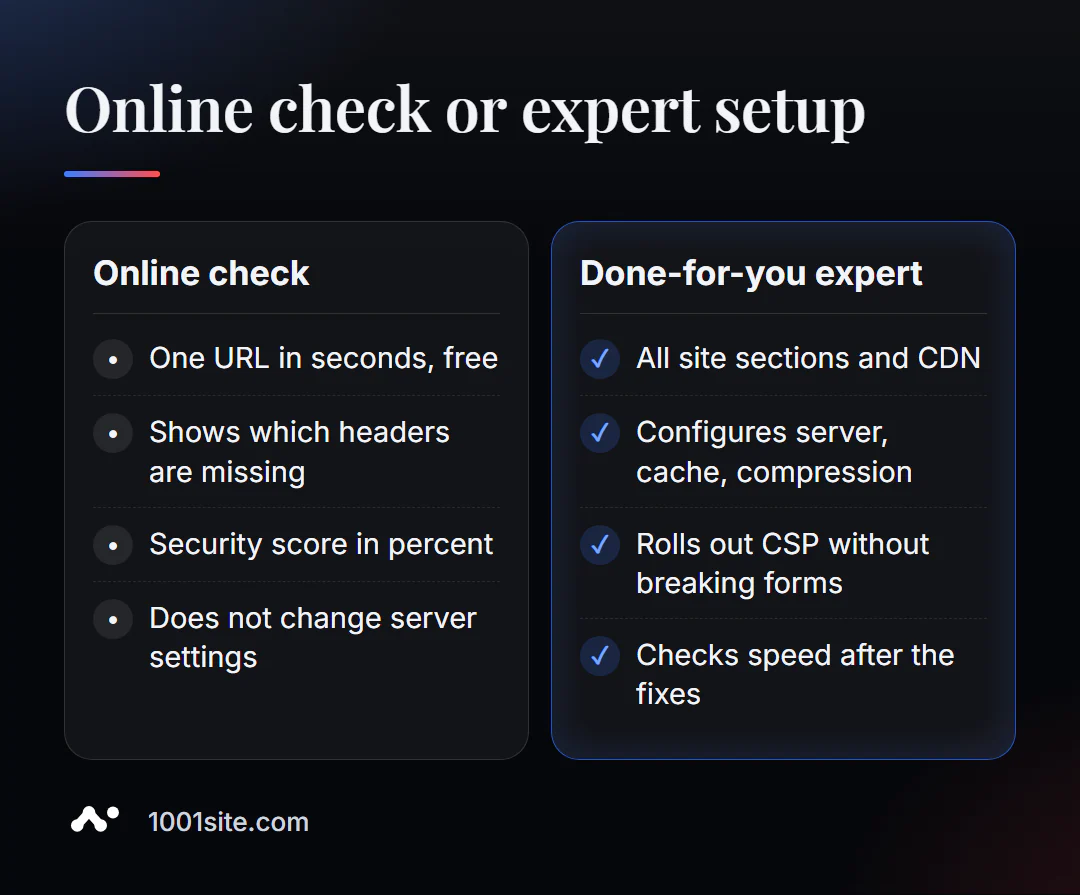
यो उपकरणले तपाईंलाई इमानदारीपूर्वक बताउनेछ कि कुन हेडरहरू छुटेका छन्। यद्यपि, तिनीहरूलाई थप्न सर्भर, CDN, वा वेबसाइट इन्जिनसँग काम गर्न आवश्यक छ। तपाईंलाई एक विशेषज्ञको आवश्यकता पर्नेछ यदि:
- CSP सक्षम गरेपछि, फारमहरू, भुक्तानीहरू, वा विश्लेषणहरू विच्छेद भए;
- विभिन्न खण्डहरूमा फरक-फरक शीर्षकहरू हुन्छन्, र तिनीहरूलाई कसले सेट गर्छ भन्ने कुरा स्पष्ट हुँदैन - सर्भर, प्लगइन, वा CDN;
- साइट ढिलो छ, यद्यपि क्यास र कम्प्रेसन "अन" छन्;
- तपाईंसँग सर्भरमा पहुँच छैन, र होस्टिङ कम्पनीले टेम्प्लेट इमेलहरूको साथ जवाफ दिन्छ।
तपाईंको वेबसाइटको लागि म के गर्न सक्छु?
मेरो नाम भ्यालेरी डान्युक हो, म एक विकासकर्ता र SEO विशेषज्ञ हुँ: विगत १२ वर्षमा, मैले २०० भन्दा बढी ग्राहकहरूको लागि वेबसाइट र प्रणालीहरू निर्माण गरेको छु। हेडलाइनहरू SEO को त्यो भाग हो जुन ग्राहकहरूले सामान्यतया देख्दैनन्, तर म तिनीहरूलाई पहिले सेट अप गर्छु।
SEO र पदोन्नति
- टर्नकी एसईओ अडिट: म सर्भर, हेडर, रिडिरेक्ट, स्पीड र इन्डेक्सिङ जाँच गर्छु, र त्यसपछि कारणहरू समाधान गर्छु, लक्षणहरू होइन।
- खोजबाट ग्राहकहरूलाई आकर्षित गर्ने सामग्री: एक एआई-संचालित SEO ब्लग जसले लेखहरू लेख्छ र प्रकाशित गर्छ ।
वेबसाइटहरू र अनलाइन स्टोरहरू
- पहिलो दिनदेखि नै कन्फिगर गरिएको क्यास, कम्प्रेसन र HTTPS सहितको €२९९ र ३ दिनमा AI सहायक भएको WordPress वेबसाइट ।
- 1001site रहेको वेबसाइट: तपाईंको डोमेनमा SSL स्वचालित रूपमा जारी र नवीकरण हुन्छ, सर्भर-साइड रेन्डरिङ र सामाजिक मिडिया पूर्वावलोकनहरू स्वचालित रूपमा कन्फिगर हुन्छन्। यदि तपाईंलाई अरू कसैको डिजाइन मनपर्छ भने, तपाईं १,०००+ सन्दर्भ शैलीहरू मध्ये एउटा प्रयोग गरेर वेबसाइट सिर्जना गर्न सक्नुहुन्छ ।
CRM, लेखा र स्वचालन
- च्याटबटको सट्टा ई-कमर्स एजेन्टहरू - जब कुनै पसललाई वेबसाइट मात्र होइन, बिक्री सहायक पनि चाहिन्छ।
- चेक गणराज्यको कम्पनीको लागि अनलाइन स्टोरको लागि मासिक लेखा प्रणाली ।
मेरो पोर्टफोलियोमा धेरै परियोजनाहरू छन्। मलाई तपाईंको वेबसाइट ठेगाना Telegram पठाउनुहोस् - म हेडलाइनहरू जाँच गर्नेछु र तपाईंलाई के ले मलाई तत्काल परिणाम दिन्छ भनेर बताउनेछु।
नतिजा
- HTTP हेडरहरू अनलाइन जाँच गर्दा सर्भरले ब्राउजर र खोज रोबोटलाई कसरी प्रतिक्रिया दिन्छ भन्ने कुरा सेकेन्डमै देखिन्छ।
- यसलाई क्रमबद्ध रूपमा मिलाउनुहोस्: रिडिरेक्टहरू → HSTS → कम्प्रेसन → क्यास → X-फ्रेम-विकल्पहरू र CSP → CORS।
- गृहपृष्ठ मात्र नभई धेरै कुराहरू जाँच गर्नुहोस्: CDN र प्लगइनहरूले विभिन्न खण्डहरूमा फरक-फरक हेडरहरू तोक्न सक्छन्।
- यदि सर्भर सेटिङहरू उपलब्ध छैनन् वा परस्पर विरोधी छन् भने, विशेषज्ञलाई कार्य सुम्पन वा 1001site साइट निर्माण गर्न सजिलो हुन्छ, जहाँ HTTPS र रेन्डरिङ पहिले नै कन्फिगर गरिएको हुन्छ।
अहिले नै आफ्नो गृहपृष्ठ जाँच गर्नुहोस्: नि:शुल्क HTTP हेडर जाँच चलाउनुहोस्, र यदि तपाईंसँग कुनै प्रश्नहरू छन् भने, मलाई Telegram लेख्नुहोस् ।
स्रोतहरू
- प्रोमोपाइलट HTTP हेडर परीक्षक उपकरण पृष्ठ - जाँच र सीमितताहरूको सूची।
- securityheaders.com - सुरक्षा हेडर मूल्याङ्कनको विवरण।
- Chrome DevTools कागजात - नेटवर्क प्यानल र हेर्ने हेडरहरू।