အတိုချုပ်အဖြေကတော့ HTTP header တွေကို အွန်လိုင်းမှာ စစ်ဆေးဖို့အတွက် စာမျက်နှာလိပ်စာကို PromoPilot ရဲ့ HTTP Header Checker မှာ ကူးထည့်ပြီး "စစ်ဆေးပါ" ကိုနှိပ်ပါ။ ဒီ tool က server response header အားလုံး၊ security percentage rating၊ caching၊ compression နဲ့ CORS setting တွေအပြင် နောက်ဆုံး URL ကို redirect chain ကိုပါ ပြသပေးပါလိမ့်မယ်။ မှတ်ပုံတင်စရာမလိုပါဘူး။ အောက်မှာ ဘယ် header တွေက အရေးကြီးလဲ၊ ရလဒ်တွေကို ဘယ်လိုဖတ်ရမလဲ၊ ဘာတွေကို အရင်ပြင်ရမလဲဆိုတဲ့ အချက်အလက်တွေကို တွေ့ရပါလိမ့်မယ်။
ပရောဂျက်တိုင်းကို အပ်နှံခြင်းမပြုမီ header များကို ကျွန်ုပ်စစ်ဆေးပါသည်- cache မလုပ်သော၊ compression မလုပ်ဘဲ စာမျက်နှာများကို ဝန်ဆောင်မှုပေးသော သို့မဟုတ် HTTPS ကို လုံခြုံအောင်ပြုလုပ်ရန် မေ့သွားသော ဆိုက်ကဲ့သို့သော "လျှို့ဝှက်ဆန်းကြယ်သော" ပြဿနာများ၏ ထက်ဝက်ကို ဤနည်းဖြင့် ကျွန်ုပ်ဖမ်းမိပါသည်။
HTTP header တွေကို စစ်ဆေးတာက ဘာကိုပြသသလဲ။
browser သို့မဟုတ် search engine robot တစ်ခုက စာမျက်နှာတစ်ခုကို တောင်းဆိုတဲ့အခါ server က service lines—headers—တွေနဲ့ ဦးစွာ တုံ့ပြန်ပြီးမှသာ HTML ကို ပြန်ပေးပါတယ်။ ဒီ headers တွေက စာမျက်နှာကို ဘယ်လို cache လုပ်ထားသင့်လဲ၊ compressed လုပ်ထားလား၊ တခြား website တစ်ခုမှာ embed လုပ်လို့ရလား၊ visitor ကို ဘယ်နေရာမှာ redirect လုပ်ရမလဲဆိုတာကို ဖော်ပြပေးပါတယ်။
| အဖွဲ့ | ကိရိယာက ဘာကိုကြည့်တာလဲ။ | ဘာကြောင့် ဒီဆိုက်က ဒါကို လိုအပ်တာလဲ။ |
|---|---|---|
| ဘေးကင်းရေး | အကြောင်းအရာ-လုံခြုံရေး-မူဝါဒ၊ တင်းကျပ်သော-သယ်ယူပို့ဆောင်ရေး-လုံခြုံရေး (HSTS)၊ X-Frame-ရွေးချယ်စရာများ | embedded scripts များနှင့် spoofing များမှ visitors များကိုကာကွယ်ခြင်း၊ HTTPS ကိုလုံခြုံစေခြင်း |
| အဆင့် | ပြင်ဆင်သတ်မှတ်ထားသော လုံခြုံရေး ခေါင်းစီးများ၏ ရာခိုင်နှုန်း | အမြန်ရည်ညွှန်းချက်- တည်းဖြတ်မှုများပြီးနောက် ၎င်းသည် ပိုကောင်းလာသလား သို့မဟုတ် ပိုဆိုးသွားသလား။ |
| ကက်ရှ်လုပ်ခြင်း | ကက်ရှ်ထိန်းချုပ်မှု၊ သက်တမ်းကုန်ဆုံးခြင်း၊ ETag၊ နောက်ဆုံးပြင်ဆင်ခြင်း | ထပ်ခါတလဲလဲ ဝင်ရောက်ကြည့်ရှုမှုများ ပိုမိုမြန်ဆန်စွာ load လုပ်နိုင်ပြီး server သည် unload လုပ်ပြီးသားဖြစ်သည် |
| ဖိသိပ်မှု | အကြောင်းအရာ-ကုဒ်သွင်းခြင်း (gzip, br) | HTML၊ CSS နှင့် JS တို့သည် မိုဘိုင်းတွင် သိသိသာသာ ပေါ့ပါးပြီး ပိုမိုမြန်ဆန်ပါသည်။ |
| ကော်စ် | Access-Control-Allow-Origin နှင့် ဆက်စပ်သော | အခြားဒိုမိန်းများမှ သင့် API နှင့် ဖောင့်များကို မည်သူဝင်ရောက်ကြည့်ရှုနိုင်သနည်း။ |
| ပြန်ညွှန်းများ | Breadcrumb လမ်းကြောင်းသည် နောက်ဆုံး URL သို့ ဦးတည်သည်။ | အပိုအဆင့်များသည် loading ကို နှေးကွေးစေပြီး crawl budget ကိုဖြုန်းတီးစေသည်။ |
လုံခြုံရေးရမှတ်သည် "SEO ရမှတ်" မဟုတ်ပါ။ ၎င်းသည် အရေးကြီးသော လုံခြုံရေးခေါင်းစဉ်များ၏ ရာခိုင်နှုန်းကို ပြသသည်။ ပြင်ဆင်သတ်မှတ်မထားသော ဝဘ်ဆိုက်အတွက် ပုံမှန်ရလဒ်တစ်ခုမှာ CSP နှင့် X-Frame-Options ပျောက်ဆုံးနေခြင်း ဖြစ်သည်။
header တွေကို စစ်ဆေးသင့်တဲ့ အခြေအနေသုံးခုရှိပါတယ်- hosting ဒါမှမဟုတ် CDN အသစ်တစ်ခုကို ပြောင်းရွှေ့ပြီးနောက်၊ caching နဲ့ security plugin တွေကို install လုပ်ပြီးနောက်၊ ကြော်ငြာတွေမစတင်ခင်၊ loading အချိန်တိုင်းရဲ့ စက္ကန့်တိုင်းဟာ ငွေကုန်ကြေးကျများတဲ့အချိန်တွေပါ။ ဒီ tool ဟာ ဝက်ဘ်ဆိုက်ရဲ့ development, staging နဲ့ production version တွေအတွက်လည်း အတူတူပဲ ကောင်းမွန်စွာ အလုပ်လုပ်ပါတယ်၊ ဒါပေမယ့် address ကို အင်တာနက်ကနေ ဝင်ရောက်ကြည့်ရှုနိုင်သရွေ့ပေါ့။
ဝက်ဘ်ဆိုက်တစ်ခုရဲ့ HTTP header တွေကို အွန်လိုင်းမှာ ဘယ်လိုစစ်ဆေးမလဲ။
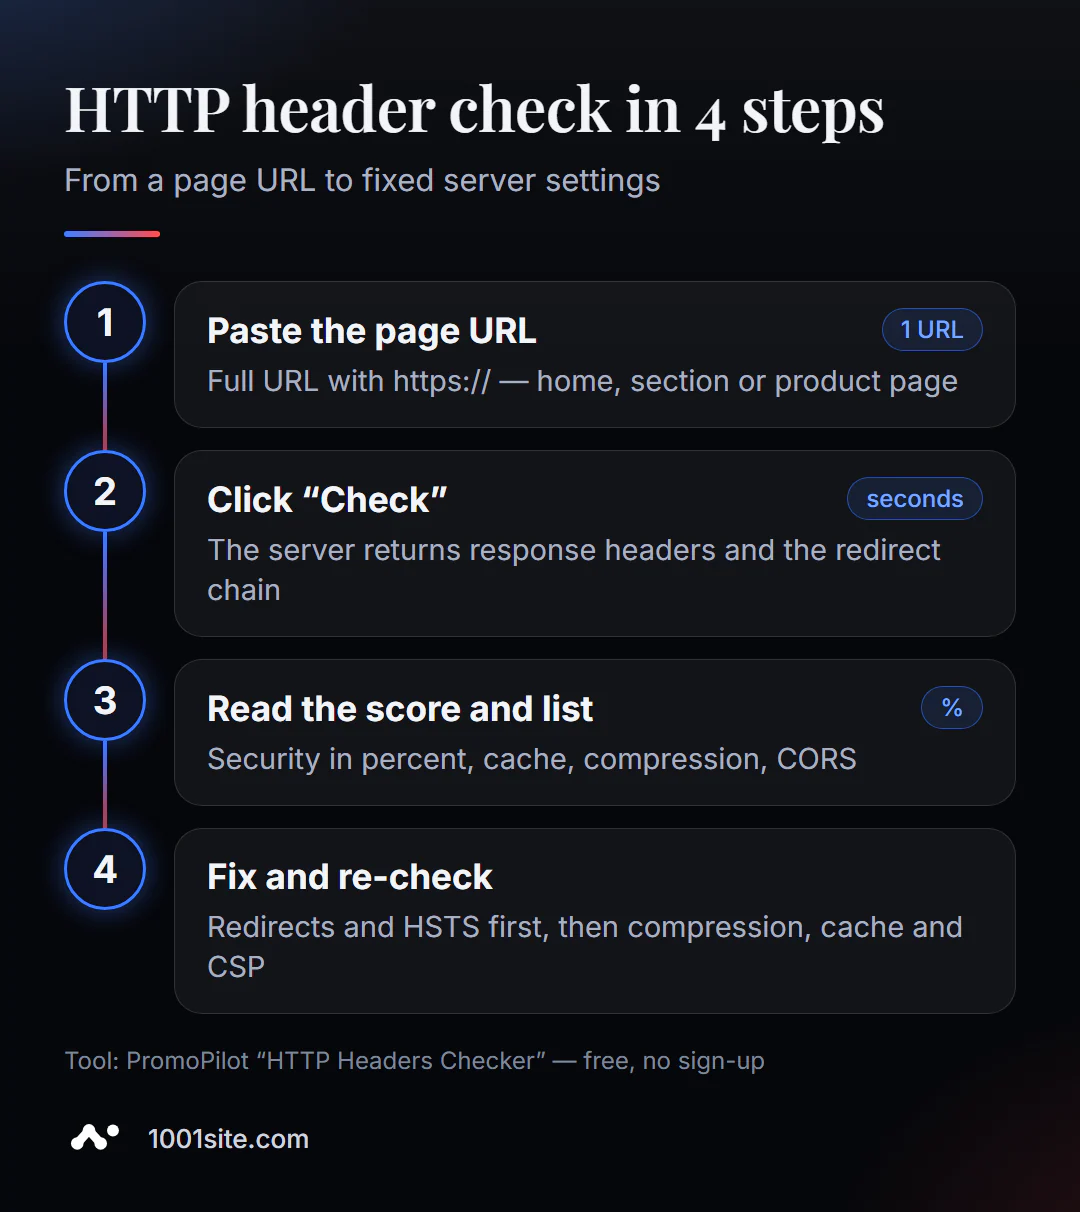
- ကိရိယာကိုဖွင့်ပါ။ HTTP header စစ်ဆေးခြင်းသည် သင့်ဘရောက်ဆာတွင် အလုပ်လုပ်ပါသည်—ထည့်သွင်းရန်မလိုအပ်ပါ။
- ပရိုတိုကောနှင့်အတူ လိပ်စာအပြည့်အစုံကို ရိုက်ထည့်ပါ -
https://example.com/catalog/။ တစ်ကြိမ်စစ်ဆေးလျှင် URL တစ်ခု။ - "စစ်ဆေးရန်" ကိုနှိပ်ပါ။ စက္ကန့်အနည်းငယ်အတွင်း အကြောင်းပြန်ပါမည်။
- လုံခြုံရေးအဆင့်သတ်မှတ်ချက်နှင့် ပျောက်ဆုံးနေသော ခေါင်းစဉ်များစာရင်းကို ကြည့်ပါ ။
- cache, compression နဲ့ CORS တွေကို ဖြတ်သန်း ပြီးရင် redirect chain ကို ဖြတ်သန်းပါ။
- သင့်ဆာဗာ၊ CDN သို့မဟုတ် plugin ရှိ ဆက်တင်များကို ပြင်ဆင်ပြီး ထပ်မံစစ်ဆေးပါ။
ကိရိယာ၏ စာမျက်နှာတွင် လိပ်စာအကွက်တစ်ခု၊ အတည်ပြုခလုတ်တစ်ခုနှင့် ဘာတွေကို ခွဲခြမ်းစိတ်ဖြာသလဲ၊ ဘယ်လိုအသုံးပြုမလဲနှင့် ကန့်သတ်ချက်များ ပါဝင်သော အကျဉ်းချုပ်ဖော်ပြချက်တစ်ခု ပါရှိသည်။
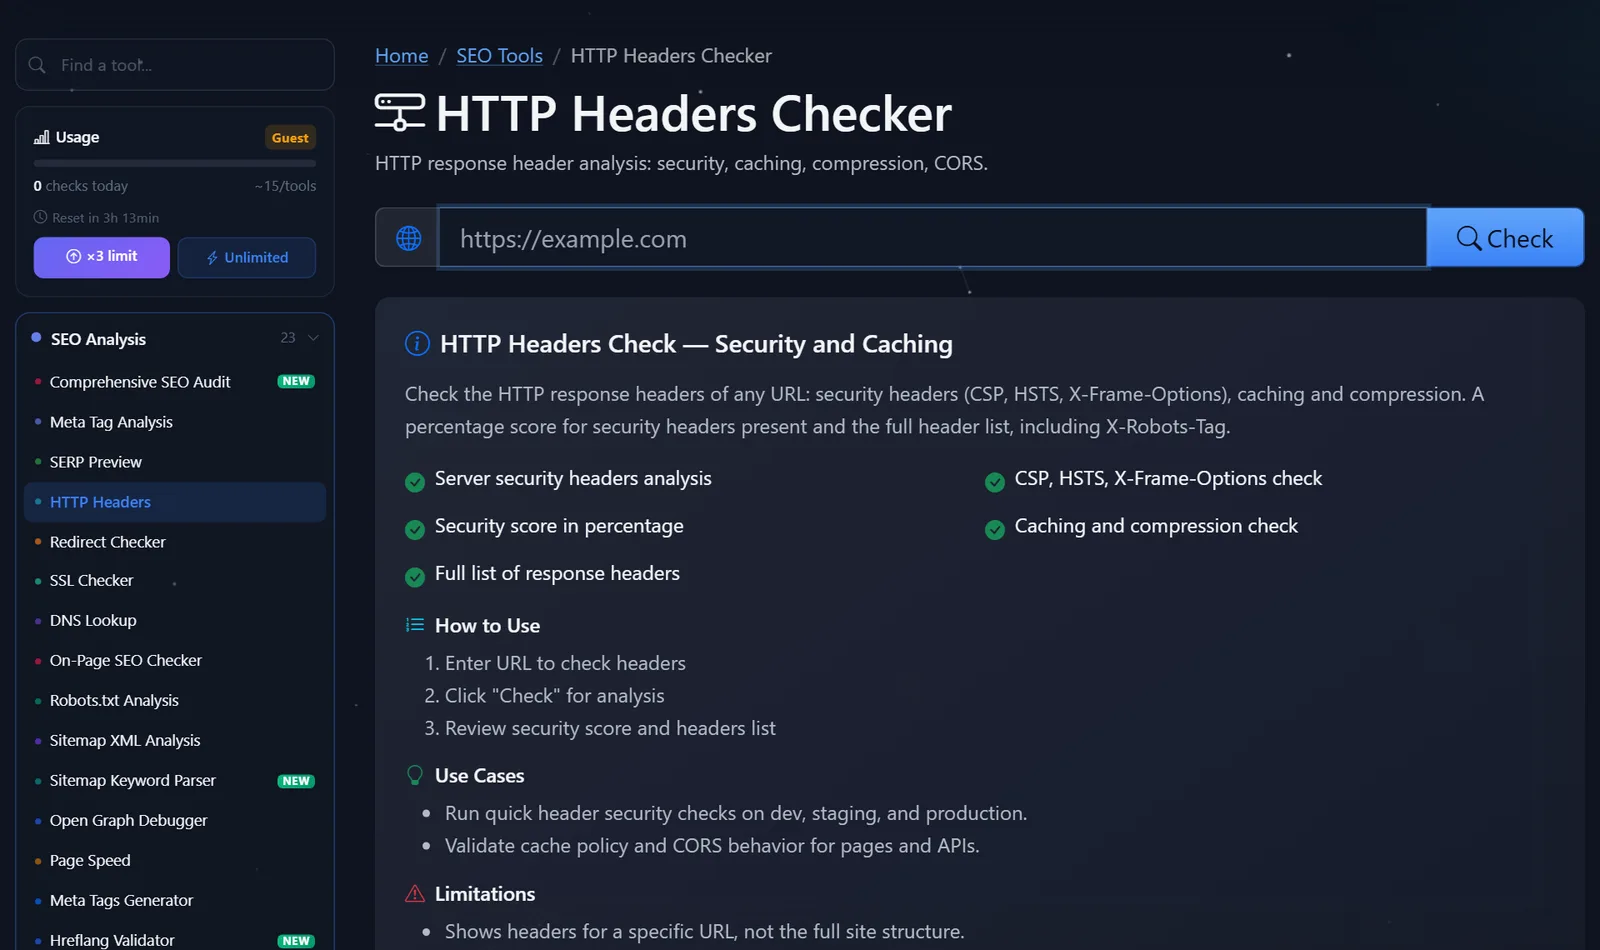
ဘေးဘက်ဘားတွင် လက်ရှိစစ်ဆေးမှုအရေအတွက်ကို ပြသထားသည်။ ဧည့်သည်များသည် တစ်နေ့လျှင် စစ်ဆေးမှုအနည်းငယ် ပြုလုပ်နိုင်သည်။ အခမဲ့မှတ်ပုံတင်ပြီးနောက် ကန့်သတ်ချက်ကို သုံးဆတိုးမြှင့်ပေးပြီး အခကြေးငွေပေးရသည့် Pro အစီအစဉ်သည် စစ်ဆေးမှုအကန့်အသတ်မရှိ ပေးဆောင်သည်။
ဆာဗာတုံ့ပြန်မှုကို ဘယ်လိုဖတ်ရမလဲ၊ ဘာတွေကို အရင်ပြင်ရမလဲ။
အားလုံးကို တစ်ပြိုင်နက်တည်း ဖြေရှင်းဖို့ မကြိုးစားပါနဲ့။ အသုံးပြုနိုင်စွမ်းနဲ့ HTTPS ကို ထိခိုက်စေတဲ့အရာကနေ လုံခြုံရေးကို တိုးတက်ကောင်းမွန်စေတဲ့အရာတွေအထိ လုပ်ဆောင်ပါ။
- ပြန်ညွှန်းများ။
http → https → www → /index.phpကွင်းဆက်တွင် မလိုအပ်သော တောင်းဆိုမှု သုံးခု ပါဝင်သည်။ ပုံမှန်အားဖြင့် မည်သည့်လိပ်စာကွဲပြားမှုမှမဆို နောက်ဆုံး URL သို့ 301 ပြန်ညွှန်းတစ်ခု လိုအပ်ပါသည်။ - HSTS။ သင့်ဆိုက်သည် HTTPS ကိုသာအသုံးပြုပါက
Strict-Transport-Security: max-age=31536000ကိုထည့်ပါ။ ဒိုမိန်းခွဲအားလုံးသည် HTTPS-enabled ဖြစ်ကြောင်း မသေချာပါကmax-ageအနည်းငယ်ဖြင့် စတင်ပါ။ - ချုံ့ခြင်း။ သင့် HTML တွင်
Content-Encoding: brသို့မဟုတ်gzipမရှိပါက သင့်ဆာဗာ သို့မဟုတ် CDN ဆက်တင်တွင် ချုံ့ခြင်းကို ဖွင့်ပါ။ ဤဖွဲ့စည်းပုံတစ်ခုသည် မြန်နှုန်းကို သိသိသာသာ မြှင့်တင်ပေးနိုင်ပါသည်။ - ကက်ရှ်လုပ်ခြင်း။ ဖိုင်အမည်တွင် ဗားရှင်းပါသော ရုပ်ပုံများ၊ CSS နှင့် JS အတွက်၊ ရှည်လျားသော ကက်ရှ်တစ်ခု သတ်မှတ်ပါ (
Cache-Control: public, max-age=31536000, immutable)။ HTML အတွက်၊ တိုတောင်းသော ကက်ရှ် သို့မဟုတ်no-cacheသတ်မှတ်ပါ။ - X-Frame-Options နှင့် CSP။
X-Frame-Options: SAMEORIGINစာမျက်နှာကို အခြား frame တွင် embed လုပ်ခြင်းမှ ကာကွယ်ပေးသည်။ CSP ကို ဂရုတစိုက် configure လုပ်ပါ- တင်းကျပ်သောမူဝါဒသည် analytics နှင့် widgets များကို အလွယ်တကူ ချိုးဖျက်နိုင်သောကြောင့် ဦးစွာContent-Security-Policy-Report-Onlymode ကို enable လုပ်ပါ။ - CORS။
Access-Control-Allow-Origin: *သည် အမှားအယွင်းတစ်ခုဖြစ်သည်။ သတ်မှတ်ထားသော ဒိုမိန်းများကို သတ်မှတ်ပေးပါ။
အဖြစ်များတဲ့ အားနည်းချက်တစ်ခုကတော့ လုံခြုံရေး plugin တစ်ခု install လုပ်ပြီးနောက် ဆိုက်တစ်ခုလုံးမှာ Cache-Control: no-store တာပါပဲ။ ဆိုက်က အလုပ်လုပ်ပေမယ့် ဝင်ကြည့်တိုင်း ပထမဆုံးအကြိမ်လိုပဲ load လုပ်ပါတယ်။
ကောင်းမွန်စွာ ချိန်ညှိထားသော စာမျက်နှာ၏ တုံ့ပြန်မှုသည် ဤကဲ့သို့ဖြစ်သည် - သင့်ရလဒ်များကို နှိုင်းယှဉ်ရန် စံနှုန်းတစ်ခု-
HTTP/2 200
content-type: text/html; charset=utf-8
content-encoding: br
cache-control: no-cache
strict-transport-security: max-age=31536000; includeSubDomains
x-frame-options: SAMEORIGIN
x-content-type-options: nosniff
content-security-policy: default-src 'self'; img-src 'self' data: https:
တုံ့ပြန်မှုကုဒ်က ၂၀၀ ဖြစ်ပြီး စာမျက်နှာကို Brotli-compressed လုပ်ထားကာ HTML ကို ကြာရှည်စွာ cache မလုပ်ထားဘဲ HTTPS ကို တစ်နှစ်ကြာ lock ချထားပြီး အခြား frame များတွင် embed လုပ်ခြင်းနှင့် file type substitution လုပ်ခြင်းကို တားမြစ်ထားသည်။ သင်၏ တုံ့ပြန်မှုကုဒ်က 200 အစား 301 သို့မဟုတ် 302 ဖြစ်ပါက၊ သင်သည် နောက်ဆုံး URL ကို မစစ်ဆေးရသေးပါ—redirect chain ကို စစ်ဆေးပြီး နောက်ဆုံး URL ကို ကူးထည့်ပါ။
နှိုင်းယှဉ်ချက်- PromoPilot နှင့် ခေါင်းစဉ်စစ်ဆေးခြင်းအတွက် အခြားရွေးချယ်စရာများ
ခေါင်းစဉ်များကိုကြည့်ရှုရန် နည်းလမ်းများစွာရှိပြီး တစ်ခုချင်းစီသည် ၎င်း၏ကိုယ်ပိုင်အခြေအနေအတွက် သင့်လျော်ပါသည်။
| ကိရိယာ | ဘာအခမဲ့လဲ။ | ကန့်သတ်ချက်များ | ဘယ်သူတွေအတွက် သင့်တော်လဲ။ |
|---|---|---|---|
| PromoPilot — HTTP Header Checker | header အားလုံး၊ လုံခြုံရေးအဆင့်သတ်မှတ်ချက်၊ cache၊ compression၊ CORS၊ redirect chain | ချက်လက်မှတ်တစ်ခုလျှင် URL တစ်ခု၊ နေ့စဉ်ဧည့်သည်ကန့်သတ်ချက် | ထည့်သွင်းစရာမလိုဘဲ သင့်ဝက်ဘ်ဆိုက် သို့မဟုတ် အခြားသူတစ်ဦး၏ ဝက်ဘ်ဆိုက်ကို လျင်မြန်စွာ စစ်ဆေးပါ |
| securityheaders.com | လုံခြုံရေး ခေါင်းစီးများ၏ စာလုံး အဆင့်သတ်မှတ်ချက် | လုံခြုံရေးသာရှိပြီး cache သို့မဟုတ် compression မပါဝင်ပါ | ကာကွယ်မှုပြုလုပ်နေသူများအတွက် |
| Chrome DevTools၊ ကွန်ရက် တဘ် | စာမျက်နှာတစ်ခုစီ၏ တောင်းဆိုချက်၏ ခေါင်းစဉ်များ | ဘယ်မှာကြည့်ရမလဲဆိုတာ သိဖို့လိုပါတယ်၊ ဝေဖန်ပိုင်းခြားမှု ဒါမှမဟုတ် အရိပ်အမြွက်တွေ မပါပါဘူး | debugging လုပ်တဲ့အခါ developer တွေအတွက် |
| terminal မှာ curl -I | တုံ့ပြန်မှု ခေါင်းစဉ်များ ကြမ်း | အမိန့်ပေးစာကြောင်း၊ အဓိပ္ပာယ်ဖွင့်ဆိုချက်မရှိပါ | ဆာဗာ စီမံခန့်ခွဲသူများအတွက် |
နိဂုံးချုပ်- ရှင်းလင်းသော အကဲဖြတ်ချက်နှင့် ညွှန်ကြားချက်များဖြင့် တစ်ကြိမ်တည်းစစ်ဆေးမှုအတွက် အွန်လိုင်းကိရိယာသည် ပိုမိုအဆင်ပြေပြီး DevTools နှင့် curl တို့သည် သင်ရှာဖွေနေသည့်အရာကို သင်သိပြီးဖြစ်ပါက ကောင်းမွန်ပါသည်။ သင့်ရည်မှန်းချက်သည် ကာကွယ်မှုသက်သက်ဖြစ်ပါက Securityheaders.com သည် စစ်ဆေးမှုအား ဖြည့်စွက်ပေးပါသည်။
ဒါက PromoPilot ရဲ့ အခမဲ့ SEO tool ၈၇ ခုထဲက တစ်ခုပါပဲ: တခြား tool တွေထဲမှာ SSL certificate checkers၊ redirects နဲ့ DNS records တွေ ပါဝင်ပါတယ်—ဒါတွေကို ဒီအပိုင်းရဲ့ ဆောင်းပါးတွေမှာ ဖော်ပြထားပါတယ်။
Header Checker ကန့်သတ်ချက်များ- Tool က မပြသောအရာများ
စစ်ဆေးမှုသည် ဝက်ဘ်ဆိုက်တစ်ခုလုံးကို မဟုတ်ဘဲ URL တစ်ခုတည်း၏ ခေါင်းစီးများကို ကြည့်ရှုသည်။ အဓိကစာမျက်နှာကို မှန်ကန်စွာ configure လုပ်ထားခြင်းသည် /uploads/ ဖိုဒါရှိ ထုတ်ကုန်စာမျက်နှာ သို့မဟုတ် ဖိုင်သည် အလားတူတုံ့ပြန်မည်ဟု မဆိုလိုပါ။
အချို့သော header များကို CDN သို့မဟုတ် proxy အဆင့်တွင် ထည့်သွင်းထားပြီး လမ်းကြောင်းနှင့် တောင်းဆိုမှု စတင်ရာ ဒေသပေါ် မူတည်နိုင်သည်။ ထို့ကြောင့် ရလဒ်သည် သင့်ဘရောက်ဆာတွင် မြင်ရသည်နှင့် ကွဲပြားနိုင်သည်။ CDN ရှိ စည်းမျဉ်းတစ်ခုကို /blog/* အတွက်သာ ပြင်ဆင်ထားပါက အခြားကဏ္ဍများသည် ၎င်းကို ရရှိမည်မဟုတ်ပါ။
အရေးကြီးဆုံးကတော့ ခေါင်းစဉ်တွေက အကြောင်းအရာမဟုတ်ဘဲ ဆက်တင်များပါ။ ဒီကိရိယာက ခေါင်းစဉ်၊ စာသား ဒါမှမဟုတ် markup ကို မစစ်ဆေးပါဘူး—အဲဒါအတွက် သီးခြားစာမျက်နှာစစ်ဆေးမှုတွေ ရှိပါတယ်။
ပြောင်းလဲမှုများနှင့်ပတ်သက်သည့် နောက်ထပ်သတိပေးချက်တစ်ခု။ ဆာဗာဖွဲ့စည်းပုံကို တည်းဖြတ်ပြီးနောက်၊ ရလဒ်ကို ချက်ချင်းအပ်ဒိတ်လုပ်မည်မဟုတ်ပါ- CDN သည် တုံ့ပြန်မှုဟောင်းကို ကက်ရှ်တွင်သိမ်းဆည်းထားသည်။ CDN ကက်ရှ်ကို ရှင်းလင်းပါ သို့မဟုတ် မိနစ်အနည်းငယ်စောင့်ပါ၊ ထို့နောက် စစ်ဆေးမှုကို ထပ်မံလုပ်ဆောင်ပါ။
အခမဲ့ကိရိယာတစ်ခုဟာ ဘယ်အချိန်မှာ မလုံလောက်ဘူးလဲ။
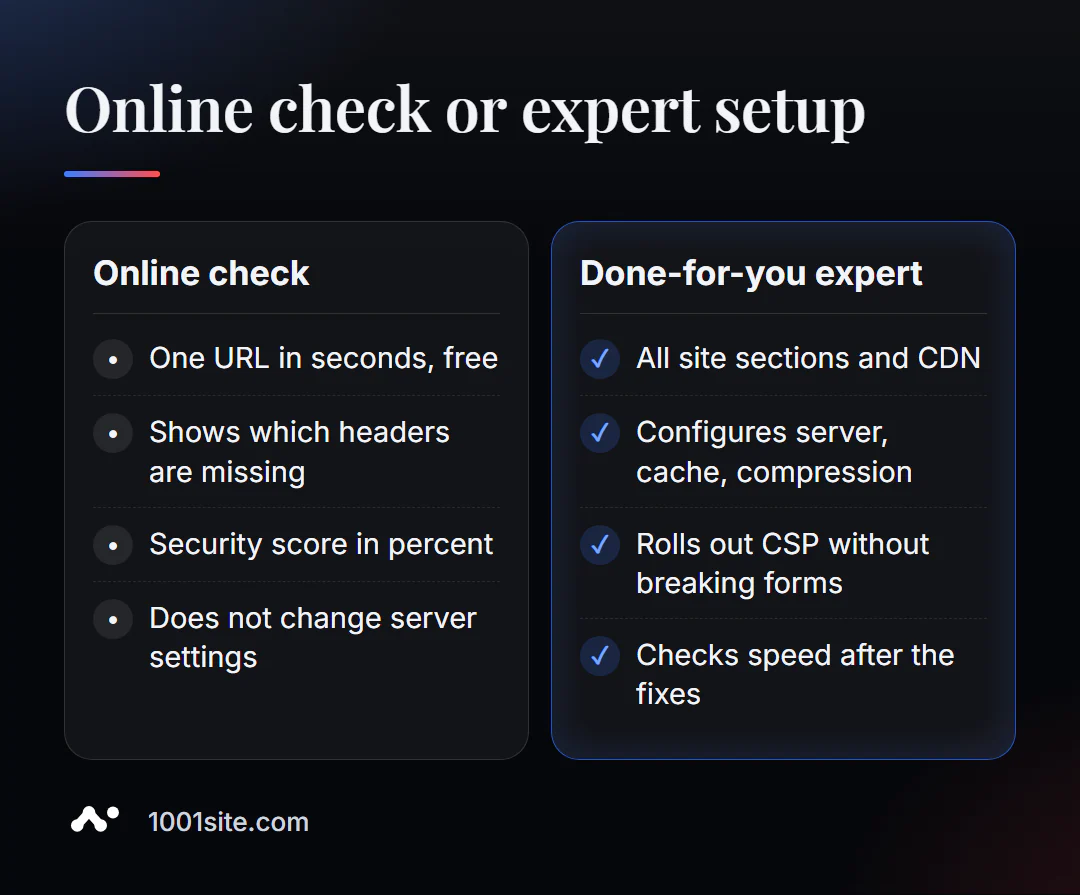
ဒီကိရိယာက ဘယ် header တွေ ပျောက်ဆုံးနေလဲဆိုတာ ရိုးသားစွာ ပြောပြပေးပါလိမ့်မယ်။ ဒါပေမယ့် header တွေကို ထည့်သွင်းဖို့အတွက် server၊ CDN ဒါမှမဟုတ် website engine နဲ့ အလုပ်လုပ်ဖို့ လိုအပ်ပါတယ်။ အောက်ပါအခြေအနေတွေမှာ ကျွမ်းကျင်သူတစ်ယောက် လိုအပ်ပါလိမ့်မယ်-
- CSP ကိုဖွင့်ပြီးနောက်၊ ဖောင်များ၊ ငွေပေးချေမှုများ သို့မဟုတ် ခွဲခြမ်းစိတ်ဖြာမှုများ ပျက်သွားပါသည်။
- အပိုင်းအမျိုးမျိုးတွင် ခေါင်းစဉ်အမျိုးမျိုးရှိပြီး မည်သူက သတ်မှတ်သည်ကို ရှင်းရှင်းလင်းလင်းမသိရ - server၊ plugin သို့မဟုတ် CDN;
- cache နဲ့ compression တွေကို "ဖွင့်" ထားပေမယ့် site က နှေးကွေးပါတယ်။
- သင်သည် server သို့ဝင်ရောက်ခွင့်မရှိပါ၊ hosting company မှ template email များဖြင့်ပြန်လည်ဖြေကြားပေးပါသည်။
ခင်ဗျားရဲ့ ဝက်ဘ်ဆိုက်အတွက် ကျွန်တော်/ကျွန်မ ဘာလုပ်ပေးနိုင်မလဲ။
ကျွန်တော့်နာမည် Valeriy Danyuk ပါ၊ ကျွန်တော်က developer နဲ့ SEO specialist တစ်ယောက်ပါ။ ပြီးခဲ့တဲ့ ၁၂ နှစ်တာကာလအတွင်း client ၂၀၀ ကျော်အတွက် ဝက်ဘ်ဆိုက်တွေနဲ့ စနစ်တွေကို တည်ဆောက်ပေးခဲ့ပါတယ်။ Headlines တွေက SEO ရဲ့ အစိတ်အပိုင်းတွေဖြစ်ပြီး client တွေ မမြင်ရပေမယ့် ကျွန်တော်က အရင်ဆုံး စီစဉ်ပေးပါတယ်။
SEO နှင့် ပရိုမိုးရှင်း
- Turnkey SEO audit: ကျွန်တော်/ကျွန်မက server၊ headers တွေ၊ redirects တွေ၊ speed နဲ့ indexing တွေကို စစ်ဆေးပြီး ရောဂါလက္ခဏာတွေကို မဟုတ်ဘဲ အကြောင်းရင်းတွေကို ပြင်ဆင်ပါတယ်။
- ရှာဖွေမှုမှ ဖောက်သည်များကို ဆွဲဆောင်သည့် အကြောင်းအရာ- ဆောင်းပါးများ ရေးသားထုတ်ဝေသည့် AI-powered SEO ဘလော့ဂ် ။
ဝက်ဘ်ဆိုက်များနှင့် အွန်လိုင်းစတိုးများ
- AI assistant ပါဝင်တဲ့ WordPress ဝက်ဘ်ဆိုက်တစ်ခုအတွက် ယူရို ၂၉၉ နဲ့ ၃ ရက်စာ — ပထမနေ့ကတည်းက cache၊ compression နဲ့ HTTPS တွေကို configure လုပ်ထားပါတယ်။
- 1001site မှာ ဝက်ဘ်ဆိုက်တစ်ခု: သင့်ဒိုမိန်းမှာ SSL ကို အလိုအလျောက်ထုတ်ပေးပြီး သက်တမ်းတိုးပေးပါတယ်၊ server-side rendering နဲ့ social media previews တွေကို အလိုအလျောက် configure လုပ်ပါတယ်။ တခြားသူတစ်ယောက်ရဲ့ ဒီဇိုင်းကို သင်ကြိုက်နှစ်သက်ရင် reference style ၁၀၀၀+ ထဲက တစ်ခုကို အသုံးပြုပြီး ဝက်ဘ်ဆိုက်တစ်ခု ဖန်တီးနိုင်ပါတယ် ။
CRM၊ စာရင်းကိုင်နှင့် အလိုအလျောက်စနစ်
- chatbot များအစား e-commerce အေးဂျင့်များ - စတိုးဆိုင်တစ်ခုသည် ဝဘ်ဆိုက်တစ်ခုသာမက အရောင်းအကူတစ်ဦး လိုအပ်သည့်အခါ။
- ချက်သမ္မတနိုင်ငံမှ ကုမ္ပဏီတစ်ခုအတွက် အွန်လိုင်းစတိုးအတွက် လစဉ်စာရင်းကိုင်စနစ် ။
ကျွန်တော့်ရဲ့ portfolio မှာ ပရောဂျက်တွေ ရှိပါသေးတယ်။ Telegram မှာ ခင်ဗျားရဲ့ ဝက်ဘ်ဆိုက်လိပ်စာကို ပို့ပေးပါ - ခေါင်းစဉ်တွေကို စစ်ဆေးပြီး ချက်ချင်းရလဒ်တွေ ထွက်လာအောင် ပြောပြပေးပါမယ်။
ရလဒ်
- HTTP header များကို အွန်လိုင်းတွင် စစ်ဆေးခြင်းဖြင့် server သည် browser နှင့် search robot ကို မည်သို့တုံ့ပြန်သည်ကို စက္ကန့်ပိုင်းအတွင်း ပြသပေးပါသည်။
- ၎င်းကို အစီအစဉ်အတိုင်း ပြင်ဆင်ပါ- redirects → HSTS → compression → cache → X-Frame-Options နှင့် CSP → CORS။
- ပင်မစာမျက်နှာထက် ပိုမိုစစ်ဆေးပါ- CDN များနှင့် plugin များသည် မတူညီသော အပိုင်းများသို့ မတူညီသော header များကို သတ်မှတ်ပေးနိုင်သည်။
- ဆာဗာဆက်တင်များ ရရှိနိုင်ခြင်းမရှိပါက သို့မဟုတ် ပဋိပက္ခဖြစ်နေပါက HTTPS နှင့် rendering ကို configure လုပ်ပြီးသားဖြစ်သော 1001site တွင် အလုပ်ကို ကျွမ်းကျင်သူထံ လွှဲအပ်ခြင်း သို့မဟုတ် ဆိုက်ကို တည်ဆောက်ခြင်း သည် ပိုမိုလွယ်ကူပါသည်။
အခုပဲ သင့်ရဲ့ ပင်မစာမျက်နှာကို စစ်ဆေးလိုက်ပါ- အခမဲ့ HTTP header check ကို လုပ်ဆောင်ပါ ၊ မေးခွန်းများရှိပါက Telegram မှာ ကျွန်တော့်ဆီ စာရေးဆက်သွယ်ပါ ။
အရင်းအမြစ်များ
- PromoPilot HTTP Header Checker ကိရိယာစာမျက်နှာ - စစ်ဆေးမှုများနှင့် ကန့်သတ်ချက်များစာရင်း။
- securityheaders.com - လုံခြုံရေး ခေါင်းစီး အကဲဖြတ်ခြင်း၏ ဖော်ပြချက်။
- Chrome DevTools စာရွက်စာတမ်း - ကွန်ရက် panel နှင့် ကြည့်ရှုခြင်း headers များ။