ഹ്രസ്വമായ ഉത്തരം: HTTP ഹെഡറുകൾ ഓൺലൈനായി പരിശോധിക്കാൻ, പേജ് വിലാസം PromoPilot-ന്റെ HTTP ഹെഡർ ചെക്കറിൽ ഒട്ടിച്ച് "ചെക്ക്" ക്ലിക്ക് ചെയ്യുക. എല്ലാ സെർവർ പ്രതികരണ ഹെഡറുകളും, സുരക്ഷാ ശതമാന റേറ്റിംഗ്, കാഷിംഗ്, കംപ്രഷൻ, CORS ക്രമീകരണങ്ങൾ, അതുപോലെ അന്തിമ URL-ലേക്കുള്ള റീഡയറക്ട് ചെയിനും ടൂൾ പ്രദർശിപ്പിക്കും. രജിസ്ട്രേഷൻ ആവശ്യമില്ല. ഏതൊക്കെ ഹെഡറുകൾ പ്രധാനമാണ്, ഫലങ്ങൾ എങ്ങനെ വായിക്കണം, ആദ്യം എന്താണ് പരിഹരിക്കേണ്ടത് എന്നിവയെക്കുറിച്ചുള്ള വിവരങ്ങൾ നിങ്ങൾക്ക് ചുവടെ കാണാം.
ഓരോ പ്രോജക്റ്റും കൈമാറുന്നതിനുമുമ്പ് ഞാൻ അതിലെ ഹെഡറുകൾ പരിശോധിക്കാറുണ്ട്: "നിഗൂഢമായ" പകുതി പ്രശ്നങ്ങളും ഞാൻ കണ്ടെത്തുന്നത് ഇങ്ങനെയാണ് - കാഷെ ചെയ്യാത്ത, കംപ്രഷൻ ഇല്ലാതെ പേജുകൾ നൽകുന്ന, അല്ലെങ്കിൽ HTTPS സുരക്ഷിതമാക്കാൻ മറന്നുപോയ ഒരു സൈറ്റ്.
HTTP ഹെഡറുകൾ പരിശോധിക്കുന്നത് എന്താണ് കാണിക്കുന്നത്?
ഒരു ബ്രൗസറോ സെർച്ച് എഞ്ചിൻ റോബോട്ടോ ഒരു പേജ് അഭ്യർത്ഥിക്കുമ്പോൾ, സെർവർ ആദ്യം സർവീസ് ലൈനുകൾ - ഹെഡറുകൾ - ഉപയോഗിച്ച് പ്രതികരിക്കുന്നു, തുടർന്ന് മാത്രമേ HTML തിരികെ നൽകൂ. പേജ് എങ്ങനെ കാഷെ ചെയ്യണം, അത് കംപ്രസ് ചെയ്തിട്ടുണ്ടോ, മറ്റൊരു വെബ്സൈറ്റിൽ എംബഡ് ചെയ്യാൻ കഴിയുമോ, സന്ദർശകനെ എവിടേക്ക് റീഡയറക്ട് ചെയ്യണമെന്ന് ഈ ഹെഡറുകൾ വിവരിക്കുന്നു.
| ഗ്രൂപ്പ് | ഉപകരണം എന്താണ് നോക്കുന്നത്? | സൈറ്റിന് ഇത് ആവശ്യമായി വരുന്നത് എന്തുകൊണ്ട്? |
|---|---|---|
| സുരക്ഷ | കണ്ടന്റ്-സെക്യൂരിറ്റി-പോളിസി, സ്ട്രിക്റ്റ്-ട്രാൻസ്പോർട്ട്-സെക്യൂരിറ്റി (HSTS), എക്സ്-ഫ്രെയിം-ഓപ്ഷനുകൾ | എംബഡഡ് സ്ക്രിപ്റ്റുകളിൽ നിന്നും സ്പൂഫിംഗിൽ നിന്നും സന്ദർശകരെ സംരക്ഷിക്കൽ, HTTPS സുരക്ഷിതമാക്കൽ |
| ഗ്രേഡ് | കോൺഫിഗർ ചെയ്ത സുരക്ഷാ തലക്കെട്ടുകളുടെ ശതമാനം | ദ്രുത റഫറൻസ്: എഡിറ്റുകൾക്ക് ശേഷം അത് മെച്ചപ്പെട്ടോ അതോ മോശമായോ? |
| കാഷിംഗ് | കാഷെ-നിയന്ത്രണം, കാലഹരണപ്പെടുന്നത്, ETag, അവസാനം പരിഷ്കരിച്ചത് | ആവർത്തിച്ചുള്ള സന്ദർശനങ്ങൾ വേഗത്തിൽ ലോഡ് ചെയ്യുന്നു, സെർവർ അൺലോഡ് ചെയ്യപ്പെടുന്നു. |
| കംപ്രഷൻ | കണ്ടന്റ്-എൻകോഡിംഗ് (gzip, br) | HTML, CSS, JS എന്നിവ ഗണ്യമായി ഭാരം കുറഞ്ഞവയാണ് - മൊബൈലിൽ വേഗതയേറിയത് |
| കോർസ് | ആക്സസ്-കൺട്രോൾ-അനുവദിക്കുക-ഒറിജിനും അനുബന്ധവും | മറ്റ് ഡൊമെയ്നുകളിൽ നിന്ന് നിങ്ങളുടെ API-യും ഫോണ്ടുകളും ആർക്കൊക്കെ ആക്സസ് ചെയ്യാൻ കഴിയും? |
| റീഡയറക്ടുകൾ | അന്തിമ URL-ലേക്കുള്ള ബ്രെഡ്ക്രംബ് ട്രെയിൽ | അധിക ഘട്ടങ്ങൾ ലോഡിംഗ് മന്ദഗതിയിലാക്കുകയും ക്രാൾ ബജറ്റ് പാഴാക്കുകയും ചെയ്യുന്നു. |
ഒരു സുരക്ഷാ സ്കോർ ഒരു "SEO സ്കോർ" അല്ല. നിലവിലുള്ള പ്രധാനപ്പെട്ട സുരക്ഷാ തലക്കെട്ടുകളുടെ ശതമാനം ഇത് കാണിക്കുന്നു. കോൺഫിഗർ ചെയ്തിട്ടില്ലാത്ത ഒരു സൈറ്റിന്റെ ഒരു സാധാരണ ഫലം CSP, X-Frame-Options എന്നിവ കാണുന്നില്ല എന്നതാണ്.
ഹെഡറുകൾ പരിശോധിക്കേണ്ട മൂന്ന് സാഹചര്യങ്ങളുണ്ട്: ഒരു പുതിയ ഹോസ്റ്റിംഗിലേക്കോ CDN-ലേക്കോ മാറിയതിനുശേഷം, കാഷിംഗും സുരക്ഷാ പ്ലഗിനുകളും ഇൻസ്റ്റാൾ ചെയ്തതിനുശേഷം, പരസ്യങ്ങൾ ലോഞ്ച് ചെയ്യുന്നതിന് മുമ്പ്, ലോഡ് ചെയ്യുന്ന ഓരോ സെക്കൻഡിനും പണം ചിലവാകുമ്പോൾ. ഒരു വെബ്സൈറ്റിന്റെ വികസനം, സ്റ്റേജിംഗ്, നിർമ്മാണ പതിപ്പുകൾ എന്നിവയ്ക്ക് ഈ ഉപകരണം ഒരുപോലെ നന്നായി പ്രവർത്തിക്കുന്നു, വിലാസം ഇന്റർനെറ്റിൽ നിന്ന് ആക്സസ് ചെയ്യാൻ കഴിയുന്നിടത്തോളം.
ഒരു വെബ്സൈറ്റിന്റെ HTTP ഹെഡറുകൾ ഓൺലൈനിൽ എങ്ങനെ പരിശോധിക്കാം?
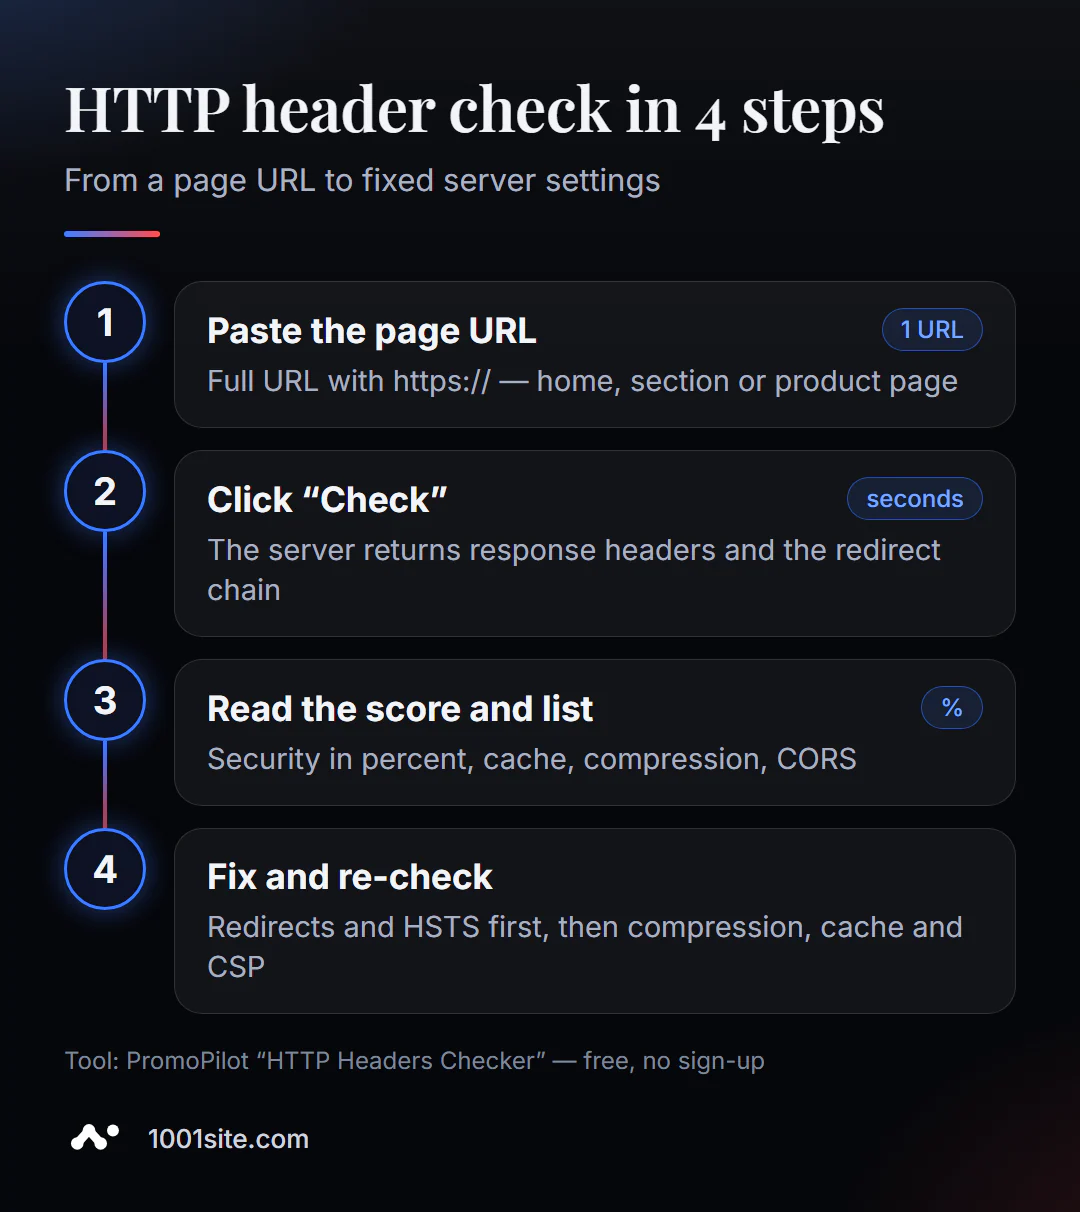
- ടൂൾ തുറക്കുക. നിങ്ങളുടെ ബ്രൗസറിൽ HTTP ഹെഡർ പരിശോധന പ്രവർത്തിക്കുന്നു—ഇൻസ്റ്റാളേഷൻ ആവശ്യമില്ല.
- പ്രോട്ടോക്കോൾ ഉള്ള മുഴുവൻ വിലാസവും ചേർക്കുക:
https://example.com/catalog/. ഒരു പരിശോധന - ഒരു URL. - "പരിശോധിക്കുക" ക്ലിക്ക് ചെയ്യുക. കുറച്ച് നിമിഷങ്ങൾക്കുള്ളിൽ പ്രതികരണം എത്തിച്ചേരും.
- സുരക്ഷാ റേറ്റിംഗും കാണാതായ തലക്കെട്ടുകളുടെ പട്ടികയും കാണുക.
- കാഷെ, കംപ്രഷൻ, CORS എന്നിവയിലൂടെ പോകുക, തുടർന്ന് റീഡയറക്ട് ചെയിനിലേക്ക് പോകുക.
- നിങ്ങളുടെ സെർവർ, CDN, അല്ലെങ്കിൽ പ്ലഗിൻ എന്നിവയിലെ ക്രമീകരണങ്ങൾ ശരിയാക്കി വീണ്ടും പരിശോധിക്കുക.
ഉപകരണത്തിന്റെ പേജിൽ ഒരു വിലാസ ഫീൽഡ്, ഒരു സ്ഥിരീകരണ ബട്ടൺ, എന്താണ് വിശകലനം ചെയ്യുന്നത്, അത് എങ്ങനെ ഉപയോഗിക്കാം, പരിമിതികൾ എന്നിവയെക്കുറിച്ചുള്ള ഒരു ഹ്രസ്വ വിവരണം എന്നിവ അടങ്ങിയിരിക്കുന്നു.
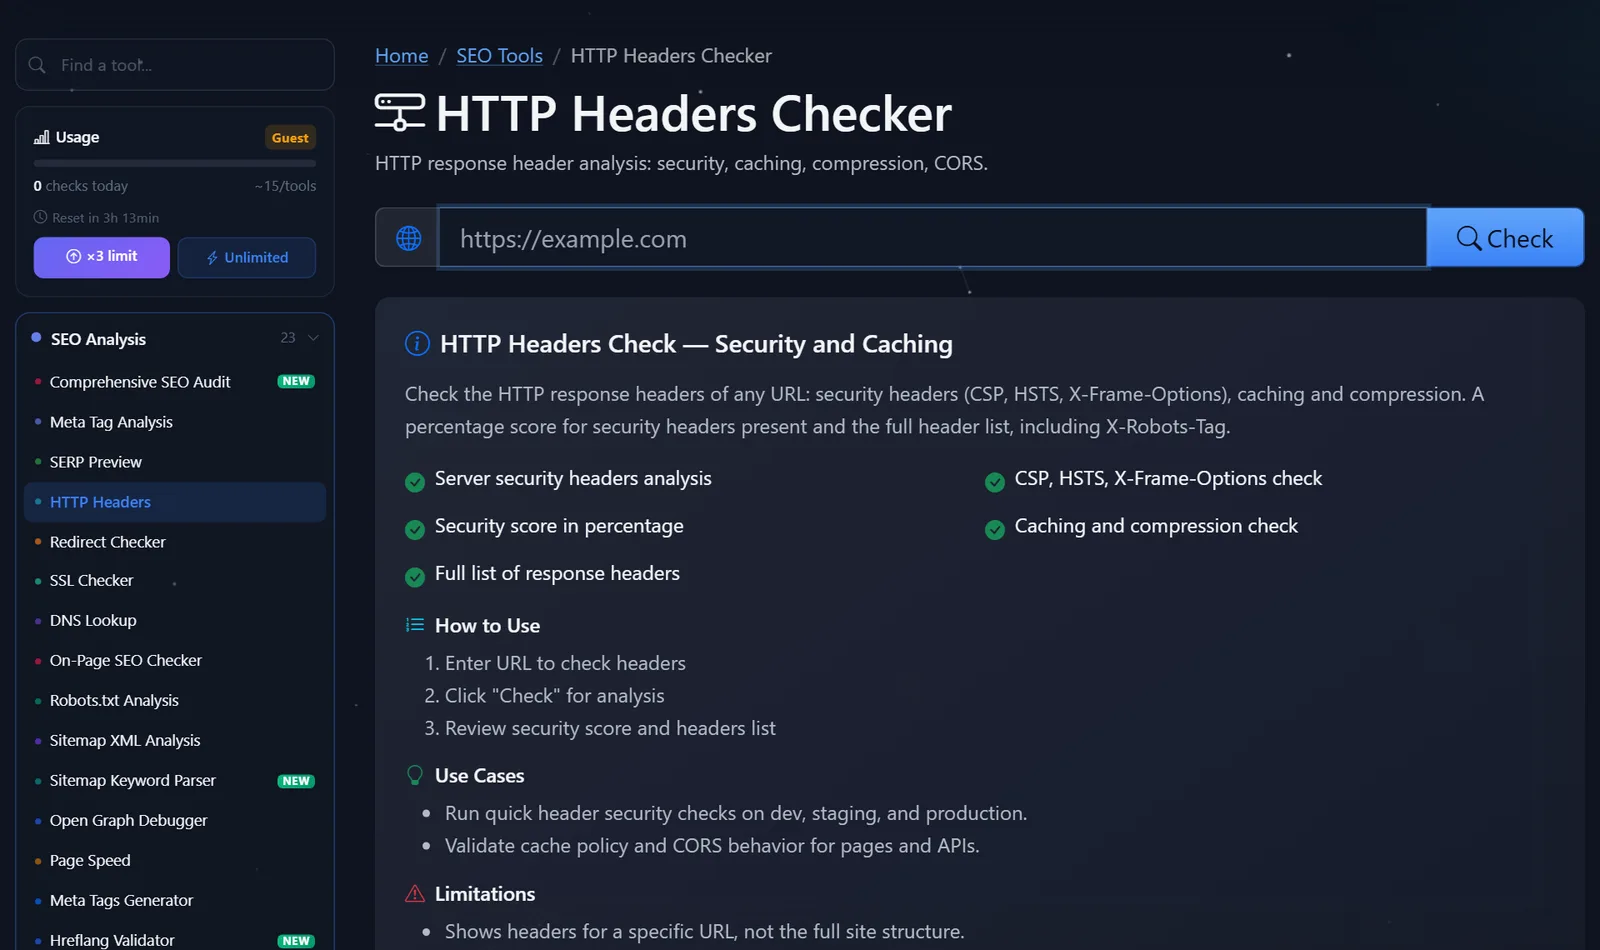
സൈഡ്ബാർ നിലവിലെ ചെക്ക് എണ്ണം പ്രദർശിപ്പിക്കുന്നു. അതിഥികൾക്ക് പ്രതിദിനം കുറച്ച് പരിശോധനകൾ നടത്താൻ കഴിയും; സൗജന്യ രജിസ്ട്രേഷന് ശേഷം, പരിധി മൂന്നിരട്ടിയായി വർദ്ധിക്കും, കൂടാതെ പണമടച്ചുള്ള പ്രോ പ്ലാൻ പരിധിയില്ലാത്ത ചെക്കുകൾ വാഗ്ദാനം ചെയ്യുന്നു.
സെർവർ പ്രതികരണം എങ്ങനെ വായിക്കാം, ആദ്യം എന്താണ് പരിഹരിക്കേണ്ടത്?
എല്ലാം ഒറ്റയടിക്ക് പരിഹരിക്കാൻ ശ്രമിക്കരുത്. ആക്സസിബിലിറ്റിയും HTTPS-ഉം തകർക്കുന്നതിൽ നിന്ന് സുരക്ഷ മെച്ചപ്പെടുത്തുന്നതിൽ നിന്ന് മുന്നോട്ട് പോകുക.
- റീഡയറക്ടുകൾ.
http → https → www → /index.phpശൃംഖല മൂന്ന് അനാവശ്യ അഭ്യർത്ഥനകളാണ്. സാധാരണയായി, ഏത് വിലാസ വ്യതിയാനത്തിൽ നിന്നും അന്തിമ URL-ലേക്ക് ഒരു 301 റീഡയറക്ട് ആവശ്യമാണ്. - HSTS. നിങ്ങളുടെ സൈറ്റ് HTTPS മാത്രമേ ഉപയോഗിക്കുന്നുള്ളൂവെങ്കിൽ,
Strict-Transport-Security: max-age=31536000ചേർക്കുക. എല്ലാ ഉപഡൊമെയ്നുകളും HTTPS-പ്രാപ്തമാക്കിയിട്ടുണ്ടെന്ന് നിങ്ങൾക്ക് ഉറപ്പില്ലെങ്കിൽ, ഒരു ചെറിയmax-ageഉപയോഗിച്ച് ആരംഭിക്കുക. - കംപ്രഷൻ. നിങ്ങളുടെ HTML-ൽ
Content-Encoding: brഅല്ലെങ്കിൽgzipഇല്ലെങ്കിൽ, നിങ്ങളുടെ സെർവറിലോ CDN ക്രമീകരണങ്ങളിലോ കംപ്രഷൻ പ്രാപ്തമാക്കുക. ഈ ഒരു വരി കോൺഫിഗറേഷന് വേഗത ഗണ്യമായി മെച്ചപ്പെടുത്താൻ കഴിയും. - കാഷിംഗ്. ഫയൽ നാമത്തിൽ പതിപ്പുള്ള ഇമേജുകൾ, CSS, JS എന്നിവയ്ക്കായി, ഒരു നീണ്ട കാഷെ സജ്ജമാക്കുക (
Cache-Control: public, max-age=31536000, immutable); HTML-ന്, ഒരു ചെറിയ കാഷെ അല്ലെങ്കിൽno-cacheസജ്ജമാക്കുക. - എക്സ്-ഫ്രെയിം-ഓപ്ഷനുകളും സിഎസ്പിയും.
X-Frame-Options: SAMEORIGINപേജ് മറ്റൊരു ഫ്രെയിമിൽ ഉൾച്ചേർക്കുന്നത് തടയുന്നു. CSP ശ്രദ്ധാപൂർവ്വം കോൺഫിഗർ ചെയ്യുക: കർശനമായ ഒരു നയത്തിന് അനലിറ്റിക്സും വിജറ്റുകളും എളുപ്പത്തിൽ തകർക്കാൻ കഴിയും, അതിനാൽ ആദ്യംContent-Security-Policy-Report-Onlyമോഡ് പ്രവർത്തനക്ഷമമാക്കുക. - CORS.
Access-Control-Allow-Origin: *ഒരു പിശകാണ്. ദയവായി നിർദ്ദിഷ്ട ഡൊമെയ്നുകൾ വ്യക്തമാക്കുക.
ഒരു സുരക്ഷാ പ്ലഗിൻ ഇൻസ്റ്റാൾ ചെയ്തതിനുശേഷം മുഴുവൻ സൈറ്റിലും Cache-Control: no-store എന്നതാണ് ഒരു പൊതു പിഴവ്. സൈറ്റ് പ്രവർത്തിക്കുന്നു, പക്ഷേ ഓരോ സന്ദർശനവും ആദ്യ സന്ദർശനം പോലെ ലോഡ് ചെയ്യുന്നു.
നന്നായി ട്യൂൺ ചെയ്ത ഒരു പേജിന്റെ പ്രതികരണം ഇങ്ങനെയാണ് - നിങ്ങളുടെ ഫലങ്ങൾ താരതമ്യം ചെയ്യുന്നതിനുള്ള ഒരു മാനദണ്ഡം:
HTTP/2 200
content-type: text/html; charset=utf-8
content-encoding: br
cache-control: no-cache
strict-transport-security: max-age=31536000; includeSubDomains
x-frame-options: SAMEORIGIN
x-content-type-options: nosniff
content-security-policy: default-src 'self'; img-src 'self' data: https:
പ്രതികരണ കോഡ് 200 ആണ്, പേജ് ബ്രോട്ട്ലി-കംപ്രസ് ചെയ്തിരിക്കുന്നു, HTML ദീർഘനേരം കാഷെ ചെയ്തിട്ടില്ല, HTTPS ഒരു വർഷത്തേക്ക് ലോക്ക് ചെയ്തിരിക്കുന്നു, മറ്റ് ഫ്രെയിമുകളിൽ ഉൾച്ചേർക്കുന്നതും ഫയൽ തരം മാറ്റിസ്ഥാപിക്കുന്നതും നിരോധിച്ചിരിക്കുന്നു. നിങ്ങളുടെ പ്രതികരണ കോഡ് 200 ന് പകരം 301 അല്ലെങ്കിൽ 302 ആണെങ്കിൽ, നിങ്ങൾ അന്തിമ URL പരിശോധിച്ചിട്ടില്ല - റീഡയറക്ട് ചെയിൻ പരിശോധിച്ച് അന്തിമ URL ഒട്ടിക്കുക.
താരതമ്യം: പ്രൊമോപൈലറ്റും തലക്കെട്ട് പരിശോധനയ്ക്കുള്ള ഇതരമാർഗങ്ങളും
തലക്കെട്ടുകൾ കാണാൻ നിരവധി മാർഗങ്ങളുണ്ട്, ഓരോന്നും അതിന്റേതായ സാഹചര്യത്തിന് അനുയോജ്യമാണ്.
| ഉപകരണം | എന്താണ് സൗജന്യം? | നിയന്ത്രണങ്ങൾ | ഇത് ആർക്കാണ് അനുയോജ്യം? |
|---|---|---|---|
| പ്രൊമോപൈലറ്റ് — HTTP ഹെഡർ ചെക്കർ | എല്ലാ തലക്കെട്ടുകളും, സുരക്ഷാ റേറ്റിംഗ്, കാഷെ, കംപ്രഷൻ, CORS, റീഡയറക്ട് ചെയിൻ | ഒരു ചെക്കിന് ഒരു URL, ദിവസേനയുള്ള അതിഥി പരിധി | ഇൻസ്റ്റാൾ ചെയ്യാതെ തന്നെ നിങ്ങളുടെയോ മറ്റൊരാളുടെയോ വെബ്സൈറ്റ് വേഗത്തിൽ പരിശോധിക്കുക. |
| സെക്യൂരിറ്റിഹെഡേഴ്സ്.കോം | സുരക്ഷാ തലക്കെട്ടുകളുടെ ലെറ്റർ റേറ്റിംഗ് | കാഷെയോ കംപ്രഷനോ ഇല്ലാതെ, സുരക്ഷ മാത്രം | സംരക്ഷണം സ്ഥാപിക്കുന്നവർക്ക് |
| Chrome DevTools, നെറ്റ്വർക്ക് ടാബ് | ഓരോ പേജ് അഭ്യർത്ഥനയുടെയും തലക്കെട്ടുകൾ | എവിടെ നോക്കണമെന്ന് നിങ്ങൾ അറിയേണ്ടതുണ്ട്; വിധിന്യായങ്ങളോ സൂചനകളോ ഇല്ല. | ഡീബഗ്ഗ് ചെയ്യുമ്പോൾ ഡെവലപ്പർമാർക്ക് |
| ടെർമിനലിൽ curl -I | റോ പ്രതികരണ തലക്കെട്ടുകൾ | കമാൻഡ് ലൈൻ, വ്യാഖ്യാനമില്ല | സെർവർ അഡ്മിനിസ്ട്രേറ്റർമാർക്ക് |
ഉപസംഹാരം: വ്യക്തമായ വിലയിരുത്തലും നിർദ്ദേശങ്ങളും ഉള്ള ഒറ്റത്തവണ പരിശോധനയ്ക്ക്, ഒരു ഓൺലൈൻ ഉപകരണം കൂടുതൽ സൗകര്യപ്രദമാണ്, അതേസമയം നിങ്ങൾ എന്താണ് തിരയുന്നതെന്ന് നിങ്ങൾക്ക് ഇതിനകം അറിയാമെങ്കിൽ DevTools ഉം curl ഉം നല്ലതാണ്. നിങ്ങളുടെ ലക്ഷ്യം പൂർണ്ണമായും സംരക്ഷണമാണോ എന്ന് പരിശോധിക്കുന്നതിന് Securityheaders.com പൂരകമാണ്.
ഇത് PromoPilot-ന്റെ 87 സൗജന്യ SEO ടൂളുകളിൽ ഒന്ന് മാത്രമാണ്: ഒരു SSL സർട്ടിഫിക്കറ്റ് ചെക്കർ, റീഡയറക്ടുകൾ, DNS റെക്കോർഡുകൾ എന്നിവയും ഉണ്ട്—ഇവ ഈ വിഭാഗത്തിലെ ലേഖനങ്ങളിൽ ഉൾപ്പെടുത്തിയിട്ടുണ്ട്.
ഹെഡർ ചെക്കർ പരിമിതികൾ: ഉപകരണം എന്താണ് കാണിക്കാത്തത്
ഈ പരിശോധനയിൽ മുഴുവൻ സൈറ്റിന്റെയും തലക്കെട്ടുകൾ പരിശോധിക്കുന്നില്ല, മുഴുവൻ സൈറ്റിന്റെയും തലക്കെട്ടുകൾ പരിശോധിക്കുന്നു. പ്രധാന പേജ് ശരിയായി കോൺഫിഗർ ചെയ്തിരിക്കുന്നതിനാൽ /uploads/ ഫോൾഡറിലെ ഉൽപ്പന്ന പേജോ ഫയലോ അതേ രീതിയിൽ പ്രതികരിക്കുമെന്ന് അർത്ഥമാക്കുന്നില്ല.
ചില തലക്കെട്ടുകൾ CDN അല്ലെങ്കിൽ പ്രോക്സി തലത്തിൽ ചേർക്കുന്നു, അവ പാതയെയും അഭ്യർത്ഥന ഉത്ഭവിച്ച മേഖലയെയും ആശ്രയിച്ചിരിക്കും. അതിനാൽ, ഫലം നിങ്ങളുടെ ബ്രൗസറിൽ കാണുന്നതിൽ നിന്ന് വ്യത്യസ്തമായിരിക്കാം. CDN-ലെ ഒരു നിയമം /blog/* ന് മാത്രമായി കോൺഫിഗർ ചെയ്തിട്ടുണ്ടെങ്കിൽ, മറ്റ് വിഭാഗങ്ങൾക്ക് അത് ലഭിക്കില്ല.
ഏറ്റവും പ്രധാനമായി: തലക്കെട്ടുകൾ ഉള്ളടക്കമല്ല, ക്രമീകരണങ്ങളാണ്. ഉപകരണം തലക്കെട്ട്, വാചകം അല്ലെങ്കിൽ മാർക്കപ്പ് എന്നിവ പരിശോധിക്കുന്നില്ല - അതിനായി പ്രത്യേക പേജ് പരിശോധനകൾ ഉണ്ട്.
മാറ്റങ്ങളെക്കുറിച്ചുള്ള ഒരു മുന്നറിയിപ്പ് കൂടി. സെർവർ കോൺഫിഗറേഷൻ എഡിറ്റ് ചെയ്തതിനുശേഷം, ഫലം ഉടനടി അപ്ഡേറ്റ് ചെയ്തേക്കില്ല: CDN പഴയ പ്രതികരണം കാഷെയിൽ സൂക്ഷിക്കുന്നു. CDN കാഷെ മായ്ക്കുക അല്ലെങ്കിൽ കുറച്ച് മിനിറ്റ് കാത്തിരിക്കുക, തുടർന്ന് പരിശോധന വീണ്ടും പ്രവർത്തിപ്പിക്കുക.
ഒരു സ്വതന്ത്ര ഉപകരണം മതിയാകാത്തത് എപ്പോഴാണ്?
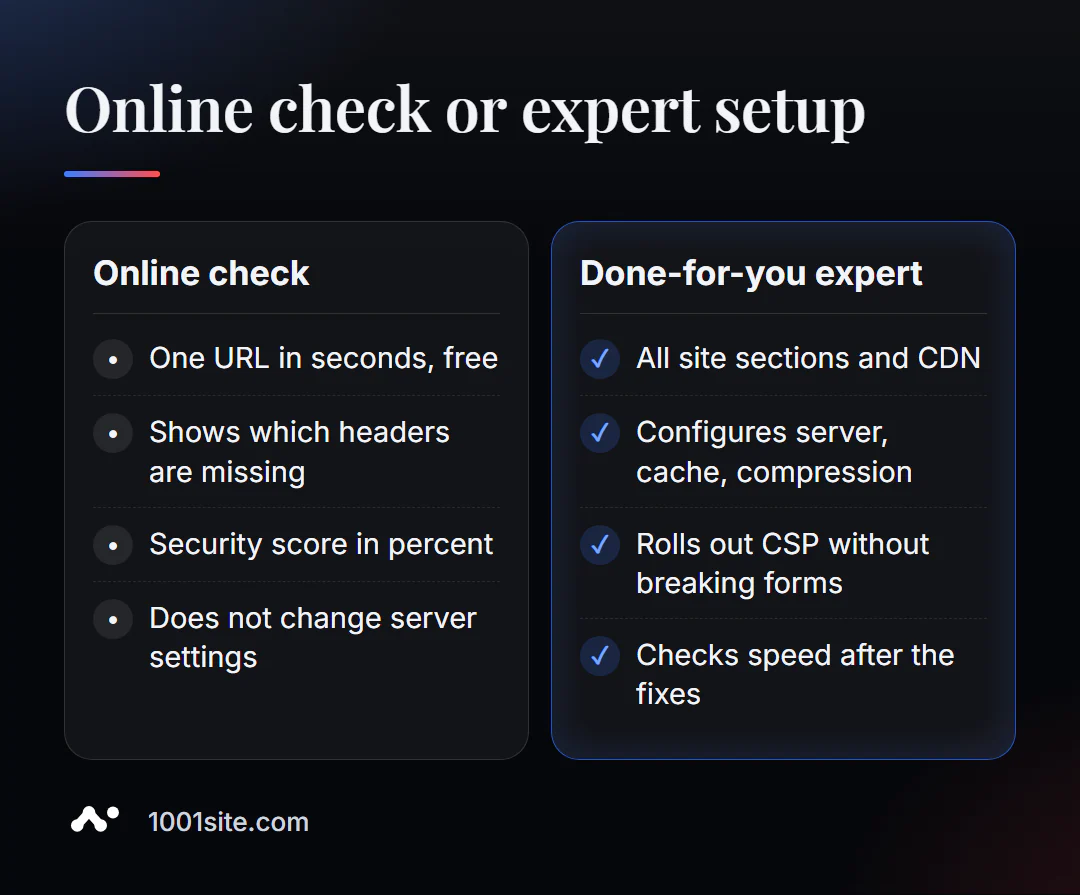
ഏതൊക്കെ തലക്കെട്ടുകളാണ് നഷ്ടപ്പെട്ടിരിക്കുന്നതെന്ന് ഉപകരണം സത്യസന്ധമായി നിങ്ങളോട് പറയും. എന്നിരുന്നാലും, അവ ചേർക്കുന്നതിന് സെർവർ, CDN അല്ലെങ്കിൽ വെബ്സൈറ്റ് എഞ്ചിനുമായി പ്രവർത്തിക്കേണ്ടതുണ്ട്. ഇനിപ്പറയുന്ന സാഹചര്യങ്ങളിൽ നിങ്ങൾക്ക് ഒരു സ്പെഷ്യലിസ്റ്റ് ആവശ്യമായി വരും:
- CSP പ്രവർത്തനക്ഷമമാക്കിയ ശേഷം, ഫോമുകൾ, പേയ്മെന്റുകൾ അല്ലെങ്കിൽ അനലിറ്റിക്സ് തകർന്നു;
- വ്യത്യസ്ത വിഭാഗങ്ങൾക്ക് വ്യത്യസ്ത തലക്കെട്ടുകളുണ്ട്, ആരാണ് അവ സജ്ജീകരിക്കുന്നതെന്ന് വ്യക്തമല്ല - സെർവർ, പ്ലഗിൻ അല്ലെങ്കിൽ CDN;
- കാഷെയും കംപ്രഷനും "ഓൺ" ആണെങ്കിലും സൈറ്റ് മന്ദഗതിയിലാണ്;
- നിങ്ങൾക്ക് സെർവറിലേക്ക് ആക്സസ് ഇല്ല, ഹോസ്റ്റിംഗ് കമ്പനി ടെംപ്ലേറ്റ് ഇമെയിലുകൾ ഉപയോഗിച്ച് പ്രതികരിക്കും.
നിങ്ങളുടെ വെബ്സൈറ്റിനായി എനിക്ക് എന്തുചെയ്യാൻ കഴിയും?
എന്റെ പേര് വലേരി ഡാൻയുക്ക്, ഞാൻ ഒരു ഡെവലപ്പറും SEO സ്പെഷ്യലിസ്റ്റുമാണ്: കഴിഞ്ഞ 12 വർഷമായി, 200-ലധികം ക്ലയന്റുകൾക്കായി ഞാൻ വെബ്സൈറ്റുകളും സിസ്റ്റങ്ങളും നിർമ്മിച്ചിട്ടുണ്ട്. ക്ലയന്റുകൾ സാധാരണയായി കാണാത്ത SEO-യുടെ ഭാഗമാണ് ഹെഡ്ലൈനുകൾ, പക്ഷേ ഞാൻ അവ ആദ്യം സജ്ജമാക്കും.
എസ്.ഇ.ഒയും പ്രമോഷനും
- ടേൺകീ എസ്.ഇ.ഒ ഓഡിറ്റ്: ഞാൻ സെർവർ, ഹെഡറുകൾ, റീഡയറക്ടുകൾ, വേഗത, ഇൻഡെക്സിംഗ് എന്നിവ പരിശോധിക്കുകയും തുടർന്ന് ലക്ഷണങ്ങൾ അല്ല, കാരണങ്ങൾ പരിഹരിക്കുകയും ചെയ്യുന്നു.
- തിരയലിൽ നിന്ന് ഉപഭോക്താക്കളെ ആകർഷിക്കുന്ന ഉള്ളടക്കം: ലേഖനങ്ങൾ എഴുതുകയും പ്രസിദ്ധീകരിക്കുകയും ചെയ്യുന്ന ഒരു AI- പവർഡ് SEO ബ്ലോഗ്.
വെബ്സൈറ്റുകളും ഓൺലൈൻ സ്റ്റോറുകളും
- €299 വിലയ്ക്കും 3 ദിവസത്തേക്കും AI അസിസ്റ്റന്റുള്ള ഒരു WordPress വെബ്സൈറ്റ് — ആദ്യ ദിവസം മുതൽ കോൺഫിഗർ ചെയ്ത കാഷെ, കംപ്രഷൻ, HTTPS എന്നിവയോടൊപ്പം.
- 1001site ലെ ഒരു വെബ്സൈറ്റ്: നിങ്ങളുടെ ഡൊമെയ്നിലെ SSL സ്വയമേവ ഇഷ്യൂ ചെയ്യുകയും പുതുക്കുകയും ചെയ്യുന്നു, സെർവർ-സൈഡ് റെൻഡറിംഗും സോഷ്യൽ മീഡിയ പ്രിവ്യൂകളും സ്വയമേവ കോൺഫിഗർ ചെയ്യപ്പെടുന്നു. നിങ്ങൾക്ക് മറ്റൊരാളുടെ ഡിസൈൻ ഇഷ്ടമാണെങ്കിൽ, 1,000+ റഫറൻസ് ശൈലികളിൽ ഒന്ന് ഉപയോഗിച്ച് നിങ്ങൾക്ക് ഒരു വെബ്സൈറ്റ് സൃഷ്ടിക്കാൻ കഴിയും.
CRM, അക്കൗണ്ടിംഗ്, ഓട്ടോമേഷൻ
- ചാറ്റ്ബോട്ടുകൾക്ക് പകരം ഇ-കൊമേഴ്സ് ഏജന്റുമാർ - ഒരു സ്റ്റോറിന് ഒരു വെബ്സൈറ്റ് മാത്രമല്ല, ഒരു സെയിൽസ് അസിസ്റ്റന്റും ആവശ്യമുള്ളപ്പോൾ.
- ചെക്ക് റിപ്പബ്ലിക്കിൽ നിന്നുള്ള ഒരു കമ്പനിക്കായി ഒരു ഓൺലൈൻ സ്റ്റോറിനുള്ള പ്രതിമാസ അക്കൗണ്ടിംഗ് സംവിധാനം.
എന്റെ പോർട്ട്ഫോളിയോയിൽ കൂടുതൽ പ്രോജക്ടുകൾ ഉണ്ട്. Telegram നിങ്ങളുടെ വെബ്സൈറ്റ് വിലാസം എനിക്ക് അയച്ചു തരൂ - തലക്കെട്ടുകൾ പരിശോധിച്ച് എനിക്ക് ഉടനടി ഫലങ്ങൾ നൽകുന്നതെന്താണെന്ന് ഞാൻ നിങ്ങളോട് പറയാം.
ഫലമായി
- HTTP ഹെഡറുകൾ ഓൺലൈനിൽ പരിശോധിക്കുന്നത്, സെർവർ ബ്രൗസറിനോടും തിരയൽ റോബോട്ടിനോടും എങ്ങനെ പ്രതികരിക്കുന്നുവെന്ന് നിമിഷങ്ങൾക്കുള്ളിൽ കാണിക്കുന്നു.
- ഇത് ക്രമത്തിൽ ശരിയാക്കുക: റീഡയറക്ടുകൾ → HSTS → കംപ്രഷൻ → കാഷെ → X-ഫ്രെയിം-ഓപ്ഷനുകൾ, CSP → CORS.
- ഹോംപേജിനേക്കാൾ കൂടുതൽ പരിശോധിക്കുക: CDN-കൾക്കും പ്ലഗിനുകൾക്കും വ്യത്യസ്ത വിഭാഗങ്ങൾക്ക് വ്യത്യസ്ത തലക്കെട്ടുകൾ നൽകാൻ കഴിയും.
- സെർവർ ക്രമീകരണങ്ങൾ ലഭ്യമല്ലെങ്കിലോ വൈരുദ്ധ്യമുണ്ടെങ്കിലോ, ചുമതല ഒരു സ്പെഷ്യലിസ്റ്റിനെ ഏൽപ്പിക്കുകയോ 1001site ൽ സൈറ്റ് നിർമ്മിക്കുകയോ ചെയ്യുന്നത് എളുപ്പമാണ്, അവിടെ HTTPS-ഉം റെൻഡറിംഗും ഇതിനകം കോൺഫിഗർ ചെയ്തിട്ടുണ്ട്.
നിങ്ങളുടെ ഹോംപേജ് ഇപ്പോൾ തന്നെ പരിശോധിക്കുക: സൗജന്യ HTTP ഹെഡർ പരിശോധന നടത്തുക, നിങ്ങൾക്ക് എന്തെങ്കിലും ചോദ്യങ്ങളുണ്ടെങ്കിൽ, Telegram എനിക്ക് എഴുതുക.
ഉറവിടങ്ങൾ
- PromoPilot HTTP ഹെഡർ ചെക്കർ ടൂൾ പേജ് - പരിശോധനകളുടെയും പരിമിതികളുടെയും പട്ടിക.
- securityheaders.com - സുരക്ഷാ തലക്കെട്ട് മൂല്യനിർണ്ണയത്തിന്റെ വിവരണം.
- Chrome DevTools ഡോക്യുമെന്റേഷൻ - നെറ്റ്വർക്ക് പാനലും വ്യൂവിംഗ് ഹെഡറുകളും.