Īsā atbilde: lai pārbaudītu HTTP galvenes tiešsaistē, ielīmējiet lapas adresi PromoPilot HTTP galvenes pārbaudītājā un noklikšķiniet uz “Pārbaudīt”. Rīks parādīs visas servera atbildes galvenes, drošības procentuālo vērtējumu, kešatmiņu, saspiešanu un CORS iestatījumus, kā arī novirzīšanas ķēdi uz galīgo URL. Reģistrācija nav nepieciešama. Zemāk atradīsiet informāciju par to, kuras galvenes ir svarīgas, kā lasīt rezultātus un kas vispirms jālabo.
Pirms katra projekta iesniegšanas es pārbaudu tā galvenes: tā es atklāju pusi no "noslēpumainajām" problēmām — vietni, kas nesaglabā kešatmiņu, apkalpo lapas bez saspiešanas vai aizmirst nodrošināt HTTPS.
Ko rāda HTTP galvenes pārbaude?
Kad pārlūkprogramma vai meklētājprogrammas robots pieprasa lapu, serveris vispirms atbild ar pakalpojumu rindām — galvenēm — un tikai pēc tam atgriež HTML. Šīs galvenes apraksta, kā lapa ir jāsaglabā kešatmiņā, vai tā ir saspiesta, vai to var iegult citā tīmekļa vietnē un kurp novirzīt apmeklētāju.
| Grupa | Ko rīks aplūko? | Kāpēc vietnei tas ir nepieciešams? |
|---|---|---|
| Drošība | Satura drošības politika, stingrā transporta drošība (HSTS), X kadra opcijas | Apmeklētāju aizsardzība pret iegultiem skriptiem un viltošanu, HTTPS drošība |
| Pakāpe | Konfigurēto drošības galveņu procentuālā daļa | Īsa atsauce: vai pēc rediģēšanas kļuva labāk vai sliktāk? |
| Kešatmiņa | Kešatmiņas kontrole, derīguma termiņš, ETag, pēdējā modificēšana | Atkārtotas apmeklējuma reizes ielādējas ātrāk, serveris netiek noslogots |
| Kompresija | Satura kodēšana (gzip, br) | HTML, CSS un JS ir ievērojami vieglāki — ātrāki mobilajās ierīcēs |
| CORS | Piekļuves kontrole, atļaušana, izcelsme un saistītie elementi | Kas var piekļūt jūsu API un fontiem no citiem domēniem? |
| Pāradresācijas | Navigācijas ceļš uz galīgo URL | Papildu darbības palēnina iekraušanu un izšķērdē pārmeklēšanas budžetu. |
Drošības rādītājs nav "SEO rādītājs". Tas parāda svarīgo drošības virsrakstu procentuālo daudzumu, kas ir savā vietā. Tipisks rezultāts vietnei, kas nav konfigurēta, ir trūkstoši CSP un X-Frame-Options.
Ir trīs situācijas, kad ir vērts pārbaudīt galvenes: pēc pāriešanas uz jaunu mitināšanas pakalpojumu sniedzēju vai CDN, pēc kešatmiņas un drošības spraudņu instalēšanas un pirms reklāmu palaišanas, kad katra ielādes laika sekunde maksā naudu. Šis rīks vienlīdz labi darbojas gan tīmekļa vietnes izstrādes, gan izmēģinājuma, gan ražošanas versijās, ja vien adrese ir pieejama no interneta.
Kā tiešsaistē pārbaudīt vietnes HTTP galvenes?
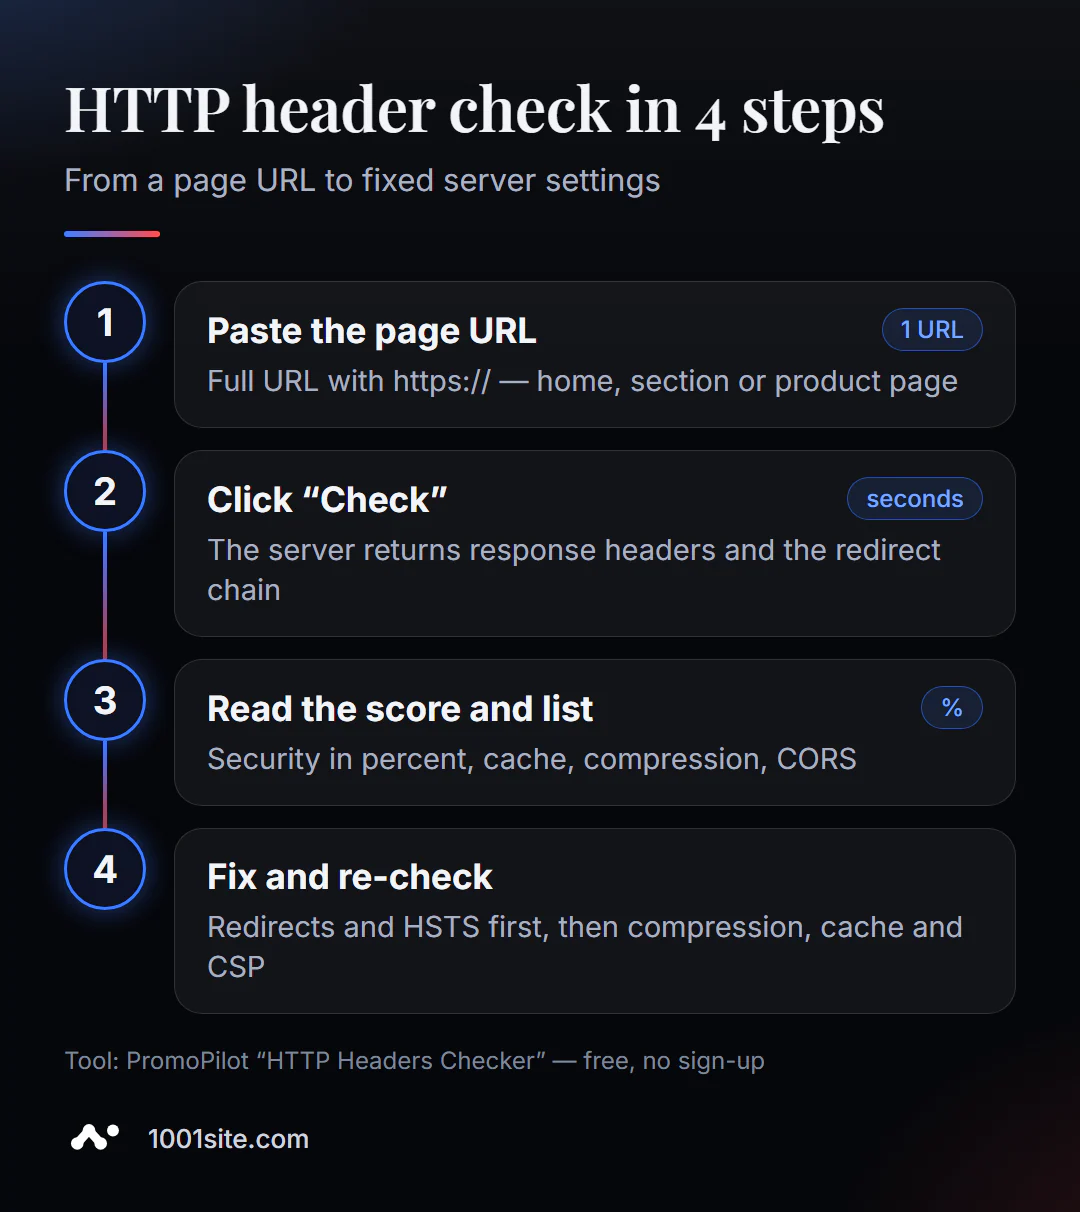
- Atveriet rīku. HTTP galvenes pārbaude darbojas jūsu pārlūkprogrammā — instalēšana nav nepieciešama.
- Ievadiet pilnu adresi ar protokolu:
https://example.com/catalog/. Viena pārbaude — viens URL. - Noklikšķiniet uz "Pārbaudīt". Atbilde tiks saņemta dažu sekunžu laikā.
- Skatiet drošības vērtējumu un trūkstošo virsrakstu sarakstu.
- Izpildiet kešatmiņu, saspiešanu un CORS, pēc tam pāradresācijas ķēdi.
- Lūdzu, izlabojiet servera, CDN vai spraudņa iestatījumus un pārbaudiet vēlreiz.
Rīka lapā ir viens adreses lauks, verifikācijas poga un īss apraksts: kas tiek analizēts, kā to lietot un kādi ir ierobežojumi.
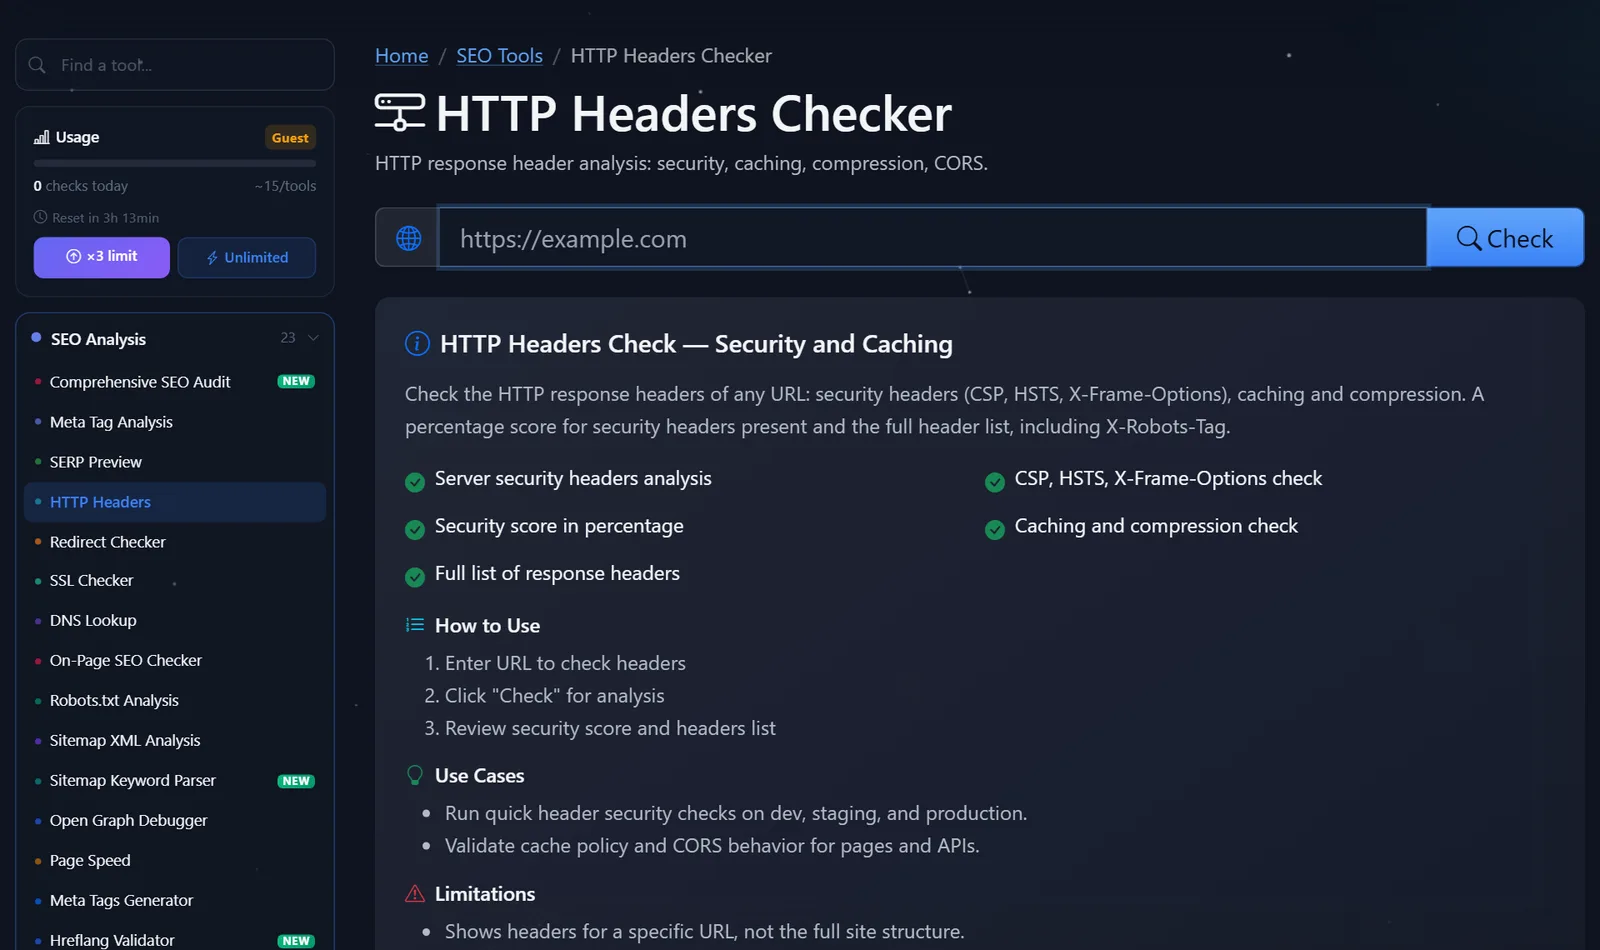
Sānjoslā tiek parādīts pašreizējais pārbaužu skaits. Viesi var veikt dažas pārbaudes dienā; pēc bezmaksas reģistrācijas limits tiek trīskāršots, un maksas Pro plāns piedāvā neierobežotu pārbaužu skaitu.
Kā nolasīt servera atbildi un kas vispirms jālabo?
Nemēģiniet risināt visu uzreiz. Strādājiet no tā, kas traucē pieejamību un HTTPS, līdz tam, kas uzlabo drošību.
- Pāradresācijas. Ķēde
http → https → www → /index.phpsastāv no trim nevajadzīgiem pieprasījumiem. Parasti no jebkuras adreses variācijas ir nepieciešama viena 301 pāradresācija uz galīgo URL. - HSTS. Ja jūsu vietne izmanto tikai HTTPS, pievienojiet
Strict-Transport-Security: max-age=31536000. Sāciet ar nelielumax-ageja neesat pārliecināts, ka visi apakšdomēni ir iespējoti HTTPS. - Saspiešana. Ja jūsu HTML failā nav
Content-Encoding: brvaigzip, iespējojiet saspiešanu servera vai CDN iestatījumos. Šī viena konfigurācijas rindiņa var ievērojami uzlabot ātrumu. - Kešatmiņa. Attēliem, CSS un JS, kuru faila nosaukumā ir norādīta versija, iestatiet garu kešatmiņu (
Cache-Control: public, max-age=31536000, immutable); HTML gadījumā iestatiet īsu kešatmiņu vaino-cache. - X-Frame-Options un CSP.
X-Frame-Options: SAMEORIGINneļauj lapai tikt iegultai citā rāmī. Rūpīgi konfigurējiet CSP: stingra politika var viegli sabojāt analītiku un logrīkus, tāpēc vispirms iespējojietContent-Security-Policy-Report-Onlyrežīmu. - CORS.
Access-Control-Allow-Origin: *API ar personas datiem ir kļūda. Lūdzu, norādiet konkrētus domēnus.
Bieži sastopama kļūda ir Cache-Control: no-store visā vietnē pēc drošības spraudņa instalēšanas. Vietne darbojas, bet katrs apmeklējums tiek ielādēts tā, it kā tas būtu pirmais.
Lūk, kā izskatās labi noregulētas lapas reakcija — etalons, ar kuru salīdzināt rezultātus:
HTTP/2 200
content-type: text/html; charset=utf-8
content-encoding: br
cache-control: no-cache
strict-transport-security: max-age=31536000; includeSubDomains
x-frame-options: SAMEORIGIN
x-content-type-options: nosniff
content-security-policy: default-src 'self'; img-src 'self' data: https:
Atbildes kods ir 200, lapa ir saspiesta ar Brotli, HTML netiek kešatmiņā ilgstoši, HTTPS ir bloķēts uz gadu, un iegulšana citos rāmjos un failu tipu aizstāšana ir aizliegta. Ja jūsu atbildes kods ir 301 vai 302, nevis 200, jūs neesat pārbaudījis gala URL — pārbaudiet novirzīšanas ķēdi un ielīmējiet gala URL.
Salīdzinājums: PromoPilot un alternatīvas virsrakstu pārbaudei
Virsrakstus var skatīt vairākos veidos, katrs no tiem ir piemērots konkrētai situācijai.
| Rīks | Kas ir bez maksas? | Ierobežojumi | Kam tas ir piemērots? |
|---|---|---|---|
| PromoPilot — HTTP galvenes pārbaudītājs | Visas galvenes, drošības vērtējums, kešatmiņa, saspiešana, CORS, pāradresācijas ķēde | Viens URL vienā pārbaudē, dienas viesu ierobežojums | Ātri pārbaudiet savu vai kāda cita vietni bez instalēšanas |
| securityheaders.com | Drošības virsrakstu burtu vērtējums | Tikai drošība, bez kešatmiņas vai saspiešanas | Tiem, kas iestata aizsardzību |
| Chrome DevTools, cilne Tīkls | Katra lapas pieprasījuma galvenes | Tev jāzina, kur meklēt; nekādu nosodījumu vai mājienu | Izstrādātājiem atkļūdošanas laikā |
| curl -I terminālī | Neapstrādātas atbildes galvenes | Komandrinda, bez interpretācijas | Serveru administratoriem |
Secinājums: Vienreizējai pārbaudei ar skaidru novērtējumu un norādījumiem ērtāks ir tiešsaistes rīks, savukārt DevTools un curl ir labi, ja jau zināt, ko meklējat. Securityheaders.com papildina pārbaudi, ja jūsu mērķis ir tikai aizsardzība.
Šis ir tikai viens no PromoPilot 87 bezmaksas SEO rīkiem: ir arī SSL sertifikātu pārbaudītājs, pāradresācijas un DNS ieraksti — tie ir aplūkoti šīs sadaļas rakstos.
Galvenes pārbaudītāja ierobežojumi: ko rīks nerāda
Pārbaude aplūko viena URL galvenes, nevis visas vietnes galvenes. Tas, ka galvenā lapa ir pareizi konfigurēta, nenozīmē, ka produkta lapa vai fails mapē /uploads/ reaģēs tāpat.
Dažas galvenes tiek pievienotas CDN vai starpniekservera līmenī un var būt atkarīgas no ceļa un pat reģiona, no kura pieprasījums tika ģenerēts. Tāpēc rezultāts var atšķirties no tā, ko redzat savā pārlūkprogrammā. Ja CDN noteikums ir konfigurēts tikai /blog/*, citas sadaļas to nesaņems.
Un patsvarīgākais: virsraksti ir iestatījumi, nevis saturs. Rīks nepārbauda virsrakstu, tekstu vai iezīmējumu — tam ir atsevišķas lapu pārbaudes.
Vēl viens brīdinājums attiecībā uz izmaiņām. Pēc servera konfigurācijas rediģēšanas rezultāts var netikt atjaunināts nekavējoties: CDN saglabā veco atbildi kešatmiņā. Notīriet CDN kešatmiņu vai uzgaidiet dažas minūtes un pēc tam vēlreiz palaidiet pārbaudi.
Kad bezmaksas rīks nav pietiekams?
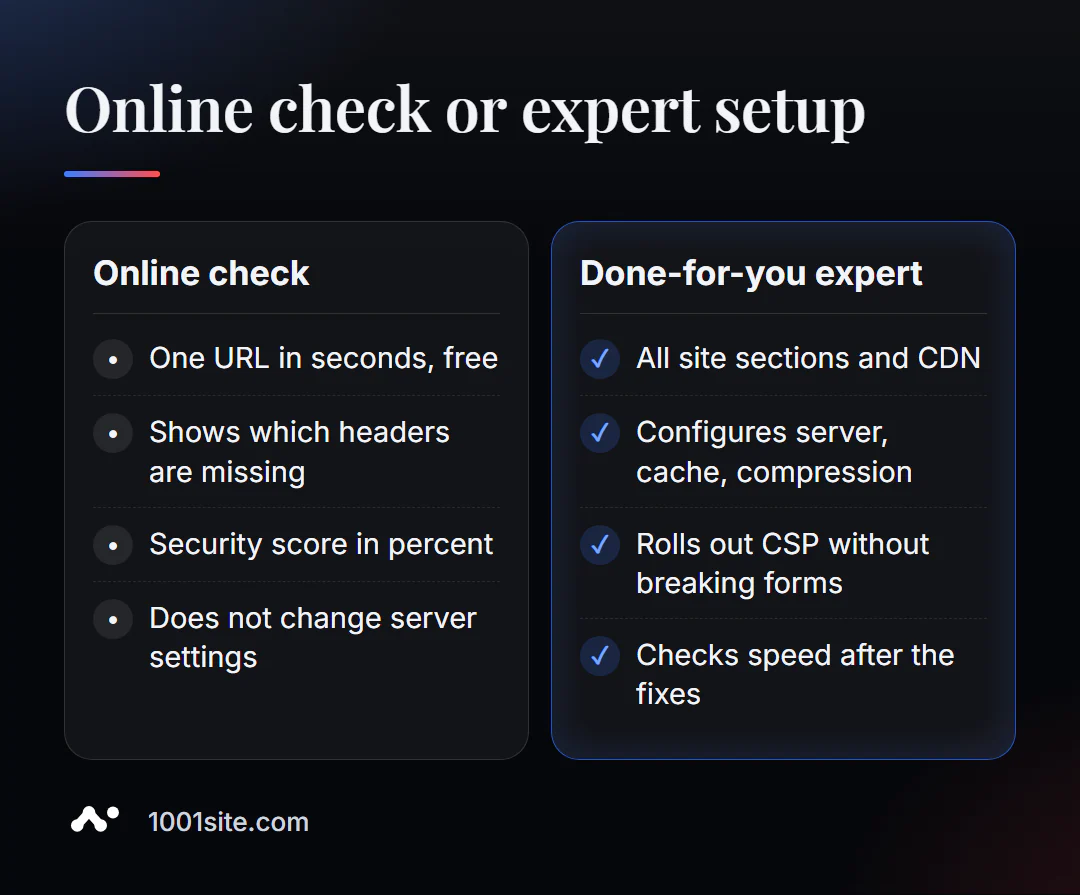
Rīks godīgi pateiks, kuras galvenes trūkst. Tomēr to pievienošanai ir nepieciešams darbs ar serveri, CDN vai vietnes dzinēju. Jums būs nepieciešams speciālists, ja:
- Pēc CSP iespējošanas veidlapas, maksājumi vai analītika nedarbojās pareizi;
- dažādām sadaļām ir atšķirīgi virsraksti, un nav skaidrs, kas tos iestata — serveris, spraudnis vai CDN;
- vietne ir lēna, lai gan kešatmiņa un saspiešana ir “ieslēgta”;
- Jums nav piekļuves serverim, un mitināšanas uzņēmums atbild ar veidnes e-pastiem.
Ko es varu darīt jūsu tīmekļa vietnes labā?
Mani sauc Valērijs Daņuks, esmu izstrādātājs un SEO speciālists: pēdējo 12 gadu laikā esmu izveidojis tīmekļa vietnes un sistēmas vairāk nekā 200 klientiem. Virsraksti ir tā SEO daļa, ko klienti parasti neredz, bet es tos vispirms izveidoju.
SEO un reklāmas veicināšana
- Pilnībā pabeigts SEO audits: es pārbaudu serveri, galvenes, pāradresācijas, ātrumu un indeksēšanu, un pēc tam novēršu cēloņus, nevis simptomus.
- Saturs, kas piesaista klientus no meklēšanas: mākslīgā intelekta darbināts SEO emuārs, kas raksta un publicē rakstus.
Tīmekļa vietnes un tiešsaistes veikali
- WordPress vietne ar mākslīgā intelekta asistentu par 299 eiro un 3 dienām — ar konfigurētu kešatmiņu, saspiešanu un HTTPS jau no pirmās dienas.
- Tīmekļa vietne vietnē 1001site: SSL jūsu domēnā tiek izsniegts un atjaunots automātiski, servera puses renderēšana un sociālo mediju priekšskatījumi tiek konfigurēti automātiski. Ja jums patīk kāda cita dizains, varat izveidot tīmekļa vietni, izmantojot vienu no vairāk nekā 1000 atsauces stiliem.
CRM, grāmatvedība un automatizācija
- E-komercijas aģenti tērzēšanas robotu vietā — kad veikalam ir nepieciešama ne tikai tīmekļa vietne, bet arī pārdevēja palīgs.
- Ikmēneša grāmatvedības sistēma tiešsaistes veikalam uzņēmumam no Čehijas Republikas.
Vairāk projektu ir manā portfolio. Atsūtiet man savas vietnes adresi Telegram — es pārbaudīšu virsrakstus un pateikšu, kas man dos tūlītējus rezultātus.
Rezultāts
- HTTP galvenes pārbaude tiešsaistē dažu sekunžu laikā parāda, kā serveris reaģē uz pārlūkprogrammu un meklēšanas robotu.
- Labot secībā: pāradresācijas → HSTS → saspiešana → kešatmiņa → X-Frame-Options un CSP → CORS.
- Pārbaudiet ne tikai sākumlapu: CDN un spraudņi var piešķirt dažādas galvenes dažādām sadaļām.
- Ja servera iestatījumi nav pieejami vai ir pretrunīgi, ir vieglāk deleģēt uzdevumu speciālistam vai izveidot vietni, izmantojot 1001site, kur HTTPS un renderēšana jau ir konfigurēti.
Pārbaudiet savu sākumlapu tūlīt: veiciet bezmaksas HTTP galvenes pārbaudi, un, ja jums ir kādi jautājumi, rakstiet man Telegram.
Avoti
- PromoPilot HTTP galvenes pārbaudītāja rīka lapa — pārbaužu un ierobežojumu saraksts.
- securityheaders.com — drošības galvenes novērtēšanas apraksts.
- Chrome DevTools dokumentācija — tīkla panelis un galvenes skatīšana.