Trumpas atsakymas: norėdami patikrinti HTTP antraštes internete, įklijuokite puslapio adresą į „PromoPilot“ HTTP antraščių tikrintuvą ir spustelėkite „Patikrinti“. Įrankis rodys visas serverio atsakymo antraštes, saugumo procentinę reikšmę, talpyklos, glaudinimo ir CORS nustatymus, taip pat peradresavimo grandinę į galutinį URL. Registracija nereikalinga. Žemiau rasite informacijos apie tai, kurios antraštės yra svarbios, kaip skaityti rezultatus ir ką pirmiausia reikia ištaisyti.
Prieš pateikdamas kiekvieną projektą, patikrinu jo antraštes: taip aptinku pusę „paslaptingų“ problemų – svetainę, kuri netalpina, pateikia puslapius nesuspaustus arba pamiršta apsaugoti HTTPS.
Ką rodo HTTP antraščių tikrinimas?
Kai naršyklė arba paieškos sistemos robotas pateikia užklausą puslapiui, serveris pirmiausia atsako pateikdamas paslaugų eilutes – antraštes – ir tik tada grąžina HTML. Šios antraštės aprašo, kaip puslapis turėtų būti talpykloje, ar jis suspaustas, ar jį galima įterpti į kitą svetainę ir kur nukreipti lankytoją.
| Grupė | Į ką žiūri įrankis? | Kodėl svetainei to reikia? |
|---|---|---|
| Saugumas | Turinio saugumo politika, griežtas perdavimo saugumas (HSTS), X kadro parinktys | Lankytojų apsauga nuo įterptųjų scenarijų ir klastojimo, HTTPS apsauga |
| Įvertinimas | Sukonfigūruotų saugos antraščių procentinė dalis | Trumpa apžvalga: ar po redagavimo pagerėjo, ar pablogėjo? |
| Talpyklos talpinimas | Talpyklos valdymas, galiojimo laikas, ETag, paskutinis modifikavimas | Pakartotiniai apsilankymai įkeliami greičiau, serveris neapkraunamas |
| Suspaudimas | Turinio kodavimas (gzip, br) | HTML, CSS ir JS yra žymiai lengvesni – greitesni mobiliuosiuose įrenginiuose |
| CORS | Prieigos kontrolė, leidimas, kilmė ir susiję | Kas gali pasiekti jūsų API ir šriftus iš kitų domenų? |
| Peradresavimai | Navigacijos kelias iki galutinio URL | Papildomi žingsniai sulėtina krovimą ir švaisto nuskaitymo biudžetą. |
Saugumo balas nėra „SEO balas“. Jis rodo svarbių saugos antraščių vietoje procentą. Įprastas rezultatas nekonfigūruotai svetainei yra trūkstami CSP ir X-Frame-Options.
Yra trys situacijos, kai verta patikrinti antraštes: persikėlus į naują talpinimo serverį ar CDN, įdiegus talpyklos ir saugos papildinius ir prieš paleidžiant skelbimus, kai kiekviena įkėlimo sekundė kainuoja pinigus. Įrankis vienodai gerai veikia tiek kūrimo, tiek testavimo, tiek gamybos svetainės versijose, jei adresas pasiekiamas iš interneto.
Kaip patikrinti svetainės HTTP antraštes internete?
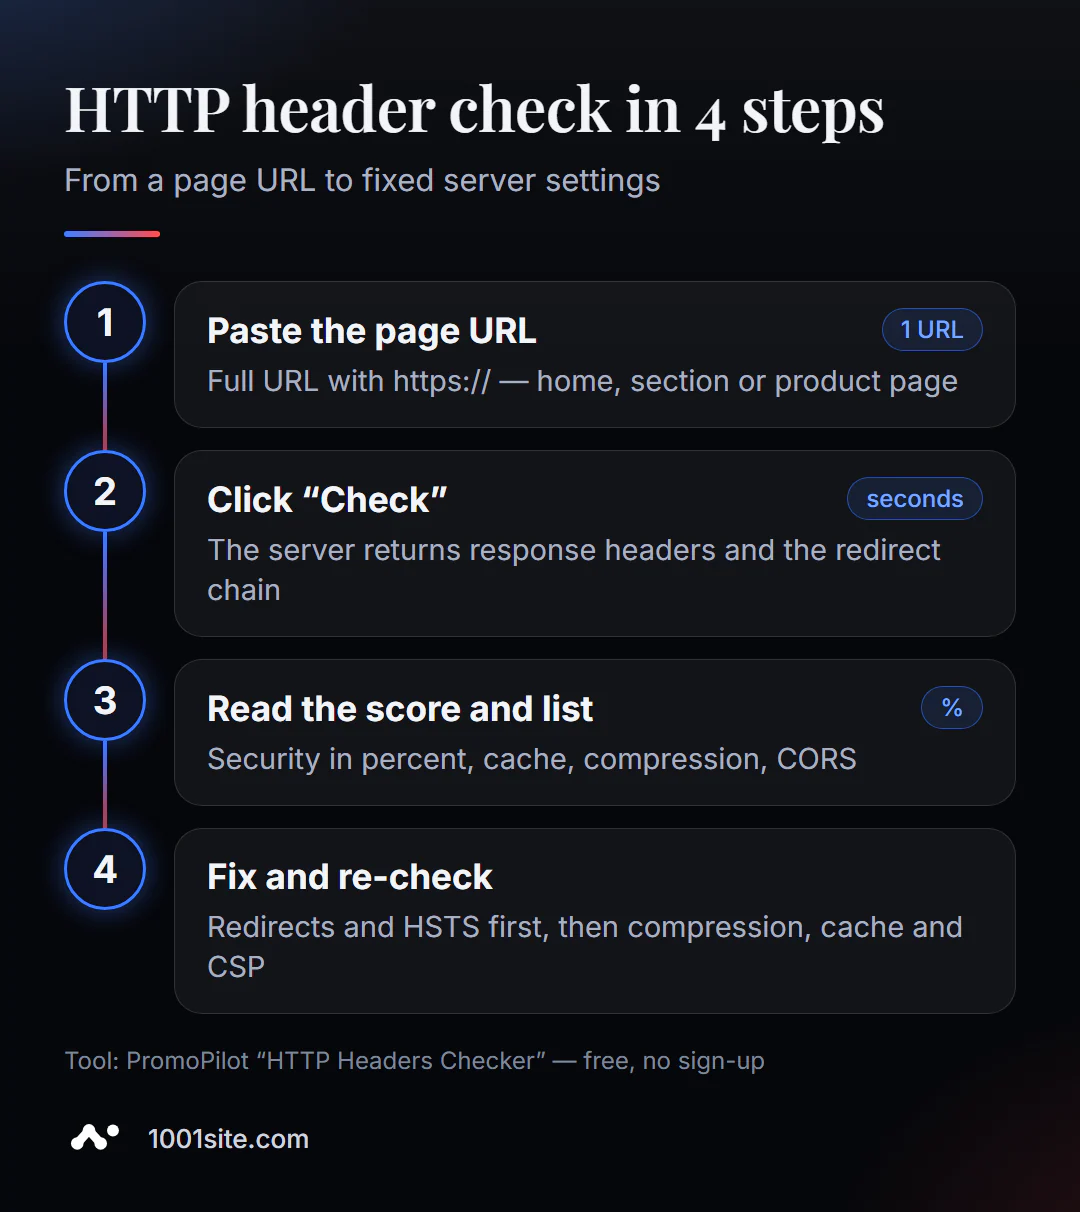
- Atidarykite įrankį. HTTP antraštės tikrinimas veikia jūsų naršyklėje – nereikia jokio diegimo.
- Įrašykite visą adresą su protokolu:
https://example.com/catalog/. Vienas patikrinimas – vienas URL. - Spustelėkite „Patikrinti“. Atsakymas ateis per kelias sekundes.
- Peržiūrėkite saugumo įvertinimą ir trūkstamų antraščių sąrašą.
- Peržiūrėkite talpyklą, glaudinimą ir CORS, tada peradresavimo grandinę.
- Ištaisykite serverio, CDN arba papildinio nustatymus ir patikrinkite dar kartą.
Įrankio puslapyje yra vienas adreso laukas, patvirtinimo mygtukas ir trumpas aprašymas: kas analizuojama, kaip tuo naudotis ir kokie apribojimai.
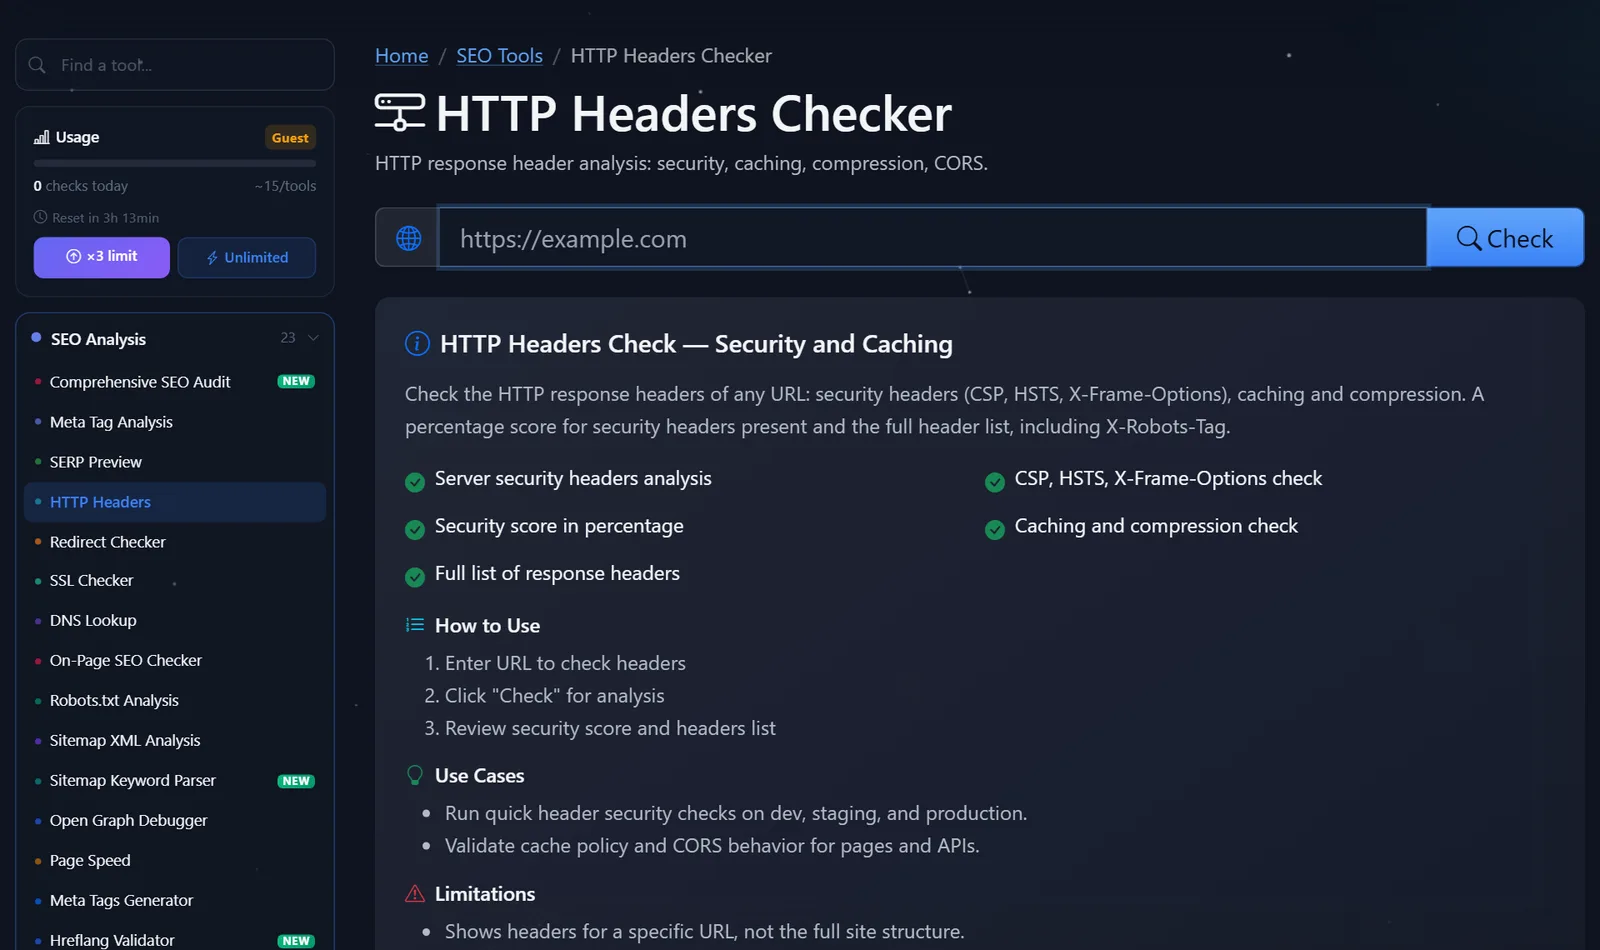
Šoninėje juostoje rodomas dabartinis patikrinimų skaičius. Svečiai gali atlikti kelis patikrinimus per dieną; po nemokamos registracijos limitas trigubėja, o mokamas „Pro“ planas siūlo neribotą skaičių patikrinimų.
Kaip perskaityti serverio atsakymą ir ką pirmiausia pataisyti?
Nebandykite spręsti visko iš karto. Dirbkite nuo to, kas sutrikdo prieinamumą ir HTTPS, prie to, kas pagerina saugumą.
- Peradresavimai. Grandinė
http → https → www → /index.phpyra trys nereikalingos užklausos. Paprastai iš bet kurio adreso varianto reikia vieno 301 peradresavimo į galutinį URL. - HSTS. Jei jūsų svetainė naudoja tik HTTPS, pridėkite
Strict-Transport-Security: max-age=31536000. Jei nesate tikri, ar visi subdomenai palaiko HTTPS, pradėkite nuo mažomax-age. - Glaudinimas. Jei jūsų HTML faile nėra
Content-Encoding: brarbagzip, įjunkite glaudinimą serverio arba CDN nustatymuose. Ši konfigūracijos eilutė gali žymiai padidinti greitį. - Talpykla. Vaizdams, CSS ir JS, kurių failo pavadinime yra versija, nustatykite ilgą talpyklą (
Cache-Control: public, max-age=31536000, immutable); HTML nustatykite trumpą talpyklą arbano-cache. - X rėmelio parinktys ir CSP.
X-Frame-Options: SAMEORIGINneleidžia įterpti puslapio į kitą rėmelį. Atidžiai konfigūruokite CSP: griežta politika gali lengvai sugadinti analizę ir valdiklius, todėl pirmiausia įjunkiteContent-Security-Policy-Report-Onlyrežimą. - CORS.
Access-Control-Allow-Origin: *API su asmens duomenimis yra klaida. Nurodykite konkrečius domenus.
Dažna klaida – įdiegus saugos papildinį, visoje svetainėje Cache-Control: no-store. Svetainė veikia, bet kiekvienas apsilankymas įkeliamas taip, lyg būtų pirmas.
Štai kaip atrodo gerai suderinto puslapio atsakas – lyginamasis rodiklis, su kuriuo galite palyginti savo rezultatus:
HTTP/2 200
content-type: text/html; charset=utf-8
content-encoding: br
cache-control: no-cache
strict-transport-security: max-age=31536000; includeSubDomains
x-frame-options: SAMEORIGIN
x-content-type-options: nosniff
content-security-policy: default-src 'self'; img-src 'self' data: https:
Atsako kodas yra 200, puslapis yra suspaustas naudojant „Brotli“, HTML nėra ilgam kaupiamas talpykloje, HTTPS yra užrakintas metams, o įterpimas į kitus rėmelius ir failų tipų keitimas yra draudžiami. Jei jūsų atsako kodas yra 301 arba 302, o ne 200, nepatikrinote galutinio URL – patikrinkite peradresavimo grandinę ir įklijuokite galutinį URL.
Palyginimas: „PromoPilot“ ir alternatyvos antraščių tikrinimui
Yra keli būdai peržiūrėti antraštes, kiekvienas tinkamas konkrečiai situacijai.
| Įrankis | Kas yra nemokama? | Apribojimai | Kam tai tinka? |
|---|---|---|---|
| „PromoPilot“ – HTTP antraštės tikrintuvas | Visos antraštės, saugumo įvertinimas, talpykla, glaudinimas, CORS, peradresavimo grandinė | Vienas URL vienam patikrinimui, dienos svečių limitas | Greitai patikrinkite savo ar kito asmens svetainę be diegimo |
| securityheaders.com | Saugumo antraščių raidžių įvertinimas | Tik saugumas, jokios talpyklos ar glaudinimo | Tiems, kurie diegia apsaugą |
| „Chrome DevTools“, skirtukas „Tinklas“ | Kiekvieno puslapio užklausos antraštės | Reikia žinoti, kur ieškoti; jokių vertinimų ar užuominų | Kūrėjams derinant |
| terminale | Neapdorotos atsakymo antraštės | Komandinė eilutė, be interpretacijos | Serverių administratoriams |
Išvada: vienkartiniam patikrinimui su aiškiu įvertinimu ir raginimais patogesnė internetinė priemonė, o „DevTools“ ir „curl“ gerai tinka, kai jau žinote, ko ieškote. „Securityheaders.com“ papildo patikrinimą, jei jūsų tikslas yra grynai apsauga.
Tai tik vienas iš 87 nemokamų „PromoPilot“ SEO įrankių: kiti įrankiai apima SSL sertifikatų tikrintuvus, peradresavimus ir DNS įrašus – jie aptariami šio skyriaus straipsniuose.
Antraštės tikrintuvo apribojimai: ko įrankis nerodys
Tikrinamos vieno URL antraštės, o ne visos svetainės. Tai, kad pagrindinis puslapis sukonfigūruotas teisingai, dar nereiškia, kad produkto puslapis ar failas aplanke /uploads/ reaguos taip pat.
Kai kurios antraštės pridedamos CDN arba tarpinio serverio lygmeniu ir gali priklausyti nuo kelio ir net regiono, iš kurio buvo pateikta užklausa. Todėl rezultatas gali skirtis nuo to, ką matote savo naršyklėje. Jei CDN taisyklė sukonfigūruota tik /blog/*, kiti skyriai jos negaus.
Ir svarbiausia: antraštės yra nustatymai, o ne turinys. Įrankis netikrina pavadinimo, teksto ar žymėjimo – tam yra atskiri puslapio patikrinimai.
Dar vienas įspėjimas dėl pakeitimų. Pakeitus serverio konfigūraciją, rezultatas gali neatsinaujinti iš karto: CDN talpykloje laiko seną atsakymą. Išvalykite CDN talpyklą arba palaukite kelias minutes ir dar kartą paleiskite patikrą.
Kada nepakanka nemokamo įrankio?
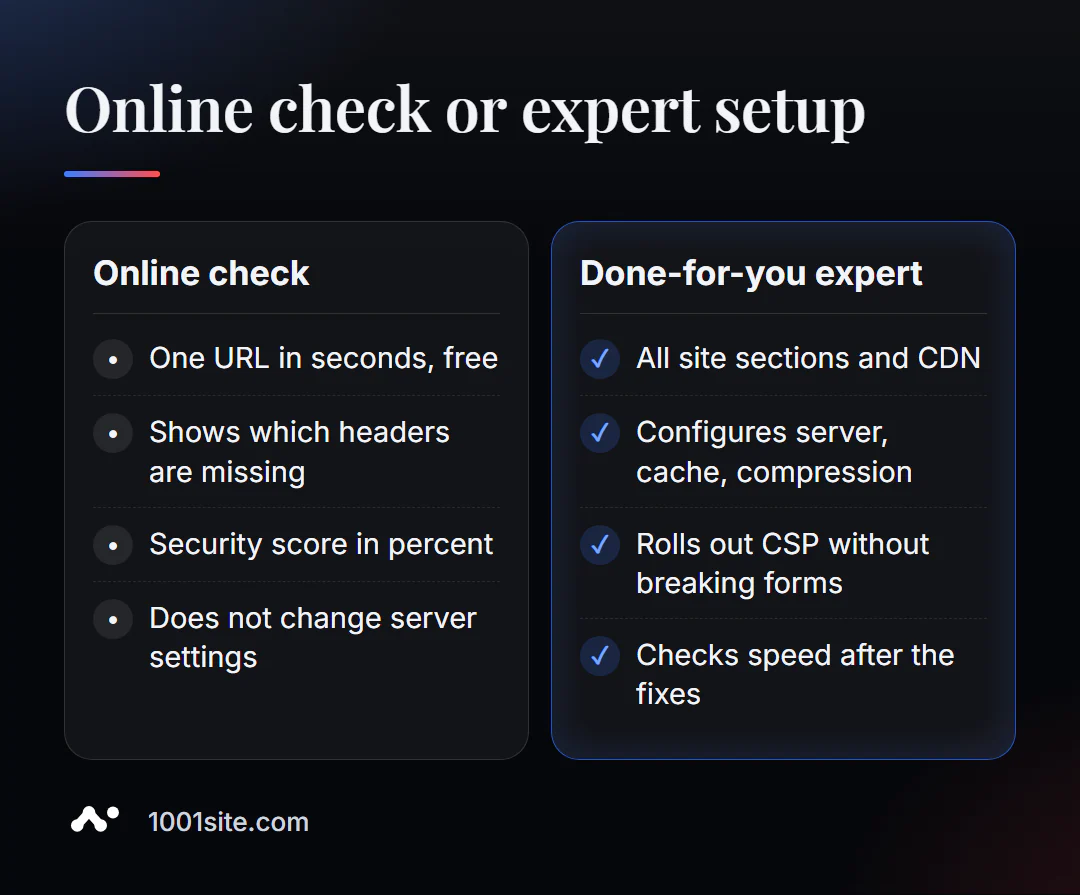
Įrankis sąžiningai nurodys, kurių antraščių trūksta. Tačiau norint jas pridėti, reikia dirbti su serveriu, CDN arba svetainės varikliu. Jums reikės specialisto, jei:
- Įjungus CSP, formos, mokėjimai arba analizė sugedo;
- skirtingi skyriai turi skirtingas antraštes ir nėra aišku, kas jas nustato – serveris, įskiepis ar CDN;
- svetainė lėta, nors talpykla ir glaudinimas yra „įjungti“;
- Jūs neturite prieigos prie serverio, o prieglobos įmonė atsako šabloniniais el. laiškais.
Ką galiu padaryti dėl jūsų svetainės?
Mano vardas Valerijus Daniukas, esu programuotojas ir SEO specialistas: per pastaruosius 12 metų sukūriau svetaines ir sistemas daugiau nei 200 klientų. Antraštės yra SEO dalis, kurios klientai paprastai nemato, bet aš jas pirmiausia sukuriu.
SEO ir reklama
- „Visiškas SEO auditas“: patikrinu serverį, antraštes, peradresavimus, greitį ir indeksavimą, o tada šalinu priežastis, o ne simptomus.
- Turinys, kuris pritraukia klientus per paiešką: dirbtiniu intelektu paremtas SEO tinklaraštis, kuriame rašomi ir publikuojami straipsniai.
Svetainės ir internetinės parduotuvės
- WordPress svetainė su dirbtinio intelekto asistentu už 299 € ir 3 dienas – su sukonfigūruota talpykla, glaudinimu ir HTTPS nuo pirmos dienos.
- Svetainė 1001site platformoje: SSL sertifikatas jūsų domene išduodamas ir atnaujinamas automatiškai, serverio pusės atvaizdavimas ir socialinių tinklų peržiūros konfigūruojamos automatiškai. Jei jums patinka kažkieno kito dizainas, galite sukurti svetainę naudodami vieną iš daugiau nei 1000 etaloninių stilių.
CRM, apskaita ir automatizavimas
- E. prekybos agentai vietoj pokalbių robotų – kai parduotuvei reikia ne tik svetainės, bet ir pardavimų asistento.
- Mėnesinė apskaitos sistema Čekijos Respublikos įmonės internetinei parduotuvei.
Daugiau projektų yra mano portfelyje. Atsiųskite man savo svetainės adresą per Telegram – patikrinsiu antraštes ir pasakysiu, kas man duos greitų rezultatų.
Rezultatas
- HTTP antraštės patikrinimas internete per kelias sekundes parodo, kaip serveris reaguoja į naršyklę ir paieškos robotą.
- Pataisykite tai tokia tvarka: peradresavimai → HSTS → glaudinimas → talpykla → X-Frame-Options ir CSP → CORS.
- Patikrinkite ne tik pagrindinį puslapį: CDN ir papildiniai gali priskirti skirtingas antraštes skirtingiems skyriams.
- Jei serverio nustatymai nepasiekiami arba prieštarauja vienas kitam, lengviau pavesti užduotį specialistui arba sukurti svetainę 1001site platformoje, kur HTTPS ir atvaizdavimas jau sukonfigūruoti.
Patikrinkite savo pagrindinį puslapį dabar pat: atlikite nemokamą HTTP antraštės patikrinimą, o jei turite klausimų, rašykite man per Telegram.
Šaltiniai
- „PromoPilot“ HTTP antraštės tikrinimo įrankio puslapis – patikrinimų ir apribojimų sąrašas.
- securityheaders.com – Saugos antraštės įvertinimo aprašymas.
- „Chrome DevTools“ dokumentacija – tinklo skydelis ir antraščių peržiūra.