簡単に言うと、 HTTPヘッダーをオンラインで確認するには、ページアドレスをPromoPilotのHTTPヘッダーチェッカーに貼り付けて「チェック」をクリックするだけです。このツールは、すべてのサーバー応答ヘッダー、セキュリティ評価、キャッシュ、圧縮、CORS設定、および最終URLへのリダイレクトチェーンを表示します。登録は不要です。以下に、重要なヘッダー、結果の読み方、最初に修正すべき点について説明します。
私は提出前にすべてのプロジェクトのヘッダーをチェックします。こうすることで、「謎の」問題の半分を見つけることができます。例えば、キャッシュが有効になっていないサイト、圧縮されていないページを配信しているサイト、HTTPSによるセキュリティ保護を忘れているサイトなどです。
HTTPヘッダーを確認すると、何がわかるのでしょうか?
ブラウザや検索エンジンのロボットがページを要求すると、サーバーはまずサービスライン(ヘッダー)で応答し、その後でHTMLを返します。これらのヘッダーには、ページのキャッシュ方法、圧縮の有無、他のウェブサイトへの埋め込み可否、訪問者のリダイレクト先などが記述されています。
| グループ | このツールは何を調べますか? | このサイトはなぜこれを必要とするのですか? |
|---|---|---|
| 安全性 | Content-Security-Policy、Strict-Transport-Security (HSTS)、X-Frame-Options | 埋め込みスクリプトやなりすましから訪問者を保護し、HTTPSを安全に保護します。 |
| 学年 | 設定されているセキュリティヘッダーの割合 | 簡単に確認したいのですが、編集後、良くなったのでしょうか、それとも悪くなったのでしょうか? |
| キャッシング | キャッシュ制御、有効期限、ETag、最終更新日 | 繰り返しアクセスすると読み込みが速くなり、サーバーの負荷が軽減されます。 |
| 圧縮 | コンテンツエンコーディング(gzip、br) | HTML、CSS、JSが大幅に軽量化され、モバイルでの動作が高速化 |
| CORS | Access-Control-Allow-Origin および関連 | 他のドメインから、誰があなたのAPIやフォントにアクセスできますか? |
| リダイレクト | 最終URLへのパンくずリスト | 余分な手順は読み込み速度を低下させ、クロール予算を無駄にする。 |
セキュリティスコアは「SEOスコア」ではありません。これは、重要なセキュリティヘッダーのうち、どれだけが適切に設定されているかを示す割合です。設定されていないサイトの典型的な例としては、CSPとX-Frame-Optionsが欠落していることが挙げられます。
ヘッダーを確認する価値がある状況は3つあります。新しいホスティングまたはCDNに移行した後、キャッシュおよびセキュリティプラグインをインストールした後、そして広告を掲載する前です。広告掲載前は、読み込み時間の1秒ごとにコストがかかるためです。このツールは、ウェブサイトのアドレスがインターネットからアクセス可能であれば、開発環境、ステージング環境、本番環境のいずれでも同様に機能します。
ウェブサイトのHTTPヘッダーをオンラインで確認する方法は?
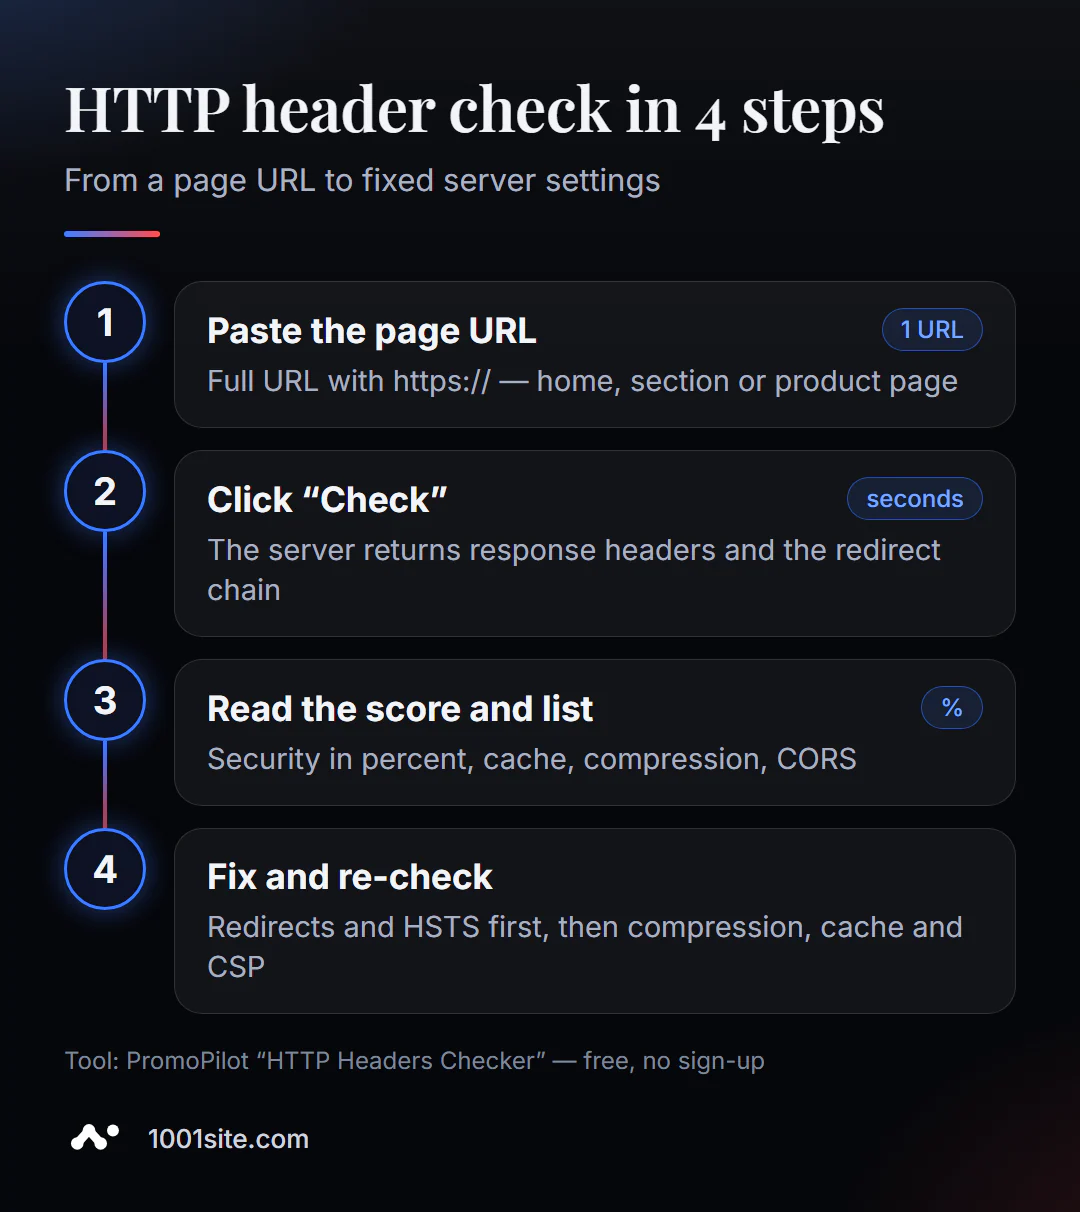
- ツールを開いてください。HTTP ヘッダーチェックはブラウザ上で動作します。インストールは不要です。
- プロトコルを含む完全なアドレスを入力してください:
https://example.com/catalog/。チェック1つにつきURL1つ。 - 「確認」をクリックしてください。数秒以内に結果が表示されます。
- セキュリティ評価と欠落しているヘッダーの一覧を表示します。
- キャッシュ、圧縮、CORS を通過し、その後リダイレクトチェーンを実行します。
- サーバー、CDN、またはプラグインの設定を修正して、再度ご確認ください。
このツールのページには、住所入力欄、確認ボタン、そして分析対象、使用方法、制限事項などの簡単な説明が記載されています。
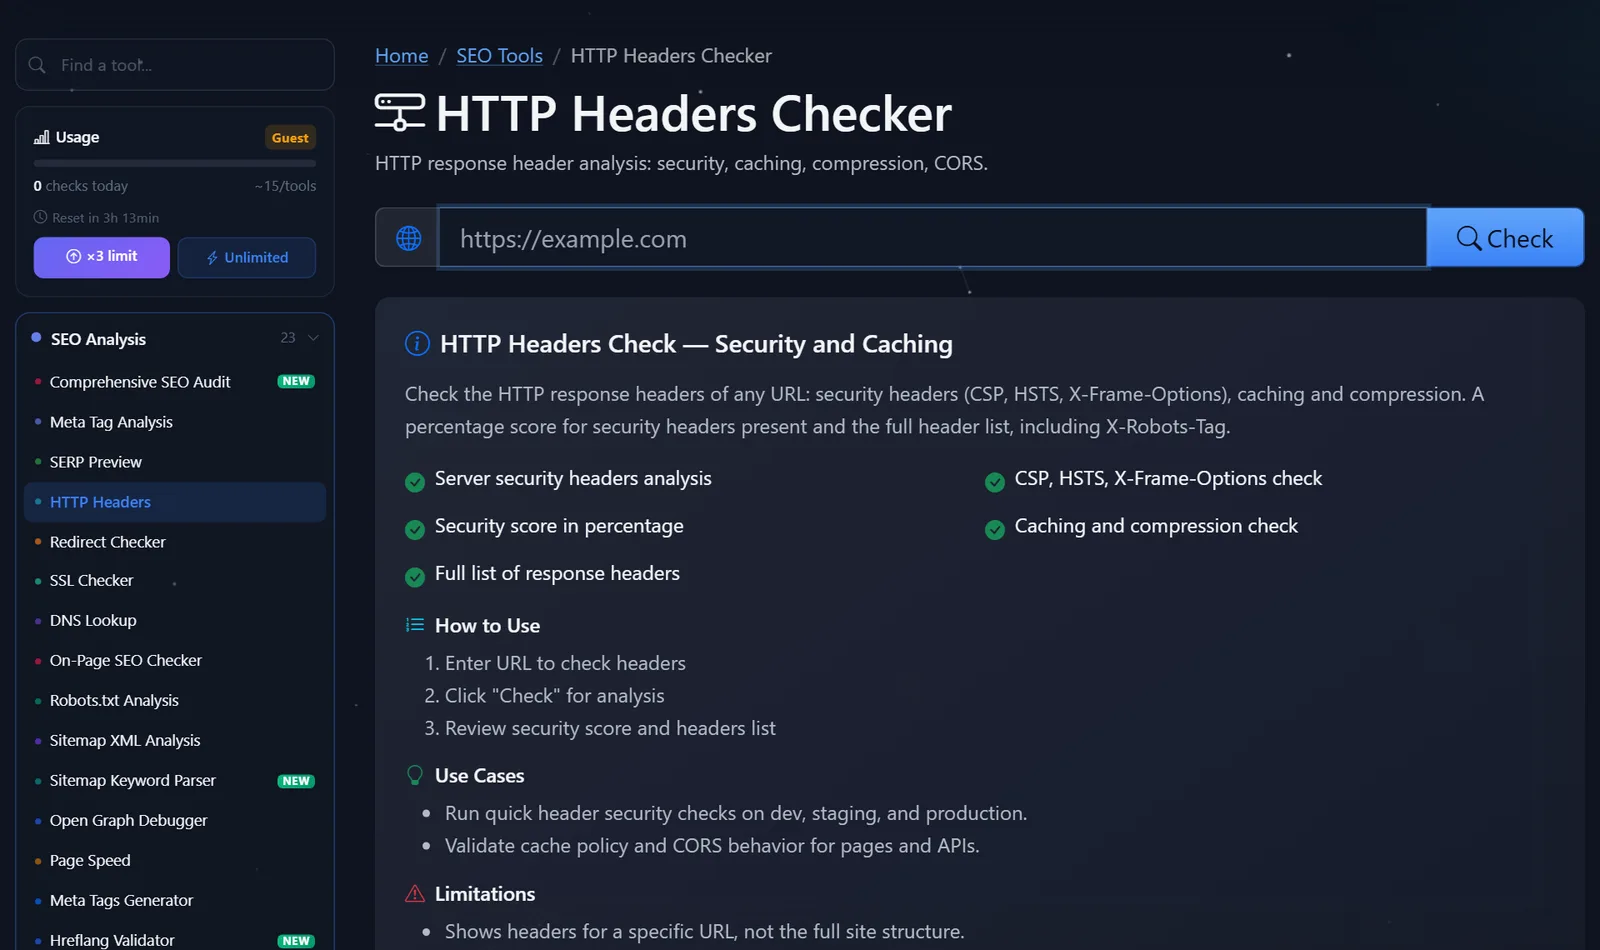
サイドバーには現在のチェック回数が表示されます。ゲストは1日に数回チェックを行うことができます。無料登録後は制限が3倍になり、有料のProプランではチェック回数が無制限になります。
サーバーからの応答をどのように読み、最初に何を修正すべきか?
一度にすべてに対処しようとしないでください。アクセシビリティとHTTPSを損なう要因から始めて、セキュリティを向上させる要因へと順に取り組んでください。
- リダイレクト。http
http → https → www → /index.phpという一連のリクエストは、3 つの不要なリクエストです。通常、どのアドレスバリエーションからでも、最終 URL への 301 リダイレクトが 1 回必要です。 - HSTS。サイトがHTTPSのみを使用している場合は、
Strict-Transport-Security: max-age=31536000を追加してください。すべてのサブドメインがHTTPSに対応しているかどうかわからない場合は、max-ageを小さく設定してください。 - 圧縮。HTMLに
Content-Encoding: brまたはgzip含まれていない場合は、サーバーまたはCDNの設定で圧縮を有効にしてください。この1行の設定変更で、速度が大幅に向上する可能性があります。 - キャッシュ。ファイル名にバージョンが含まれる画像、CSS、JS の場合は、長期キャッシュ (
Cache-Control: public, max-age=31536000, immutable) を設定します。HTML の場合は、短期キャッシュまたはno-cacheを設定します。 - X-Frame-Options と CSP。X
X-Frame-Options: SAMEORIGINページが別のフレームに埋め込まれるのを防ぎます。CSP は慎重に設定してください。厳格なポリシーは、分析やウィジェットを簡単に壊してしまう可能性があるため、まずContent-Security-Policy-Report-Onlyモードを有効にしてください。 - CORS。個人データを扱うAPIに対して
Access-Control-Allow-Origin: *エラーになります。具体的なドメインを指定してください。
よくある落とし穴は、セキュリティプラグインをインストールした後にサイト全体にCache-Control: no-storeことです。サイト自体は動作しますが、アクセスするたびに初回アクセス時と同じように読み込まれてしまいます。
適切に調整されたページのレスポンスは以下のようになります。これは、あなたの結果を比較するためのベンチマークとなります。
HTTP/2 200
content-type: text/html; charset=utf-8
content-encoding: br
cache-control: no-cache
strict-transport-security: max-age=31536000; includeSubDomains
x-frame-options: SAMEORIGIN
x-content-type-options: nosniff
content-security-policy: default-src 'self'; img-src 'self' data: https:
レスポンスコードは200で、ページはBrotli圧縮されており、HTMLは長期間キャッシュされず、HTTPSは1年間ロックされ、他のフレームへの埋め込みやファイルタイプの置換は禁止されています。レスポンスコードが200ではなく301または302の場合は、最終URLを確認していません。リダイレクトチェーンを確認し、最終URLを貼り付けてください。
比較:見出しチェックのためのPromoPilotと代替ツール
見出しを見る方法はいくつかあり、それぞれ状況に応じて適している。
| 道具 | 無料なのは何ですか? | 制限 | どのような人に適していますか? |
|---|---|---|---|
| PromoPilot — HTTPヘッダーチェッカー | すべてのヘッダー、セキュリティ評価、キャッシュ、圧縮、CORS、リダイレクトチェーン | 1回の会計につきURLは1つ、1日のゲスト数制限あり | インストール不要で、自分または他人のウェブサイトを素早くチェックできます。 |
| securityheaders.com | セキュリティヘッダーの文字評価 | セキュリティのみで、キャッシュや圧縮は使用しません。 | 保護を設定している方へ |
| Chrome DevTools、ネットワークタブ | 各ページリクエストのヘッダー | どこを探せばいいのかを知る必要がある。批判やヒントは不要だ。 | 開発者がデバッグする際に |
| ターミナルで curl -I と入力 | 生のレスポンスヘッダー | コマンドライン、解釈なし | サーバー管理者向け |
結論:明確な評価とプロンプトによる一度限りのチェックであれば、オンラインツールの方が便利です。一方、探しているものが既に分かっている場合は、DevToolsやcurlが適しています。純粋にセキュリティ対策を目的とする場合は、Securityheaders.comがチェックを補完します。
これはPromoPilotが提供する87種類の無料SEOツールのうちの1つにすぎません。他にもSSL証明書チェッカー、リダイレクト、DNSレコードなどがあり、これらについてはこのセクションの記事で解説しています。
ヘッダーチェッカーの制限事項:ツールが表示しないもの
このチェックは、サイト全体ではなく、単一のURLのヘッダーのみを対象としています。メインページが正しく設定されているからといって、商品ページや/uploads/フォルダ内のファイルも同じように動作するとは限りません。
CDNまたはプロキシレベルで追加されるヘッダーの中には、リクエストの発信元パスやリージョンによって異なるものがあります。そのため、ブラウザに表示される内容と実際の結果が異なる場合があります。CDNのルールが/blog/*のみに設定されている場合、他のセクションにはそのルールは適用されません。
そして最も重要な点として、見出しは設定項目であり、コンテンツではありません。このツールはタイトル、テキスト、マークアップをチェックしません。それらについては、別途ページチェックが行われます。
変更に関するもう一つの注意点です。サーバー設定を編集した後、結果がすぐに更新されない場合があります。CDNが古いレスポンスをキャッシュに保持しているためです。CDNキャッシュをクリアするか、数分待ってから、再度チェックを実行してください。
無料ツールでは不十分なのはどんな時か?
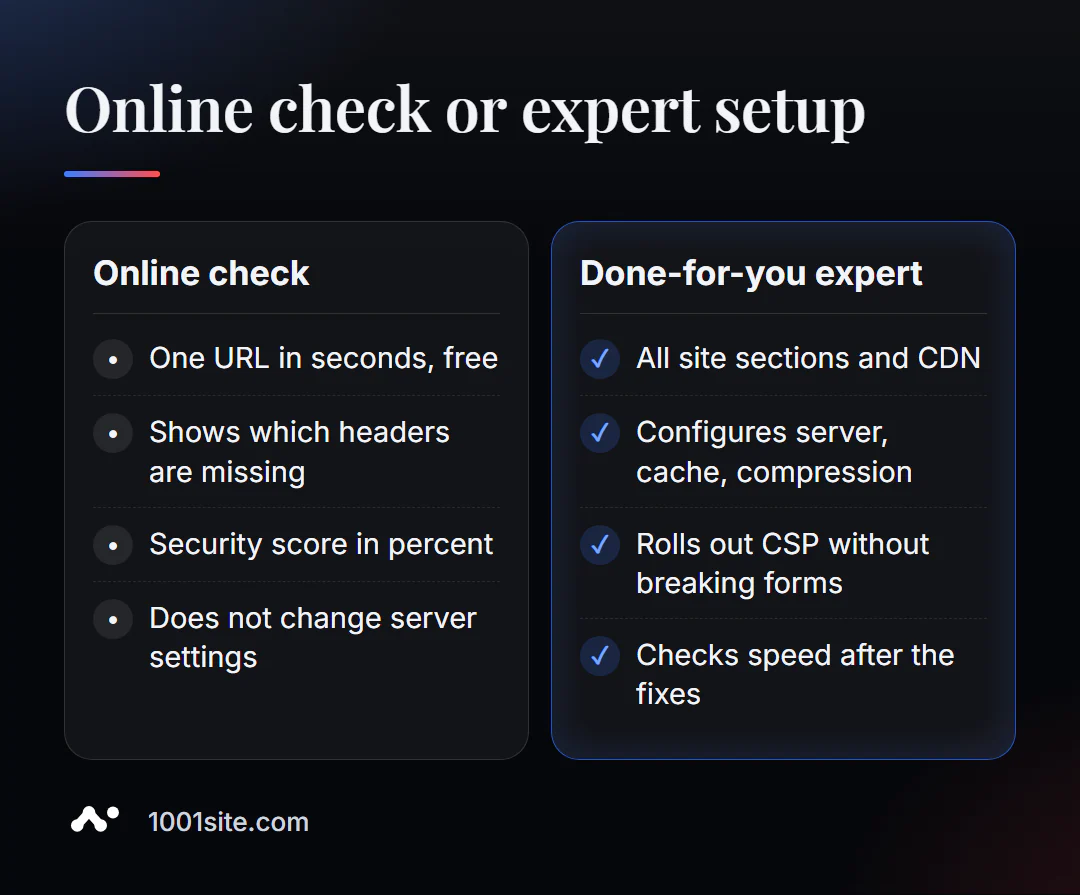
このツールは、どのヘッダーが不足しているかを正直に教えてくれます。ただし、ヘッダーを追加するには、サーバー、CDN、またはWebサイトエンジンとの連携作業が必要です。次のような場合は専門家の助けが必要になります。
- CSPを有効にした後、フォーム、決済、または分析機能が動作しなくなった。
- 各セクションには異なる見出しが付けられており、それらを誰が設定しているのか(サーバー、プラグイン、CDNのどれか)は明確ではありません。
- キャッシュと圧縮は「オン」になっているにもかかわらず、サイトの動作が遅い。
- サーバーへのアクセス権がなく、ホスティング会社からは定型文のメールが返ってくる。
あなたのウェブサイトのために、私にできることはありますか?
私の名前はヴァレリー・ダニュクです。開発者兼SEOスペシャリストとして、過去12年間で200社以上のクライアント向けにウェブサイトやシステムを構築してきました。SEOにおいて、クライアントが目にすることのない部分である見出しは、私が最初に設定する部分です。
SEOとプロモーション
- ターンキーSEO監査:サーバー、ヘッダー、リダイレクト、速度、インデックス登録をチェックし、症状ではなく原因を修正します。
- 検索から顧客を呼び込むコンテンツ:記事を執筆・公開するAI搭載SEOブログ。
ウェブサイトとオンラインストア
- AIアシスタント搭載のWordPressウェブサイトを299ユーロで3日間提供。初日からキャッシュ、圧縮、HTTPSの設定が完了しています。
- 1001siteでウェブサイトを作成すると、ドメインのSSL証明書が自動的に発行・更新され、サーバーサイドレンダリングやソーシャルメディアのプレビューも自動的に設定されます。また、他のユーザーのデザインが気に入った場合は、 1,000種類以上の参考スタイルから選んでウェブサイトを作成することもできます。
CRM、会計、自動化
- チャットボットではなく、Eコマースエージェントを導入する― 店舗に必要なのはウェブサイトだけでなく、販売アシスタントでもある。
- チェコ共和国の企業が運営するオンラインストア向けの月次会計システム。
私のポートフォリオには他にも多くのプロジェクトがあります。Telegram Telegramあなたのウェブサイトのアドレスを送ってください。見出しをチェックして、すぐに成果が出るものをお伝えします。
結果
- HTTPヘッダーをオンラインで確認すれば、サーバーがブラウザや検索ロボットにどのように応答しているかを数秒で把握できます。
- 修正順序: リダイレクト → HSTS → 圧縮 → キャッシュ → X-Frame-Options と CSP → CORS。
- ホームページだけでなく、他のセクションも確認してください。CDNやプラグインは、セクションごとに異なるヘッダーを割り当てることができます。
- サーバー設定が利用できない場合や競合が発生する場合は、専門家に作業を依頼するか、HTTPSとレンダリングが既に設定されている1001siteでサイトを構築する方が簡単です。
今すぐホームページを確認してください。 無料のHTTPヘッダーチェックを実行し、ご質問があればTelegramで私にご連絡ください。
情報源
- PromoPilot HTTP ヘッダー チェッカー ツール ページ - チェック項目と制限事項の一覧。
- securityheaders.com - セキュリティヘッダー評価の説明。
- Chrome DevTools のドキュメント - ネットワーク パネルとヘッダーの表示。