Stutta svarið: til að athuga HTTP hausa á netinu, límdu síðuslóðina inn í HTTP hausaprófara PromoPilot og smelltu á „Athuga“. Tólið mun sýna alla svarhausa netþjónsins, öryggisprósentu, skyndiminni, þjöppun og CORS stillingar, sem og tilvísunarkeðjuna að lokaslóðinni. Engin skráning nauðsynleg. Hér að neðan finnur þú upplýsingar um hvaða hausar eru mikilvægir, hvernig á að lesa niðurstöðurnar og hvað þarf að laga fyrst.
Ég athuga hausana á hverju verkefni áður en ég skila því inn: þannig finn ég helminginn af „dularfullu“ vandamálunum — síðu sem vistar ekki skyndiminni, birtir síður án þjöppunar eða gleymir að tryggja HTTPS.
Hvað sýnir athugun á HTTP hausum?
Þegar vafra- eða leitarvélmenni óskar eftir síðu svarar netþjónninn fyrst með þjónustulínum – hausum – og skilar síðan HTML-kóðanum. Þessir hausar lýsa því hvernig síðan á að vera vistaða í skyndiminni, hvort hún sé þjöppuð, hvort hægt sé að fella hana inn á aðra vefsíðu og hvert á að beina gestinum.
| Hópur | Hvað skoðar tólið? | Af hverju þarf síðan þetta? |
|---|---|---|
| Öryggi | Öryggisstefna efnis, strangt flutningsöryggi (HSTS), X-Frame valkostir | Að vernda gesti gegn innbyggðum forskriftum og fölsun, tryggja HTTPS |
| Einkunn | Hlutfall af stilltum öryggishausum | Stutt tilvísun: varð þetta betra eða verra eftir breytingarnar? |
| Skyndiminni | Skyndiminnisstýring, Rennur út, ETag, Síðast breytt | Endurteknar heimsóknir hlaðast hraðar, netþjónninn er afhlaðinn |
| Þjöppun | Innihaldskóðun (gzip, br) | HTML, CSS og JS eru mun léttari — hraðari í farsímum |
| CORS | Aðgangsstýring-Leyfa-Uppruna og tengt | Hverjir hafa aðgang að API-inu þínu og leturgerðum frá öðrum lénum? |
| Tilvísanir | Brauðmylsnuleið að lokavefslóð | Aukaskref hægja á hleðslu og sóa fjárhagsáætlun fyrir skrið. |
Öryggisstig er ekki „SEO stig“. Það sýnir hlutfall mikilvægra öryggishausa sem eru til staðar. Algeng niðurstaða fyrir vefsíðu sem hefur ekki verið stillt er að CSP og X-Frame-Options vantar.
Það eru þrjár aðstæður þar sem það er þess virði að athuga hausa: eftir að hafa flutt yfir í nýja vefhýsingu eða CDN, eftir að hafa sett upp skyndiminni og öryggisviðbætur og áður en auglýsingar eru birtar, þegar hver sekúnda af hleðslutíma kostar peninga. Tólið virkar jafn vel fyrir þróunar-, uppsetningar- og framleiðsluútgáfur vefsíðu, svo framarlega sem hægt er að nálgast vefslóðina af internetinu.
Hvernig á að athuga HTTP hausana á vefsíðu á netinu?
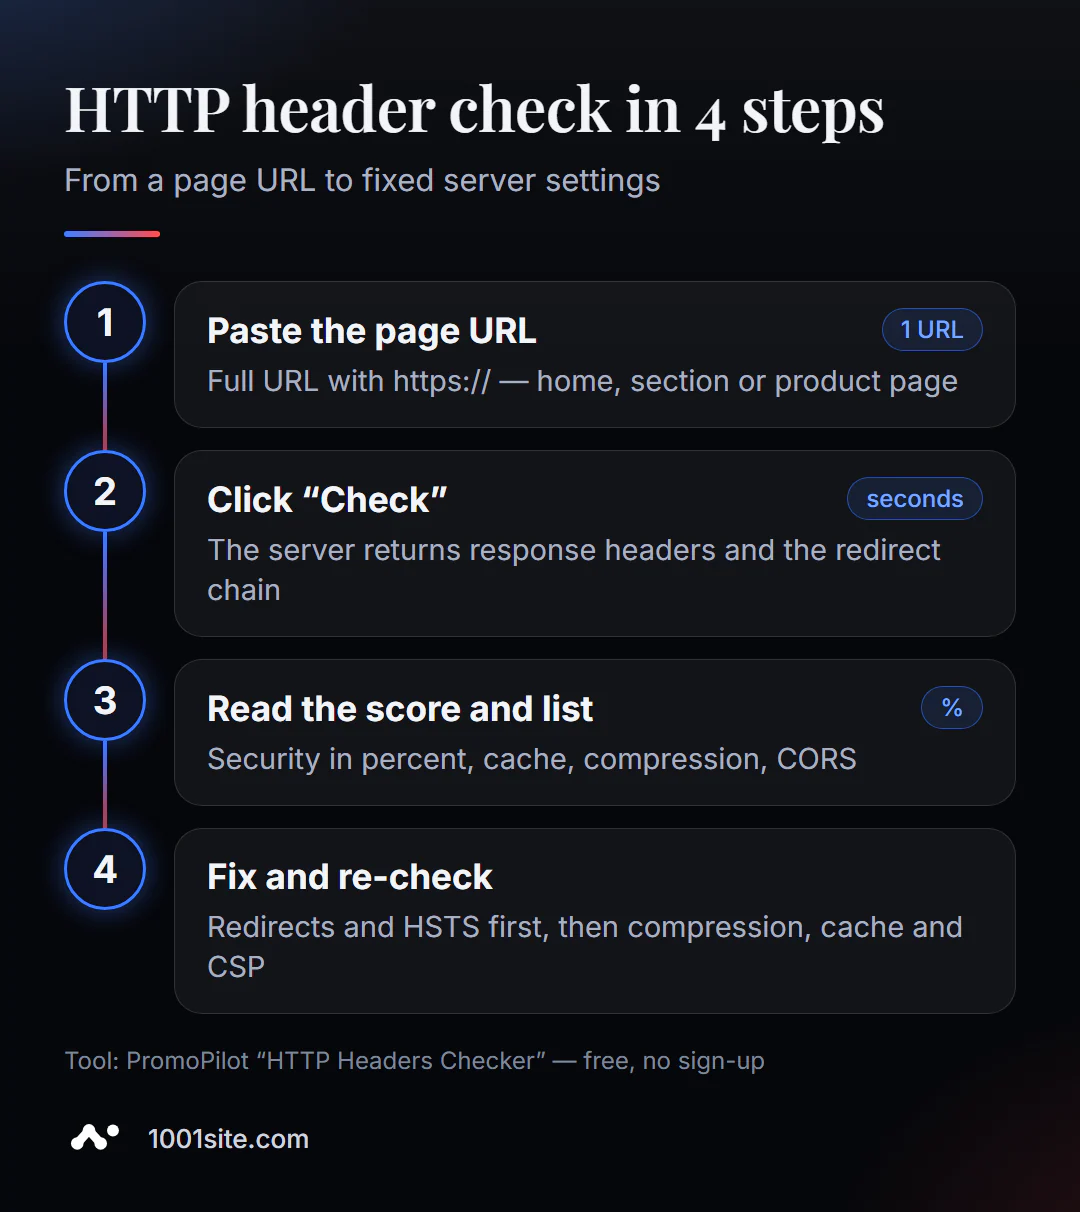
- Opnaðu tólið. HTTP hausathugun virkar í vafranum þínum — engin uppsetning þarf.
- Settu inn allt netfangið með samskiptareglunni:
https://example.com/catalog/. Einn haki - ein vefslóð. - Smelltu á „Athugaðu“. Svarið berst innan nokkurra sekúndna.
- Skoða öryggismat og lista yfir hausa sem vantar.
- Farðu í gegnum skyndiminni, þjöppun og CORS, og síðan tilvísunarkeðjuna.
- Vinsamlegast leiðréttu stillingarnar á netþjóninum þínum, CDN eða viðbótinni og athugaðu aftur.
Síðan með tólinu inniheldur einn veffangsreit, staðfestingarhnapp og stutta lýsingu: hvað er greint, hvernig á að nota það og takmarkanir þess.
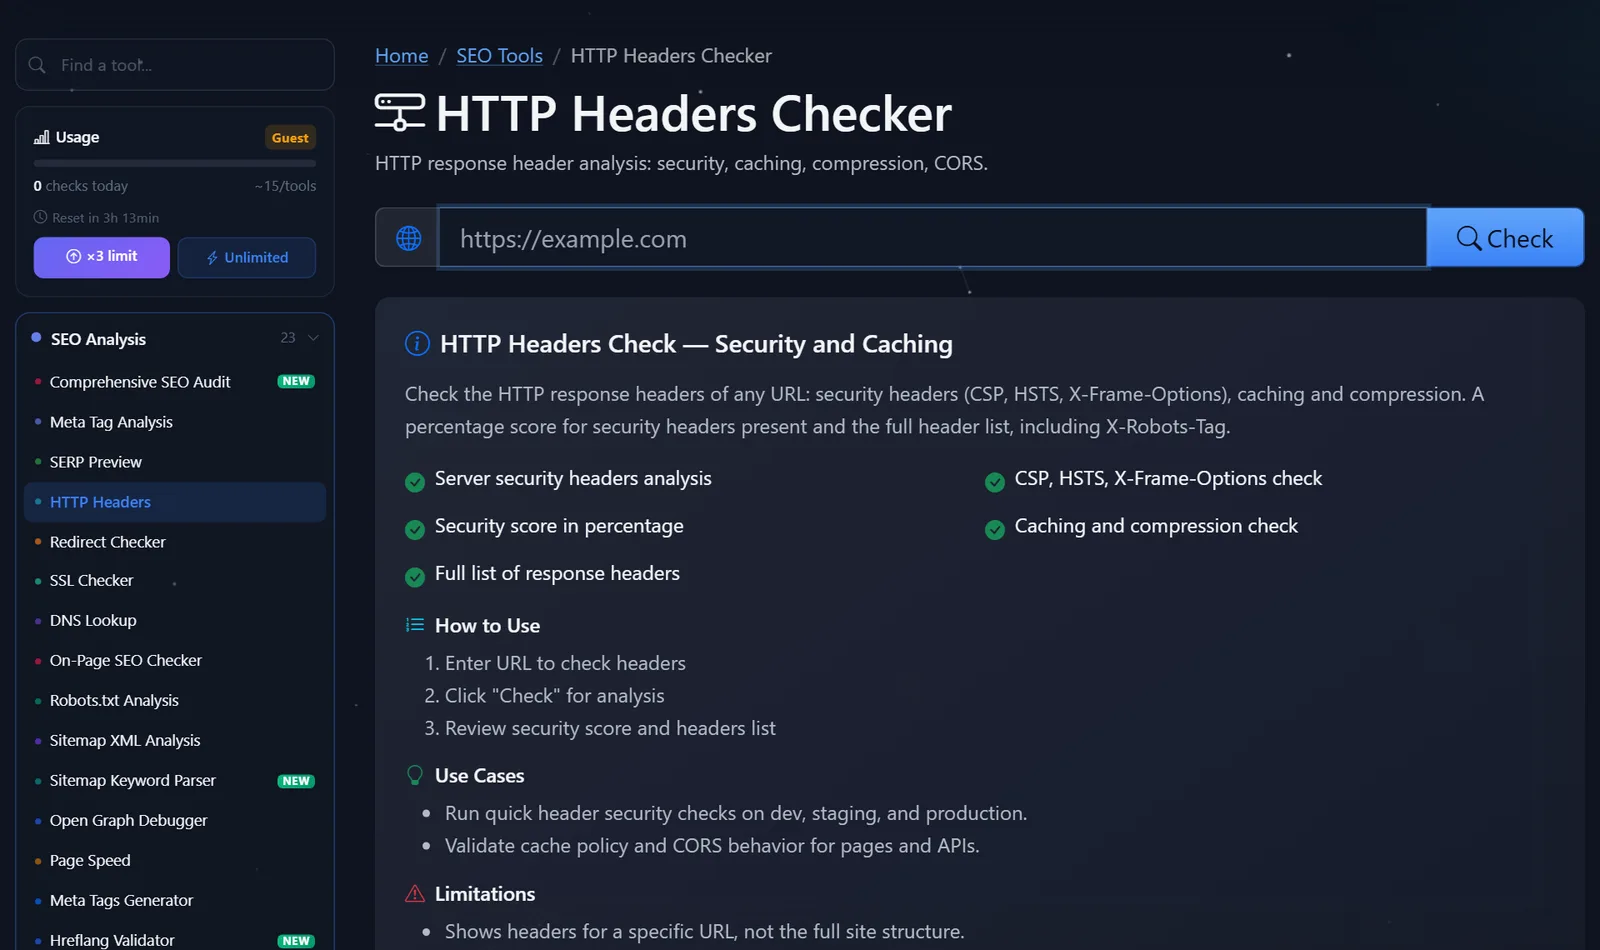
Hliðarstikan sýnir núverandi fjölda ávísana. Gestir geta framkvæmt nokkrar ávísanir á dag; eftir ókeypis skráningu þrefaldast takmörkin og greidda Pro-áskriftin býður upp á ótakmarkaðar ávísanir.
Hvernig á að lesa svar netþjónsins og hvað þarf að laga fyrst?
Ekki reyna að taka á öllu í einu. Vinnið ykkur frá því sem truflar aðgengi og HTTPS til þess sem bætir öryggi.
- Tilvísanir. Keðjan
http → https → www → /index.phpsamanstendur af þremur óþarfa beiðnim. Venjulega þarf eina 301 tilvísun á lokaslóðina frá hvaða afbrigði af vistfangi sem er. - HSTS. Ef síðan þín notar aðeins HTTPS skaltu bæta við
Strict-Transport-Security: max-age=31536000. Byrjaðu með litlumax-ageef þú ert ekki viss um að öll undirlén séu HTTPS-virk. - Þjöppun. Ef þú ert ekki með
Content-Encoding: breðagzipí HTML kóðanum þínum, virkjaðu þjöppun í stillingum netþjónsins eða CDN. Þessi eina stillingarlína getur aukið hraðann verulega. - Skyndiminni. Fyrir myndir, CSS og JS með útgáfunni í skráarnafninu, stilltu langan skyndiminni (
Cache-Control: public, max-age=31536000, immutable); fyrir HTML, stilltu stuttan skyndiminni eðano-cache. - X-Frame-Options og CSP.
X-Frame-Options: SAMEORIGINkemur í veg fyrir að síðan sé felld inn í annan ramma. Stillið CSP vandlega: ströng stefna getur auðveldlega eyðilagt greiningar og viðbætur, svo fyrst skal virkja stillingunaContent-Security-Policy-Report-Only. - CORS.
Access-Control-Allow-Origin: *fyrir API með persónuupplýsingum er villa. Vinsamlegast tilgreindu tiltekin lén.
Algeng gildra er Cache-Control: no-store á allri síðunni eftir að öryggisviðbót hefur verið sett upp. Síðan virkar en hver heimsókn hleðst eins og hún væri sú fyrsta.
Svona lítur svar vel stilltrar síðu út — viðmið til að bera niðurstöðurnar saman við:
HTTP/2 200
content-type: text/html; charset=utf-8
content-encoding: br
cache-control: no-cache
strict-transport-security: max-age=31536000; includeSubDomains
x-frame-options: SAMEORIGIN
x-content-type-options: nosniff
content-security-policy: default-src 'self'; img-src 'self' data: https:
Svarkóðinn er 200, síðan er Brotli-þjöppuð, HTML er ekki vistað í skyndiminni í langan tíma, HTTPS er læst í eitt ár og innfelling í aðra ramma og skráartegundaskipti eru bönnuð. Ef svarkóðinn þinn er 301 eða 302 í stað 200, þá hefur þú ekki athugað lokaslóðina — athugaðu tilvísunarkeðjuna og límdu lokaslóðina.
Samanburður: PromoPilot og valkostir við fyrirsagnarskoðun
Það eru nokkrar leiðir til að skoða fyrirsagnir, hver þeirra hentar sínum aðstæðum.
| Tól | Hvað er ókeypis? | Takmarkanir | Fyrir hverja hentar þetta? |
|---|---|---|---|
| PromoPilot — HTTP hausprófari | Allar hausar, öryggismat, skyndiminni, þjöppun, CORS, tilvísunarkeðja | Ein vefslóð á hverja athugun, daglegt hámark gesta | Skoðaðu fljótt vefsíðu þína eða einhvers annars án uppsetningar |
| securityheaders.com | Stafaflokkun öryggishausa | Aðeins öryggi, ekkert skyndiminni eða þjöppun | Fyrir þá sem eru að setja upp vernd |
| Verkfæri fyrir Chrome, flipi fyrir net | Hausar hverrar síðubeiðni | Þú þarft að vita hvert þú átt að leita; engar fordómar eða vísbendingar | Fyrir forritara við villuleit |
| krulla -I í flugstöðinni | Óunnar svarhausar | Skipanalína, engin túlkun | Fyrir netþjónsstjóra |
Niðurstaða: Fyrir einskiptis skoðun með skýru mati og fyrirmælum er nettól þægilegra, en DevTools og curl eru góð þegar þú veist nú þegar hvað þú ert að leita að. Securityheaders.com er viðbót við skoðunina ef markmið þitt er eingöngu vernd.
Þetta er bara eitt af 87 ókeypis SEO verkfærum PromoPilot: Þar er líka SSL vottorðsprófari, tilvísanir og DNS færslur — þetta er fjallað um í greinunum í þessum hluta.
Takmarkanir á hausprófara: Það sem tólið sýnir ekki
Athugunin skoðar hausana á einni vefslóð, ekki alla síðuna. Þó að aðalsíðan sé rétt stillt þýðir það ekki að vörusíðan eða skráin í /uploads/ möppunni muni bregðast við á sama hátt.
Sumar hausar eru bættar við á CDN- eða milliþjónsstigi og geta verið háðar slóðinni og jafnvel svæðinu sem beiðnin kom frá. Þess vegna getur niðurstaðan verið önnur en þú sérð í vafranum þínum. Ef regla í CDN-inu er aðeins stillt fyrir /blog/*, munu aðrir hlutar ekki fá hana.
Og það sem mikilvægast er: fyrirsagnir eru stillingar, ekki efni. Tólið athugar ekki titil, texta eða merkingar — það eru til sérstakar síðuathuganir fyrir það.
Einn fyrirvari í viðbót varðandi breytingar. Eftir að stillingum netþjónsins hefur verið breytt gæti niðurstaðan ekki uppfærst strax: CDN heldur gamla svarinu í skyndiminni. Hreinsið skyndiminnið í CDN eða bíðið í nokkrar mínútur og keyrið síðan athugunina aftur.
Hvenær er ókeypis tól ekki nóg?
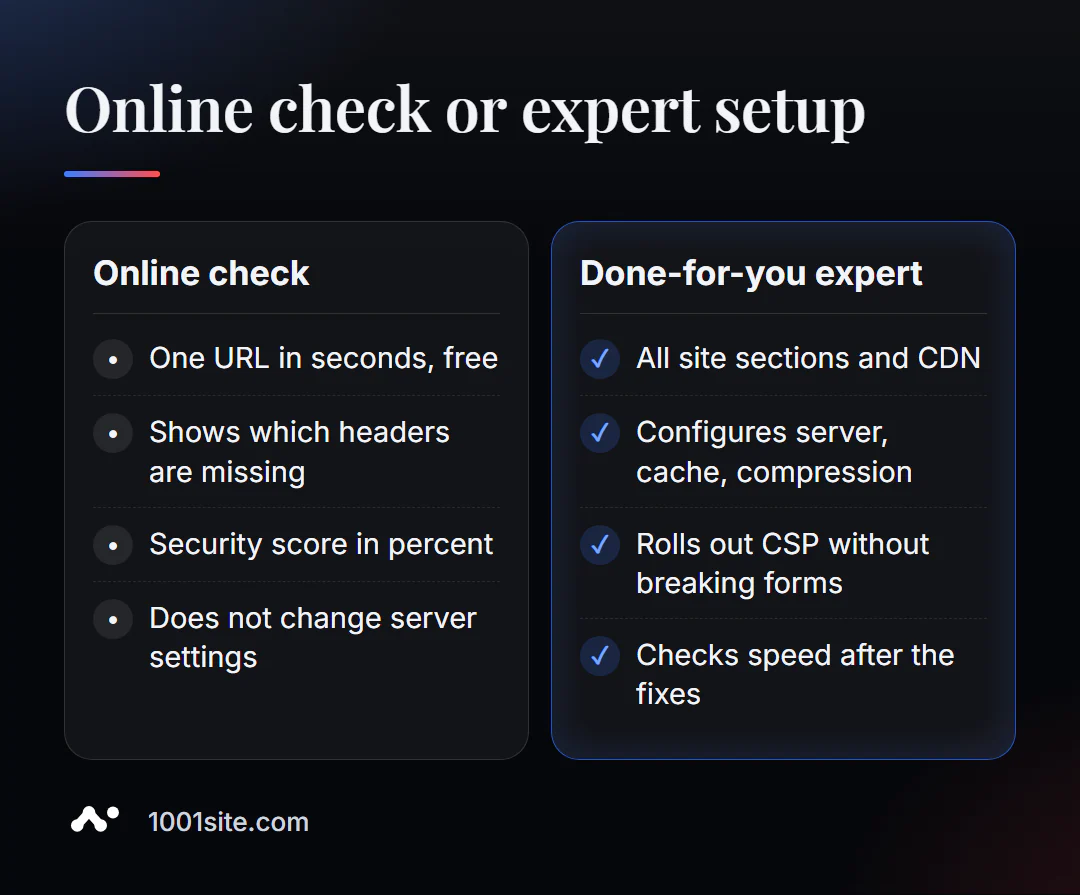
Tólið mun segja þér hreinskilnislega hvaða hausar vantar. Hins vegar krefst það vinnu með netþjóninum, CDN eða vefsíðuvélinni að bæta þeim við. Þú þarft sérfræðing ef:
- Eftir að CSP var virkjað biluðu eyðublöð, greiðslur eða greiningar;
- Mismunandi hlutar hafa mismunandi fyrirsagnir og það er ekki ljóst hver setur þær – netþjóninn, viðbótin eða CDN;
- Síðan er hæg, þó að skyndiminni og þjöppun séu „virk“;
- Þú hefur ekki aðgang að netþjóninum og hýsingarfyrirtækið svarar með sniðmátum fyrir tölvupóst.
Hvað get ég gert fyrir vefsíðuna þína?
Ég heiti Valeriy Danyuk og er forritari og sérfræðingur í leitarvélabestun (SEO). Undanfarin 12 ár hef ég smíðað vefsíður og kerfi fyrir yfir 200 viðskiptavini. Fyrirsagnir eru sá hluti SEO sem viðskiptavinir sjá venjulega ekki, en ég set þær upp fyrst.
SEO og kynning
- Alhliða SEO endurskoðun: Ég athuga netþjóninn, hausana, tilvísanirnar, hraðann og flokkunina og laga síðan orsakirnar, ekki einkennin.
- Efni sem laðar að viðskiptavini úr leit: Gervigreindarknúið SEO blogg sem skrifar og birtir greinar.
Vefsíður og netverslanir
- WordPress vefsíða með gervigreindaraðstoðarmanni fyrir €299 og 3 daga — með stilltu skyndiminni, þjöppun og HTTPS frá fyrsta degi.
- Vefsíða á 1001site: SSL á léninu þínu er gefið út og endurnýjað sjálfkrafa, birting á netþjóni og forskoðun á samfélagsmiðlum eru stillt sjálfkrafa. Ef þér líkar hönnun einhvers annars geturðu búið til vefsíðu með einum af yfir 1.000 tilvísunarstílum.
CRM, bókhald og sjálfvirkni
- Netverslunarfulltrúar í stað spjallþjóna - þegar verslun þarf ekki bara vefsíðu, heldur sölufulltrúa.
- Mánaðarlegt bókhaldskerfi fyrir netverslun fyrirtækis frá Tékklandi.
Fleiri verkefni eru í eignasafninu mínu. Sendu mér vefslóðina þína á Telegram – ég skal athuga fyrirsagnirnar og segja þér hvað mun gefa mér strax árangur.
Niðurstaða
- Að athuga HTTP-hausa á netinu sýnir á nokkrum sekúndum hvernig netþjónninn bregst við vafranum og leitarvélmenninu.
- Lagaðu það í þeirri röð: tilvísanir → HSTS → þjöppun → skyndiminni → X-Frame-Options og CSP → CORS.
- Athugaðu meira en bara forsíðuna: CDN og viðbætur geta úthlutað mismunandi hausum á mismunandi hluta.
- Ef stillingar netþjónsins eru ekki tiltækar eða stangast á er auðveldara að fela sérfræðingi verkefnið eða byggja síðuna á 1001site, þar sem HTTPS og birting eru þegar stillt.
Skoðaðu heimasíðuna þína núna: keyrðu ókeypis HTTP hausprófun og ef þú hefur einhverjar spurningar, skrifaðu mér á Telegram.
Heimildir
- Síða fyrir PromoPilot HTTP hausprófunartólið - listi yfir athuganir og takmarkanir.
- securityheaders.com - Lýsing á mati á öryggishaus.
- Skjölun fyrir Chrome DevTools - Netspjald og skoðunarhausar.