It koarte antwurd: om HTTP-headers online te kontrolearjen, plak it side-adres yn PromoPilot's HTTP Header Checker en klik op "Kontrolearje". De ark sil alle serverantwurdheaders, de feiligenspersintaazjewurdearring, caching, kompresje en CORS-ynstellingen werjaan, lykas de trochferwizingsketen nei de definitive URL. Gjin registraasje fereaske. Hjirûnder fine jo ynformaasje oer hokker headers wichtich binne, hoe't jo de resultaten lêze kinne en wat jo earst moatte reparearje.
Ik kontrolearje de kopteksten fan elk projekt foardat ik it ynleverje: sa ûntdek ik de helte fan 'e "mysterieuze" problemen - in side dy't gjin cache opslaat, siden sûnder kompresje tsjinnet, of fergetten is om HTTPS te befeiligjen.
Wat lit it kontrolearjen fan HTTP-headers sjen?
As in browser- of sykmasjinerobot in side oanfreget, reagearret de server earst mei tsjinstrigels - kopteksten - en jout pas dan de HTML werom. Dizze kopteksten beskriuwe hoe't de side yn 'e cache opslein wurde moat, oft it komprimearre is, oft it ynbêde wurde kin op in oare webside, en wêr't de besiker hinne omlaat wurde moat.
| Groep | Wêr sjocht it ark nei? | Wêrom hat de side dit nedich? |
|---|---|---|
| Feilichheid | Ynhâldsfeiligensbelied, Strikte Transportfeiligens (HSTS), X-Frame-opsjes | Besikers beskermje tsjin ynbêde skripts en spoofing, HTTPS befeiligje |
| Klasse | Persintaazje fan konfigurearre befeiligingskoppen | Koarte referinsje: is it better of slimmer wurden nei de bewurkings? |
| Caching | Cache-Kontrôle, Ferrint, ETag, Lêst oanpast | Werhelle besites lade rapper, de server wurdt ûntladen |
| Kompresje | Ynhâldskodearring (gzip, br) | HTML, CSS en JS binne signifikant lichter - rapper op mobyl |
| KORS | Tagongskontrôle-Tastean-Oarsprong en relatearre | Wa kin tagong krije ta jo API en lettertypen fan oare domeinen? |
| Trochferwizings | Breadcrumble trail nei definitive URL | Ekstra stappen fertrage it laden en fergrieme it crawlbudzjet. |
In befeiligingsskoare is gjin "SEO-skoare". It lit it persintaazje wichtige befeiligingskoppen sjen dy't oanwêzich binne. In typysk resultaat foar in side dy't net konfigurearre is, is it ûntbrekken fan CSP en X-Frame-Opsjes.
Der binne trije situaasjes wêryn't it de muoite wurdich is om kopteksten te kontrolearjen: nei it ferhúzjen nei in nije hosting of CDN, nei it ynstallearjen fan caching- en feiligensplugins, en foar it lansearjen fan advertinsjes, as elke sekonde fan laadtiid jild kostet. De ark wurket likegoed foar ûntwikkelings-, staging- en produksjeferzjes fan in webside, salang't it adres tagonklik is fan it ynternet.
Hoe kinne jo de HTTP-headers fan in webside online kontrolearje?
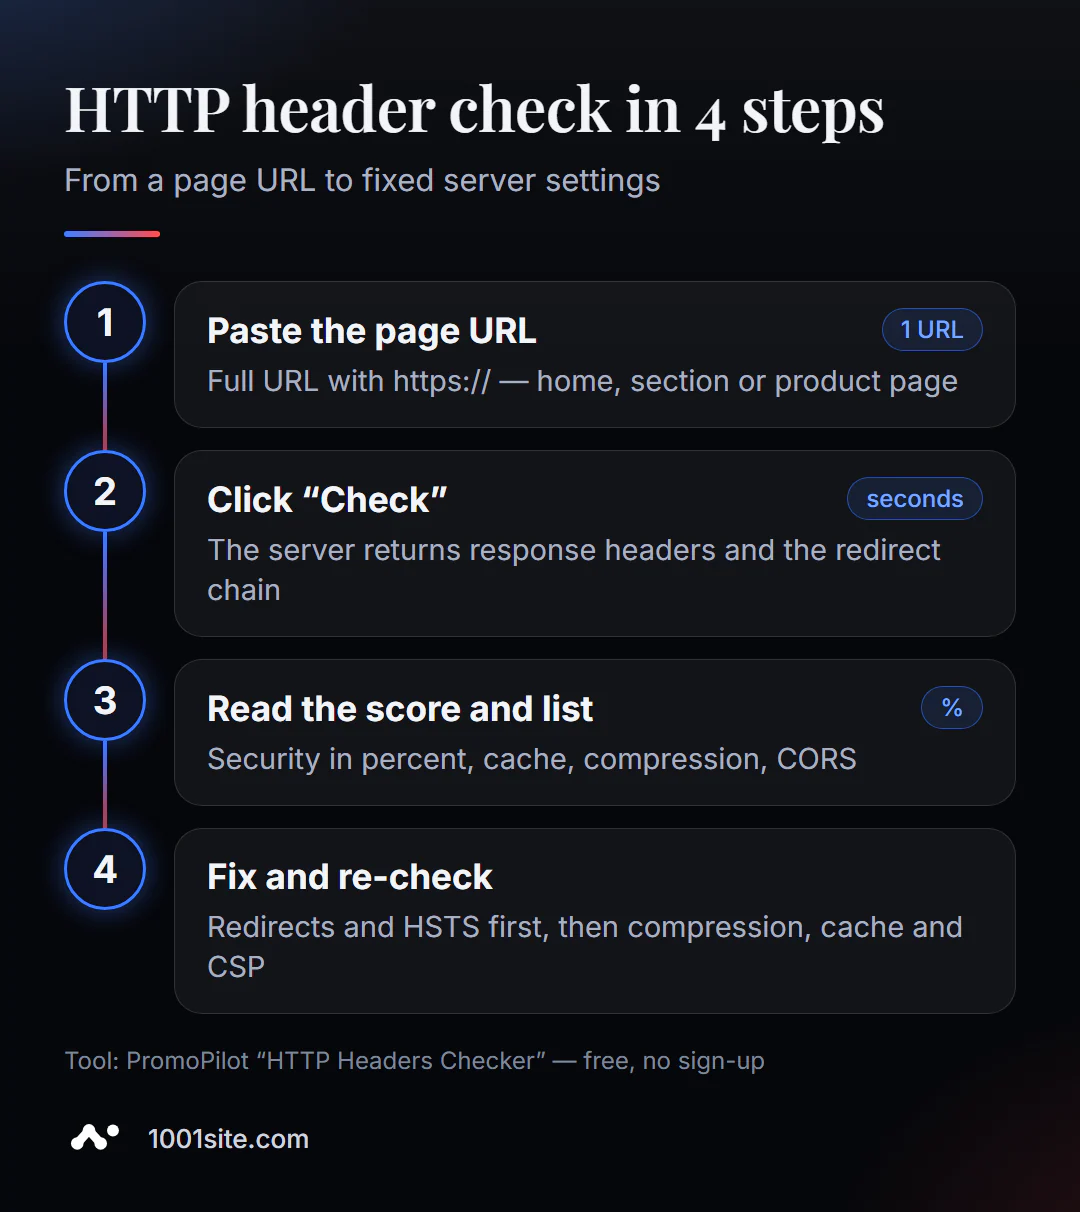
- Iepenje de ark. HTTP-headerkontrôle wurket yn jo browser - gjin ynstallaasje fereaske.
- Fier it folsleine adres yn mei it protokol:
https://example.com/catalog/. Ien kontrôle - ien URL. - Klik op "Kontrolearje." It antwurd komt binnen in pear sekonden.
- Besjoch de feiligenswurdearring en list mei ûntbrekkende kopteksten.
- Gean troch cache, kompresje en CORS, en dan de trochferwizingsketen.
- Korrigearje asjebleaft de ynstellings op jo server, CDN of plugin en kontrolearje it nochris.
De side fan 'e ark befettet ien adresfjild, in ferifikaasjeknop en in koarte beskriuwing: wat wurdt analysearre, hoe't jo it brûke kinne en beheiningen.
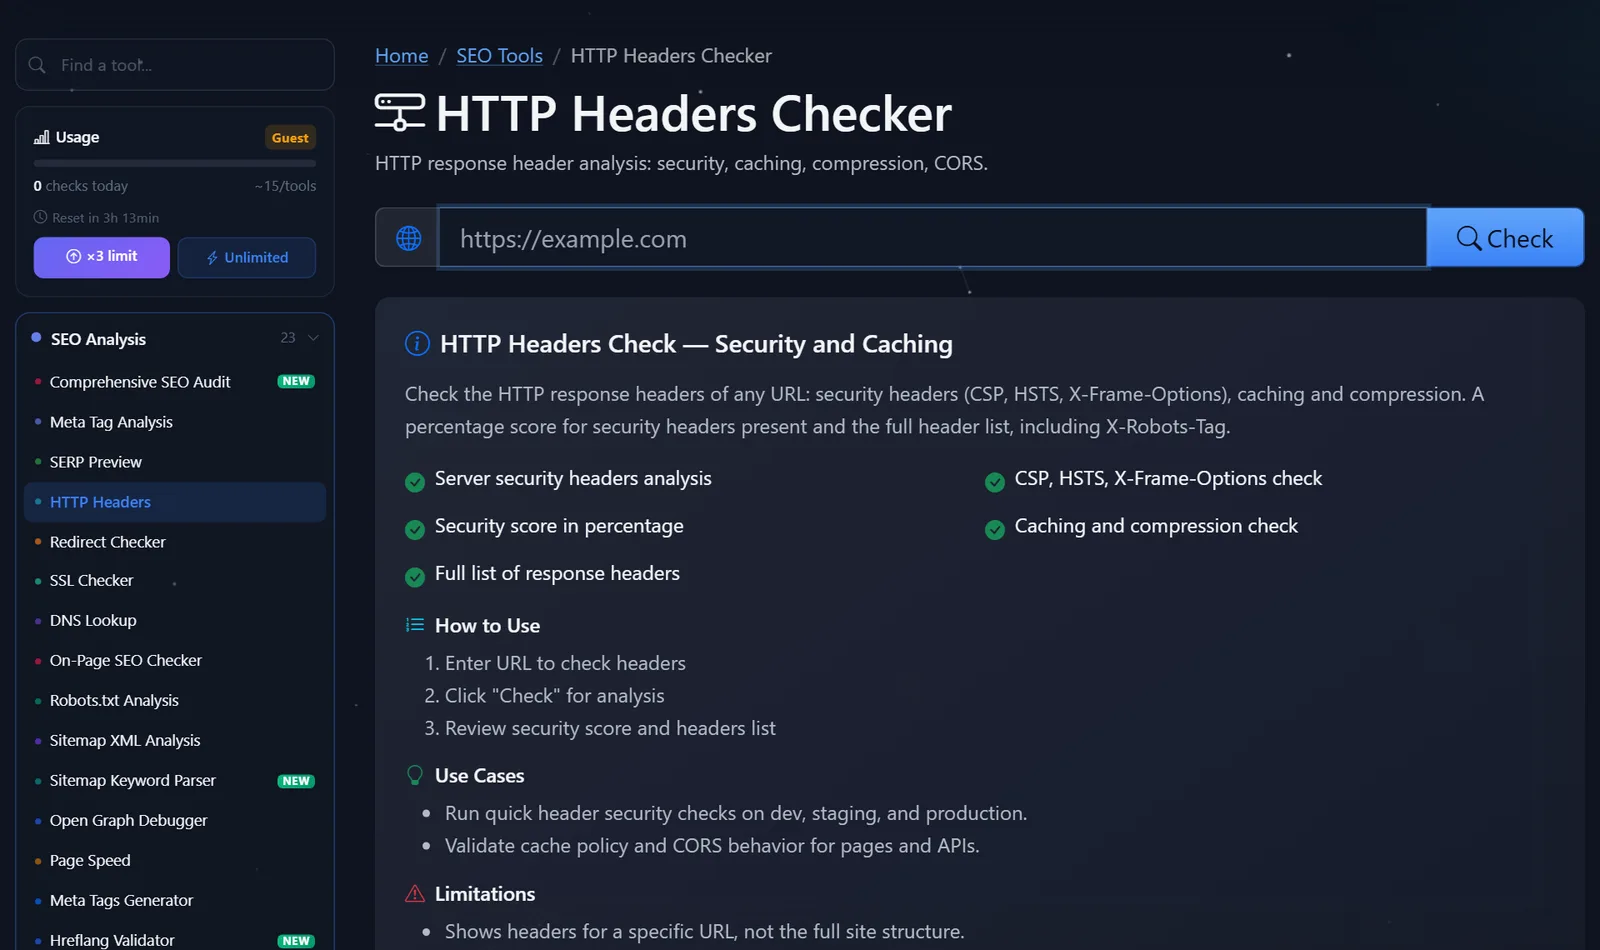
De sydbalke toant it aktuele oantal kontrôles. Gasten kinne in pear kontrôles deis útfiere; nei fergese registraasje wurdt de limyt ferdrievoudige, en it betelle Pro-plan biedt ûnbeheinde kontrôles.
Hoe kin ik it antwurd fan 'e server lêze en wat moat ik earst reparearje?
Besykje net alles tagelyk oan te pakken. Wurkje fan wat tagonklikens en HTTPS fersteurt oant wat de feiligens ferbetteret.
- Trochferwizings. De
http → https → www → /index.phpbestiet út trije ûnnedige oanfragen. Normaal is ien 301-trochferwizing nei de definitive URL nedich fan elke adresfariant. - HSTS. As jo side allinich HTTPS brûkt, foegje dan
Strict-Transport-Security: max-age=31536000ta. Begjin mei in lytsemax-ageas jo net wis binne dat alle subdomeinen HTTPS-ynskeakele binne. - Kompresje. As jo gjin
Content-Encoding: brofgzipyn jo HTML hawwe, skeakelje dan kompresje yn yn jo server- of CDN-ynstellingen. Dizze iene rigel fan konfiguraasje kin de snelheid signifikant ferbetterje. - Caching. Foar ôfbyldings, CSS en JS mei de ferzje yn 'e bestânsnamme, stel in lange cache yn (
Cache-Control: public, max-age=31536000, immutable); foar HTML, stel in koarte cache ofno-cacheyn. - X-Frame-Opsjes en CSP.
X-Frame-Options: SAMEORIGINfoarkomt dat de side yn in oar frame ynbêde wurdt. Konfigurearje CSP soarchfâldich: in strang belied kin maklik analyses en widgets ferneatigje, dus skeakelje earst de modusContent-Security-Policy-Report-Onlyyn. - CORS.
Access-Control-Allow-Origin: *foar API's mei persoanlike gegevens is in flater. Spesifisearje asjebleaft spesifike domeinen.
In faak foarkommende falstrik is Cache-Control: no-store op 'e hiele side nei it ynstallearjen fan in feiligensplugin. De side wurket, mar elk besyk laadt as wie it it earste.
Hjir is hoe't de reaksje fan in goed ôfstimde pagina derút sjocht - in benchmark om jo resultaten mei te fergelykjen:
HTTP/2 200
content-type: text/html; charset=utf-8
content-encoding: br
cache-control: no-cache
strict-transport-security: max-age=31536000; includeSubDomains
x-frame-options: SAMEORIGIN
x-content-type-options: nosniff
content-security-policy: default-src 'self'; img-src 'self' data: https:
De antwurdkoade is 200, de side is Brotli-komprimearre, HTML wurdt net foar lange perioaden yn 'e cache opslein, HTTPS is in jier lang beskoattele, en ynbêding yn oare frames en it ferfangen fan bestânstypen binne ferbean. As jo antwurdkoade 301 of 302 is ynstee fan 200, hawwe jo de definitive URL net kontrolearre - kontrolearje de trochferwizingsketen en plak de definitive URL.
Ferliking: PromoPilot en alternativen foar it kontrolearjen fan kopteksten
Der binne ferskate manieren om krantekoppen te besjen, elk geskikt foar syn eigen situaasje.
| Helpmiddel | Wat is fergees? | Beperkingen | Foar wa is it geskikt? |
|---|---|---|---|
| PromoPilot - HTTP-headerkontrôler | Alle kopteksten, feiligenswurdearring, cache, kompresje, CORS, trochferwizingsketen | Ien URL per kontrôle, deistige gastlimyt | Kontrolearje fluch jo eigen webside of dy fan in oar sûnder ynstallaasje |
| feiligensheaders.com | Letterbeoardieling fan feiligenskoppen | Allinnich feiligens, gjin cache of kompresje | Foar dyjingen dy't beskerming ynstelle |
| Chrome DevTools, ljepblêd Netwurk | Kopteksten fan elke sidefersyk | Jo moatte witte wêr't jo sykje moatte; gjin oardiel of hints | Foar ûntwikkelders by it debuggen |
| krul -I yn 'e terminal | Rauwe antwurdkopteksten | Kommandorigel, gjin ynterpretaasje | Foar serverbehearders |
Konklúzje: Foar in ienmalige kontrôle mei in dúdlike beoardieling en oanwizings is in online ark handiger, wylst DevTools en curl goed binne as jo al witte wat jo sykje. Securityheaders.com is in oanfolling op 'e kontrôle as jo doel suver beskerming is.
Dit is mar ien fan PromoPilot's 87 fergese SEO-ark: D'r is ek in SSL-sertifikaatkontrôle, trochferwizings en DNS-records - dizze wurde behannele yn 'e artikels yn dizze seksje.
Beperkingen fan koptekstkontrôle: Wat it ark net sjen lit
De kontrôle sjocht nei de kopteksten fan ien URL, net nei de hiele side. Allinnich om't de haadside goed ynsteld is, betsjuttet net dat de produktside of it bestân yn 'e map /uploads/ op deselde manier reagearje sil.
Guon headers wurde tafoege op CDN- of proxy-nivo en kinne ôfhingje fan it paad en sels de regio wêrfan it fersyk ûntstien is. Dêrom kin it resultaat ferskille fan wat jo yn jo browser sjogge. As in regel yn 'e CDN allinich foar /blog/* konfigurearre is, sille oare seksjes it net ûntfange.
En it wichtichste: kopteksten binne ynstellings, net ynhâld. De ark kontrolearret de titel, tekst of opmaak net - dêr binne aparte sidekontrôles foar.
Noch ien warskôging oangeande feroarings. Nei it bewurkjen fan de serverkonfiguraasje kin it resultaat miskien net direkt bywurke wurde: de CDN hâldt it âlde antwurd yn 'e cache. Meitsje de CDN-cache skjin of wachtsje in pear minuten, en fier de kontrôle dan opnij út.
Wannear is in fergese ark net genôch?
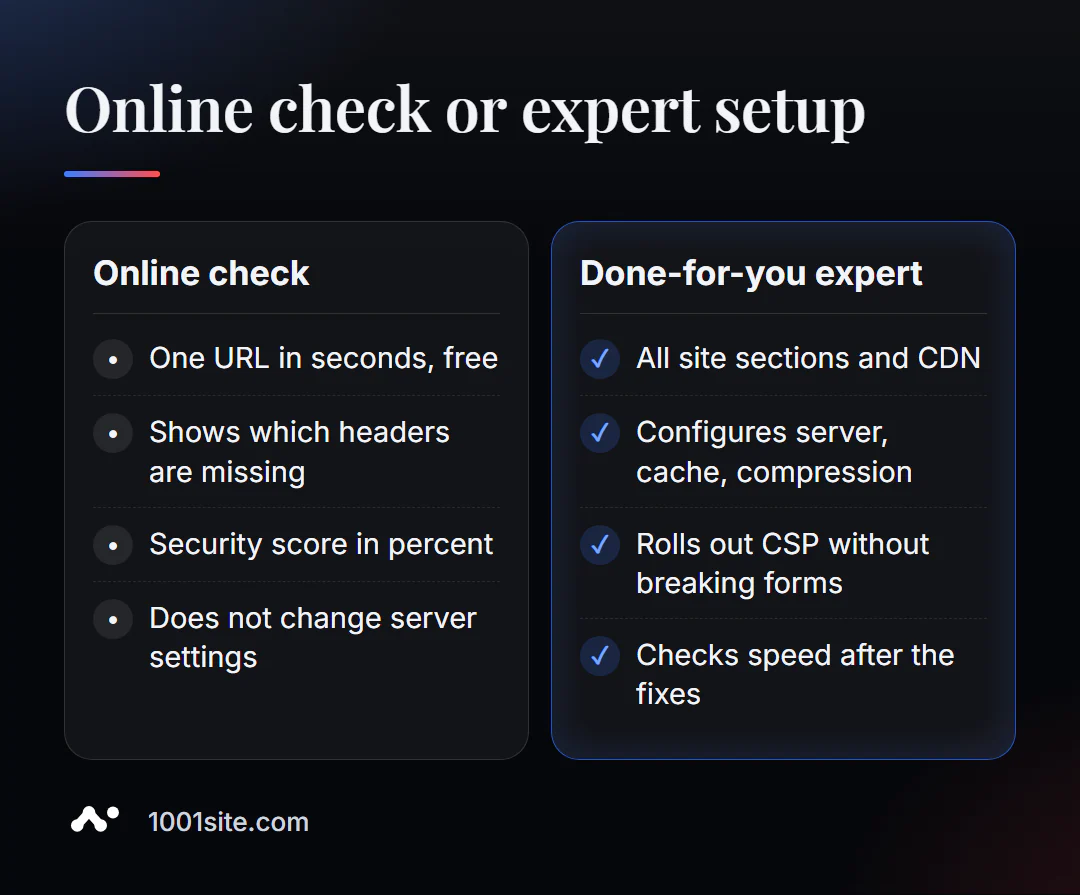
De ark sil jo earlik fertelle hokker kopteksten ûntbrekke. It tafoegjen dêrfan fereasket lykwols wurk mei de server, CDN, of websidemotor. Jo sille in spesjalist nedich hawwe as:
- Nei it ynskeakeljen fan CSP gongen formulieren, betellingen of analyses net mear goed;
- ferskillende seksjes hawwe ferskillende kopteksten, en it is net dúdlik wa't se ynstelt - de server, de plugin, of it CDN;
- de side is stadich, hoewol cache en kompresje "oan" binne;
- Jo hawwe gjin tagong ta de server, en it hostingbedriuw reagearret mei sjabloan-e-mails.
Wat kin ik dwaan foar jo webside?
Myn namme is Valeriy Danyuk, ik bin in ûntwikkelder en SEO-spesjalist: yn 'e ôfrûne 12 jier haw ik websiden en systemen boud foar mear as 200 kliïnten. Koppen binne it ûnderdiel fan SEO dat kliïnten normaal net sjogge, mar ik set se earst op.
SEO en promoasje
- Turnkey SEO-audit: Ik kontrolearje de server, headers, trochferwizings, snelheid en yndeksearring, en reparearje dan de oarsaken, net de symptomen.
- Ynhâld dy't klanten oanlûkt út sykmasjines: In AI-oandreaune SEO-blog dy't artikels skriuwt en publisearret.
Websides en online winkels
- In WordPress webside mei in AI-assistint foar € 299 en 3 dagen - mei konfigurearre cache, kompresje en HTTPS fanôf dei ien.
- In webside op 1001site: SSL op jo domein wurdt automatysk útjûn en fernijd, server-side rendering en foarbylden fan sosjale media wurde automatysk konfigurearre. As jo it ûntwerp fan in oar leuk fine, kinne jo in webside meitsje mei ien fan mear as 1.000 referinsjestilen.
CRM, boekhâlding en automatisearring
- E-commerce-aginten ynstee fan chatbots - as in winkel net allinich in webside nedich hat, mar ek in ferkeapassistint.
- In moanliks boekhâldsysteem foar in online winkel foar in bedriuw út Tsjechje.
Mear projekten steane yn myn portfolio. Stjoer my jo websideadres op Telegram - ik sil de krantekoppen kontrolearje en jo fertelle wat my direkte resultaten sil jaan.
Resultaat
- It kontrolearjen fan HTTP-headers online lit yn sekonden sjen hoe't de server reagearret op 'e browser en sykrobot.
- Reparearje it yn folchoarder: trochferwizings → HSTS → kompresje → cache → X-Frame-Opsjes en CSP → CORS.
- Kontrolearje mear as allinich de thússide: CDN's en plugins kinne ferskillende kopteksten tawize oan ferskillende seksjes.
- As serverynstellingen net beskikber binne of yn konflikt binne, is it makliker om de taak te delegearjen oan in spesjalist of de side te bouwen op 1001site, wêr't HTTPS en rendering al konfigurearre binne.
Kontrolearje jo thússide no direkt: fier in fergese HTTP-headerkontrôle út, en as jo fragen hawwe, skriuw dan nei my op Telegram.
Boarnen
- PromoPilot HTTP Header Checker-arkside - list mei kontrôles en beheiningen.
- securityheaders.com - Beskriuwing fan evaluaasje fan feiligensheader.
- Chrome DevTools-dokumintaasje - Netwurkpaniel en werjeftekopteksten.