Lühike vastus: HTTP päiste kontrollimiseks veebis kleepige lehe aadress PromoPiloti HTTP päiste kontrollijasse ja klõpsake nuppu „Kontrolli“. Tööriist kuvab kõik serveri vastuse päised, turvaprotsendi hinnangu, vahemällu salvestamise, tihendamise ja CORS-i seaded, samuti ümbersuunamisahela lõplikule URL-ile. Registreerimine pole vajalik. Altpoolt leiate teavet selle kohta, millised päised on olulised, kuidas tulemusi lugeda ja mida kõigepealt parandada.
Kontrollin iga projekti päiseid enne selle esitamist: nii avastan pooled "salapärastest" probleemidest – saidi, mis ei vahemällu salvesta, kuvab lehti ilma tihendamiseta või on unustanud HTTPS-i turvaliseks muuta.
Mida HTTP päiste kontrollimine näitab?
Kui brauser või otsingumootori robot lehte taotleb, vastab server kõigepealt teenuseliinidega – päistega – ja alles seejärel tagastab HTML-i. Need päised kirjeldavad, kuidas lehte vahemällu salvestada, kas see on tihendatud, kas seda saab teisele veebisaidile manustada ja kuhu külastaja ümber suunata.
| Grupp | Mida tööriist vaatab? | Miks sait seda vajab? |
|---|---|---|
| Ohutus | Sisu turbepoliitika, range transpordi turvalisus (HSTS), X-Frame'i valikud | Külastajate kaitsmine manustatud skriptide ja võltsimise eest, HTTPS-i turvamine |
| Hinne | Konfigureeritud turvapäiste protsent | Kiire ülevaade: kas pärast muudatusi läks paremaks või halvemaks? |
| Vahemällu salvestamine | Vahemälu kontroll, aegumiskuupäev, ETag, viimane muutmine | Korduvad külastused laadivad kiiremini, server tühjendatakse |
| Kokkusurumine | Sisu kodeerimine (gzip, br) | HTML, CSS ja JS on oluliselt kergemad – mobiilis kiiremad |
| CORS | Juurdepääsu kontroll-luba-päritolu ja sellega seotud | Kellel on juurdepääs teie API-le ja fontidele teistest domeenidest? |
| Ümbersuunamised | Lõpliku URL-i juurde viiv jäljerada | Lisasammud aeglustavad laadimist ja raiskavad roomamise eelarvet. |
Turvaskoor ei ole "SEO-skoor". See näitab oluliste turvapäiste paika panemise protsenti. Tüüpiline tulemus konfigureerimata saidi puhul on puuduv CSP ja X-Frame-Options.
Päiseid tasub kontrollida kolmel juhul: pärast uude hostingusse või CDN-i kolimist, pärast vahemälu- ja turvapluginate installimist ning enne reklaamide käivitamist, kui iga laadimissekund maksab raha. Tööriist töötab võrdselt hästi veebisaidi arendus-, testimis- ja tootmisversioonides, kui aadress on internetist kättesaadav.
Kuidas kontrollida veebisaidi HTTP päiseid veebis?
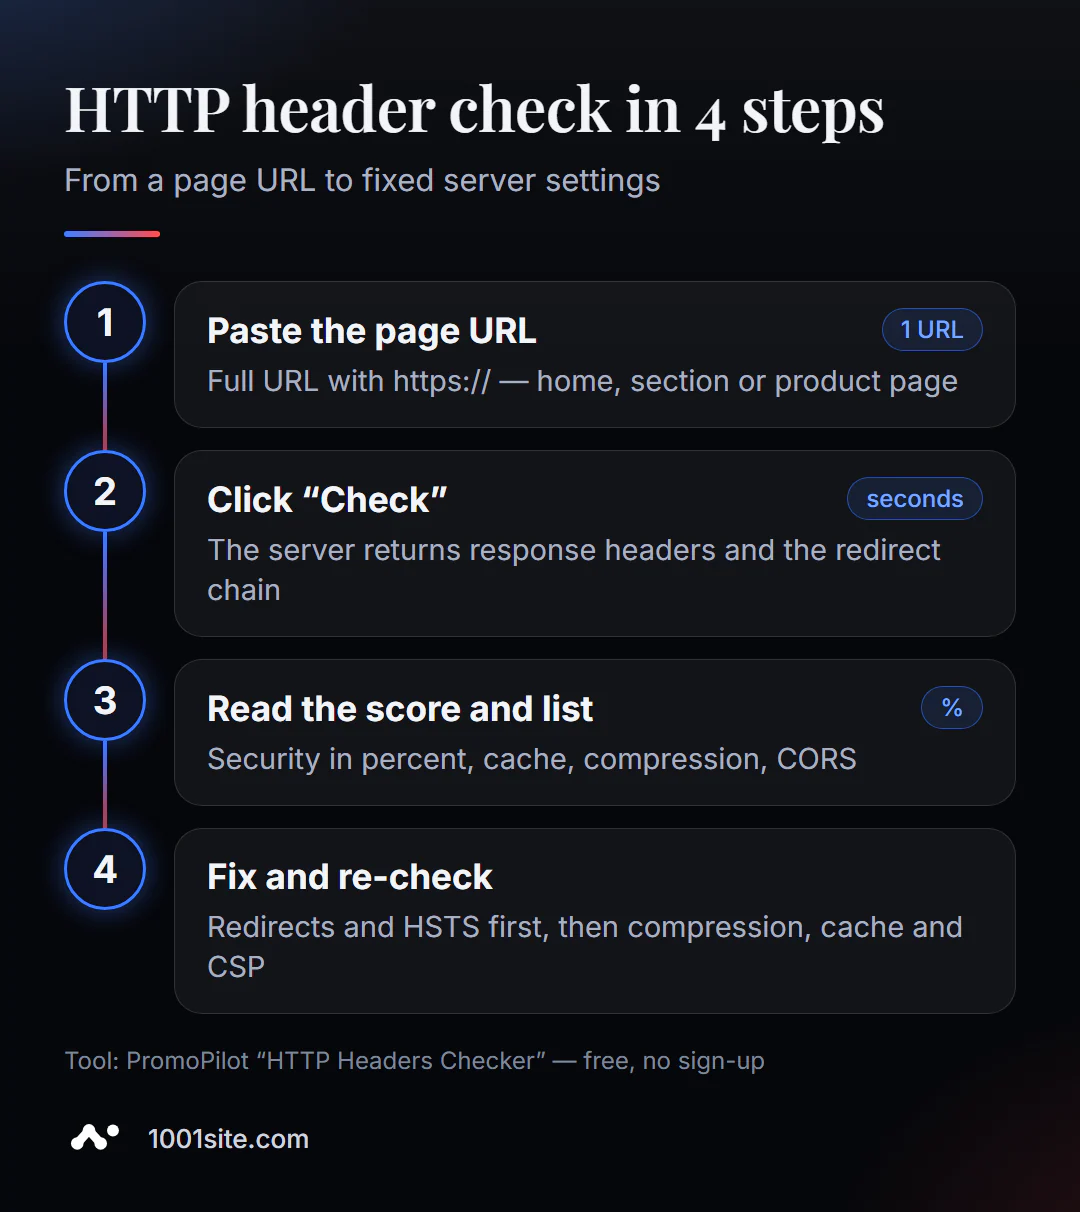
- Ava tööriist. HTTP päise kontrollimine töötab sinu brauseris – installimist pole vaja.
- Sisesta täielik aadress koos protokolliga:
https://example.com/catalog/. Üks kontroll – üks URL. - Klõpsake nuppu „Kontrolli“. Vastus saabub mõne sekundi jooksul.
- Vaadake turvahinnangut ja puuduvate päiste loendit.
- Läbi vahemälu, tihendamise ja CORS-i ning seejärel ümbersuunamisahel.
- Palun parandage oma serveri, CDN-i või plugina seaded ja kontrollige uuesti.
Tööriista lehel on üks aadressiväli, kinnitusnupp ja lühike kirjeldus: mida analüüsitakse, kuidas seda kasutada ja millised on piirangud.
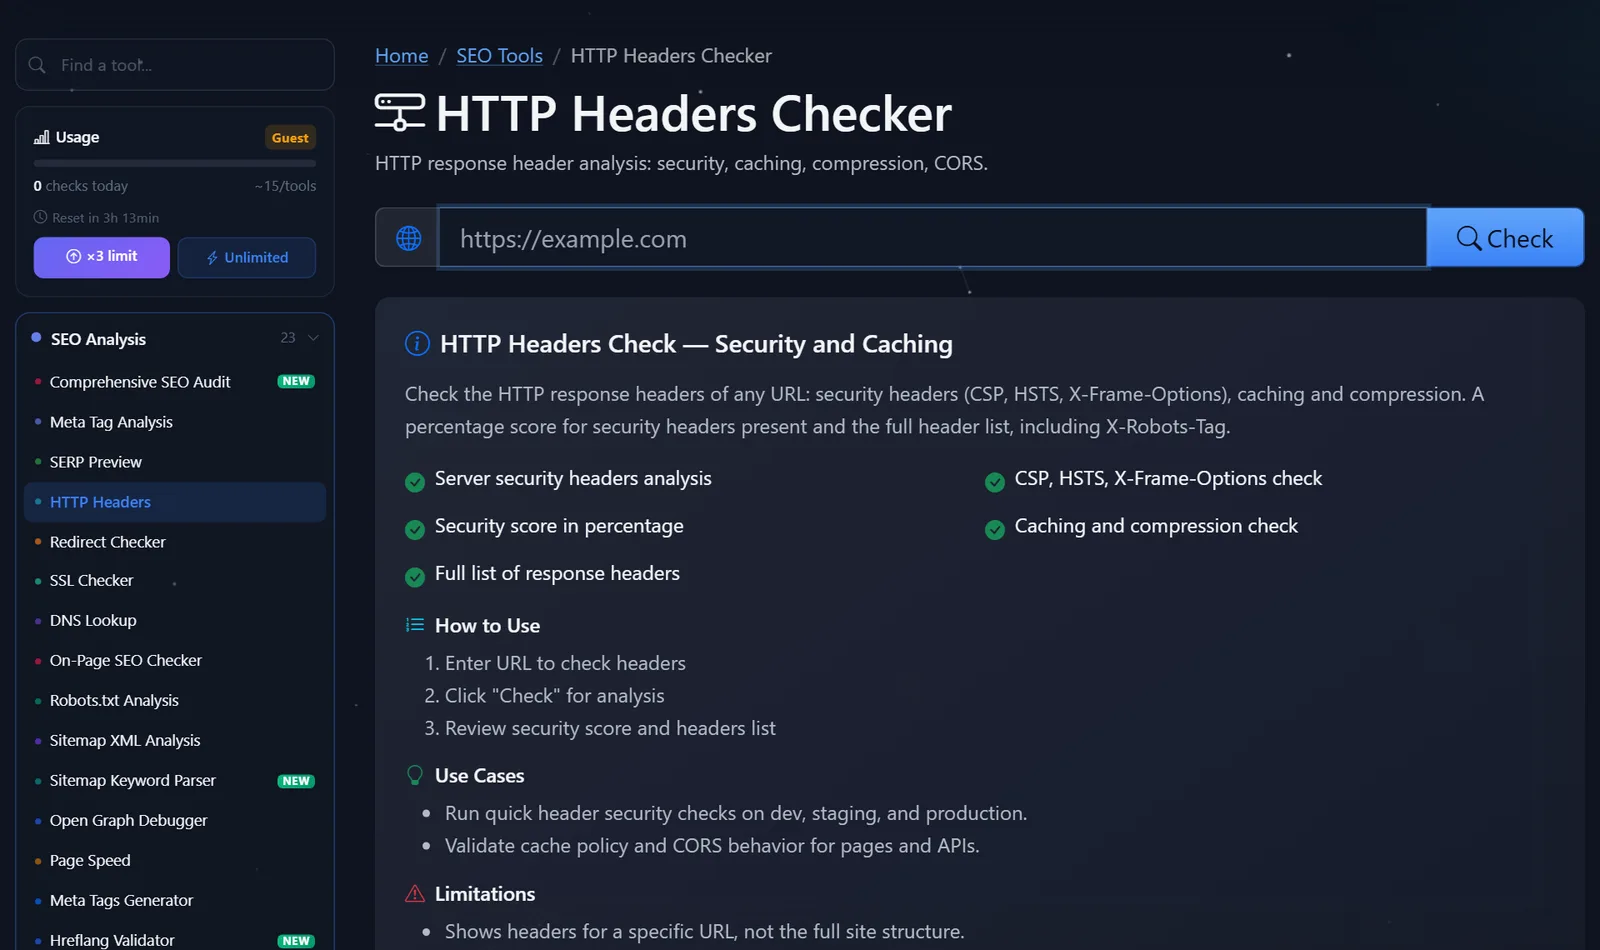
Külgribal kuvatakse praegune tšekkide arv. Külalised saavad päevas teha paar tšekki; pärast tasuta registreerimist kolmekordistub limiit ja tasuline Pro-pakett pakub piiramatut arvu tšekke.
Kuidas serveri vastust lugeda ja mida kõigepealt parandada?
Ärge proovige kõike korraga lahendada. Töötage alates sellest, mis rikub ligipääsetavust ja HTTPS-i, kuni selleni, mis parandab turvalisust.
- Ümbersuunamised. Ahel
http → https → www → /index.phpkoosneb kolmest ebavajalikust päringust. Tavaliselt on mis tahes aadressivariatsioonist vaja ühte 301 ümbersuunamist lõplikule URL-ile. - HSTS. Kui teie sait kasutab ainult HTTPS-i, lisage
Strict-Transport-Security: max-age=31536000. Alustage väikesemax-agekui te pole kindel, kas kõik alamdomeenid on HTTPS-toega. - Tihendus. Kui teie HTML-is pole
Content-Encoding: brvõigzip, lubage tihendamine oma serveri või CDN-i seadetes. See üks konfiguratsioonirida võib kiirust märkimisväärselt parandada. - Vahemällu salvestamine. Piltide, CSS-i ja JS-i puhul, mille failinimes on versioon, määrake pikk vahemälu (
Cache-Control: public, max-age=31536000, immutable); HTML-i puhul määrake lühike vahemälu võino-cache. - X-Frame-Options ja CSP.
X-Frame-Options: SAMEORIGINtakistab lehe manustamist teise raami. Konfigureeri CSP hoolikalt: range reegel võib analüütikat ja vidinaid kergesti rikkuda, seega luba esmalt režiimContent-Security-Policy-Report-Only. - CORS.
Access-Control-Allow-Origin: *viga. Palun täpsustage konkreetsed domeenid.
Levinud lõks on pärast turvaplugina installimist kogu saidil Cache-Control: no-store. Sait töötab, aga iga külastus laadib nii, nagu oleks see esimene.
Nii näeb välja hästi häälestatud lehe vastus – võrdlusalus, millega tulemusi võrrelda:
HTTP/2 200
content-type: text/html; charset=utf-8
content-encoding: br
cache-control: no-cache
strict-transport-security: max-age=31536000; includeSubDomains
x-frame-options: SAMEORIGIN
x-content-type-options: nosniff
content-security-policy: default-src 'self'; img-src 'self' data: https:
Vastusekood on 200, leht on Brotli-tihendusega, HTML-i ei salvestata pikaks ajaks vahemällu, HTTPS on lukustatud üheks aastaks ning manustamine teistesse raamidesse ja failitüübi asendamine on keelatud. Kui teie vastusekood on 301 või 302 200 asemel, siis pole te lõplikku URL-i kontrollinud – kontrollige ümbersuunamisahelat ja kleepige lõplik URL.
Võrdlus: PromoPilot ja alternatiivid pealkirjade kontrollimiseks
Pealkirjade vaatamiseks on mitu võimalust, millest igaüks sobib oma olukorra jaoks.
| Tööriist | Mis on tasuta? | Piirangud | Kellele see sobib? |
|---|---|---|---|
| PromoPilot — HTTP päise kontrollija | Kõik päised, turvahinnang, vahemälu, tihendamine, CORS, ümbersuunamisahel | Üks URL kontrolli kohta, päevane külaliste limiit | Kontrollige kiiresti oma või kellegi teise veebisaiti ilma installimiseta |
| securityheaders.com | Turvapäiste tähtede hinnang | Ainult turvalisus, vahemälu ega tihendust pole | Neile, kes kaitset seadistavad |
| Chrome DevToolsi vahekaart „Võrk” | Iga lehepäringu päised | Sa pead teadma, kust otsida; ei mingit hinnangut ega vihjeid | Arendajatele silumise ajal |
| terminalis käsk curl -I | Toores vastuse päised | Käsurida, tõlgendust pole | Serveri administraatoritele |
Kokkuvõte: Ühekordseks kontrolliks koos selge hinnangu ja juhistega on mugavam veebitööriist, samas kui DevTools ja Curl sobivad hästi, kui te juba teate, mida otsite. Securityheaders.com täiendab kontrolli, kui teie eesmärk on puhtalt kaitse.
See on vaid üks PromoPiloti 87 tasuta SEO tööriistast: seal on ka SSL-sertifikaadi kontrollija, ümbersuunamised ja DNS-kirjed – neid käsitletakse selle jaotise artiklites.
Päisekontrollija piirangud: mida tööriist ei näita
Kontroll vaatab ühe URL-i päiseid, mitte kogu saiti. See, et põhileht on õigesti konfigureeritud, ei tähenda, et tooteleht või fail kaustas /uploads/ samamoodi reageerib.
Mõned päised lisatakse CDN-i või puhverserveri tasemel ning võivad sõltuda päringu päritoluteest ja isegi piirkonnast. Seetõttu võib tulemus erineda brauseris nähtust. Kui CDN-i reegel on konfigureeritud ainult /blog/* jaoks, siis teised sektsioonid seda ei saa.
Ja mis kõige tähtsam: pealkirjad on seaded, mitte sisu. Tööriist ei kontrolli pealkirja, teksti ega märgistust – selle jaoks on eraldi lehekontrollid.
Veel üks muudatustega seotud hoiatus. Pärast serveri konfiguratsiooni muutmist ei pruugi tulemus kohe uueneda: CDN hoiab vana vastust vahemällu salvestatud. Tühjendage CDN-i vahemälu või oodake paar minutit ja seejärel käivitage kontroll uuesti.
Millal tasuta tööriistast ei piisa?
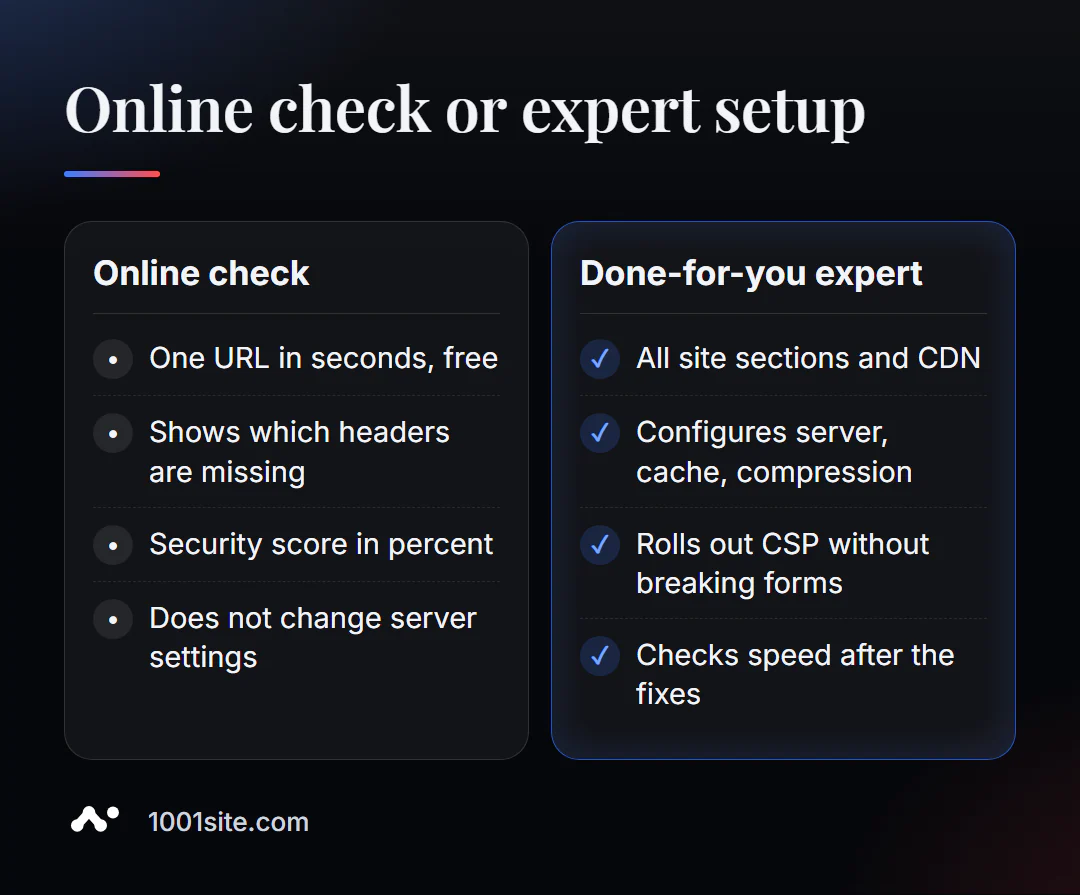
Tööriist ütleb sulle ausalt, millised päised puuduvad. Nende lisamine nõuab aga tööd serveri, CDN-i või veebisaidi mootoriga. Spetsialisti on vaja järgmistel juhtudel:
- Pärast CSP lubamist vormid, maksed või analüütika lakkasid töötamast;
- erinevatel sektsioonidel on erinevad pealkirjad ja pole selge, kes need määrab – server, plugin või CDN;
- sait on aeglane, kuigi vahemälu ja tihendamine on sisse lülitatud;
- Teil pole serverile ligipääsu ja majutusettevõte vastab mallimeilidega.
Mida ma saan teie veebisaidi heaks teha?
Minu nimi on Valeriy Danyuk, olen arendaja ja SEO spetsialist: viimase 12 aasta jooksul olen loonud veebilehti ja süsteeme enam kui 200 kliendile. Pealkirjad on SEO osa, mida kliendid tavaliselt ei näe, aga mina seadsin need esmalt üles.
SEO ja reklaam
- Valmislahenduste SEO audit: kontrollin serverit, päiseid, ümbersuunamisi, kiirust ja indekseerimist ning seejärel parandan põhjused, mitte sümptomid.
- Sisu, mis toob kliente otsingu kaudu: tehisintellektil põhinev SEO-blogi, mis kirjutab ja avaldab artikleid.
Veebilehed ja veebipoed
- WordPress veebisait tehisintellekti abilisega hinnaga 299 eurot ja 3 päeva – konfigureeritud vahemälu, tihendamise ja HTTPS-iga esimesest päevast alates.
- Veebisait 1001site: teie domeeni SSL väljastatakse ja uuendatakse automaatselt, serveripoolne renderdamine ja sotsiaalmeedia eelvaated konfigureeritakse automaatselt. Kui teile meeldib kellegi teise disain, saate luua veebisaidi, kasutades ühte enam kui 1000 viitestiilist.
CRM, raamatupidamine ja automatiseerimine
- E-kaubanduse agendid vestlusrobotite asemel – kui pood vajab lisaks veebilehele ka müügiassistenti.
- Tšehhi Vabariigi ettevõtte veebipoe igakuine raamatupidamissüsteem.
Rohkem projekte on minu portfoolios. Saatke mulle oma veebisaidi aadress Telegram – ma vaatan pealkirjad üle ja ütlen, mis annab mulle kohe tulemusi.
Tulemus
- HTTP päiste kontrollimine võrgus näitab sekunditega, kuidas server brauserile ja otsingurobotile reageerib.
- Paranda see järjekorras: ümbersuunamised → HSTS → tihendamine → vahemälu → X-Frame-Options ja CSP → CORS.
- Kontrolli lisaks avalehele ka teisi funktsioone: CDN-id ja pluginad saavad erinevatele sektsioonidele määrata erinevad päised.
- Kui serveri seaded pole saadaval või on vastuolulised, on lihtsam delegeerida ülesanne spetsialistile või luua sait 1001site abil, kus HTTPS ja renderdamine on juba konfigureeritud.
Kontrolli oma avalehte kohe: käivita tasuta HTTP päise kontroll ja kui sul on küsimusi, kirjuta mulle Telegram.
Allikad
- PromoPiloti HTTP päise kontrollija tööriista leht – kontrollide ja piirangute loend.
- securityheaders.com - Turvapäise hindamise kirjeldus.
- Chrome DevToolsi dokumentatsioon – võrgupaneel ja päiste vaatamine.