En resumen: para comprobar los encabezados HTTP en línea, pega la dirección de la página en el Verificador de Encabezados HTTP de PromoPilot y haz clic en "Comprobar". La herramienta mostrará todos los encabezados de respuesta del servidor, el porcentaje de seguridad, la configuración de caché, compresión y CORS, así como la cadena de redireccionamiento a la URL final. No es necesario registrarse. A continuación, encontrarás información sobre qué encabezados son importantes, cómo interpretar los resultados y qué corregir primero.
Reviso los encabezados de cada proyecto antes de entregarlo: así es como detecto la mitad de los problemas "misteriosos", como un sitio que no usa caché, que sirve páginas sin compresión o que se olvidó de proteger HTTPS.
¿Qué información se obtiene al comprobar los encabezados HTTP?
Cuando un navegador o un robot de búsqueda solicita una página, el servidor responde primero con líneas de servicio (encabezados) y solo después devuelve el código HTML. Estos encabezados describen cómo se debe almacenar en caché la página, si se comprime, si se puede insertar en otro sitio web y a dónde redirigir al visitante.
| Grupo | ¿Qué analiza la herramienta? | ¿Por qué necesita esto el sitio? |
|---|---|---|
| Seguridad | Política de seguridad de contenido, seguridad de transporte estricta (HSTS), opciones de marcos X | Proteger a los visitantes de scripts incrustados y suplantación de identidad, asegurando HTTPS. |
| Calificación | Porcentaje de encabezados de seguridad configurados | Referencia rápida: ¿mejoró o empeoró después de las ediciones? |
| Almacenamiento en caché | Control de caché, Caducidad, ETag, Última modificación | Las visitas repetidas cargan más rápido, el servidor se descarga. |
| Compresión | Codificación de contenido (gzip, br) | HTML, CSS y JS son significativamente más ligeros y rápidos en dispositivos móviles. |
| CORS | Access-Control-Allow-Origin y relacionados | ¿Quién puede acceder a tu API y a tus fuentes desde otros dominios? |
| Redirecciones | Ruta de navegación hasta la URL final | Los pasos adicionales ralentizan la carga y desperdician el presupuesto de rastreo. |
Una puntuación de seguridad no es una puntuación SEO. Indica el porcentaje de encabezados de seguridad importantes que están implementados. Un resultado típico para un sitio que no ha sido configurado es la ausencia de CSP y X-Frame-Options.
Hay tres situaciones en las que conviene revisar las cabeceras: después de migrar a un nuevo hosting o CDN, tras instalar plugins de caché y seguridad, y antes de lanzar anuncios, ya que cada segundo de tiempo de carga supone un coste. La herramienta funciona igual de bien para las versiones de desarrollo, pruebas y producción de un sitio web, siempre que la dirección sea accesible desde internet.
¿Cómo comprobar las cabeceras HTTP de un sitio web en línea?
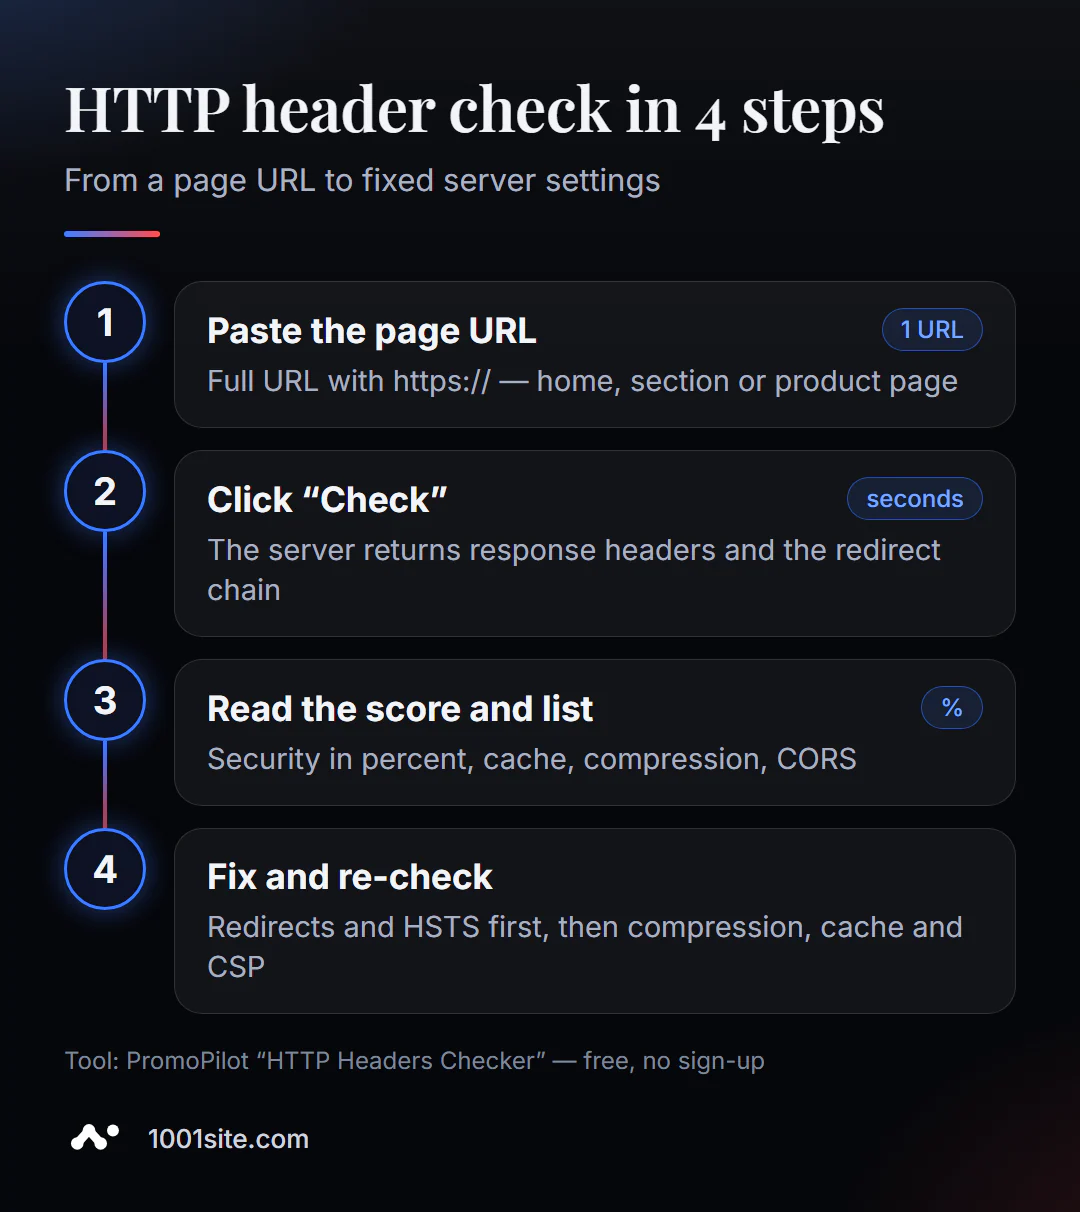
- Abre la herramienta. La comprobación de encabezados HTTP funciona en tu navegador; no requiere instalación.
- Inserta la dirección completa con el protocolo:
https://example.com/catalog/. Una comprobación, una URL. - Haz clic en "Comprobar". La respuesta llega en pocos segundos.
- Consulte la calificación de seguridad y la lista de encabezados faltantes.
- Pasa por la caché, la compresión y CORS, y luego por la cadena de redireccionamiento.
- Corrija la configuración de su servidor, CDN o complemento y vuelva a comprobarlo.
La página de la herramienta contiene un campo de dirección, un botón de verificación y una breve descripción: qué se analiza, cómo usarlo y sus limitaciones.
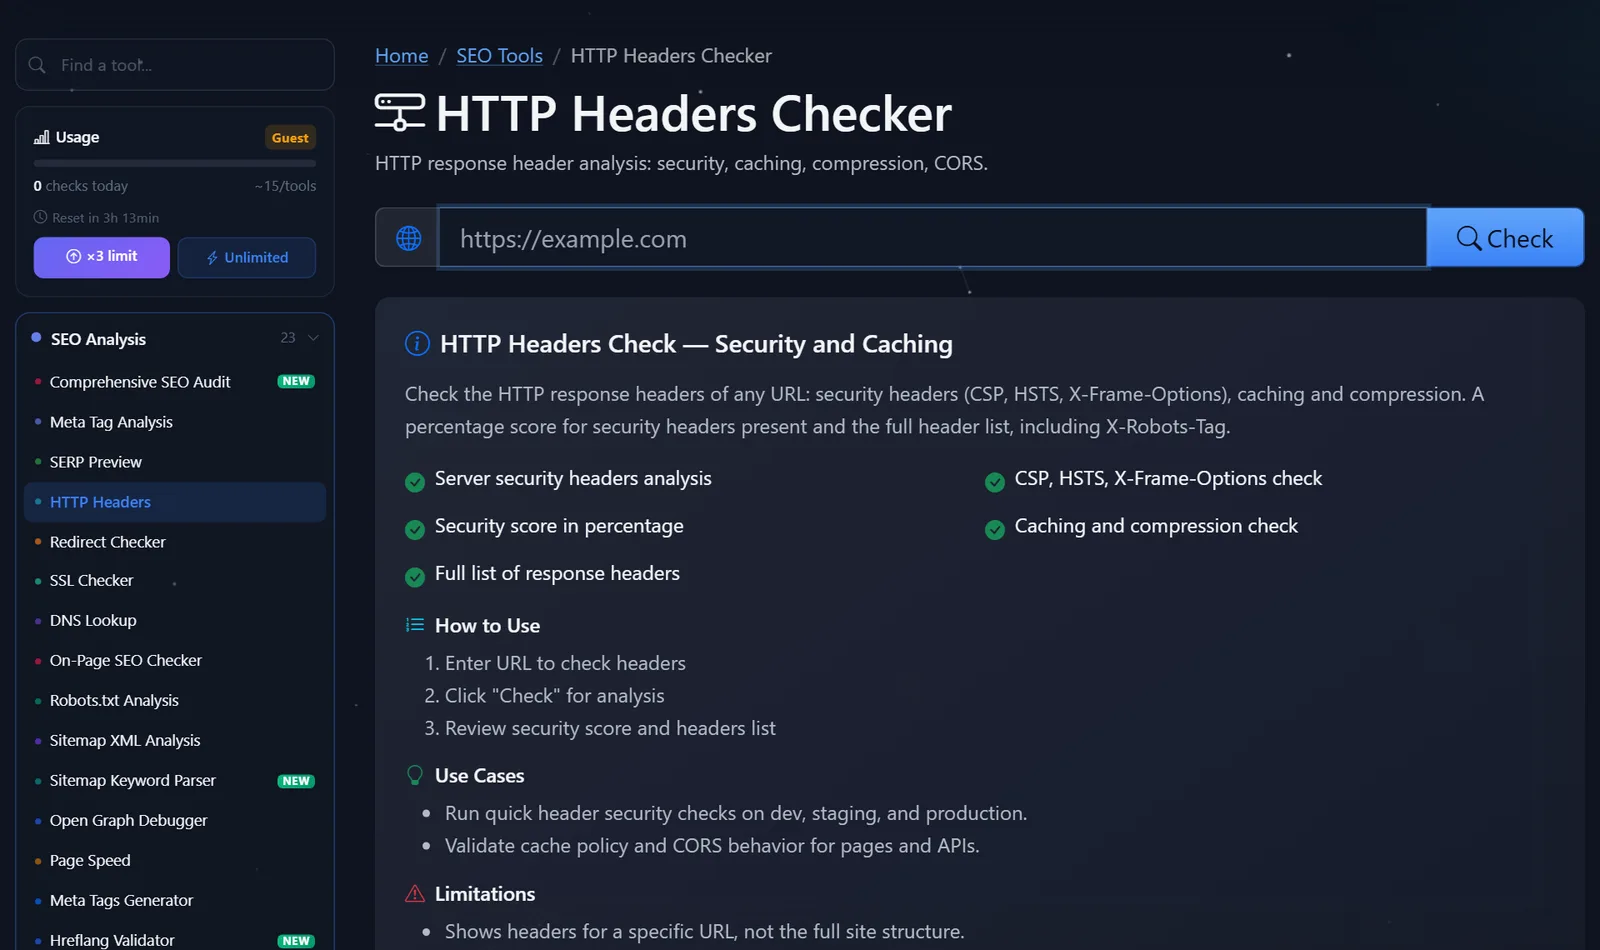
La barra lateral muestra el número actual de comprobantes. Los usuarios pueden realizar algunos comprobantes al día; tras registrarse gratuitamente, el límite se triplica, y el plan Pro de pago ofrece comprobantes ilimitados.
¿Cómo interpretar la respuesta del servidor y qué debo corregir primero?
No intentes solucionarlo todo a la vez. Empieza por lo que perjudica la accesibilidad y HTTPS y avanza hacia lo que mejora la seguridad.
- Redirecciones. La cadena
http → https → www → /index.phpimplica tres solicitudes innecesarias. Normalmente, basta con una redirección 301 a la URL final desde cualquier variación de dirección. - HSTS. Si su sitio solo usa HTTPS, agregue
Strict-Transport-Security: max-age=31536000. Comience con un valor pequeñomax-agesi no está seguro de que todos los subdominios tengan HTTPS habilitado. - Compresión. Si no incluyes
Content-Encoding: brogzipen tu HTML, habilita la compresión en la configuración de tu servidor o CDN. Esta simple línea de configuración puede mejorar significativamente la velocidad. - Almacenamiento en caché. Para imágenes, CSS y JS con la versión en el nombre del archivo, configure una caché larga (
Cache-Control: public, max-age=31536000, immutable); para HTML, configure una caché corta ono-cache. - Opciones de marcos X y CSP.
X-Frame-Options: SAMEORIGINimpide que la página se incruste en otro marco. Configure CSP con cuidado: una política estricta puede dañar fácilmente las analíticas y los widgets, así que primero habilite elContent-Security-Policy-Report-Only. - CORS.
Access-Control-Allow-Origin: *para API con datos personales es un error. Por favor, especifique dominios específicos.
Un error común es Cache-Control: no-store en todo el sitio después de instalar un plugin de seguridad. El sitio funciona, pero cada visita se carga como si fuera la primera.
Así es como se ve la respuesta de una página bien optimizada: un punto de referencia para comparar tus resultados:
HTTP/2 200
content-type: text/html; charset=utf-8
content-encoding: br
cache-control: no-cache
strict-transport-security: max-age=31536000; includeSubDomains
x-frame-options: SAMEORIGIN
x-content-type-options: nosniff
content-security-policy: default-src 'self'; img-src 'self' data: https:
El código de respuesta es 200, la página está comprimida con Brotli, el HTML no se almacena en caché durante largos periodos, HTTPS está bloqueado durante un año y se prohíbe la incrustación en otros marcos y la sustitución de tipos de archivo. Si su código de respuesta es 301 o 302 en lugar de 200, no ha comprobado la URL final; revise la cadena de redireccionamiento y pegue la URL final.
Comparación: PromoPilot y alternativas para la verificación de titulares
Existen varias maneras de ver los titulares, cada una adecuada para una situación particular.
| Herramienta | ¿Qué es gratis? | Restricciones | ¿Para quién es adecuado? |
|---|---|---|---|
| PromoPilot — Verificador de encabezados HTTP | Todos los encabezados, clasificación de seguridad, caché, compresión, CORS, cadena de redireccionamiento | Una URL por comprobante, límite de invitados diarios. | Comprueba rápidamente tu sitio web o el de otra persona sin necesidad de instalación. |
| securityheaders.com | Clasificación por letras de los encabezados de seguridad | Solo seguridad, sin caché ni compresión. | Para aquellos que están estableciendo protección |
| Herramientas para desarrolladores de Chrome, pestaña Red | Encabezados de cada solicitud de página | Debes saber dónde mirar; sin juicios ni insinuaciones. | Para desarrolladores al depurar |
| curl -I en la terminal | Encabezados de respuesta sin procesar | Línea de comandos, sin interpretación | Para administradores de servidores |
Conclusión: Para una verificación puntual con una evaluación clara y sencilla, una herramienta en línea es más conveniente, mientras que DevTools y curl son útiles cuando ya se sabe qué se busca. Securityheaders.com complementa la verificación si el objetivo es exclusivamente la protección.
Esta es solo una de las 87 herramientas SEO gratuitas de PromoPilot: también incluye un verificador de certificados SSL, redirecciones y registros DNS; estos temas se tratan en los artículos de esta sección.
Limitaciones del comprobador de encabezados: lo que la herramienta no mostrará.
La comprobación examina los encabezados de una única URL, no de todo el sitio web. El hecho de que la página principal esté configurada correctamente no significa que la página del producto o el archivo en la carpeta /uploads/ respondan de la misma manera.
Algunos encabezados se agregan a nivel de CDN o proxy y pueden depender de la ruta e incluso de la región de origen de la solicitud. Por lo tanto, el resultado puede diferir de lo que ve en su navegador. Si una regla en la CDN está configurada solo para /blog/*, otras secciones no la recibirán.
Y lo más importante: los encabezados son ajustes, no contenido. La herramienta no comprueba el título, el texto ni el marcado; para ello existen comprobaciones de página independientes.
Una advertencia más sobre los cambios: tras editar la configuración del servidor, es posible que el resultado no se actualice inmediatamente, ya que la CDN conserva la respuesta anterior en caché. Borre la caché de la CDN o espere unos minutos y vuelva a ejecutar la comprobación.
¿Cuándo una herramienta gratuita no es suficiente?
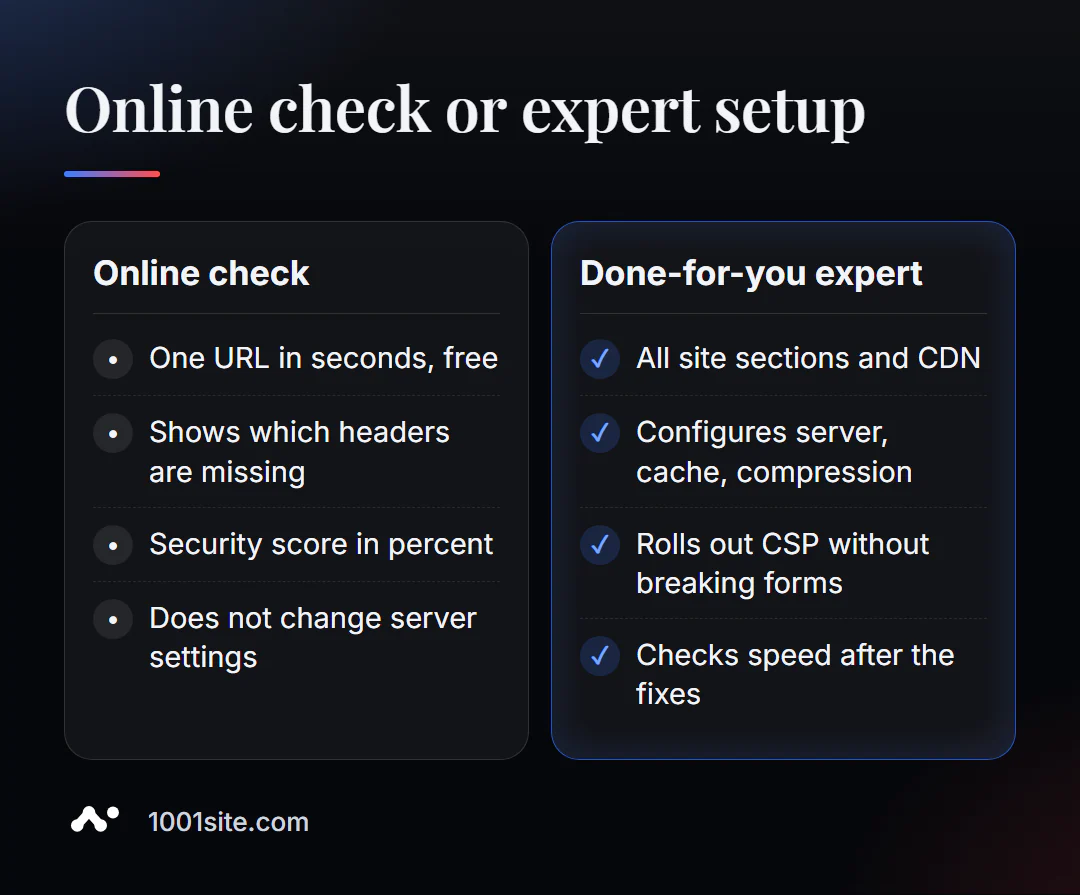
La herramienta te indicará con precisión qué encabezados faltan. Sin embargo, agregarlos requiere trabajar con el servidor, la CDN o el motor del sitio web. Necesitarás un especialista si:
- Tras habilitar CSP, los formularios, los pagos y los análisis dejaron de funcionar;
- Las distintas secciones tienen diferentes encabezados, y no está claro quién los establece: el servidor, el complemento o la CDN;
- El sitio es lento, aunque la caché y la compresión están activadas;
- No tienes acceso al servidor y la empresa de alojamiento web responde con correos electrónicos predefinidos.
¿Qué puedo hacer por su sitio web?
Me llamo Valeriy Danyuk, soy desarrollador y especialista en SEO. En los últimos 12 años, he creado sitios web y sistemas para más de 200 clientes. Los titulares son la parte del SEO que los clientes normalmente no ven, pero yo los configuro primero.
SEO y promoción
- Auditoría SEO integral: reviso el servidor, las cabeceras, las redirecciones, la velocidad y la indexación, y luego soluciono las causas, no los síntomas.
- Contenido que atrae clientes desde los motores de búsqueda: Un blog SEO impulsado por IA que escribe y publica artículos.
Sitios web y tiendas en línea
- Un sitio web WordPress con un asistente de IA por 299 € y 3 días, con caché, compresión y HTTPS configurados desde el primer día.
- Un sitio web en 1001site: el certificado SSL de tu dominio se emite y renueva automáticamente, y la visualización en el servidor y las previsualizaciones en redes sociales se configuran automáticamente. Si te gusta el diseño de otra persona, puedes crear un sitio web utilizando uno de los más de 1000 estilos de referencia.
CRM, contabilidad y automatización
- Agentes de comercio electrónico en lugar de chatbots: cuando una tienda necesita no solo un sitio web, sino también un asistente de ventas.
- Un sistema de contabilidad mensual para una tienda online de una empresa de la República Checa.
Tengo más proyectos en mi portafolio. Envíame la dirección de tu sitio web por Telegram; revisaré los titulares y te diré qué me dará resultados inmediatos.
Resultado
- Al consultar los encabezados HTTP en línea, se puede ver en segundos cómo responde el servidor al navegador y al robot de búsqueda.
- Arréglalo en orden: redirecciones → HSTS → compresión → caché → X-Frame-Options y CSP → CORS.
- Comprueba más que solo la página de inicio: las CDN y los complementos pueden asignar diferentes encabezados a diferentes secciones.
- Si la configuración del servidor no está disponible o es contradictoria, es más fácil delegar la tarea a un especialista o crear el sitio en 1001site, donde HTTPS y la renderización ya están configurados.
Comprueba tu página de inicio ahora mismo: realiza una comprobación gratuita de la cabecera HTTP y, si tienes alguna pregunta, escríbeme en Telegram.
Fuentes
- Página de la herramienta PromoPilot HTTP Header Checker: lista de comprobaciones y limitaciones.
- securityheaders.com - Descripción de la evaluación de encabezados de seguridad.
- Documentación de las herramientas para desarrolladores de Chrome: panel de red y visualización de encabezados.