La resposta curta: per comprovar les capçaleres HTTP en línia, enganxeu l'adreça de la pàgina al verificador de capçaleres HTTP de PromoPilot i feu clic a "Comprova". L'eina mostrarà totes les capçaleres de resposta del servidor, el percentatge de seguretat, la memòria cau, la compressió i la configuració de CORS, així com la cadena de redirecció a l'URL final. No cal registrar-se. A continuació trobareu informació sobre quines capçaleres són importants, com llegir els resultats i què cal corregir primer.
Reviso les capçaleres de cada projecte abans d'entregar-lo: així és com detecto la meitat dels problemes "misteriosos": un lloc que no emmagatzema a la memòria cau, serveix pàgines sense compressió o s'ha oblidat de protegir HTTPS.
Què mostra la comprovació de les capçaleres HTTP?
Quan un navegador o robot de motor de cerca sol·licita una pàgina, el servidor primer respon amb línies de servei (capçaleres) i només després retorna l'HTML. Aquestes capçaleres descriuen com s'ha de desar la pàgina a la memòria cau, si està comprimida, si es pot incrustar en un altre lloc web i on redirigir el visitant.
| Grup | Què mira l'eina? | Per què el lloc necessita això? |
|---|---|---|
| Seguretat | Política de seguretat de contingut, Seguretat estricta del transport (HSTS), Opcions de X-Frame | Protegir els visitants de scripts incrustats i suplantació d'identitat, i assegurar HTTPS |
| Grau | Percentatge de capçaleres de seguretat configurades | Referència ràpida: va millorar o va empitjorar després de les edicions? |
| Emmagatzematge a la memòria cau | Control de memòria cau, Caducitat, ETag, Última modificació | Les visites repetides es carreguen més ràpid, el servidor es descarrega |
| Compressió | Codificació de contingut (gzip, br) | L'HTML, el CSS i el JS són significativament més lleugers, és a dir, més ràpids en dispositius mòbils. |
| CORS | Control d'accés-Permetre-Origen i relacionats | Qui pot accedir a la vostra API i a les fonts des d'altres dominis? |
| Redireccions | Ruta de navegació fins a l'URL final | Els passos addicionals alenteixen la càrrega i malgasten el pressupost de rastreig. |
Una puntuació de seguretat no és una "puntuació SEO". Mostra el percentatge de capçaleres de seguretat importants que hi ha. Un resultat típic per a un lloc que no s'ha configurat és que falten CSP i X-Frame-Options.
Hi ha tres situacions en què val la pena comprovar les capçaleres: després de canviar d'allotjament o CDN, després d'instal·lar complements de memòria cau i seguretat, i abans de llançar anuncis, quan cada segon de temps de càrrega costa diners. L'eina funciona igual de bé per a versions de desenvolupament, estadificació i producció d'un lloc web, sempre que l'adreça sigui accessible des d'Internet.
Com puc comprovar les capçaleres HTTP d'un lloc web en línia?
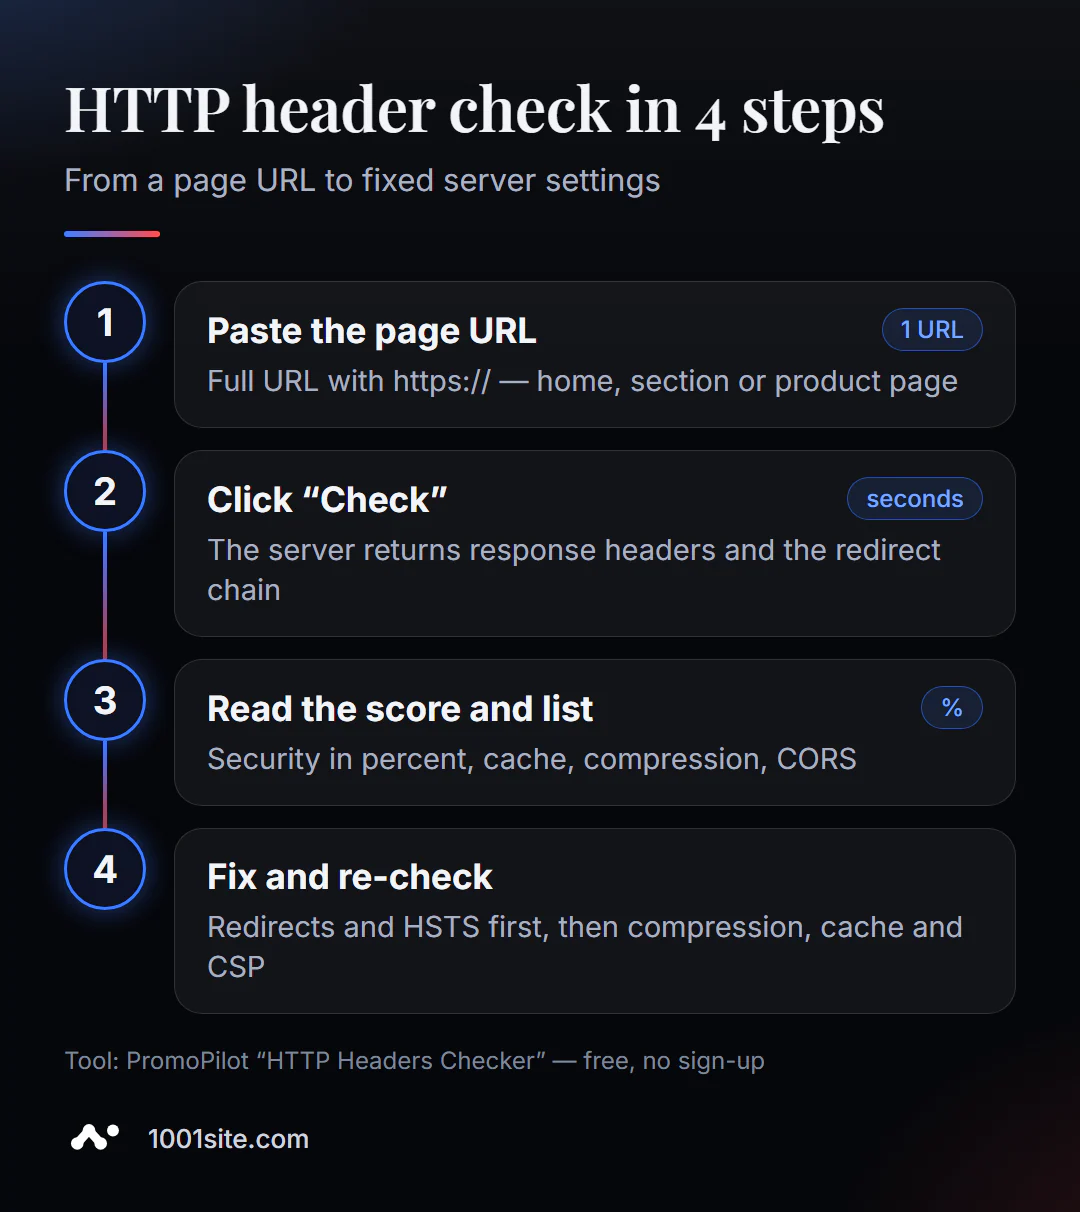
- Obriu l'eina. La comprovació de capçalera HTTP funciona al vostre navegador; no cal instal·lació.
- Inseriu l'adreça completa amb el protocol:
https://example.com/catalog/. Una comprovació - una URL. - Feu clic a "Comprova". La resposta arribarà en pocs segons.
- Visualitza la qualificació de seguretat i la llista de capçaleres que falten.
- Passa per la memòria cau, la compressió i el CORS, i després per la cadena de redireccions.
- Corregeix la configuració del servidor, la CDN o el connector i torna-ho a comprovar.
La pàgina de l'eina conté un camp d'adreça, un botó de verificació i una breu descripció: què s'analitza, com s'utilitza i les limitacions.
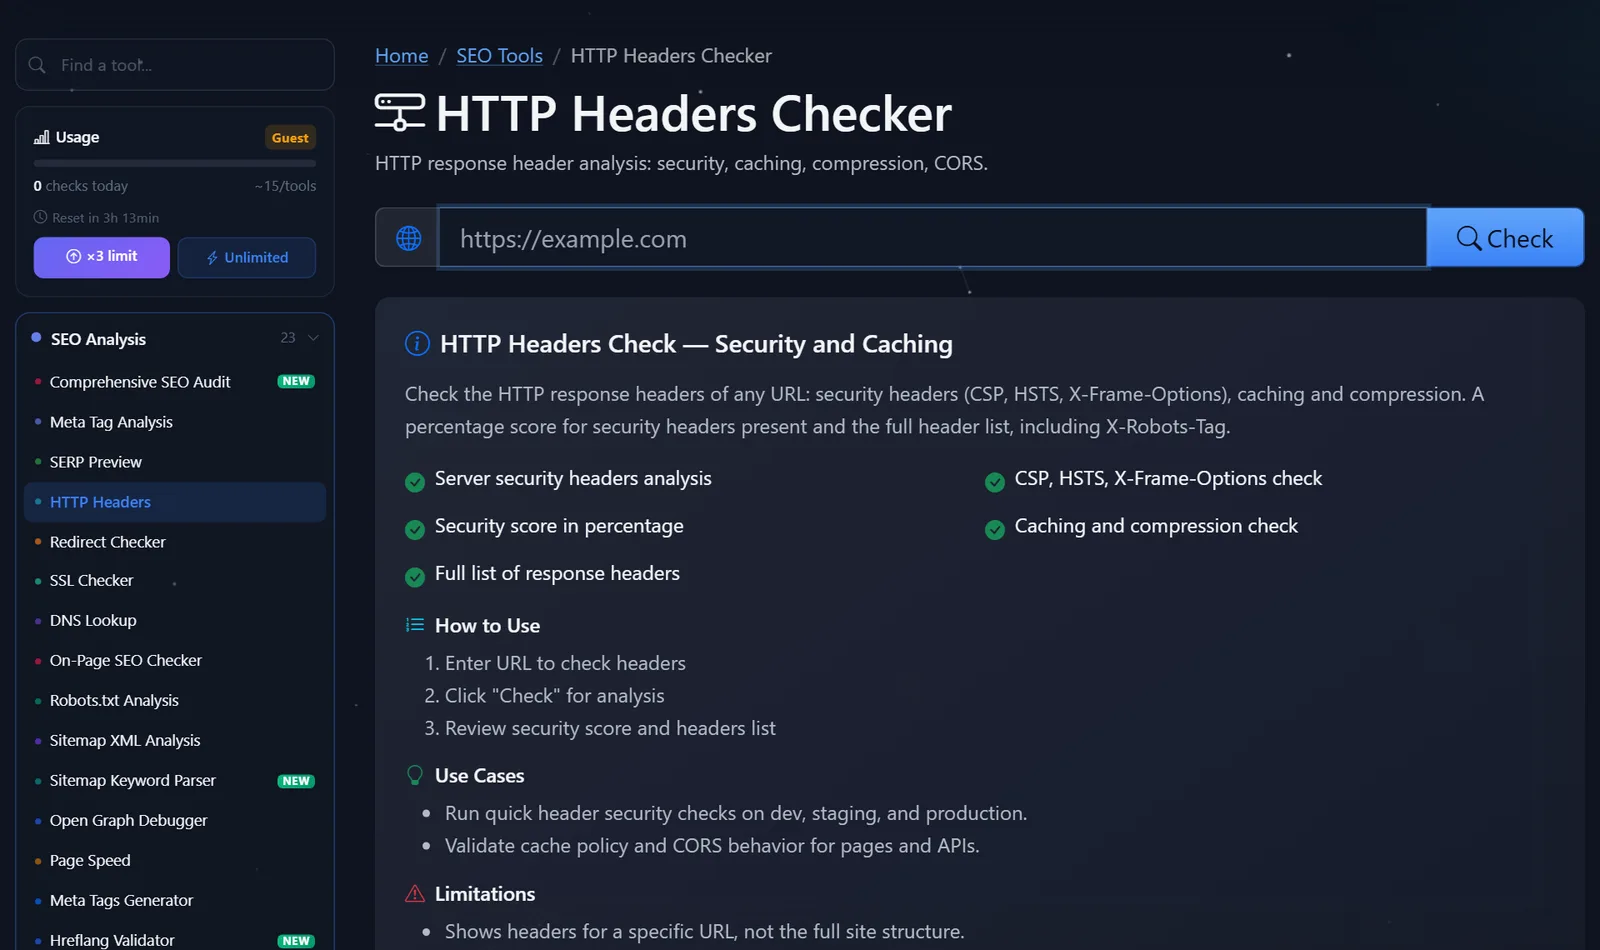
La barra lateral mostra el recompte actual de comprovacions. Els convidats poden fer unes quantes comprovacions al dia; després del registre gratuït, el límit es triplica i el pla Pro de pagament ofereix comprovacions il·limitades.
Com puc llegir la resposta del servidor i què cal solucionar primer?
No intentis abordar-ho tot alhora. Treballa des del que trenca l'accessibilitat i l'HTTPS fins al que millora la seguretat.
- Redireccions. La cadena
http → https → www → /index.phpsón tres sol·licituds innecessàries. Normalment, es necessita una redirecció 301 a l'URL final des de qualsevol variació d'adreça. - HSTS. Si el vostre lloc web només utilitza HTTPS, afegiu
Strict-Transport-Security: max-age=31536000. Comenceu amb unmax-agepetit si no esteu segurs que tots els subdominis estiguin habilitats per a HTTPS. - Compressió. Si no teniu
Content-Encoding: brogzipal vostre HTML, activeu la compressió a la configuració del servidor o de la CDN. Aquesta única línia de configuració pot millorar significativament la velocitat. - Memòria cau. Per a imatges, CSS i JS amb la versió al nom del fitxer, definiu una memòria cau llarga (
Cache-Control: public, max-age=31536000, immutable); per a HTML, definiu una memòria cau curta ono-cache. - Opcions de X-Frame i CSP.
X-Frame-Options: SAMEORIGINimpedeix que la pàgina s'incrusti en un altre marc. Configureu el CSP amb cura: una política estricta pot trencar fàcilment les anàlisis i els widgets, així que primer activeu el modeContent-Security-Policy-Report-Only. - CORS.
Access-Control-Allow-Origin: *per a API amb dades personals és un error. Especifiqueu els dominis específics.
Un error comú és Cache-Control: no-store a tot el lloc després d'instal·lar un connector de seguretat. El lloc funciona, però cada visita es carrega com si fos la primera.
Així és com es veu la resposta d'una pàgina ben ajustada: un punt de referència per comparar els resultats:
HTTP/2 200
content-type: text/html; charset=utf-8
content-encoding: br
cache-control: no-cache
strict-transport-security: max-age=31536000; includeSubDomains
x-frame-options: SAMEORIGIN
x-content-type-options: nosniff
content-security-policy: default-src 'self'; img-src 'self' data: https:
El codi de resposta és 200, la pàgina està comprimida amb Brotli, l'HTML no s'emmagatzema a la memòria cau durant llargs períodes, l'HTTPS està bloquejat durant un any i la incrustació en altres marcs i la substitució de tipus de fitxer estan prohibides. Si el vostre codi de resposta és 301 o 302 en comptes de 200, no heu comprovat l'URL final; comproveu la cadena de redirecció i enganxeu l'URL final.
Comparació: PromoPilot i alternatives per a la comprovació de titulars
Hi ha diverses maneres de veure els titulars, cadascuna adequada a la seva situació.
| Eina | Què és gratuït? | Restriccions | Per a qui és adequat? |
|---|---|---|---|
| PromoPilot — Verificador de capçaleres HTTP | Totes les capçaleres, qualificació de seguretat, memòria cau, compressió, CORS, cadena de redirecció | Una URL per comprovació, límit diari de convidats | Consulta ràpidament el teu lloc web o el d'una altra persona sense instal·lació |
| securityheaders.com | Classificació per lletres de les capçaleres de seguretat | Només seguretat, sense memòria cau ni compressió | Per a aquells que estan configurant la protecció |
| Eines per a desenvolupadors de Chrome, pestanya Xarxa | Capçaleres de cada sol·licitud de pàgina | Cal saber on mirar; sense judicis ni insinuacions. | Per a desenvolupadors durant la depuració |
| curl -I al terminal | Capçaleres de resposta en brut | Línia d'ordres, sense interpretació | Per a administradors de servidors |
Conclusió: Per a una comprovació puntual amb una avaluació i indicacions clares, una eina en línia és més convenient, mentre que DevTools i curl són bons quan ja saps què busques. Securityheaders.com complementa la comprovació si el teu objectiu és purament la protecció.
Aquesta és només una de les 87 eines de SEO gratuïtes de PromoPilot: també hi ha un verificador de certificats SSL, redireccions i registres DNS; aquests aspectes es tracten als articles d'aquesta secció.
Limitacions del verificador de capçalera: què no mostrarà l'eina
La comprovació examina les capçaleres d'una sola URL, no de tot el lloc web. El fet que la pàgina principal estigui configurada correctament no vol dir que la pàgina del producte o el fitxer de la carpeta /uploads/ responguin de la mateixa manera.
Algunes capçaleres s'afegeixen a nivell de CDN o de proxy i poden dependre de la ruta i fins i tot de la regió des de la qual s'ha originat la sol·licitud. Per tant, el resultat pot ser diferent del que veieu al vostre navegador. Si una regla de la CDN està configurada només per a /blog/*, altres seccions no la rebran.
I el més important: els encapçalaments són configuracions, no contingut. L'eina no comprova el títol, el text ni el marcatge; hi ha comprovacions de pàgina separades per a això.
Una altra advertència sobre els canvis. Després d'editar la configuració del servidor, és possible que el resultat no s'actualitzi immediatament: la CDN manté la resposta antiga a la memòria cau. Esborreu la memòria cau de la CDN o espereu uns minuts i torneu a executar la comprovació.
Quan no n'hi ha prou amb una eina gratuïta?
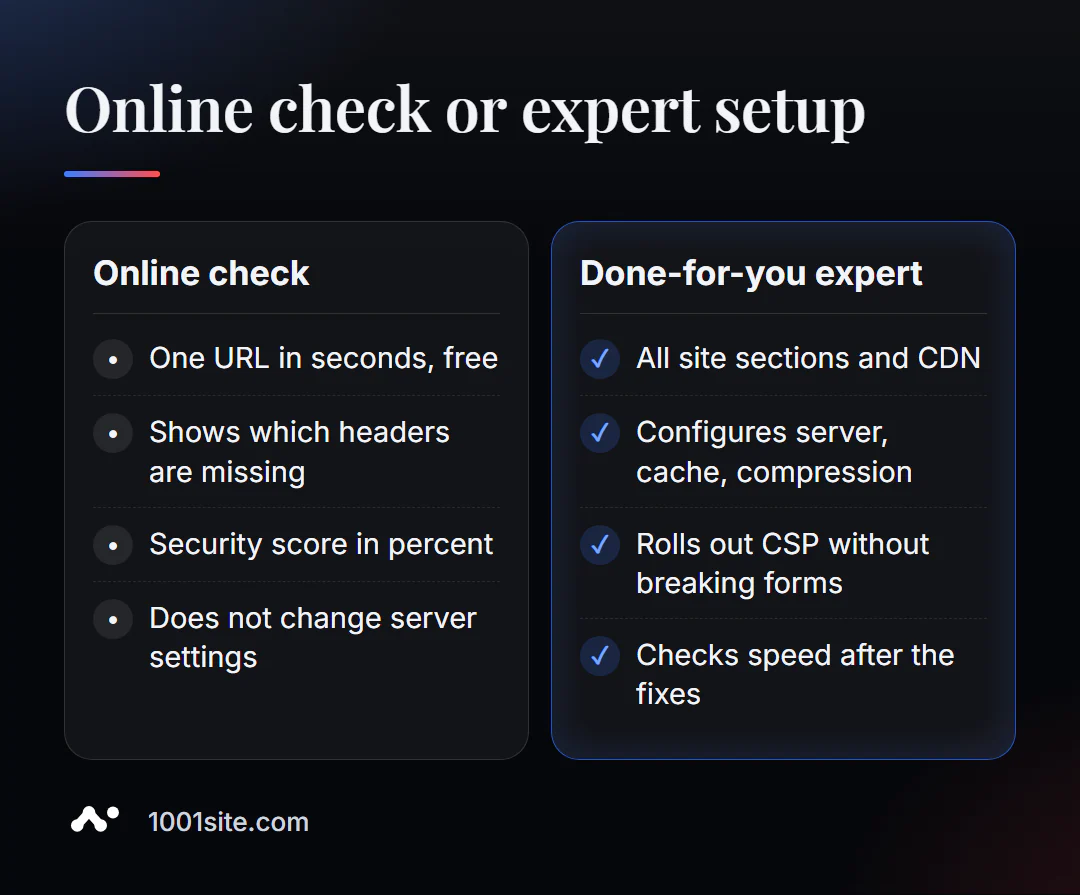
L'eina us indicarà amb sinceritat quines capçaleres falten. Tanmateix, afegir-les requereix treballar amb el servidor, la CDN o el motor del lloc web. Necessitareu un especialista si:
- Després d'habilitar el CSP, els formularis, els pagaments o les anàlisis no funcionaven correctament;
- les diferents seccions tenen encapçalaments diferents i no està clar qui les estableix: el servidor, el connector o la CDN;
- el lloc web és lent, tot i que la memòria cau i la compressió estan "activades";
- No tens accés al servidor i l'empresa d'allotjament respon amb correus electrònics de plantilla.
Què puc fer pel vostre lloc web?
Em dic Valeriy Danyuk, sóc desenvolupador i especialista en SEO: durant els darrers 12 anys, he creat llocs web i sistemes per a més de 200 clients. Els titulars són la part del SEO que els clients normalment no veuen, però jo els configuro primer.
SEO i promoció
- Auditoria SEO clau en mà: reviso el servidor, les capçaleres, les redireccions, la velocitat i la indexació, i després soluciono les causes, no els símptomes.
- Contingut que atrau clients a partir de la cerca: un blog de SEO basat en intel·ligència artificial que escriu i publica articles.
Llocs web i botigues en línia
- Un lloc web WordPress amb assistent d'IA per 299 € i 3 dies —amb memòria cau configurada, compressió i HTTPS des del primer dia.
- Un lloc web a 1001site: l'SSL del vostre domini s'emet i es renova automàticament, la renderització del costat del servidor i les previsualitzacions de les xarxes socials es configuren automàticament. Si us agrada el disseny d'una altra persona, podeu crear un lloc web utilitzant un dels més de 1.000 estils de referència.
CRM, comptabilitat i automatització
- Agents de comerç electrònic en lloc de chatbots: quan una botiga no només necessita un lloc web, sinó també un assistent de vendes.
- Un sistema de comptabilitat mensual per a una botiga en línia d'una empresa de la República Txeca.
Tinc més projectes al meu portafoli. Envia'm l'adreça del teu lloc web a Telegram; miraré els titulars i et diré què em donarà resultats immediats.
Resultat
- La comprovació de les capçaleres HTTP en línia mostra en segons com respon el servidor al navegador i al robot de cerca.
- Corregeix-ho en aquest ordre: redireccions → HSTS → compressió → memòria cau → X-Frame-Options i CSP → CORS.
- Revisa més que només la pàgina d'inici: les CDN i els complements poden assignar diferents capçaleres a diferents seccions.
- Si la configuració del servidor no està disponible o és contradictòria, és més fàcil delegar la tasca a un especialista o crear el lloc web a 1001site, on ja estan configurats HTTPS i renderització.
Revisa la teva pàgina d'inici ara mateix: executa una comprovació gratuïta de la capçalera HTTP i, si tens cap pregunta, escriu-me a Telegram.
Fonts
- Pàgina de l'eina PromoPilot HTTP Header Checker: llista de comprovacions i limitacions.
- securityheaders.com: descripció de l'avaluació de la capçalera de seguretat.
- Documentació de Chrome DevTools: panell de xarxa i capçaleres de visualització.